

ghidra
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra ist ein Software-Reverse-Engineering (SRE)-Framework.
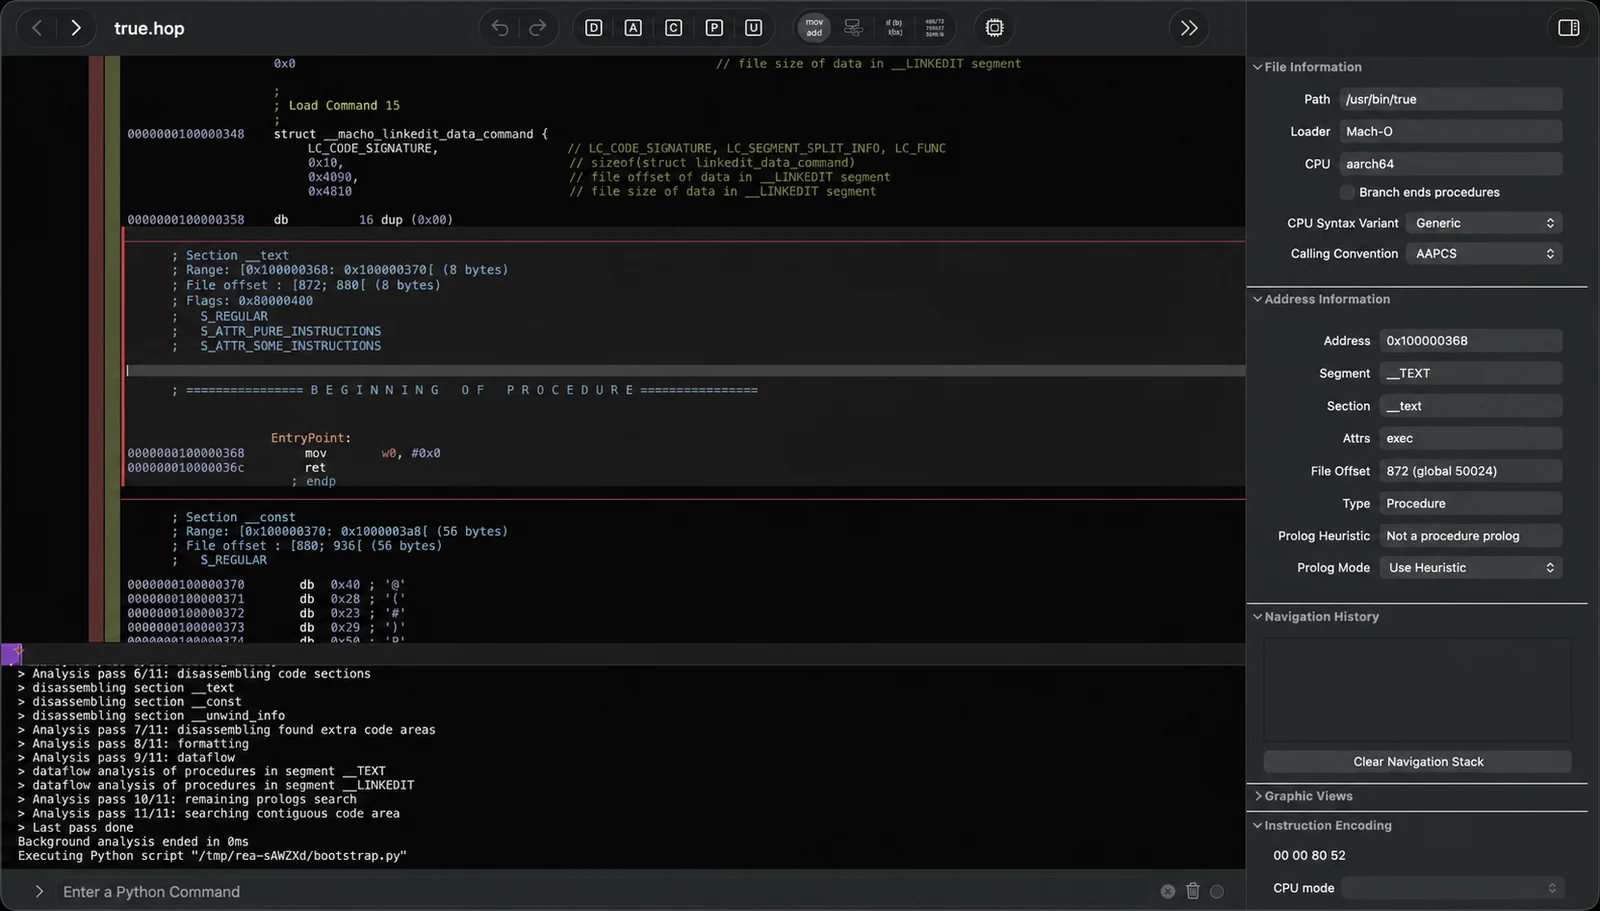 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
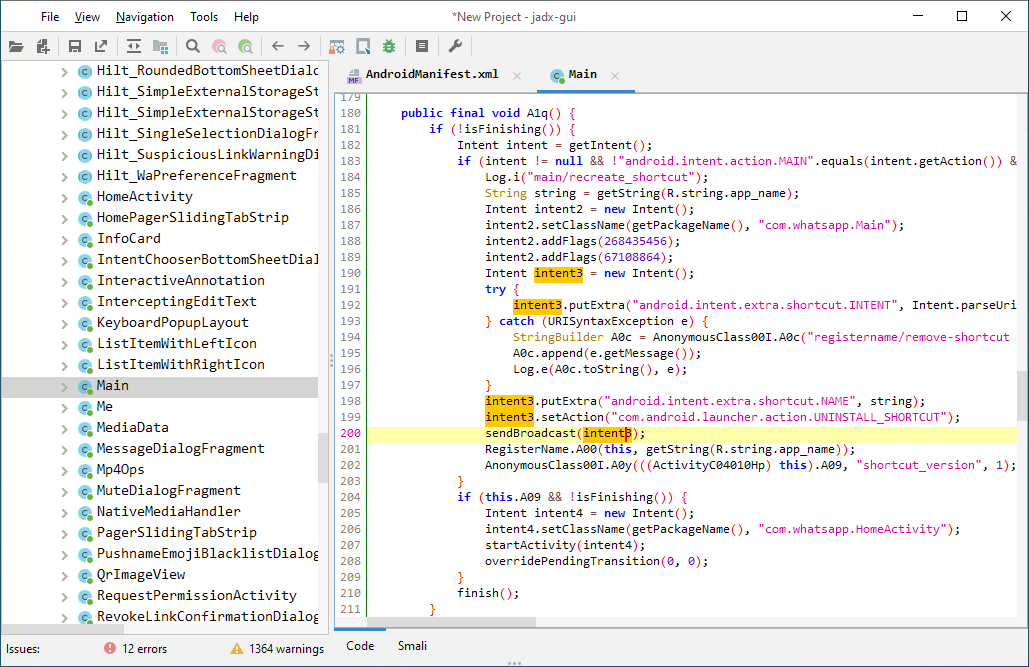 skylot/jadx
Kommandozeilen- und GUI-Tool zum Dekompilieren von Android-Dex- und APK-Dateien in lesbaren Java-Quellcode, mit Ressourcendekodierung, Entschleierung…
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
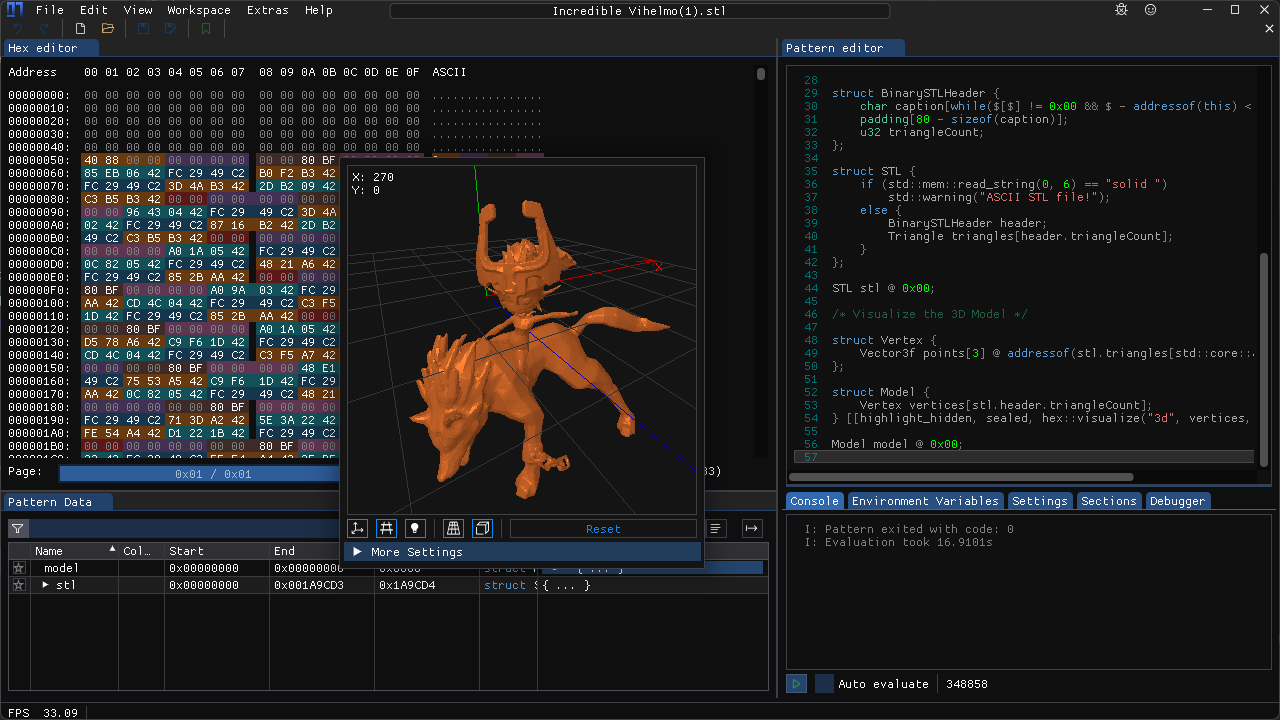 werwolv/imhex
🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 cloudflare/security-audit-skill
Ein coding-agent skill für mehrphasige Sicherheitsaudits mit unabhängig verifizierten, maschinenlesbaren Ergebnissen
 icsharpcode/ilspy
.NET-Decompiler mit Unterstützung für PDB-Generierung, ReadyToRun, Metadaten (&mehr) - plattformübergreifend!
 mobsf/mobile-security-framework-mobsf
Automatisiertes Framework für Sicherheitstests mobiler Anwendungen für Android, iOS und Windows. Führt statische und dynamische Analyse,…
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
 ashishb/android-security-awesome
A collection of android security related resources
 gitleaks/gitleaks
Schnelles, quelloffenes Tool zur statischen Analyse zur Erkennung hartcodierter Geheimnisse wie Passwörter, API-Schlüssel und Token in…
 facebook/infer
Ein statischer Analysator für Java, C, C++ und Objective-C
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 owasp/mastg
Umfassender OWASP-Leitfaden für mobile App-Sicherheitstests, Reverse Engineering und die Überprüfung von MASVS/MASWE-Schwachstellen durch statische,…
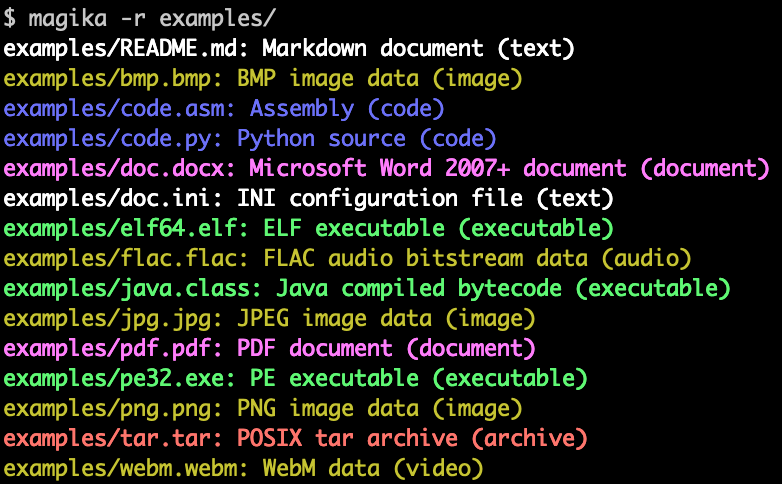 google/magika
Schnelle und genaue KI-gestützte Erkennung von Dateiinhaltenstypen
 rizinorg/cutter
Kostenlose und quelloffene Reverse-Engineering-Plattform, unterstützt von rizin.
 trailofbits/skills
Trail of Bits Claude Code-Fähigkeiten für Sicherheitsforschung, Schwachstellenerkennung und Audit-Workflows