

Archived
blackpill
 shard77/blackpill
Ein Linux-Kernel-Rootkit in Rust, das einen eigens entwickelten Typ-2-Hypervisor sowie eBPF-XDP- und TC-Programme verwendet.
privilege-escalationpersistence-mechanismsids-ips-evasion+7
 egebalci/egesploit
EGESPLOIT ist eine Golang-Bibliothek für die Entwicklung von Malware.
 coldzer0/cmulator
Cmulator ist ein (x86 - x64) scriptbarer Reverse-Engineering-Sandbox-Emulator für Shellcode und PE-Binärdateien. Basiert auf Unicorn & Zydis Engine &…
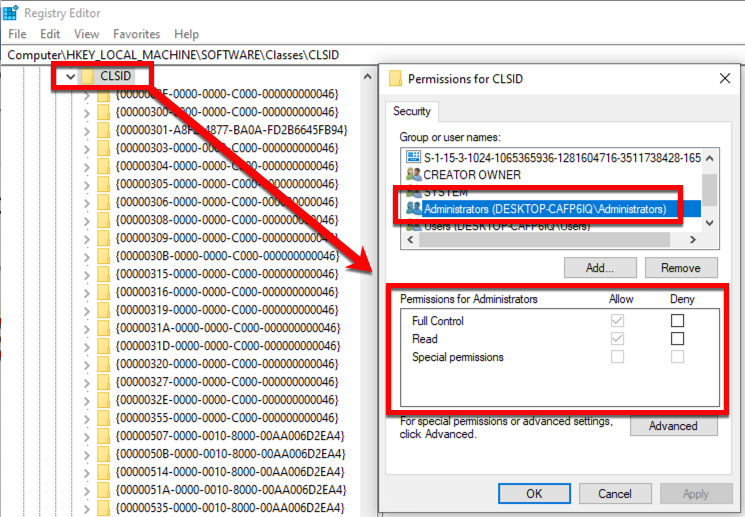 optiv/dent
Ein Framework zur Erstellung COM-basierter Umgehungen unter Ausnutzung von Schwachstellen in den WDAPT-Sensoren von Microsoft.
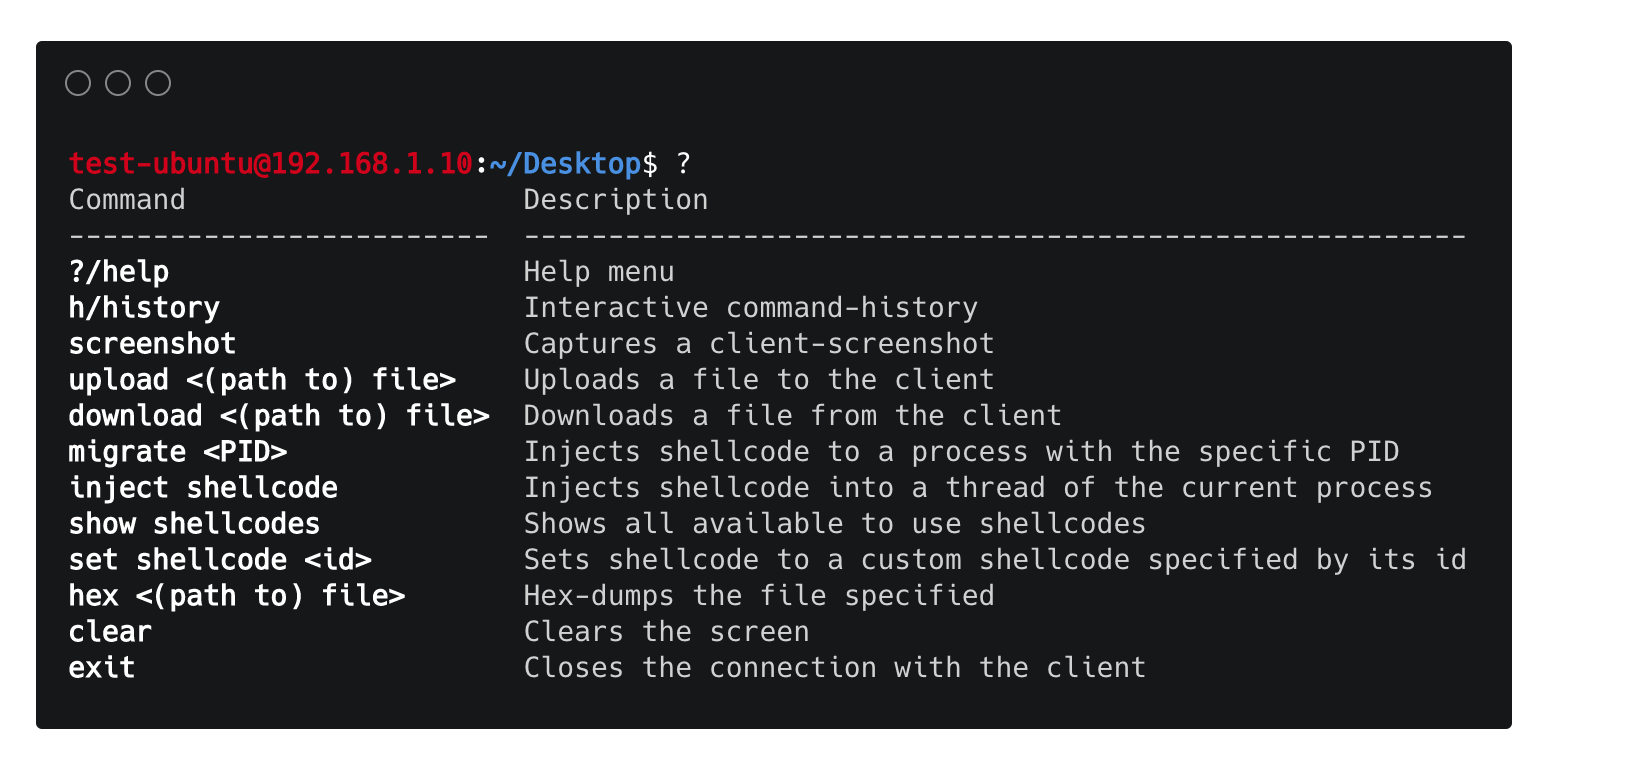 chrispetrou/hrshell
HRShell ist eine HTTPS/HTTP-Reverse-Shell, die mit flask erstellt wurde. Es ist ein fortschrittlicher C2-Server mit vielen Features & Fähigkeiten.
 zerx0r/dvenom
🐍 Double Venom (DVenom) ist ein Tool, das einen Verschlüsselungs-Wrapper und Lader für Ihren Shellcode bereitstellt.
 e3prom/bst
Binary String Toolkit (BST). Konvertieren Sie binäre Zeichenfolgen schnell und einfach für all Ihre Exploit-Entwicklungsanforderungen. 😎
 markoarmitage/metasploit-framework
app verwandle öffentliche und private Schlüssel in Leerzeichen 3 Monate zuvor config Verwende bundler/setup für elegantere bundler-bezogene…