
Archived
v0lt
 p1kachu/v0lt
Security CTF Toolkit (Nicht mehr gewartet)
payload-generationexploitationscripting-automation+6
370
 gpoulios/ropinjector
Patchen von ROP-codierten Shellcodes in PEs
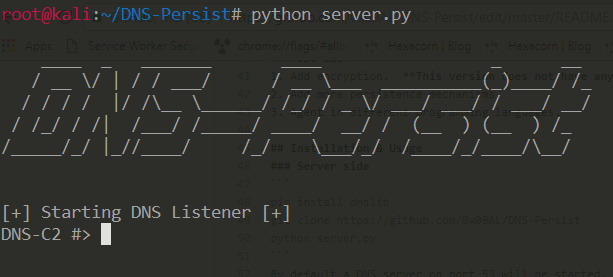 0x09al/dns-persist
DNS-Persist ist ein Post-Exploitation-Agent, der DNS für Command and Control nutzt.
 7h3ram/flowinspect
Ein Netzwerk-Inspektionswerkzeug
 maldevel/dicerosbicornis
Eine voll ausgestattete Windows-Backdoor, die E-Mail als C&C-Server nutzt.
 maldevel/canisrufus
Eine heimliche, auf Python basierte Windows-Hintertür, die GitHub als Command-and-Control-Server nutzt.
 maldevel/gdog
Ein voll ausgestattetes Windows-Backdoor, das Gmail als C&C-Server nutzt
 gkweb76/exploits
Sammlung von Shellcode- und Proof-of-Concept-Exploits für bekannte Schwachstellen, vorgesehen für lokale Tests und die Überprüfung der Software- oder…
 j-0-t/staekka
Stækka Metasploit - Erweiterung von Metasploit
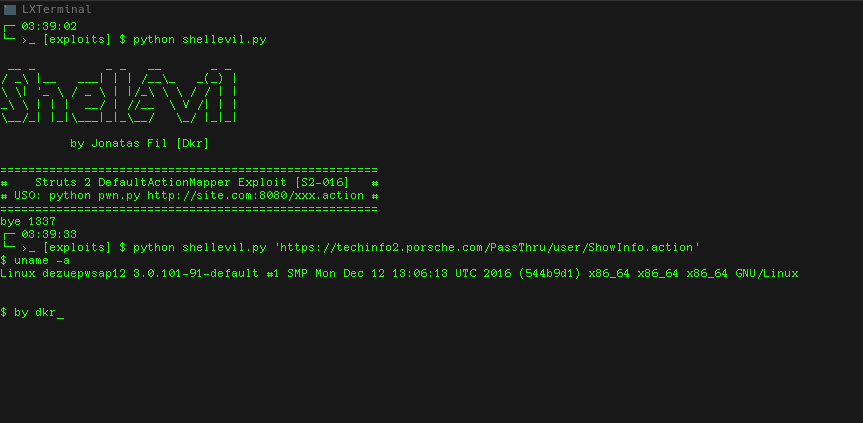 pentestingxroot/shellevil
Struts 2 DefaultActionMapper Interaktiver Shell-Exploit für CVE-2013-225 [S2-016]
 m4sc3r4n0/astroid
ASTROID v 1.2 umgeht die meisten Antivirenprogramme
 touhidshaikh/bin2shell
bin2shell ist ein sehr kleines Hilfsprogramm zum Extrahieren von Shellcode aus der Binärdatei.
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…

 trustedsec/meterssh
MeterSSH ist eine Methode, um Shellcode zu nehmen, in den Speicher zu injizieren und dann einen beliebigen Port über SSH zu tunneln, um jegliche Art…

 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Alphanumerischer gestufter Reverse-TCP-Shellcode für Linux x86, der eine Socket-Verbindung zu einem Listener aufbaut und /bin/bash über execve…
