

pacu
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
cloud-infrastructure-securitypenetration-testing-frameworksprivilege-escalation+7
5.3k
rhinosecuritylabs/pacuDas AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
 iknowjason/awesome-cloudsec-labs
Großartige kostenlose Cloud-Native-Security-Lernlabore. Enthält CTF, selbst gehostete Workshops, geführte Schwachstellen-Labore und Forschungslabore.
 pumasecurity/serverless-prey
Serverlose Funktionen zum Aufbau von Reverse Shells auf Lambda, Azure Functions und Google Cloud Functions
 nccgroup/scoutsuite
Multi-Cloud-Sicherheitsaudit-Tool, das Cloud-Provider-APIs nutzt, um Konfigurationsdaten zu sammeln, die Sicherheitslage zu bewerten und…
 owasp/dvsa
Eine verdammt verwundbare Serverless-Anwendung
 contrastsecurity/contrast
SAST-CLI zum Scannen von Java-, JavaScript- und .NET-Anwendungen sowie AWS-Lambda-Funktionen zur Erkennung von Code-Schwachstellen und übermäßig…
 skyscanner/lambdaguard
AWS-Serverless-Sicherheit
 jonrau1/syntheticsun
Serverless AWS-Sicherheitsautomatisierungs-Framework, das Bedrohungsinformationen aufnimmt, ML-basierte Anomalieerkennung (RCF, IP Insights) anwendet…
 owasp/serverless-top-10-project
OWASP Serverless Top 10
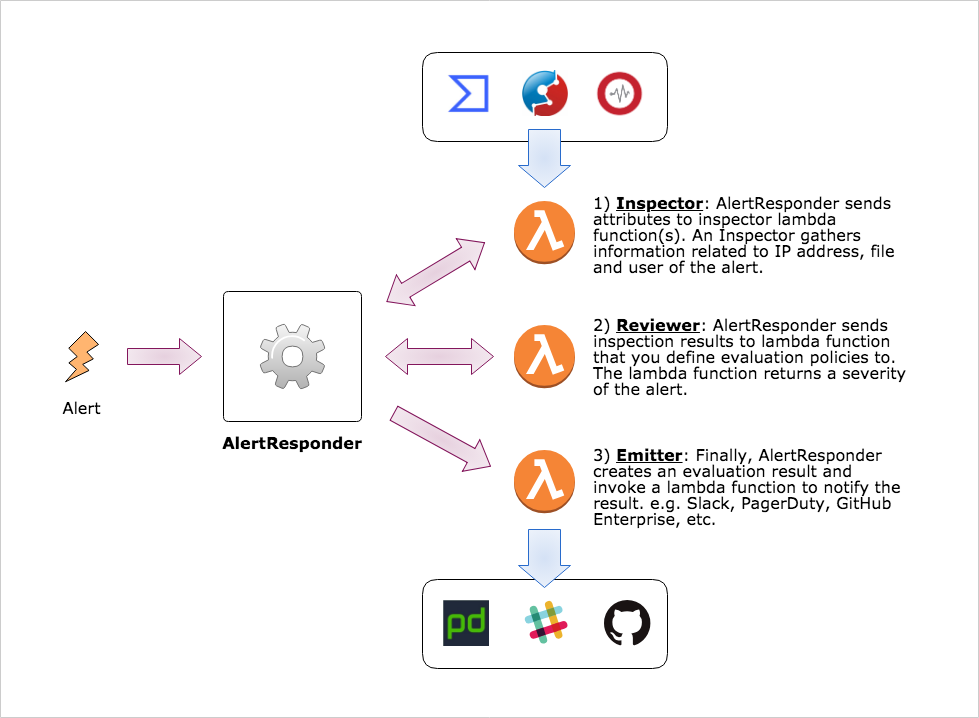 m-mizutani/alertresponder
Automatisches Rahmenwerk zur Reaktion auf Sicherheitswarnungen mittels AWS Serverless Application Model
 airbnb/binaryalert
BinaryAlert: Serverlose, Echtzeit- & rückwirkende Malware-Erkennung.
 owasp/serverless-goat
OWASP ServerlessGoat: eine serverlose Anwendung, die häufige Schwachstellen der Serverless-Sicherheit demonstriert.
 we45/dvfaas-damn-vulnerable-functions-as-a-service
Absichtlich verwundbare Serverless-Funktionen, um die Besonderheiten von Serverless-Sicherheitslücken zu verstehen.
 0x4d31/honeylambda
honeyλ - eine einfache, serverlose Anwendung, die automatisch gefälschte HTTP-Endpunkte (d.h. URL-Honeytokens) auf AWS Lambda und Amazon API Gateway…