
prowler
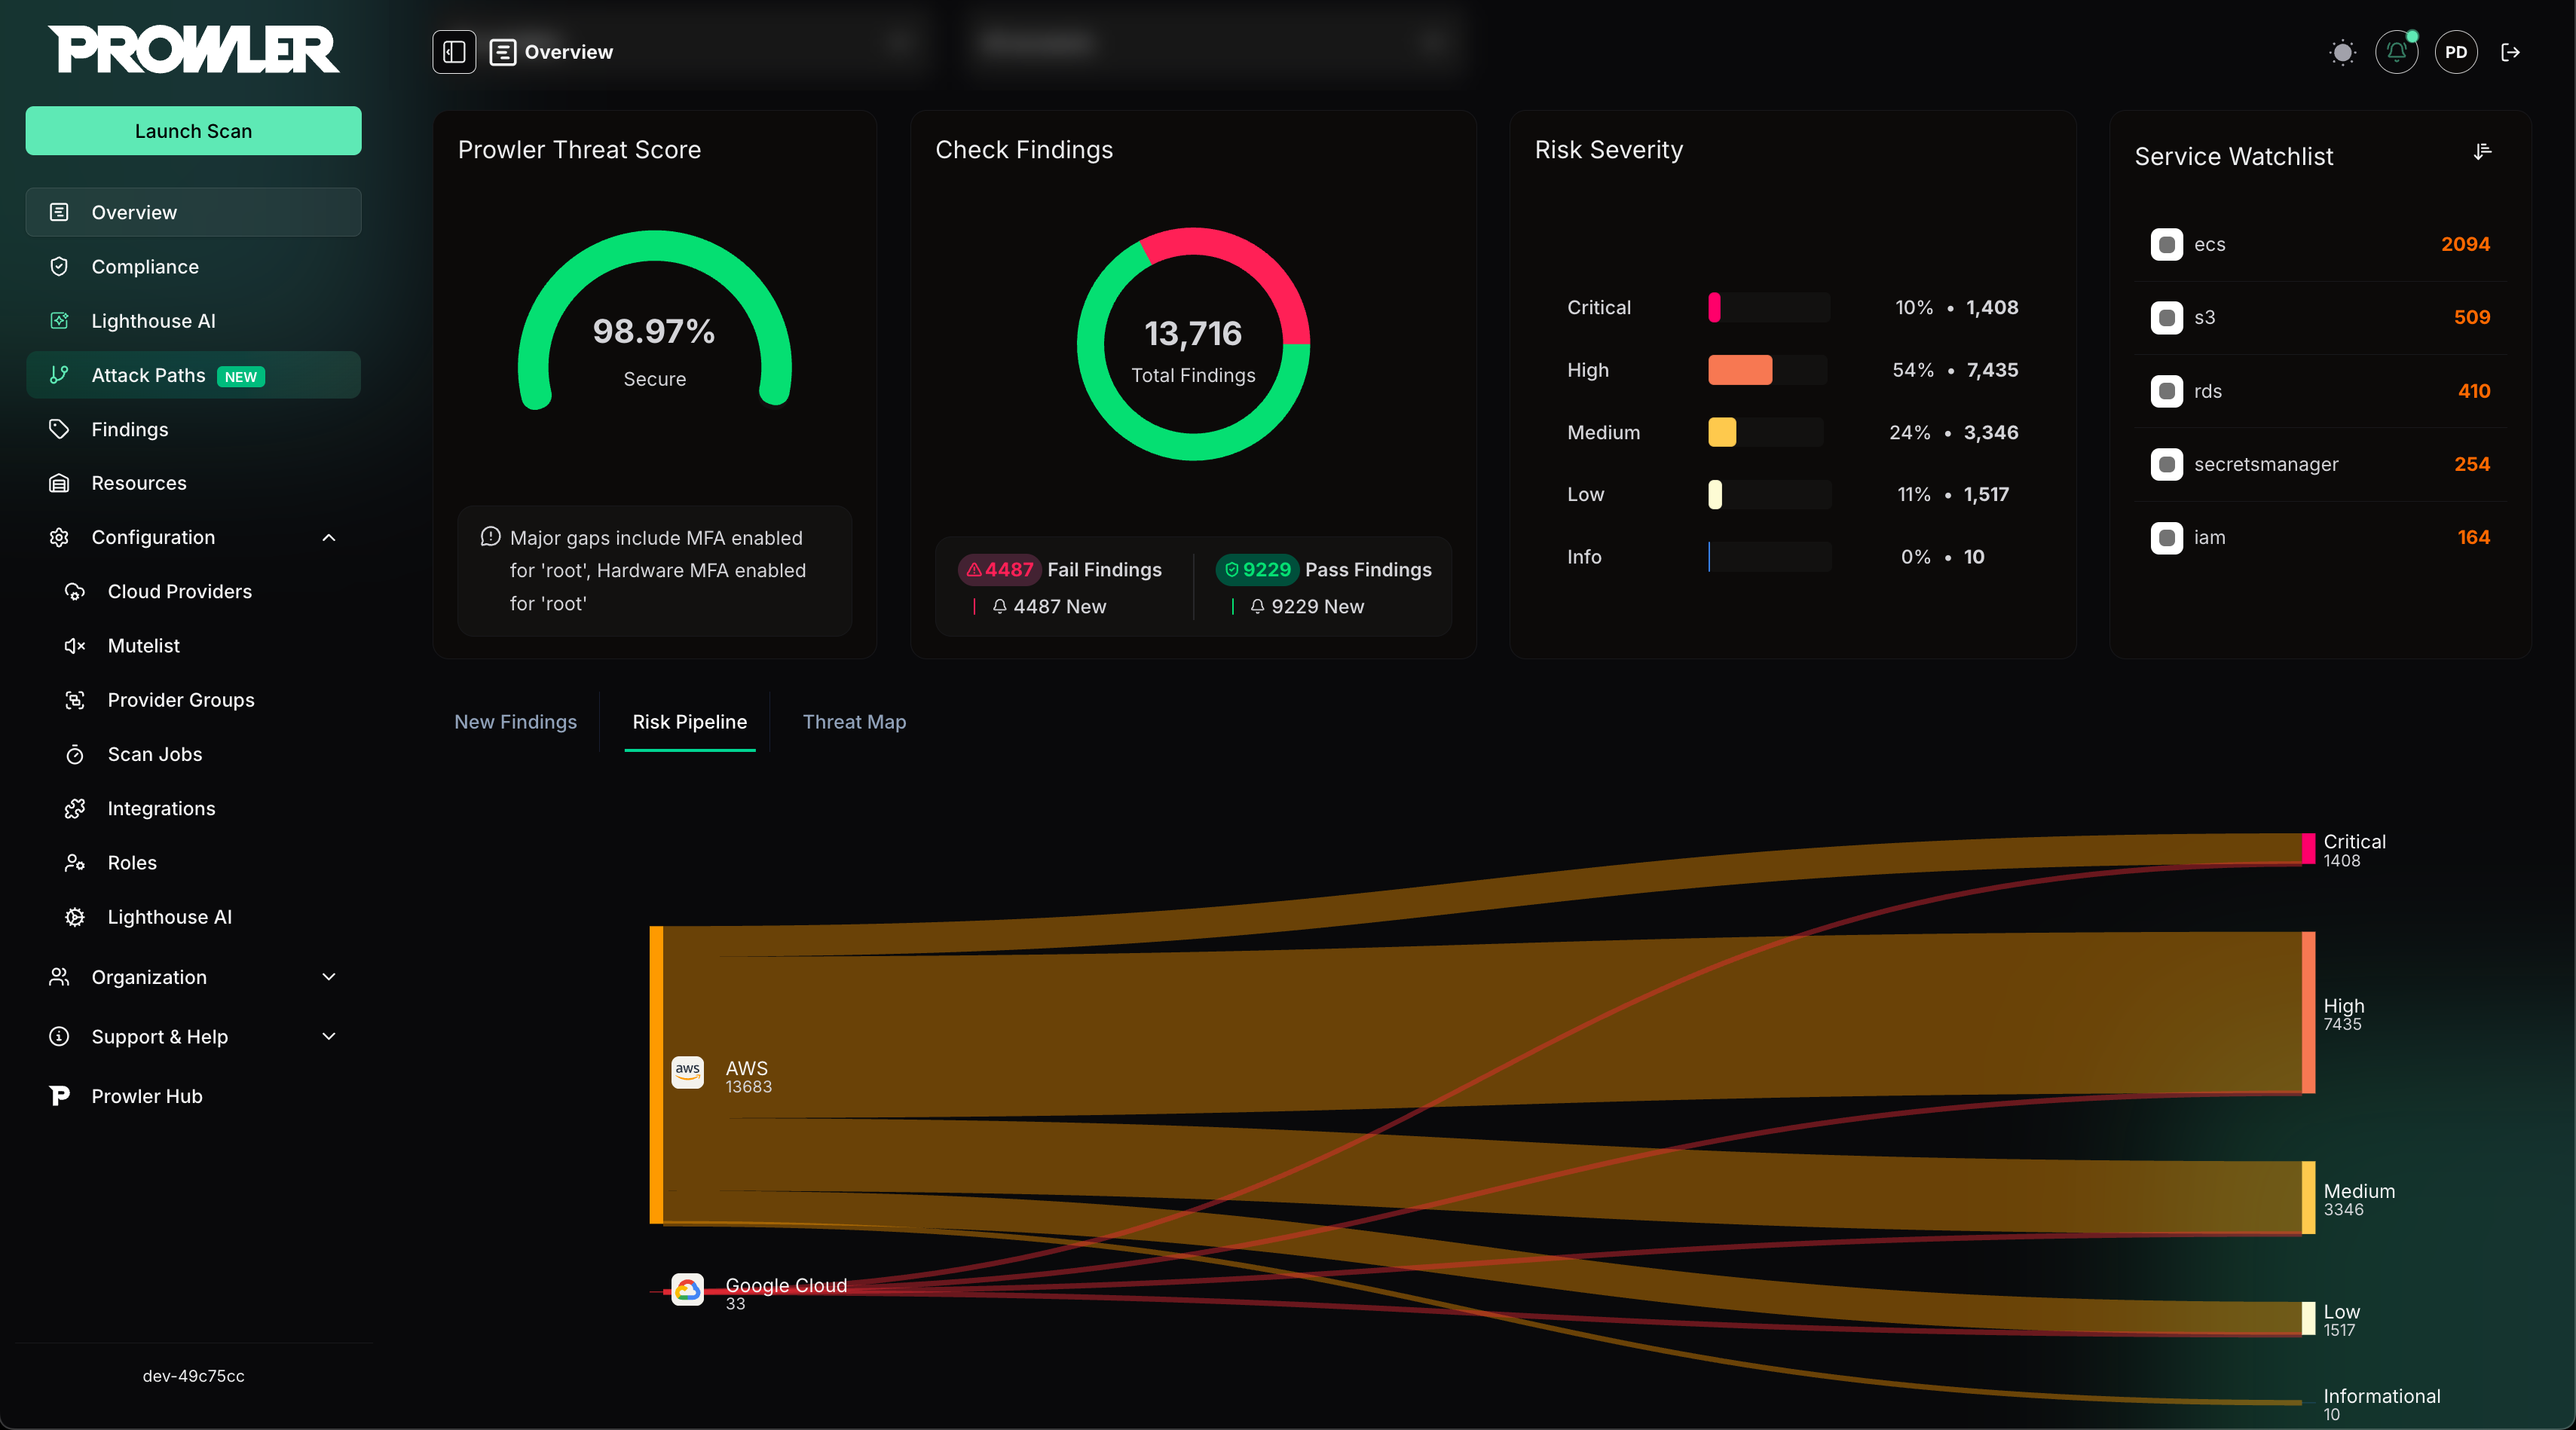
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.

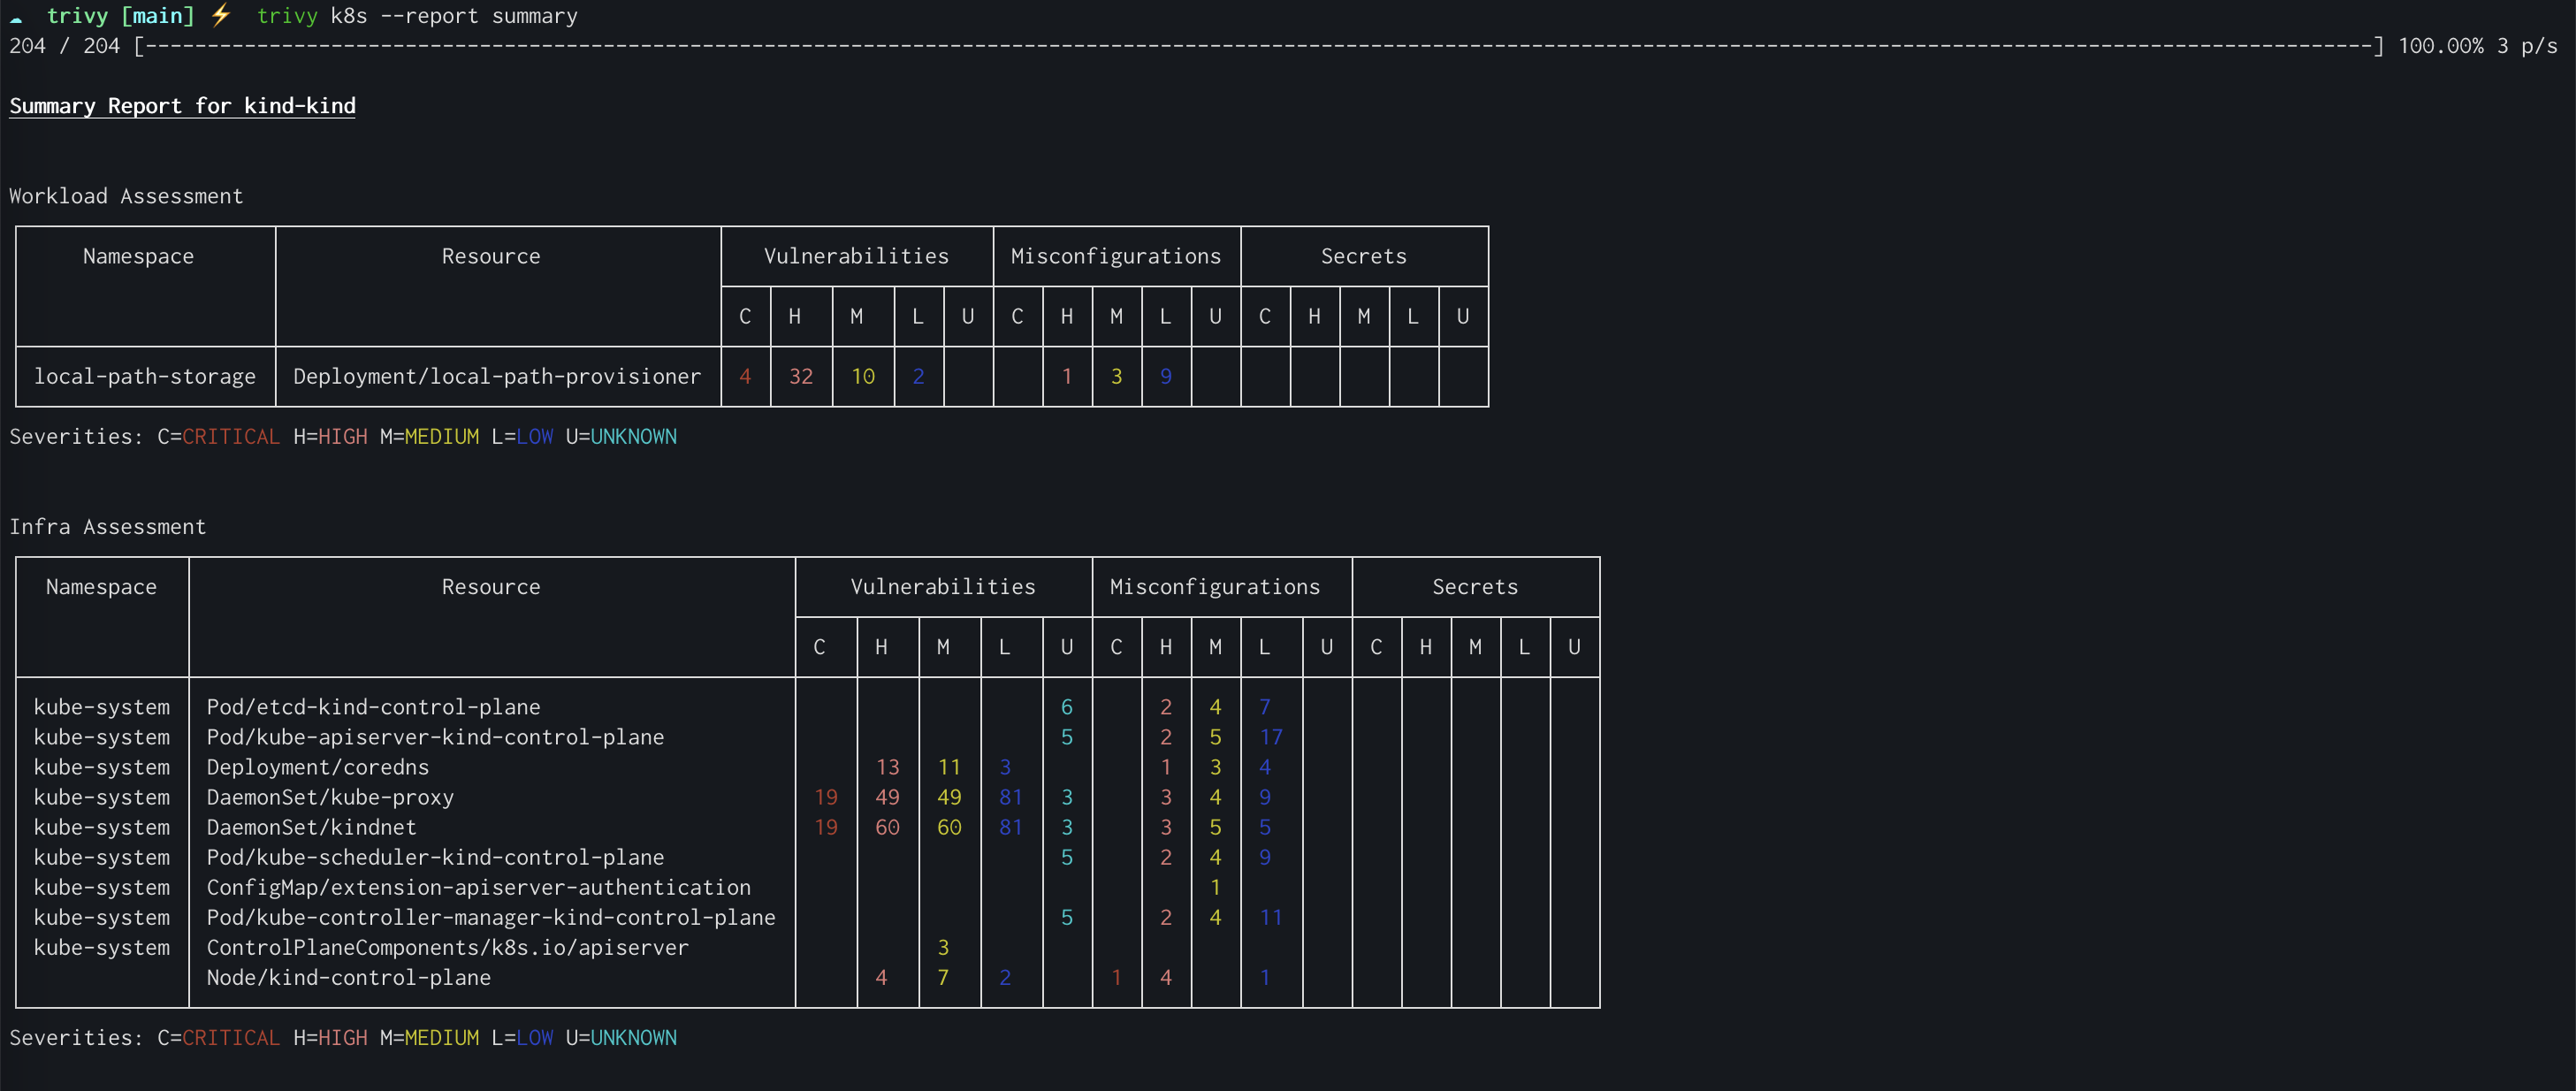
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr

CLI-Framework zum Bereitstellen und Verwalten serverloser Anwendungen auf AWS Lambda mit YAML-Infrastruktur, lokaler Entwicklung und Unterstützung…

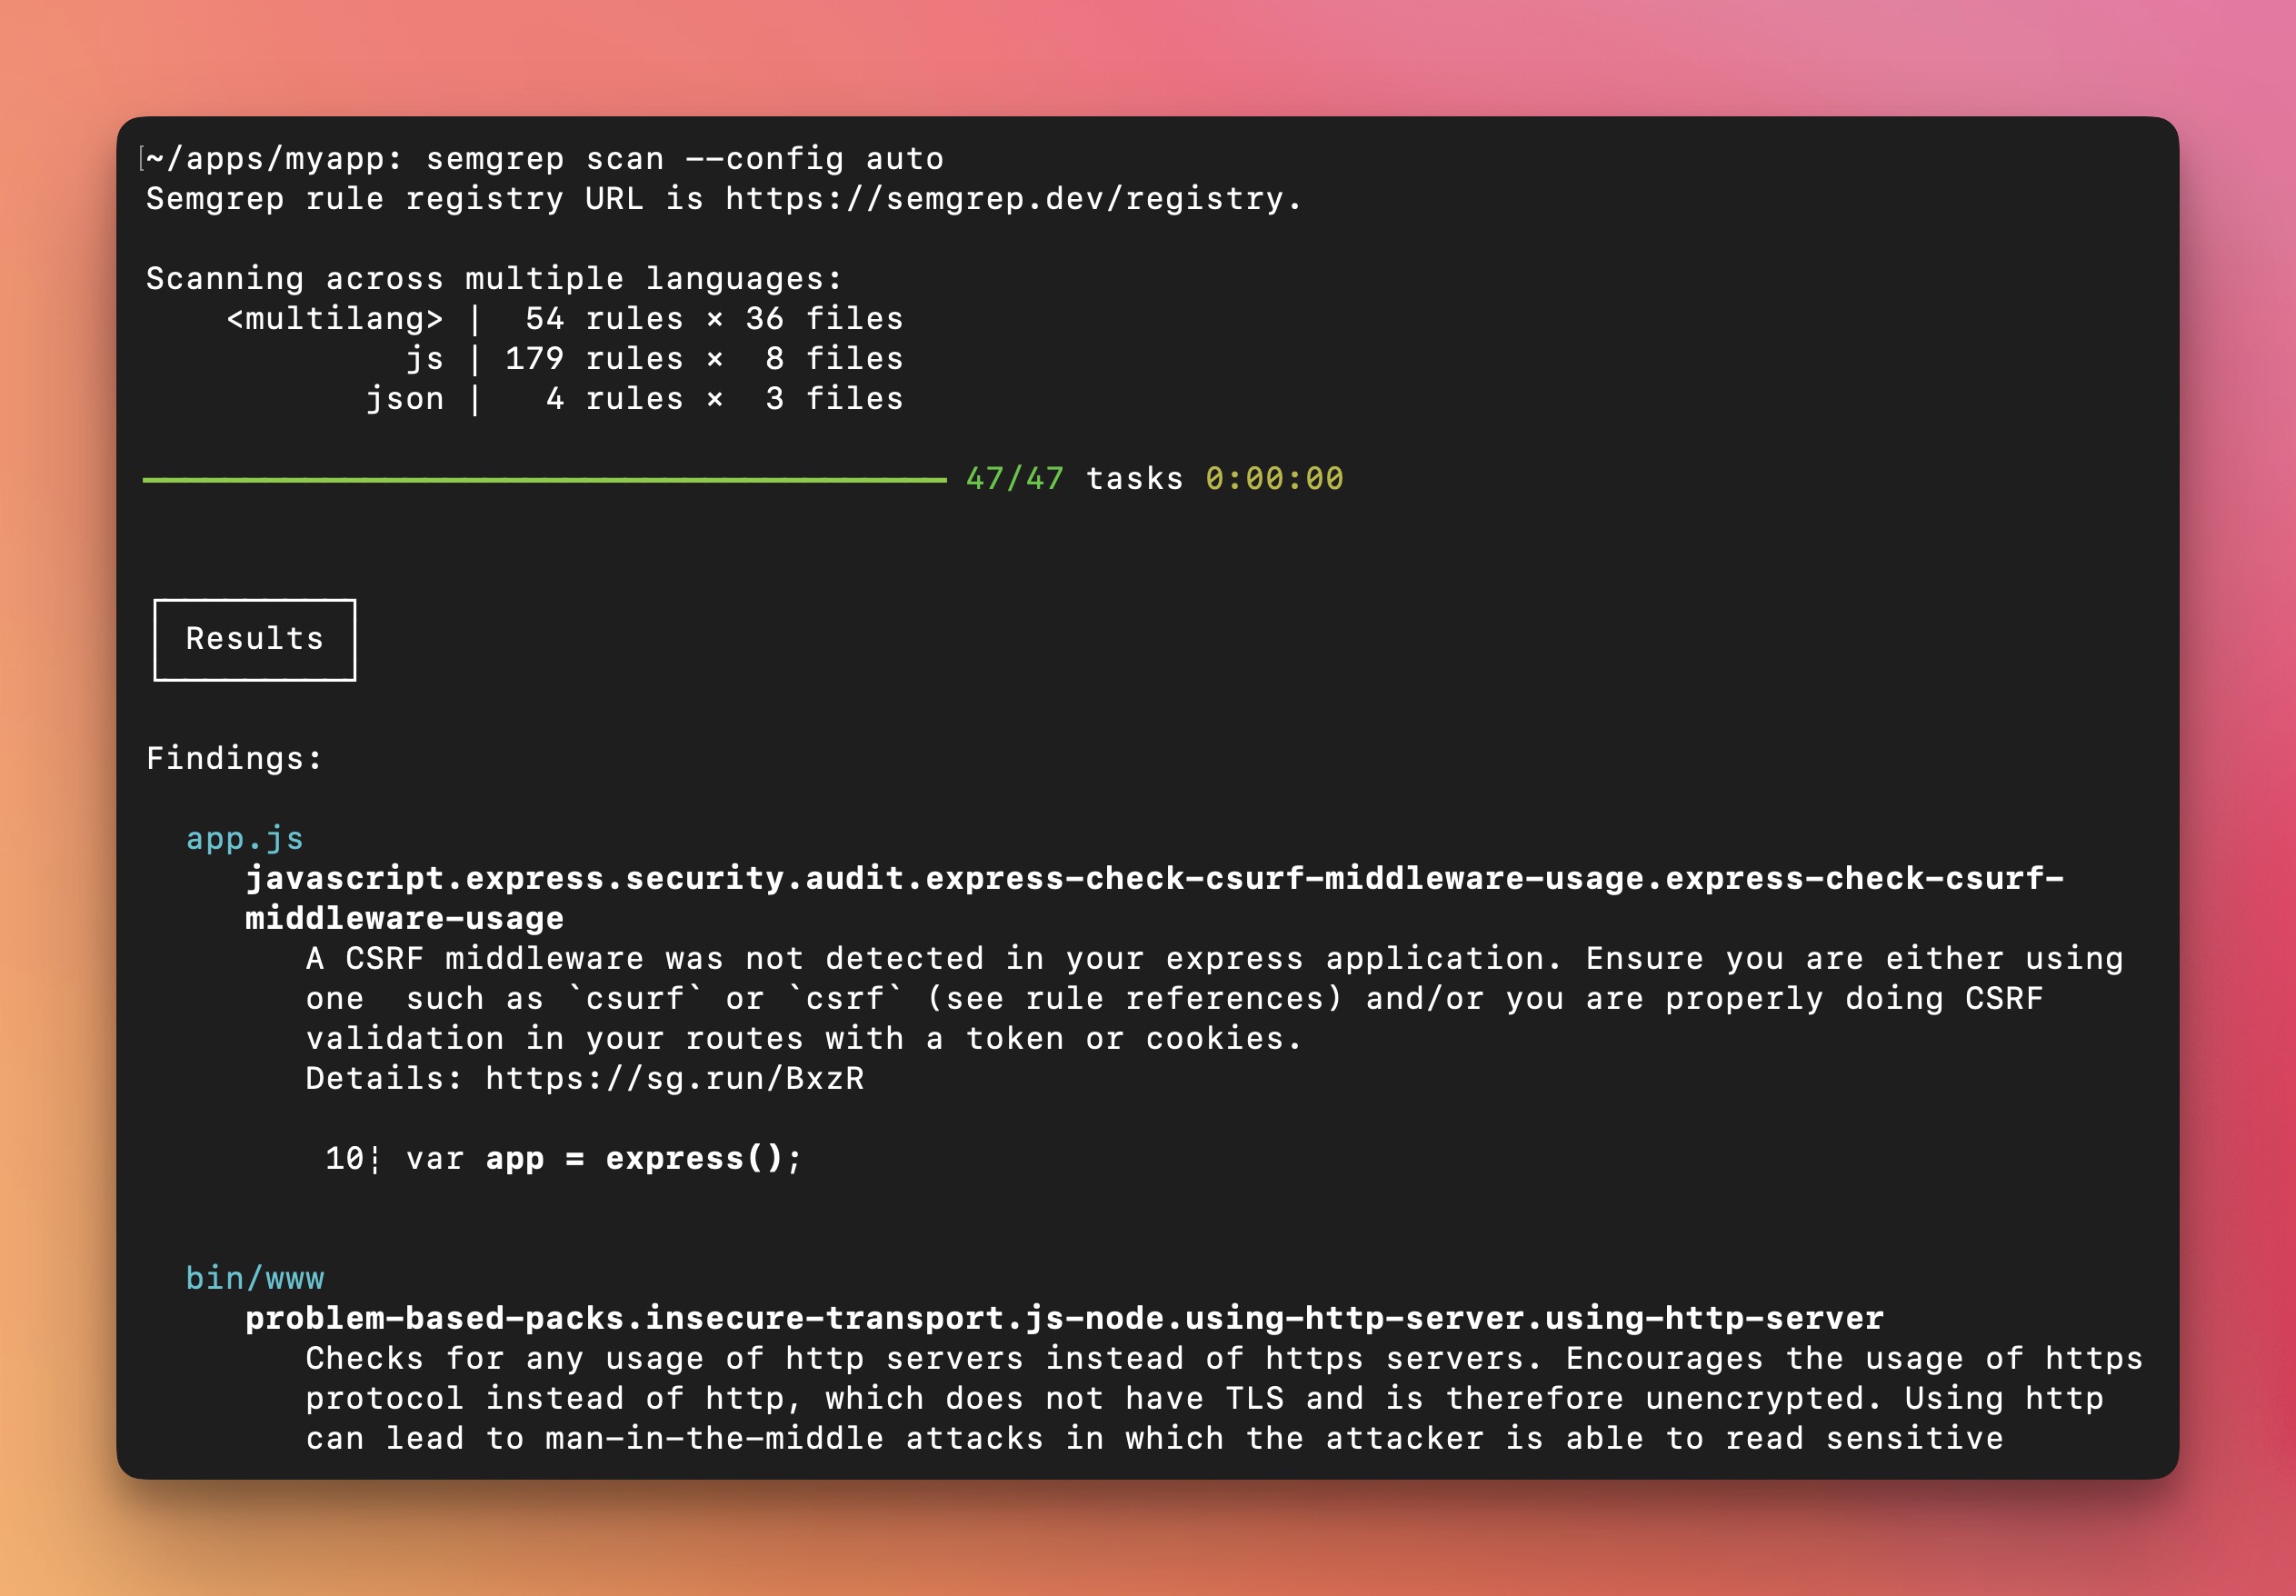
Leichtgewichtige statische Analyse für viele Programmiersprachen. Finde Fehlervarianten mit Mustern, die wie Quellcode aussehen.

Sichere und schnelle MicroVMs für serverless Computing.

Wandelt SAM-Vorlagen in CloudFormation-Ressourcen um und generiert Lambda-Funktionen, IAM-Rollen und Richtlinien mit integrierten…

Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…

Regel-Engine für Cloud-Sicherheit, Kostenoptimierung und Governance, DSL in yaml für Richtlinien, um Ressourcen abzufragen, zu filtern und Aktionen…

Automatisierung des Situationsbewusstseins für Cloud-Penetrationstests.

Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…

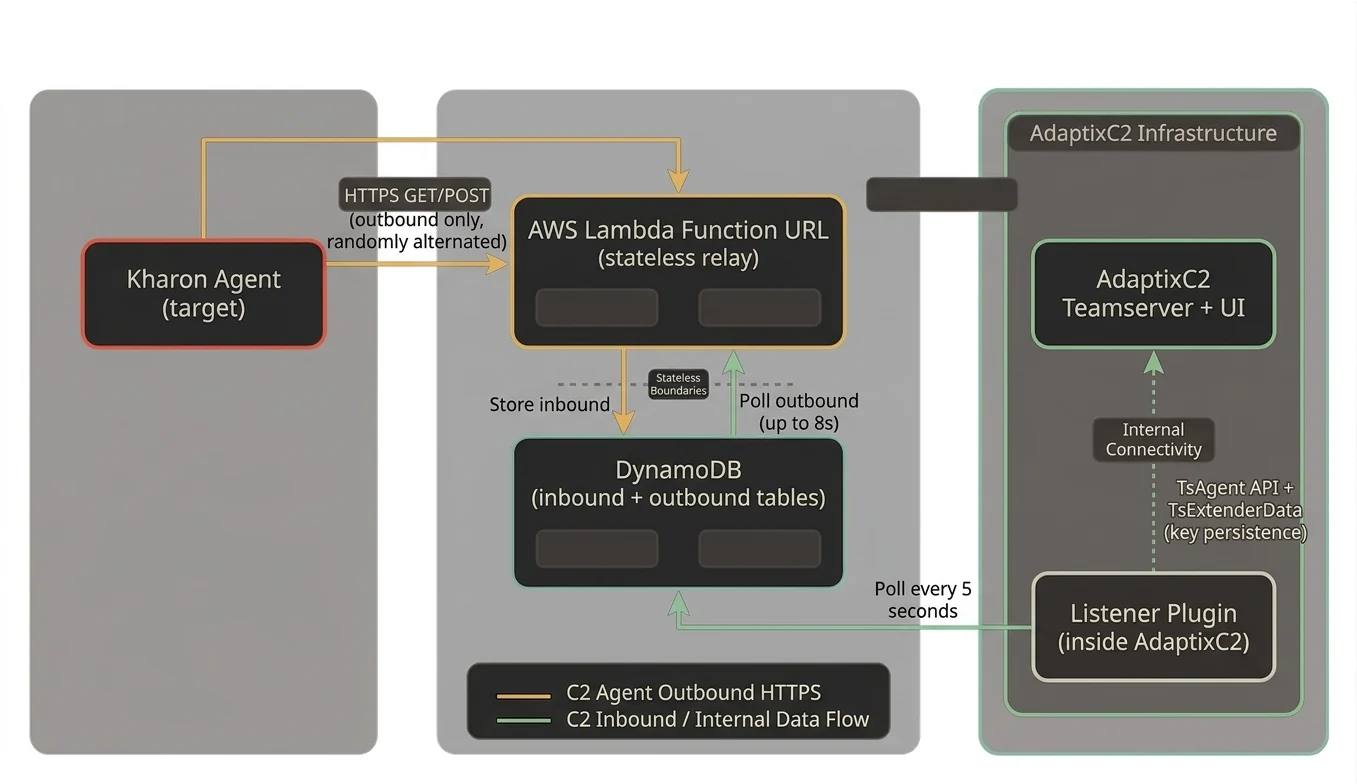
Serverloses C2-Transport-Plugin für AdaptixC2 v1.2, das AWS Lambda + DynamoDB als Relay-Infrastruktur verwendet.

Runtime Application Self Protection für Python-Webserver, serverlose Funktionen und MCP-Server, die Angriffe, Prompt-Injection und Datenlecks ohne…

Multi-Cloud-Sicherheitsaudit-Tool, das Cloud-Provider-APIs nutzt, um Konfigurationsdaten zu sammeln, die Sicherheitslage zu bewerten und…

:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud

Absichtlich verwundbare Serverless-Funktionen, um die Besonderheiten von Serverless-Sicherheitslücken zu verstehen.

Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.

Großartige kostenlose Cloud-Native-Security-Lernlabore. Enthält CTF, selbst gehostete Workshops, geführte Schwachstellen-Labore und Forschungslabore.