
Archived
NimDllSideload
 byt3bl33d3r/nimdllsideload
DLL-Sideloading/Proxying mit Nim!
payload-generationpost-exploitationbinary-analysis+2
175
byt3bl33d3r/nimdllsideloadDLL-Sideloading/Proxying mit Nim!
 asdfugil/haxx
Untethered + unsandboxed Codeausführung haxx als root auf iOS 14 - iOS 14.8.1.
 zerx0r/dvenom
🐍 Double Venom (DVenom) ist ein Tool, das einen Verschlüsselungs-Wrapper und Lader für Ihren Shellcode bereitstellt.
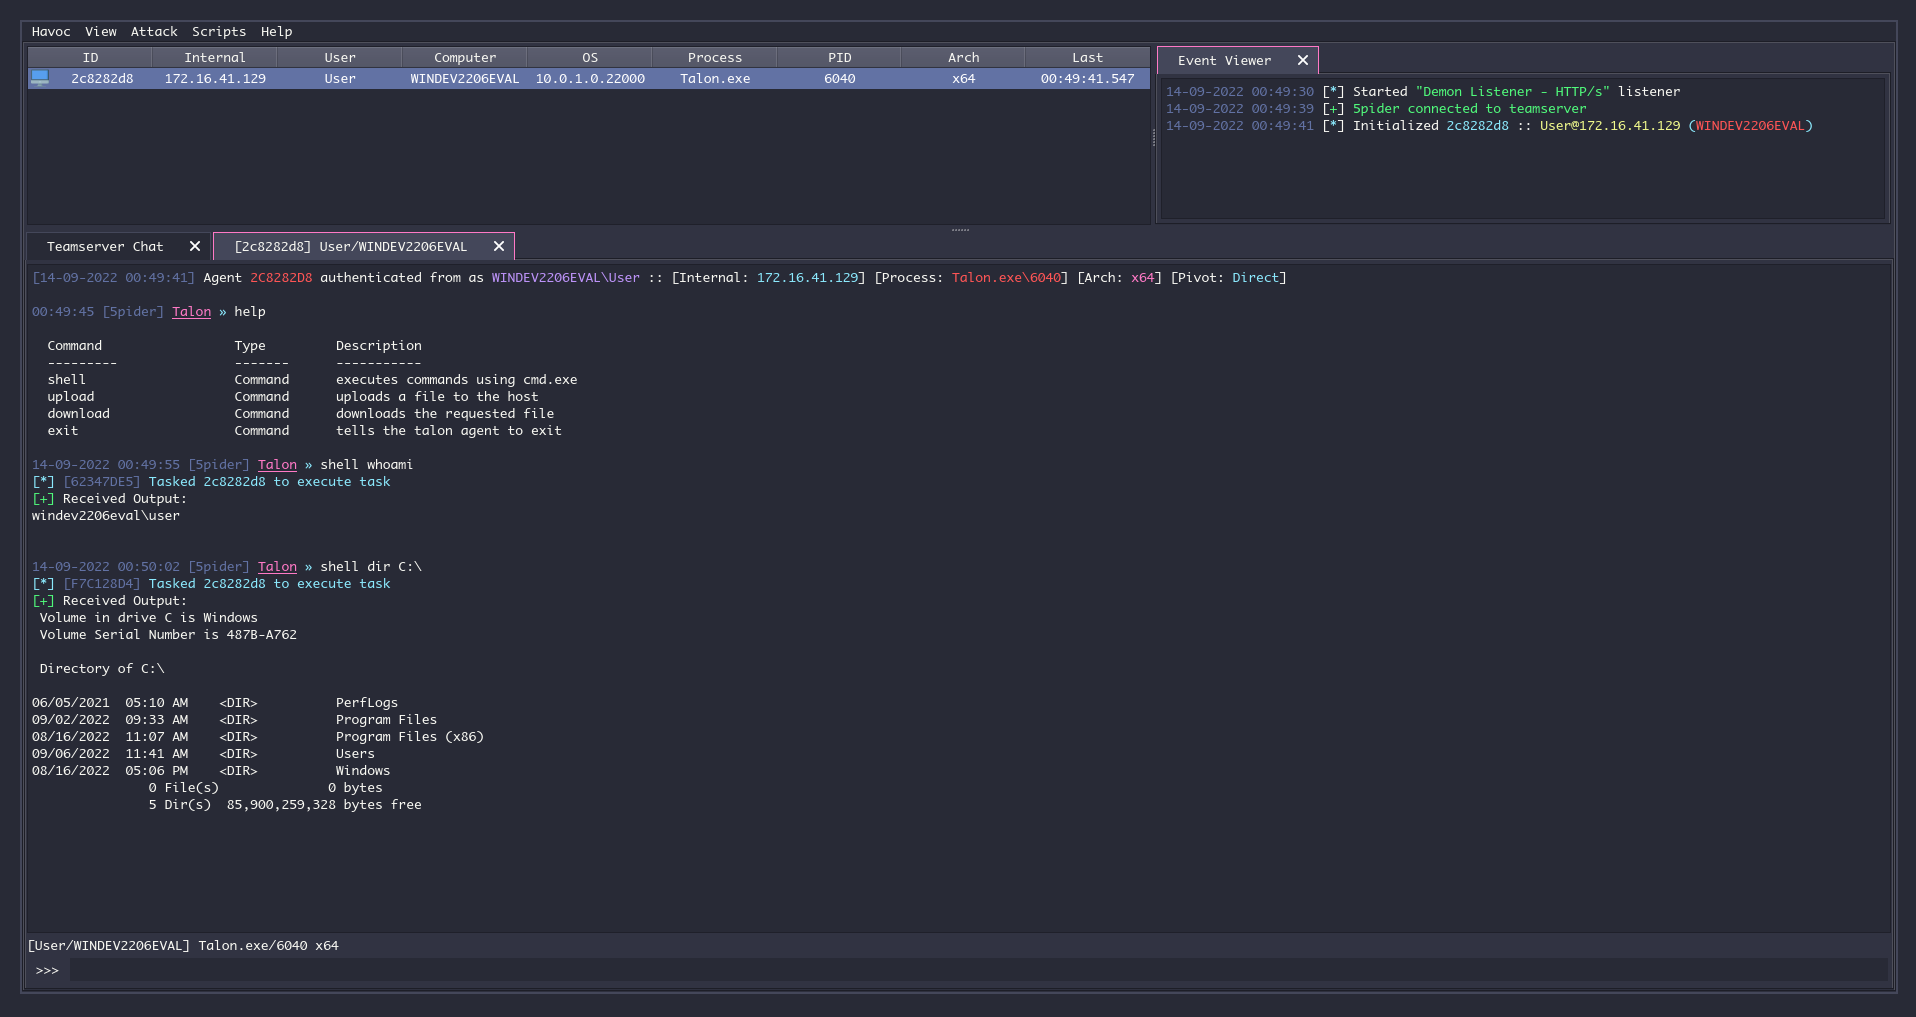 havocframework/talon
(Demo) Drittanbieter-Agent für Havoc
 spiderlabs/msfrpc
Perl/Python-Module zur Anbindung an Metasploit MSGRPC
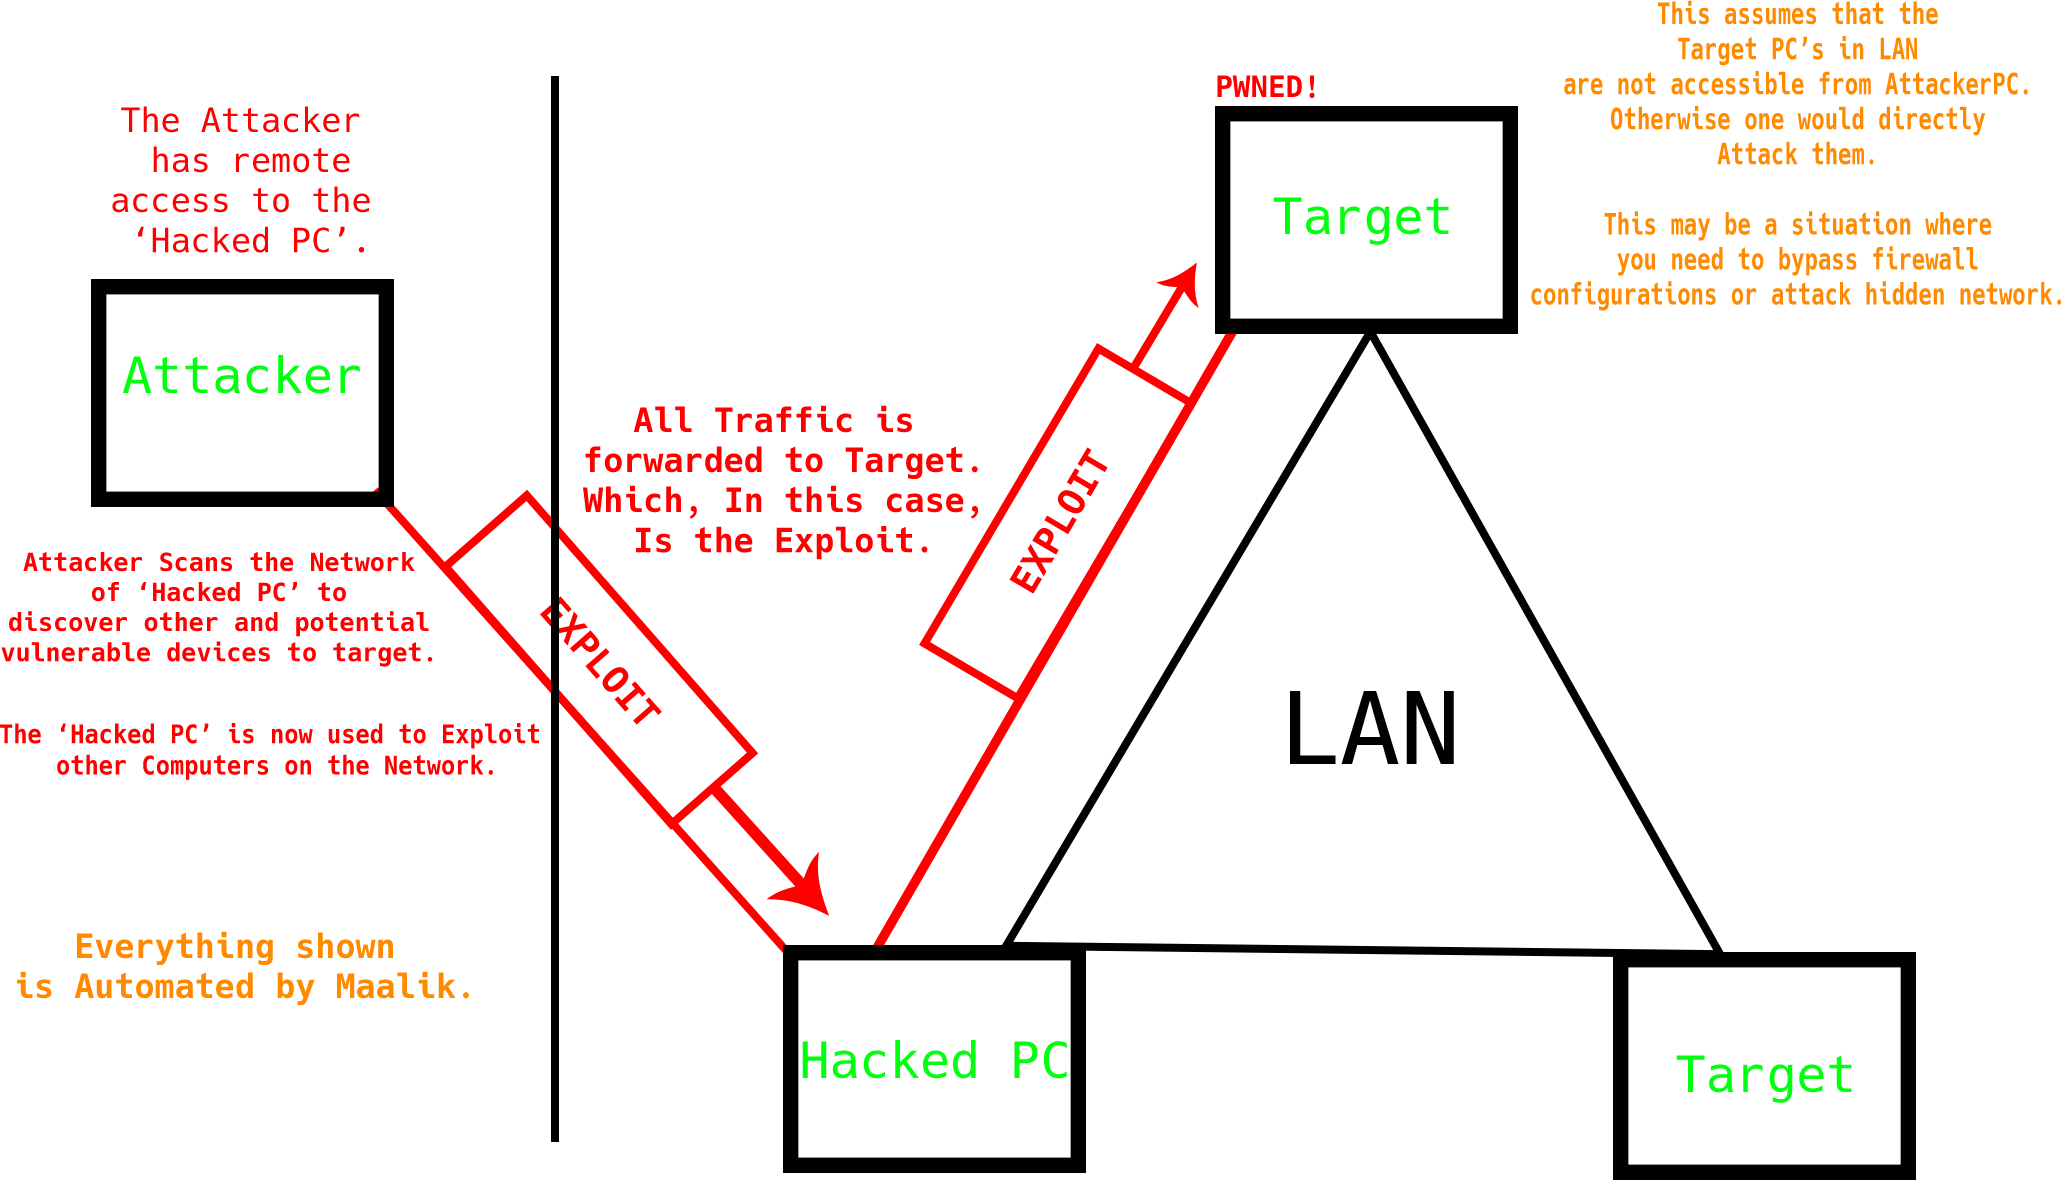 quantumcore/maalik
Funktionsreiches Post-Exploitation-Framework mit Netzwerk-Pivoting-Fähigkeiten.
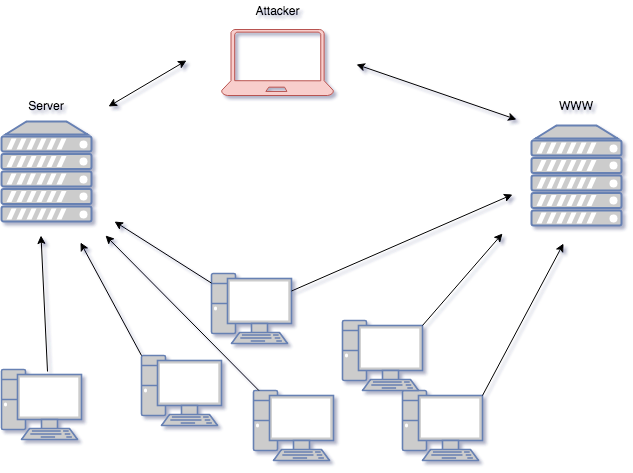 m507/m-botnet
Ein C2-Projekt, das einen selbstverbreitenden MS17-010-Wurm steuert.
 qubasa/msf-remote-console
Eine entfernte msfconsole, geschrieben in Python 2.7, um sich mit dem msfrcpd server von metasploit zu verbinden. Dieses Tool gibt Ihnen die…
 cisco-talos/remcos-decoder
Talos Decryptor POC für Remcos RAT Version 2.0.5 und früher
 0xbbuddha/hermes
Ein Python-Agent, der auf Linux für Mythic C2 abzielt.
 mitre/caldera-crater
C#-Remote-Access-Trojan (RAT)-Implant für das Caldera-Adversary-Emulation-Framework, das Post-Exploitation-Command-and-Control auf Windows-Systemen…
 markoarmitage/metasploit-framework
app verwandle öffentliche und private Schlüssel in Leerzeichen 3 Monate zuvor config Verwende bundler/setup für elegantere bundler-bezogene…
 bytereaper77/webmin_exploit_reverse_shell
Eine einfache, auf C basierende Schwachstelle in den Webmin-Versionen 1.890 bis 1.920
 octetsplicer/lazypariah
Ein Tool zum dynamischen Generieren von Reverse-Shell-Payloads.