

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Payload-Entwicklung — Tools — Seite 5 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
968 Ergebnisse
SindriKit preview

SindriKit

GitHubyoussefnoob003/sindrikit

Eine grundlegende C-Bibliothek zur Erstellung operativ glaubwürdiger offensiver Fähigkeiten

penetration-testing-frameworksexploit-frameworkscode-analysis+6
71
vor 29 Tagen
CnaEmulator preview

CnaEmulator

GitHubiterat0r/cnaemulator

Eigenständige Emulations- und Testumgebung für Cobalt Strike Aggressor Scripts (.cna), die die Syntax validiert, Beacon-APIs simuliert und BOFs über…
dynamic-analysis-sandboxingexploitationscripting-automation+7
22vor 1 Monat
rvbbit-arsenal preview

rvbbit-arsenal

GitHubbuter-chkalova/rvbbit-arsenal

Offensive & defensive Linux-Kernel-Sicherheitsforschung mit Fokus auf Rootkit-Verhalten, beobachtbaren Artefakten und Erkennung.
defensive-toolsforensicsmalware-analysis+5
16vor 1 Monat
OneDrive-UDC2 preview

OneDrive-UDC2

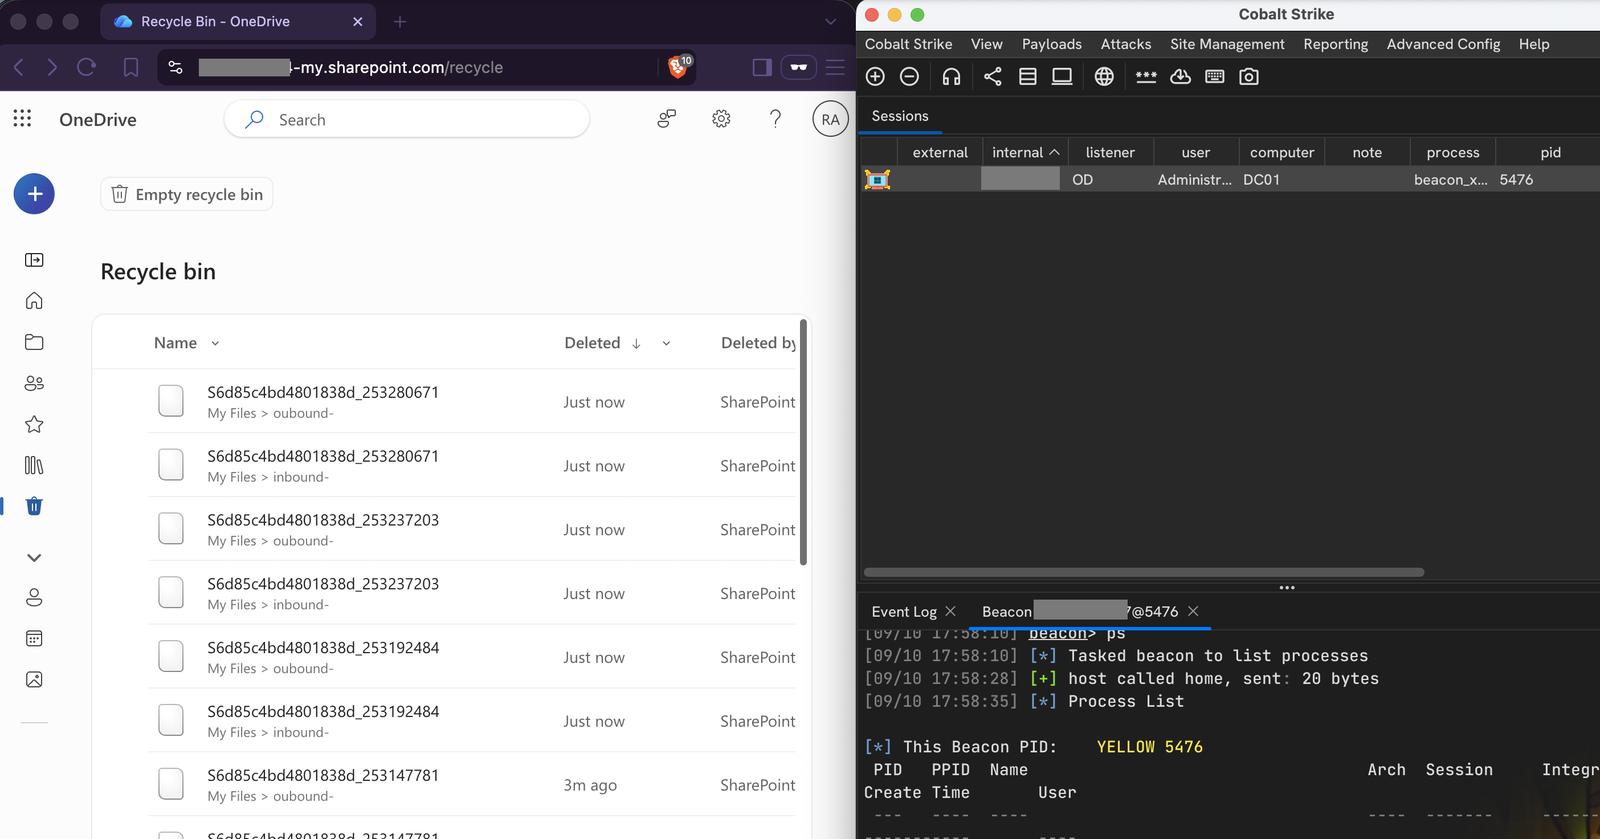
GitHubnmht3t/onedrive-udc2

OneDrive als verdeckter C2-Transport für Cobalt Strike

defensive-toolspenetration-testing-frameworkspost-exploitation+4
77vor 1 Monat
Shellcrypt preview

Shellcrypt

GitHubiilegacyyii/shellcrypt

Ein QoL-Tool zur Verschleierung von Shellcode. In der Zukunft wird in der Lage sein, Kodierungs-/Verschlüsselungs-/Komprimierungsmethoden zu…

encryption-decryption-toolspayload-generationshellcode+3
216vor 1 Monat
Project-Onyx preview

Project-Onyx

GitHubx-3306/project-onyx

Fortgeschrittene EDR-Umgehung durch KI-Telemetrie-Spoofing & WASM-Sandboxing. Project Onyx ist eine PoC-Red-Team-Pipeline, die entwickelt wurde, um…

reverse-engineeringshellcodesteganography+6
115vor 1 Monat
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Niedrigstufige Experimente mit Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
108vor 1 Monat
VeeamDumper-BOF preview

VeeamDumper-BOF

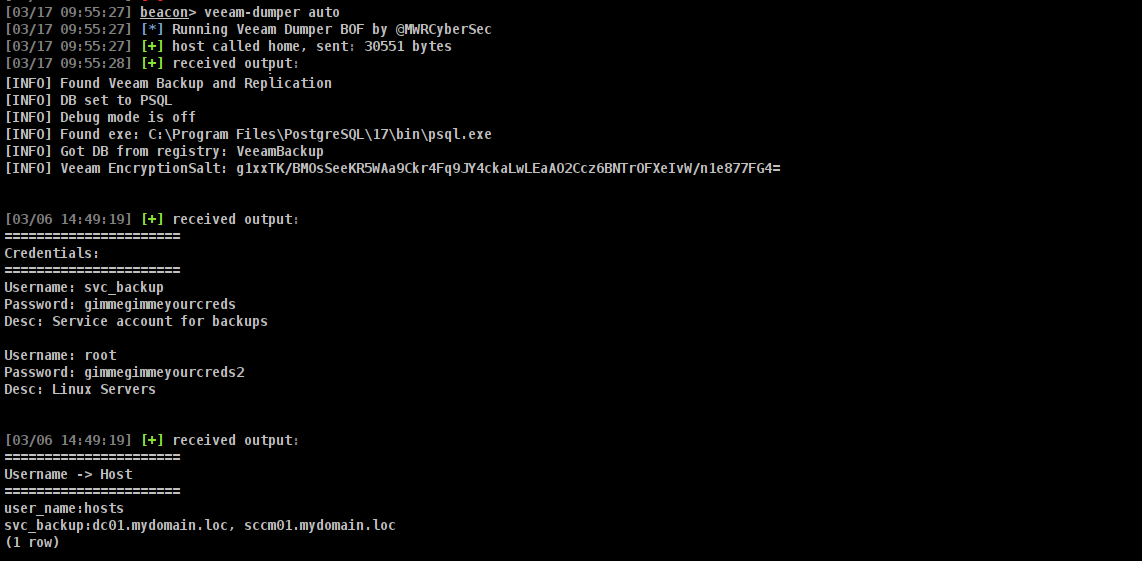
GitHubmwr-cybersec/veeamdumper-bof

Ein BOF zur Extraktion von Anmeldeinformationen für Veeam Backup and Replication und Veeam One
password-attackspost-exploitationpenetration-testing+2
79vor 1 Monat
khaos-c2 preview

khaos-c2

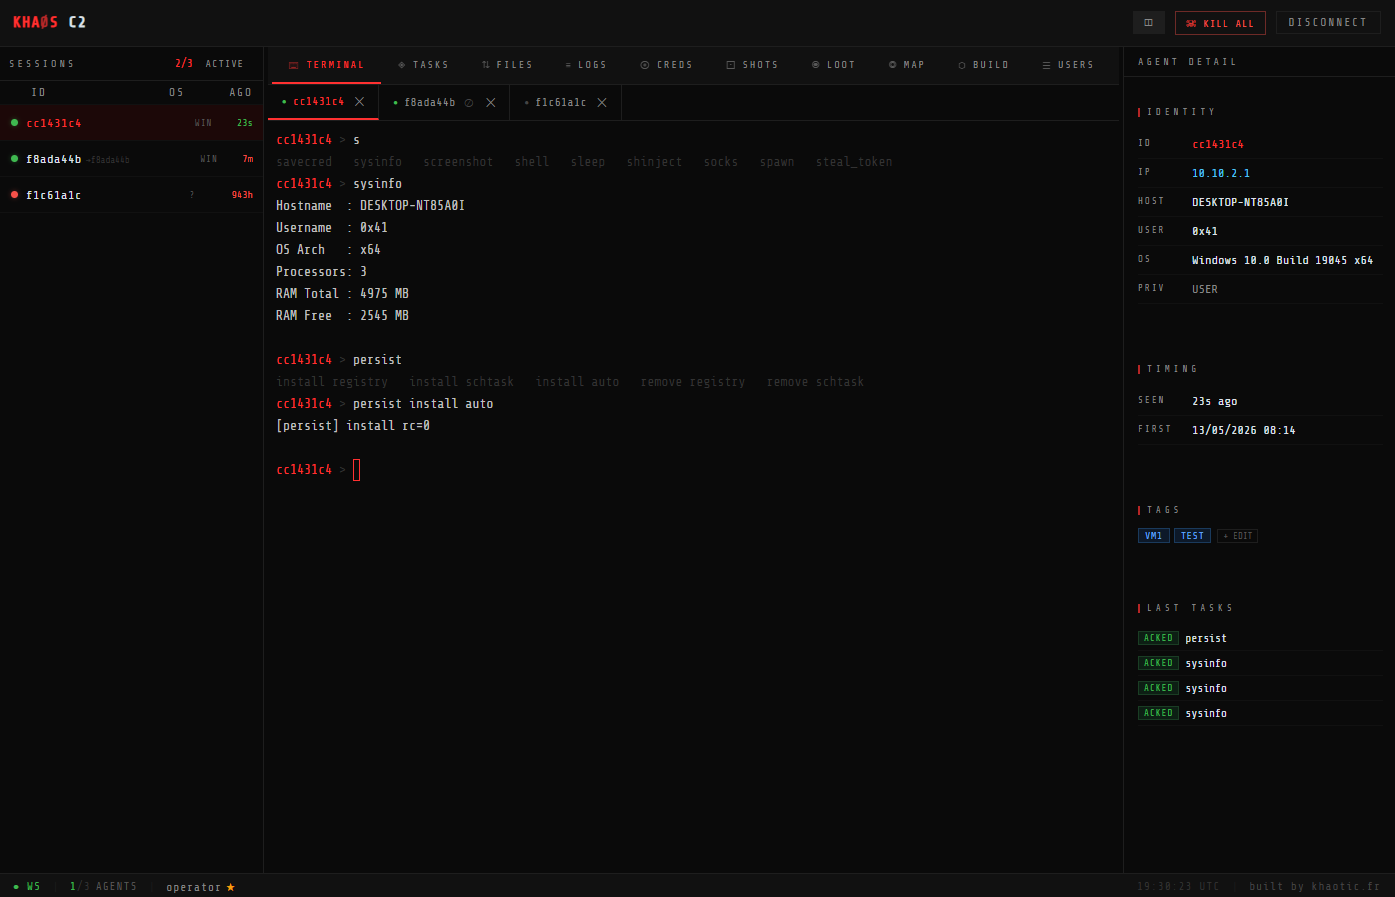
GitHub28zaaky/khaos-c2

KHAOS ist ein modernes C2-Framework, das den Agentenverkehr über Cloud-Dienste leitet, die bereits von Unternehmensnetzwerken als vertrauenswürdig…
penetration-testing-frameworksprivilege-escalationlateral-movement+5
210vor 1 Monat
msteams preview

msteams

GitHubwhispergate/msteams

Mythic-C2-Profil, das Agentenverkehr über Microsoft Teams-Kanäle mithilfe der Microsoft Graph API tunnelt, mit AES256-Verschlüsselung, Jitter,…

defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
39vor 1 Monat
askWAM preview

askWAM

GitHubdirkjanm/askwam

Fordere beim Web Account Manager (WAM) Entra ID-Token an

identity-managementpost-exploitationpenetration-testing+5
162vor 1 Monat
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
64vor 1 Monat
firmware preview

firmware

GitHubbrucedevices/firmware

Räuberische ESP32-Firmware

embedded-systems-securitywi-fi-auditingbluetooth-security+9
6.4kvor 1 Monat
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
43vor 1 Monat
EternalBlueC preview

EternalBlueC

GitHubbhassani/eternalbluec

EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…

exploit-frameworksvulnerability-analysisexploitation+7
613vor 1 Monat
Empire preview

Empire

GitHubbc-security/empire

Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.

penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kvor 1 Monat
CouchPotato preview

CouchPotato

GitHubripits-sec/couchpotato

Windows-Privilegieneskalations-Tool, das ETW und AMSI patcht und indirekte Syscalls verwendet, um SeImpersonatePrivilege auszunutzen und Dienstkonten…
defensive-toolsprivilege-escalationexploitation+3
114vor 1 Monat
KslKatzBof preview

KslKatzBof

GitHubprinciplecheck/kslkatzbof

Beacon Object File für die Inline-LSASS-Anmeldeinformations-Extraktion mittels der KslD.sys BYOVD-Technik. Extrahiert NT-Hashes und…

privilege-escalationmemory-forensicsexploitation+4
88vor 1 Monat
Zurück1…456…54Weiter