
HashcatRosetta
 bandrel/hashcatrosetta
Hashcat-Regelanalysator und -Interpreter – Ein Rosetta-Stein zur Dekodierung der Hashcat-Regelsyntax
password-crackingpassword-attackshash-analysis+4
13
bandrel/hashcatrosettaHashcat-Regelanalysator und -Interpreter – Ein Rosetta-Stein zur Dekodierung der Hashcat-Regelsyntax
 cldrn/nmap-nse-scripts
Meine Sammlung von nmap NSE-Skripten
 ihebski/defaultcreds-cheat-sheet
Ein Ort für alle Standard-Anmeldedaten, um Blue/Red-Teams bei der Identifizierung von Geräten mit Standardpasswort zu unterstützen 🛡️
 trustedsec/cs-remote-ops-bof
Remote-Operations-Befehle, implementiert mithilfe von Beacon Object Files
 v1s1t0r1sh3r3/airgeddon
Dies ist ein Bash-Skript mit mehreren Funktionen für Linux-Systeme zur Überprüfung von drahtlosen Netzwerken.

 wattocyber/oscp-notes-2026
OSCP-Notiz-Vault + Prüfungs-Cockpit-Dashboard: zusammengeführte Techniknotizen, befehlsfertige Kommando-Decks mit Variablen, Maschinen, Zugangsdaten…
 nocoderrandom/sunsetscan
Sicherheitsaudit für lokale Netzwerke mit EOL, CVE, Geräteidentität und HTML-Berichten
 karmanya03/overthrone
All-Rust Active-Directory-Exploitation-Framework: LDAP-/SMB-/Kerberos-Enumeration, Angriffspfad-Suche, Kerberoasting, NTLM-Relay, Ticket-Forging,…
 hac01/azure-pentesting-suite
Go-Toolkit für autorisierte Azure-Sicherheitsbewertungen: zählt Abonnements und Ressourcen auf, prüft Fehlkonfigurationen und greift anonym auf…
 boydhacks/ntlmscout
Unauthentifiziertes NTLM-Endpunkt-Aufklärungstool, das Type-2-Challenges über HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP und RDP dekodiert, um…
 mishakorzik/allhackingtools
All-in-One-Hacking-Tools für Hacker! Und noch mehr Hacking-Tools! Für Termux.
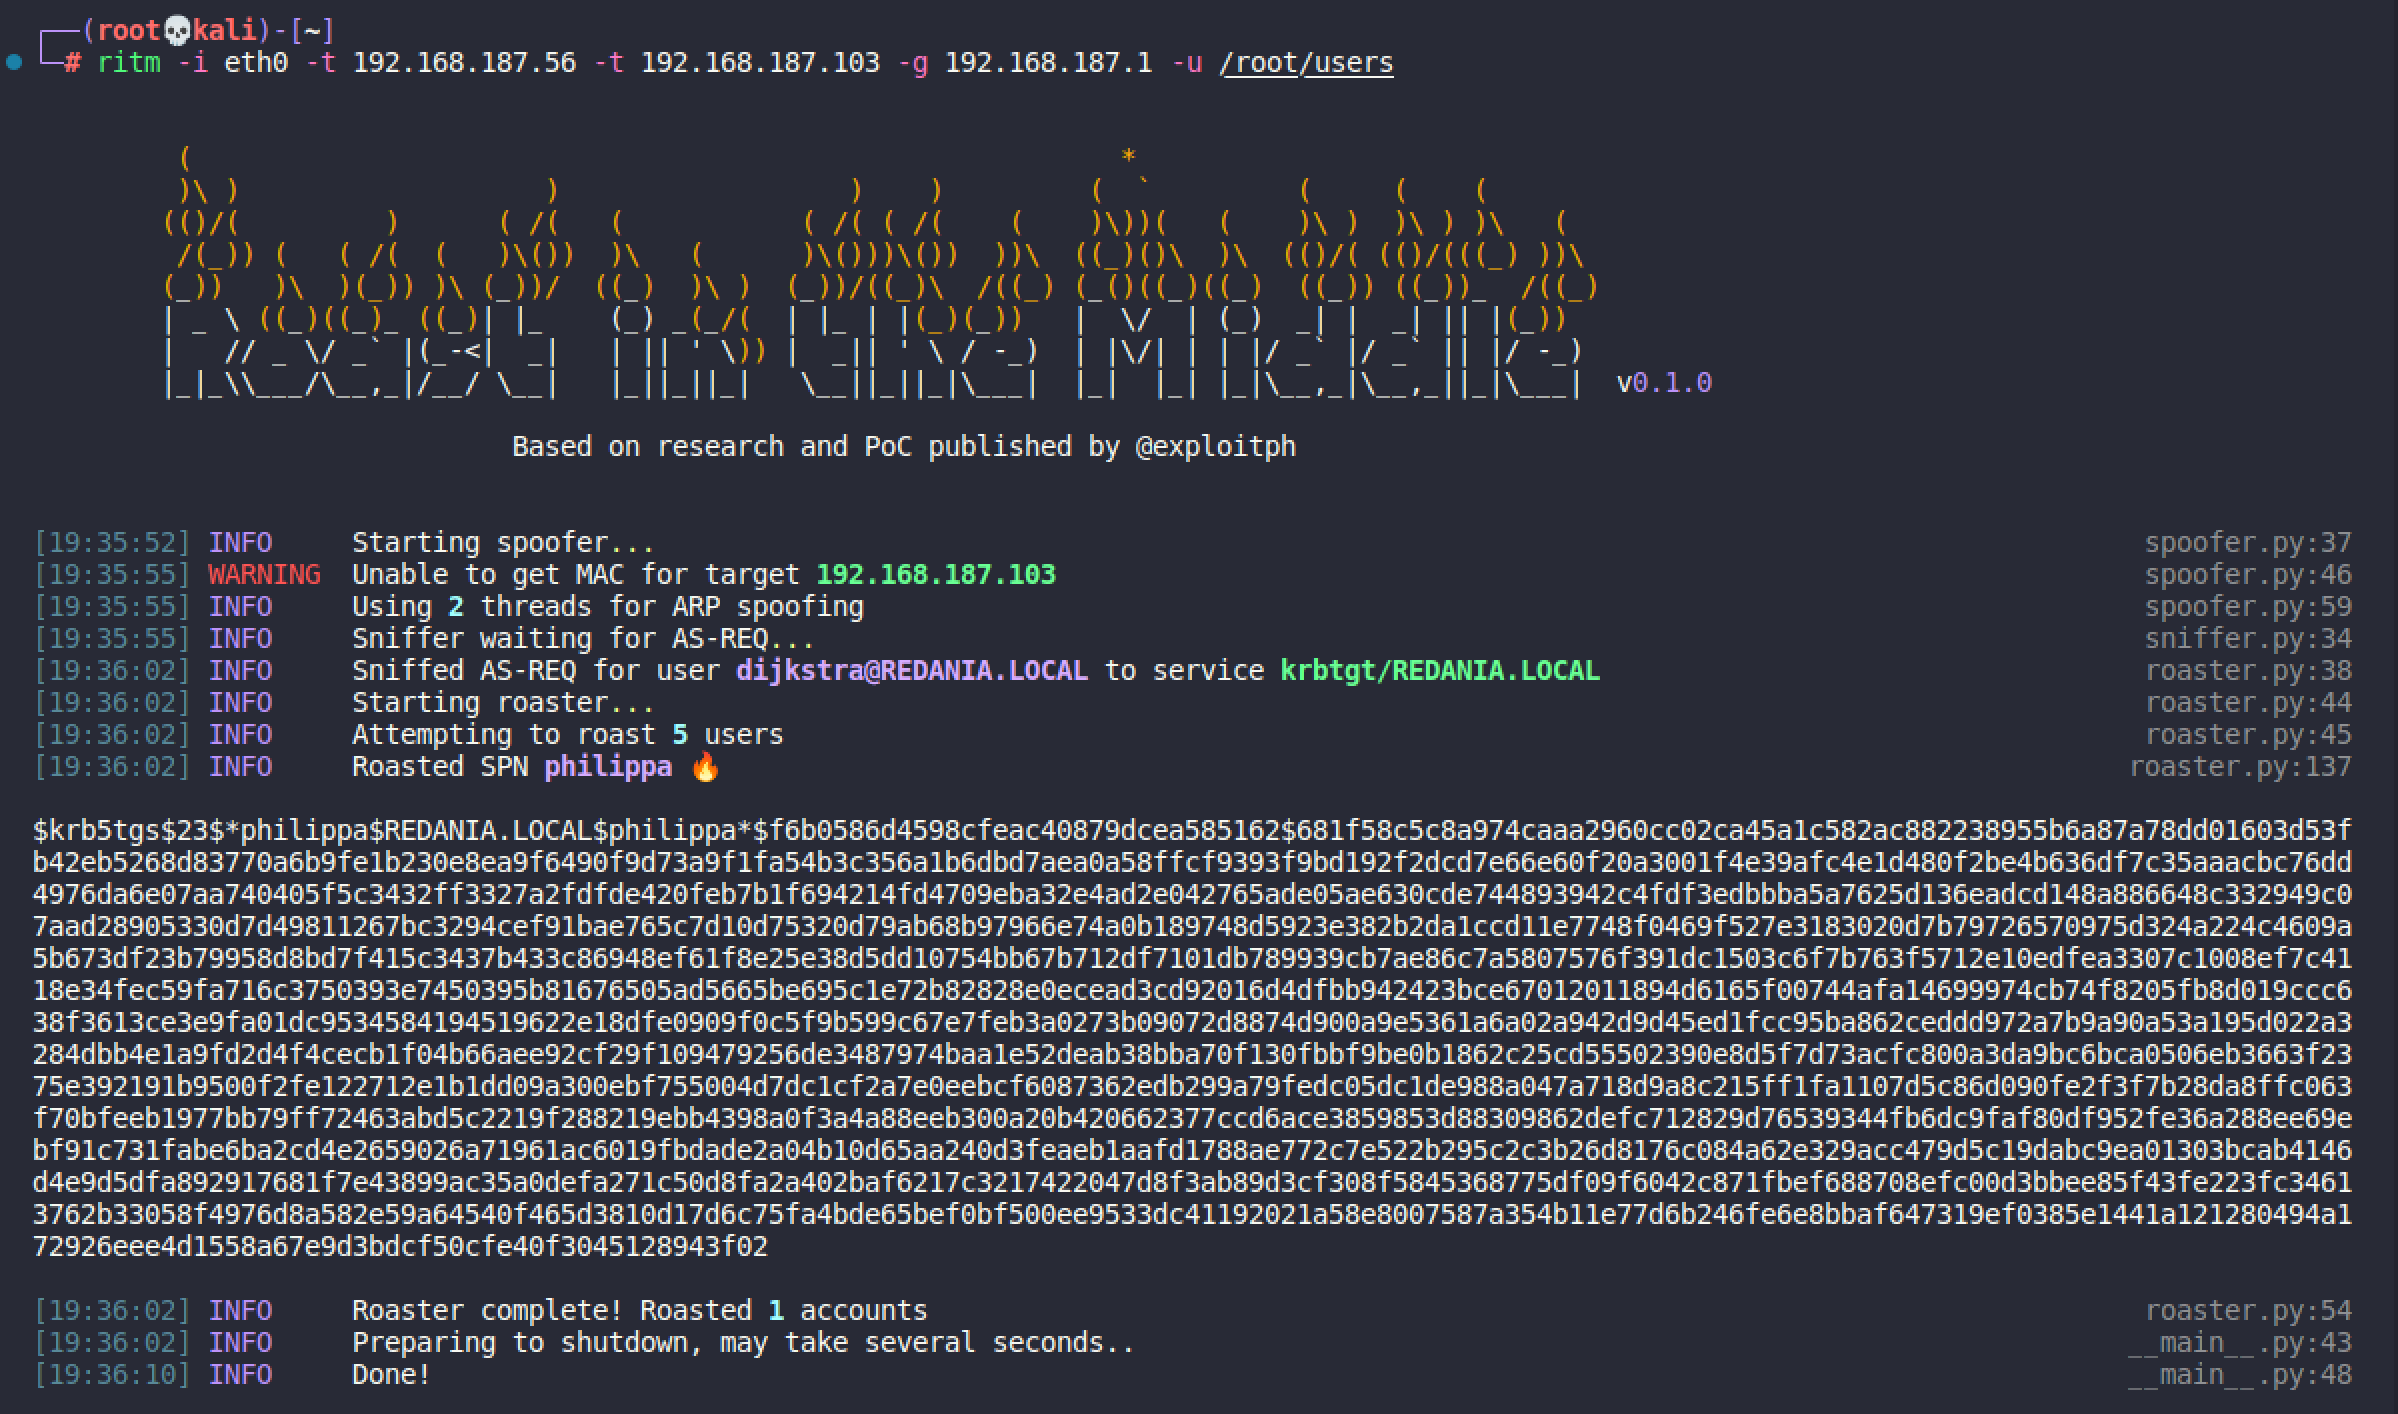
 the-viper-one/psmapexec
Dominieren Sie Active Directory mit PowerShell.
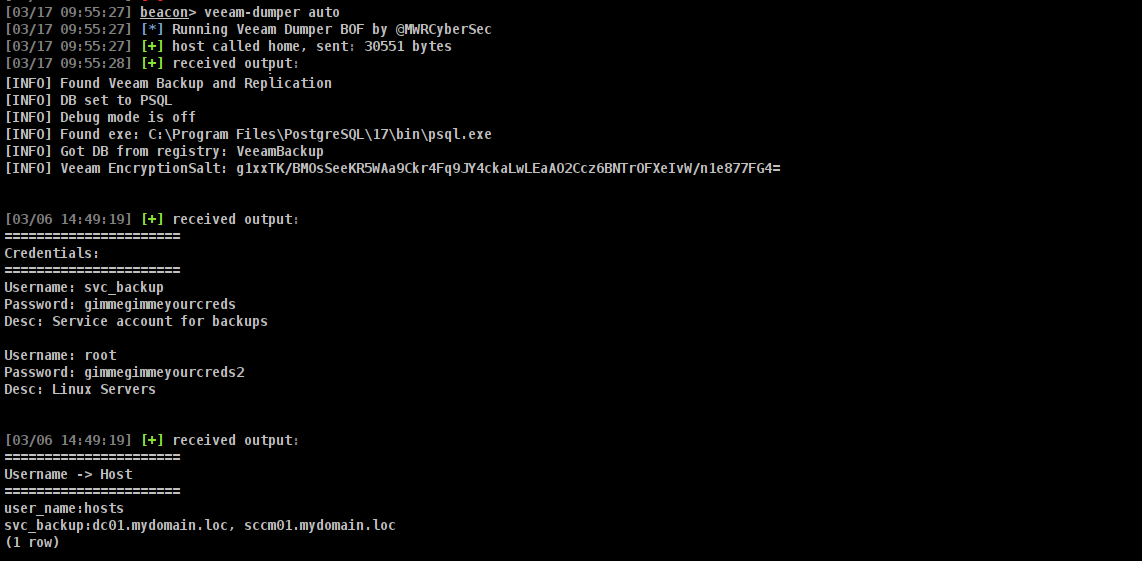 mwr-cybersec/veeamdumper-bof
Ein BOF zur Extraktion von Anmeldeinformationen für Veeam Backup and Replication und Veeam One
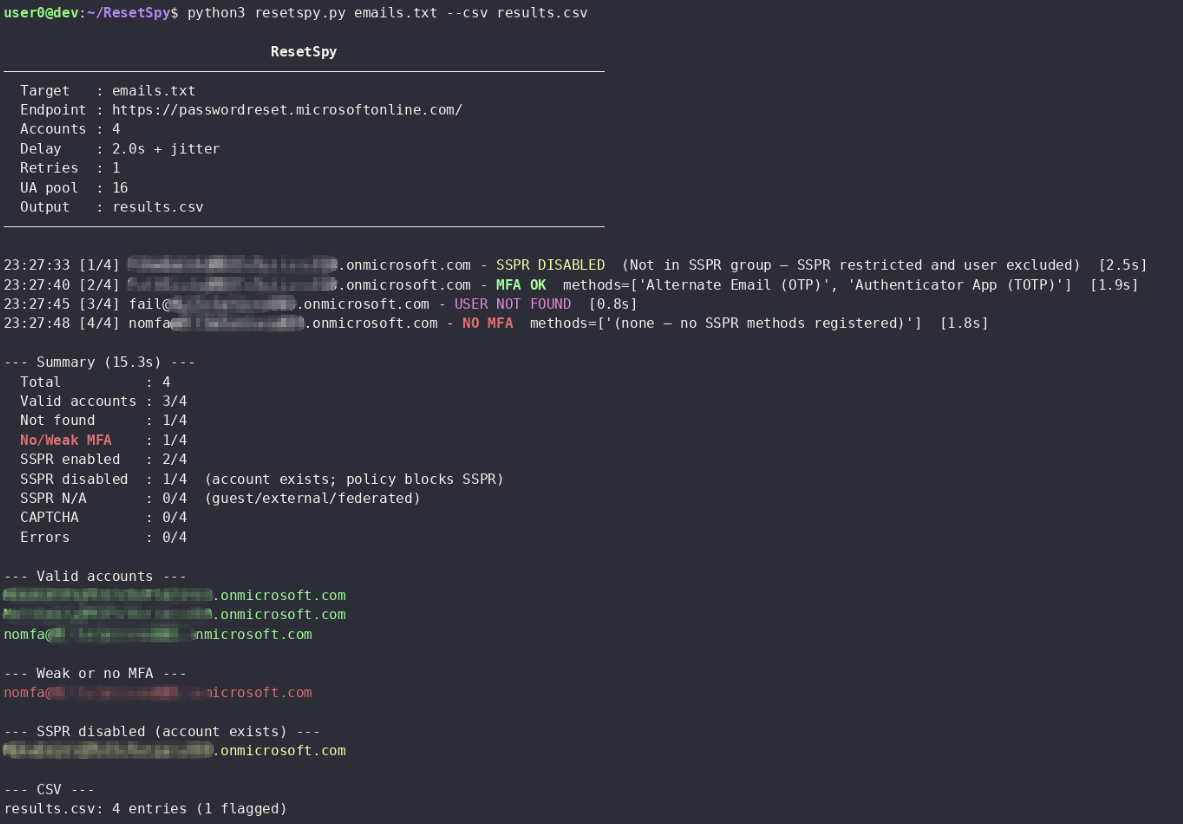 mlcsec/resetspy
Zählt Benutzerkonten und registrierte Authentifizierungsmethoden über das Microsoft Self-Service Password Reset (SSPR)-Portal auf
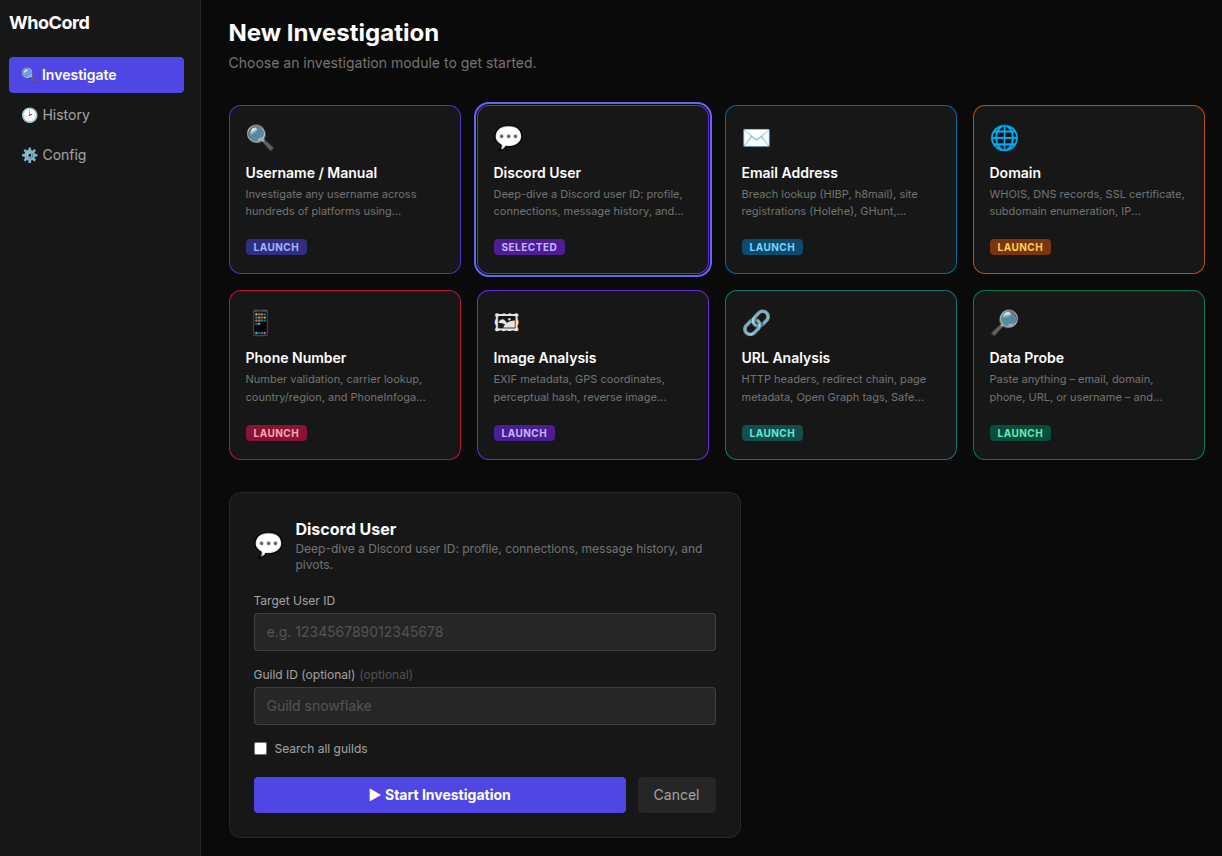 siv-nick/whocord
Scannt Discord-Links in gemeinsamen Servern, um Profile zu extrahieren, gleicht 700+ Websites ab, sucht nach Benutzernamen mit 30+ Tools und erstellt…
 sakispat/simple-pentesting
Ein edukatives Python-Toolkit für autorisierte Penetrationstests: Threaded-Port-Scanner, Subdomain- und Verzeichnis-Enumeration, Banner-Grabber und…