
android-hardware-attestation-demo
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
android-securityauthentication-authorizationmobile-app-pentesting+3
57
quarkslab/android-hardware-attestation-demoEin Android-HW-Attestierungs-Demo
 danieldev23/frida-ssl-bypass
Frida-Toolkit, das SSL/TLS-Zertifikats-Pinning in Android-Apps umgeht und dabei Java TrustManager, OkHttp, Conscrypt und native…
 bronils/aotopsy
Statischer Analysator für Flutter/Dart-AOT-Snapshots — rekonstruiert Funktionsnamen, Klassenhierarchien, Aufrufgraphen und Verhaltenssignale aus…
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 traitimtrongvag/android-imgui-template
Ein vollständiges Android-ImGui-Menü-Template-Projekt.
 reverserid/jurig
ein vollständig autonomer KI-Agent für Reverse Engineering
 zinja-coder/damn-vulnerable-android-components
Eine bewusst verwundbare Android-Anwendung, um verschiedene Schwachstellen zu demonstrieren, die in Android-Komponenten auftreten.
 xcodeon1/ipa-scope
Statisches Analysetool für iOS-Anwendungen, das Links, API-Schlüssel, Subdomains, Binärinformationen, verknüpfte Bibliotheken und Zeichenfolgen…
 stuxctf/slythestx
Tool zur Sicherheitsauditierung mobiler Apps, das auf die Automatisierung von SAST-Analysen, die Identifizierung zugrunde liegender Technologien…
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10
 ustayready/mavd
Schwachstellenerkennung für mobile Anwendungen
 sterrasec/apk-interceptor
Android-Deeplink-, Intent- und WebView-Bridge-Bewertungshelfer für ethisches Hacken
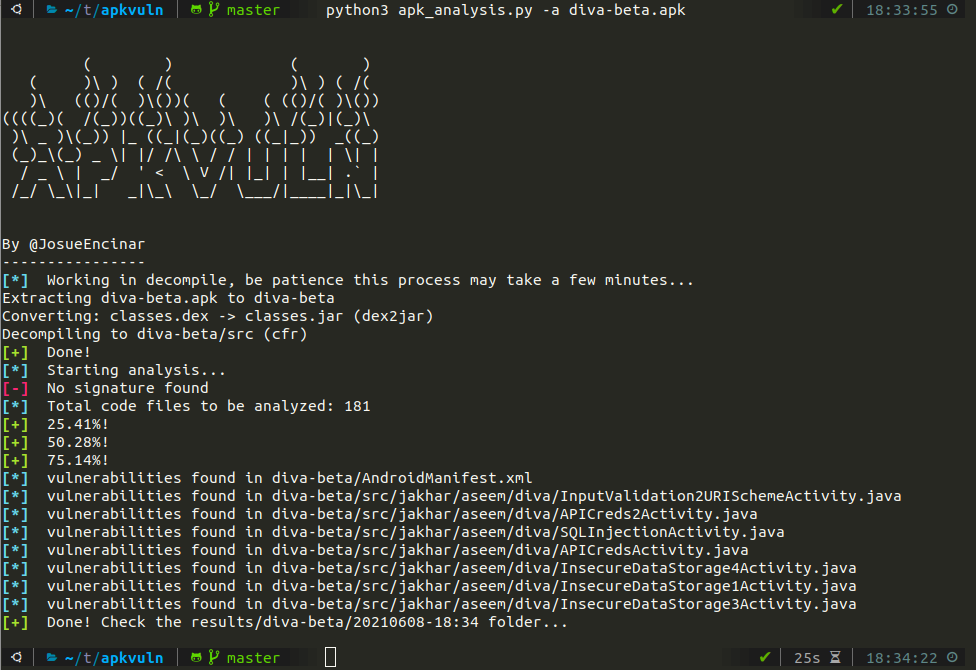 josue87/apkvuln
Statische Analyse von APKs mit regulären Ausdrücken
 maximilianfeix/hexvero
Know what changed inside your app: inspect Electron apps and binaries, trace findings to file and line, compare releases. Locally, without executing…
 humoud/apksneeze
Ein Tool, das die lästigen Aufgaben beim Pentesting von Android-Apps automatisiert. Es verwendet APKTool und Dex2Jar.
 jwalker/frida-ios-dump-modern
Ein aktualisiertes Frida-iOS-Dump-Tool, das die neuesten Frida-17.5.2-APIs unterstützt.
 ejfkdev/avdroot
Root einen Android Studio Emulator, indem du dessen Ramdisk mit Magisk patchst — in reinem Go.
 nu11secur1ty/andr01dexploits
Android-Exploit-Sammlung mit C-basierten Payloads für Penetrationstests mobiler Geräte und Sicherheitsforschung.