
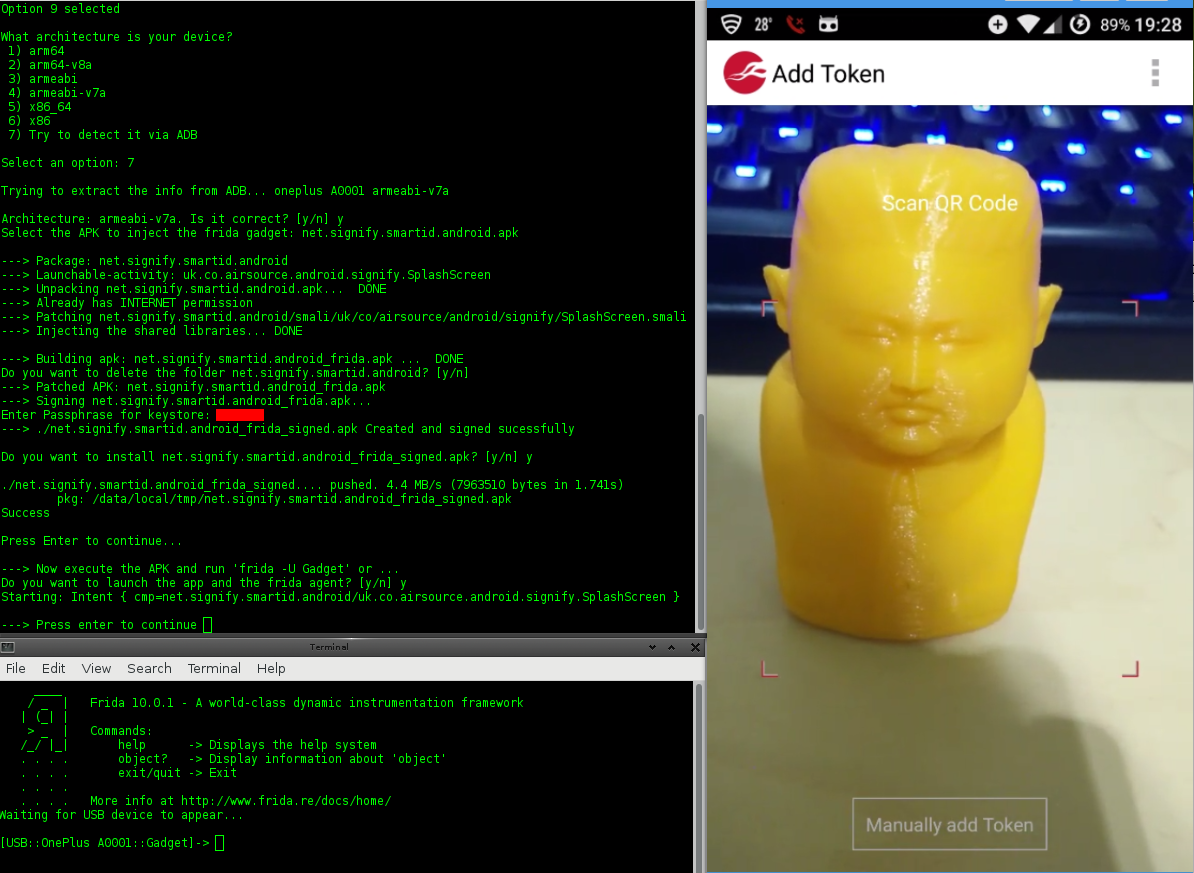
LazyDroid
 nccgroup/lazydroid
Bash-Skript zur Unterstützung einiger Aspekte einer Android-Anwendungsbewertung
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
159
nccgroup/lazydroidBash-Skript zur Unterstützung einiger Aspekte einer Android-Anwendungsbewertung
 abhi-r3v0/evabs
Eine Open-Source-Android-Anwendung, die bewusst Sicherheitslücken aufweist, um als Lernplattform für Einsteiger in die Android-App-Sicherheit zu…
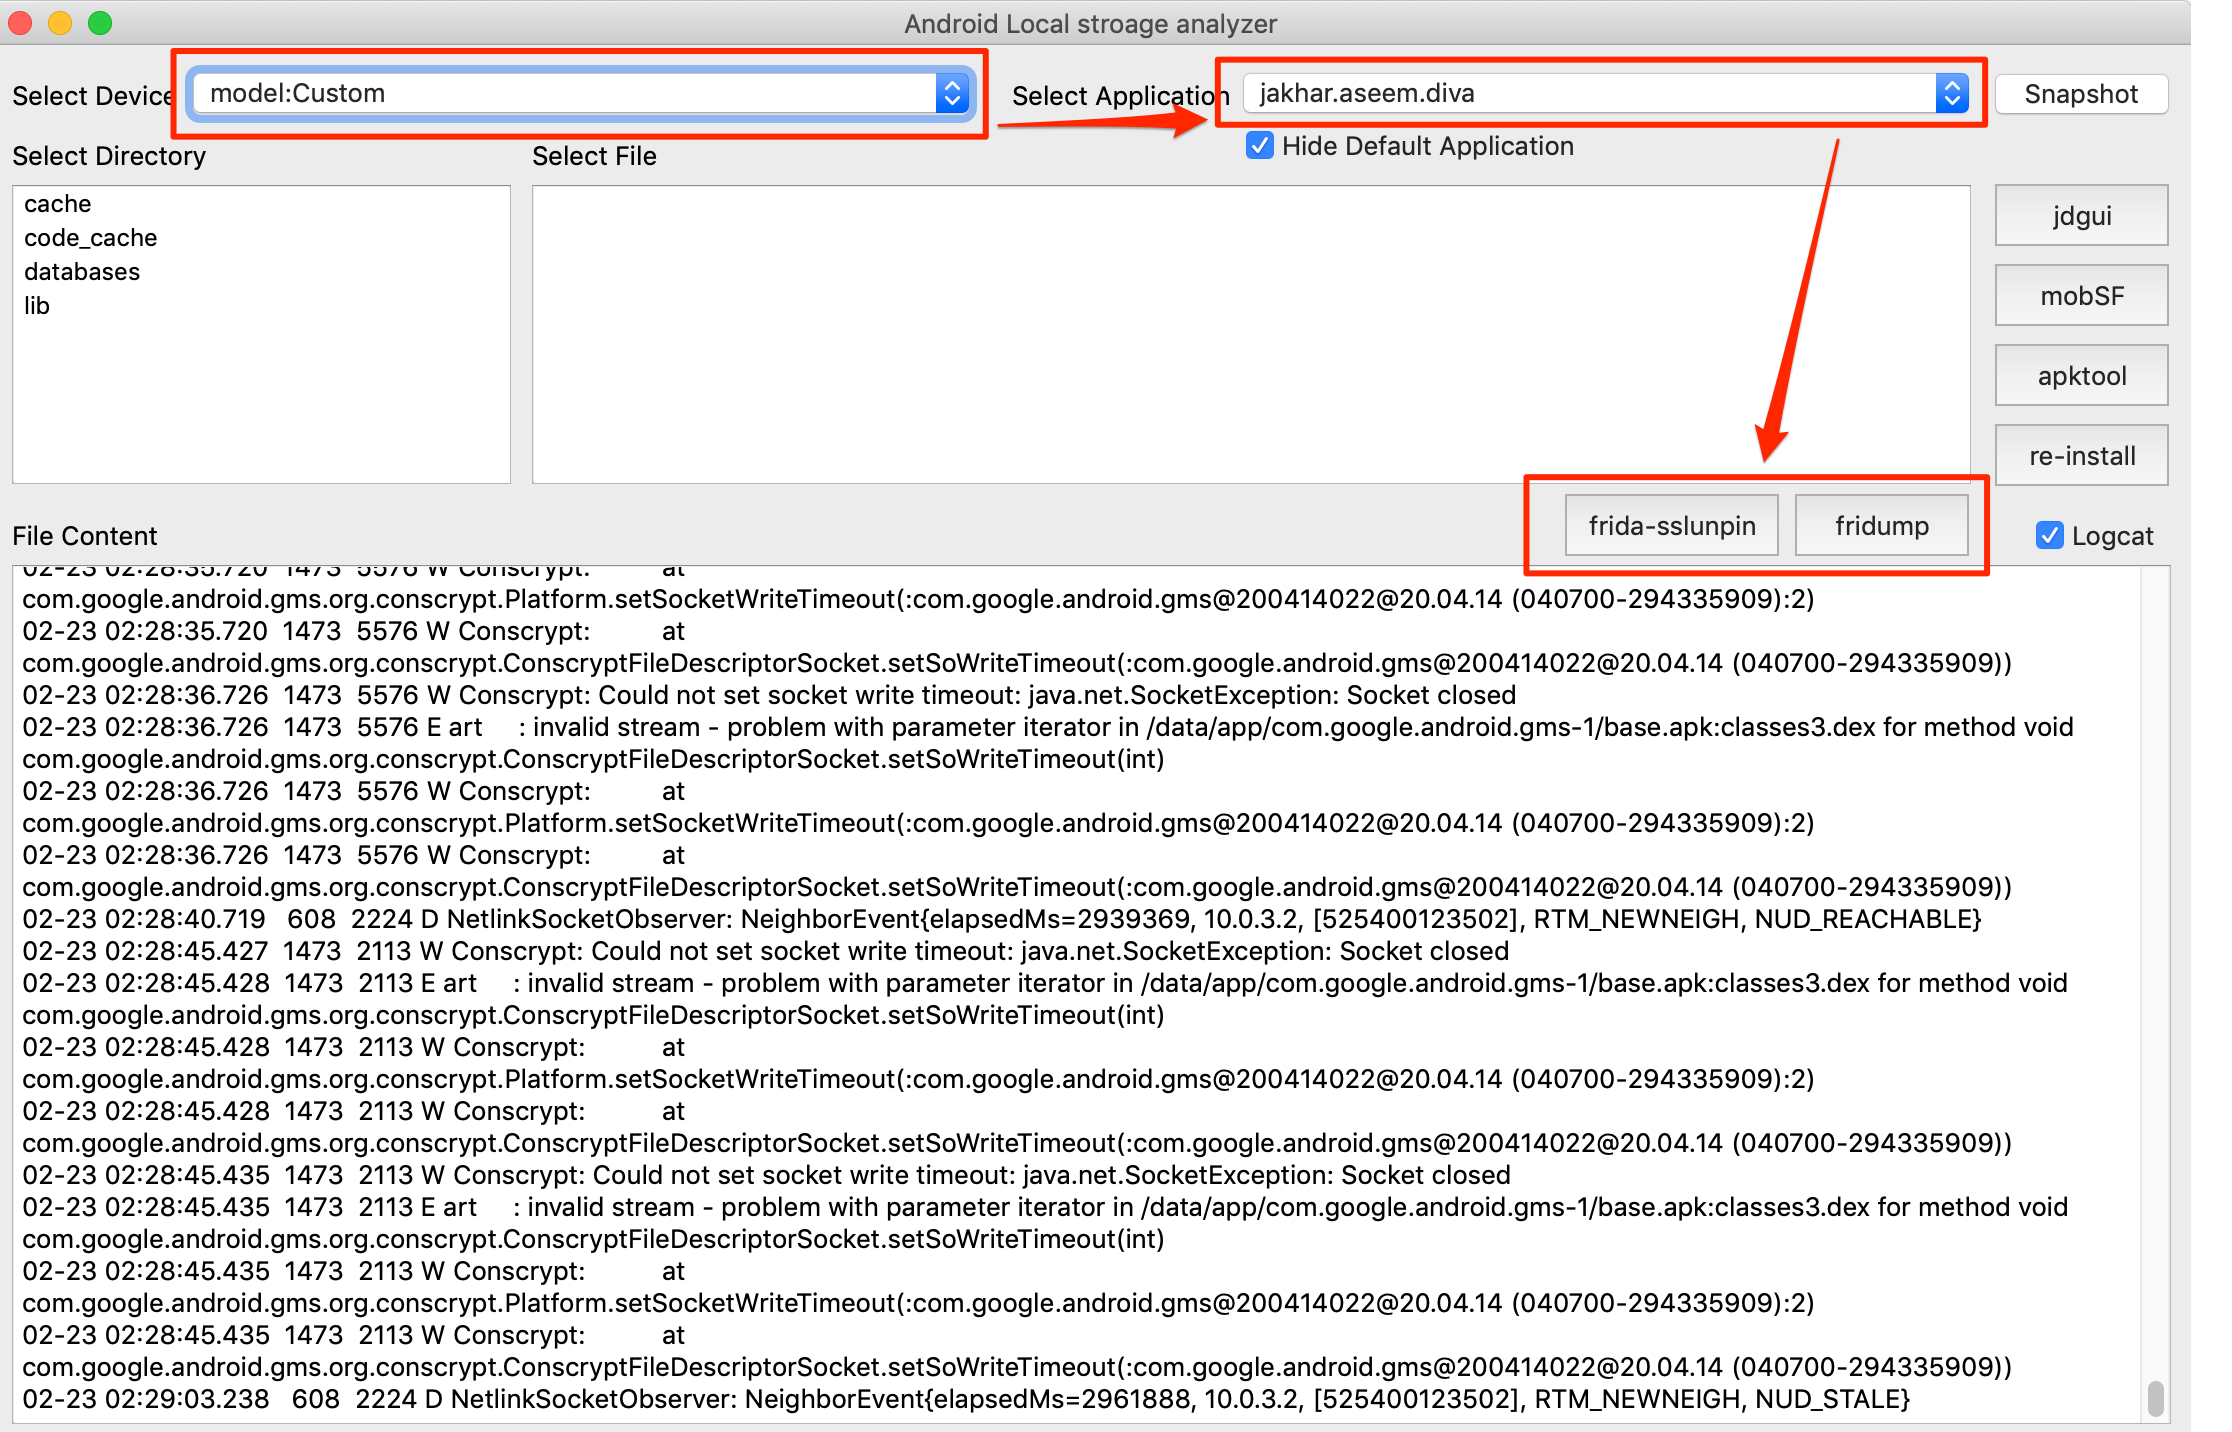 notsosecure/android_application_analyzer
Das Tool wird verwendet, um den Inhalt der Android-Anwendung im lokalen Speicher zu analysieren.
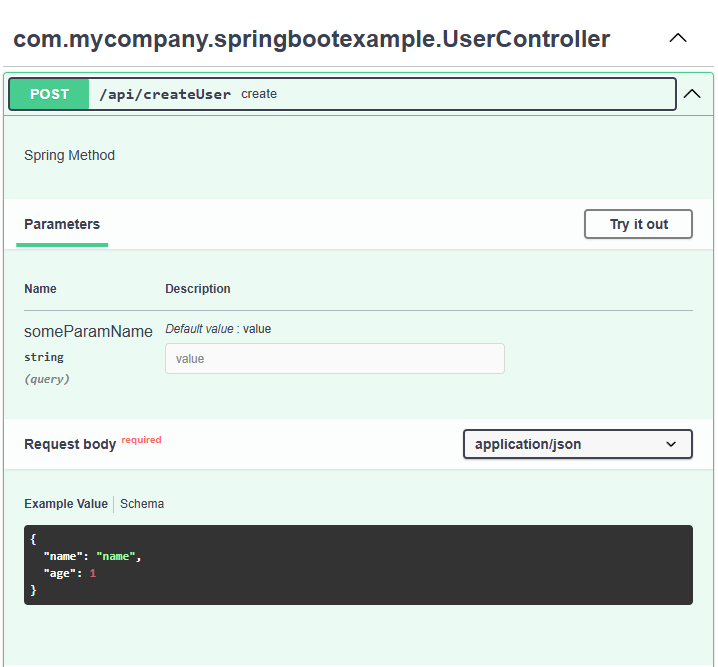 blackfan/bfscan
Tool zum Auffinden von URLs, Pfaden und Geheimnissen sowie zum Generieren von rohen HTTP-Anfragen und OpenApi-Spezifikationen aus…
 sterrasec/ipa-medit
Tool zur Speichermodifikation für neu signierte IPA unterstützt iOS-Apps, die auf iPhone und Apple Silicon Mac laufen, ohne Jailbreak.
 secforce/droidground
Eine flexible Spielwiese für Android-CTF-Challenges.
 0xdsm/apepe
Extrahiert App-Einstellungen, Berechtigungen, Deeplinks und SSL-Pinning-Umgehungsvorschläge aus Android-APK-Dateien mittels statischer Analyse von…
 ultrasina/androidreverse
Android Reverse Engineering komplett auf dem Gerät. Radare2 Binäranalyse, 8 Java-Dekompilierer, Flutter & Unity il2cpp Unterstützung.
 nccgroup/conscrypttrustusercerts
Magisk-Modul für Android 14, das benutzerinstallierte CA-Zertifikate zum Conscrypt-Vertrauensspeicher des Systems hinzufügt und so das Abfangen von…
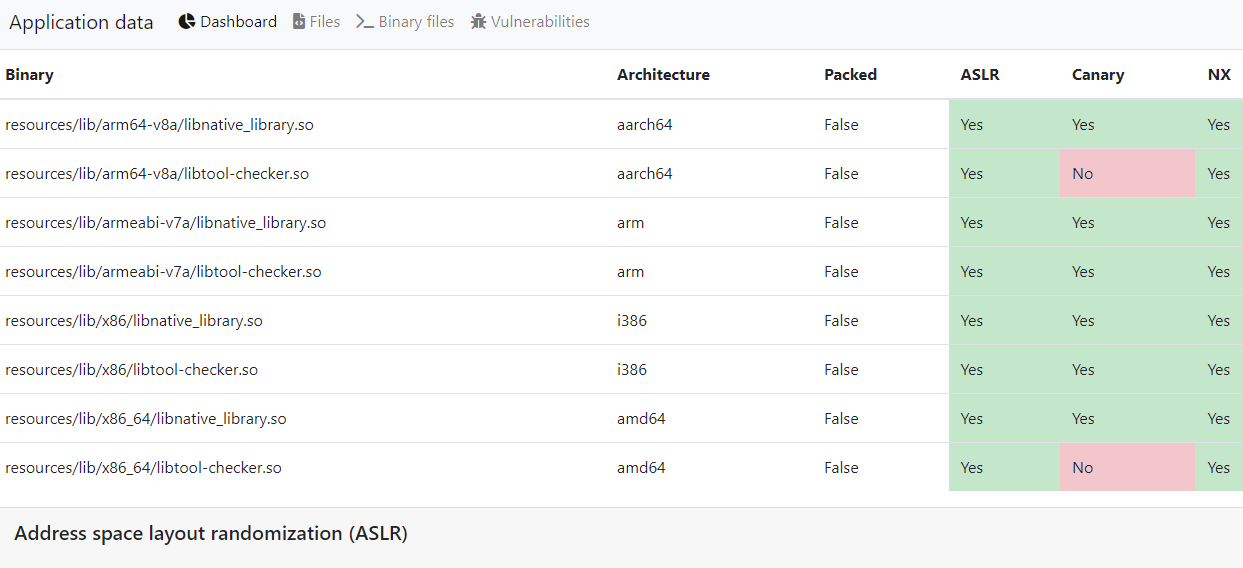 stefan2200/aparoid
Statische und dynamische Sicherheitsanalyse von Android-Anwendungen
 lautarovculic/frida-ipa-extract
Robustes Frida-basiertes Tool zum Dumpen entschlüsselter iOS-Apps als .ipa von einem jailbroken Gerät. Unterstützt App Store, sideloaded und System.
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
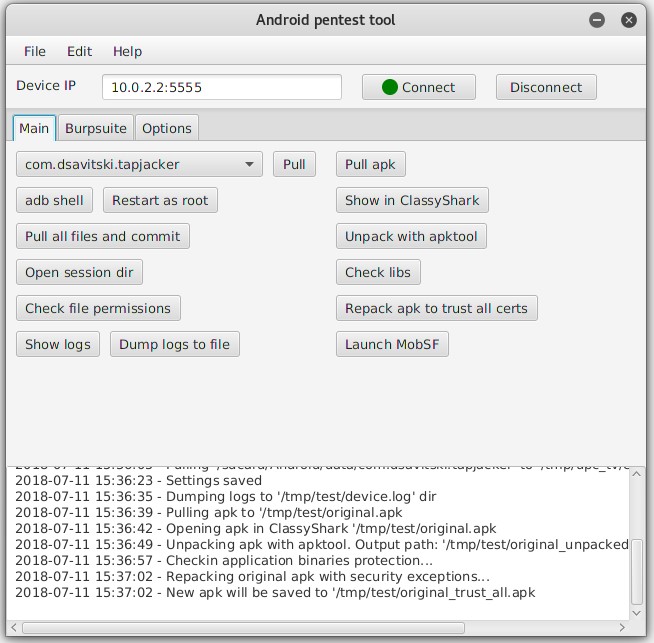 dzmitry-savitski/android-pentest-tool
Android-Penetrationstest-Tool für Kali Linux
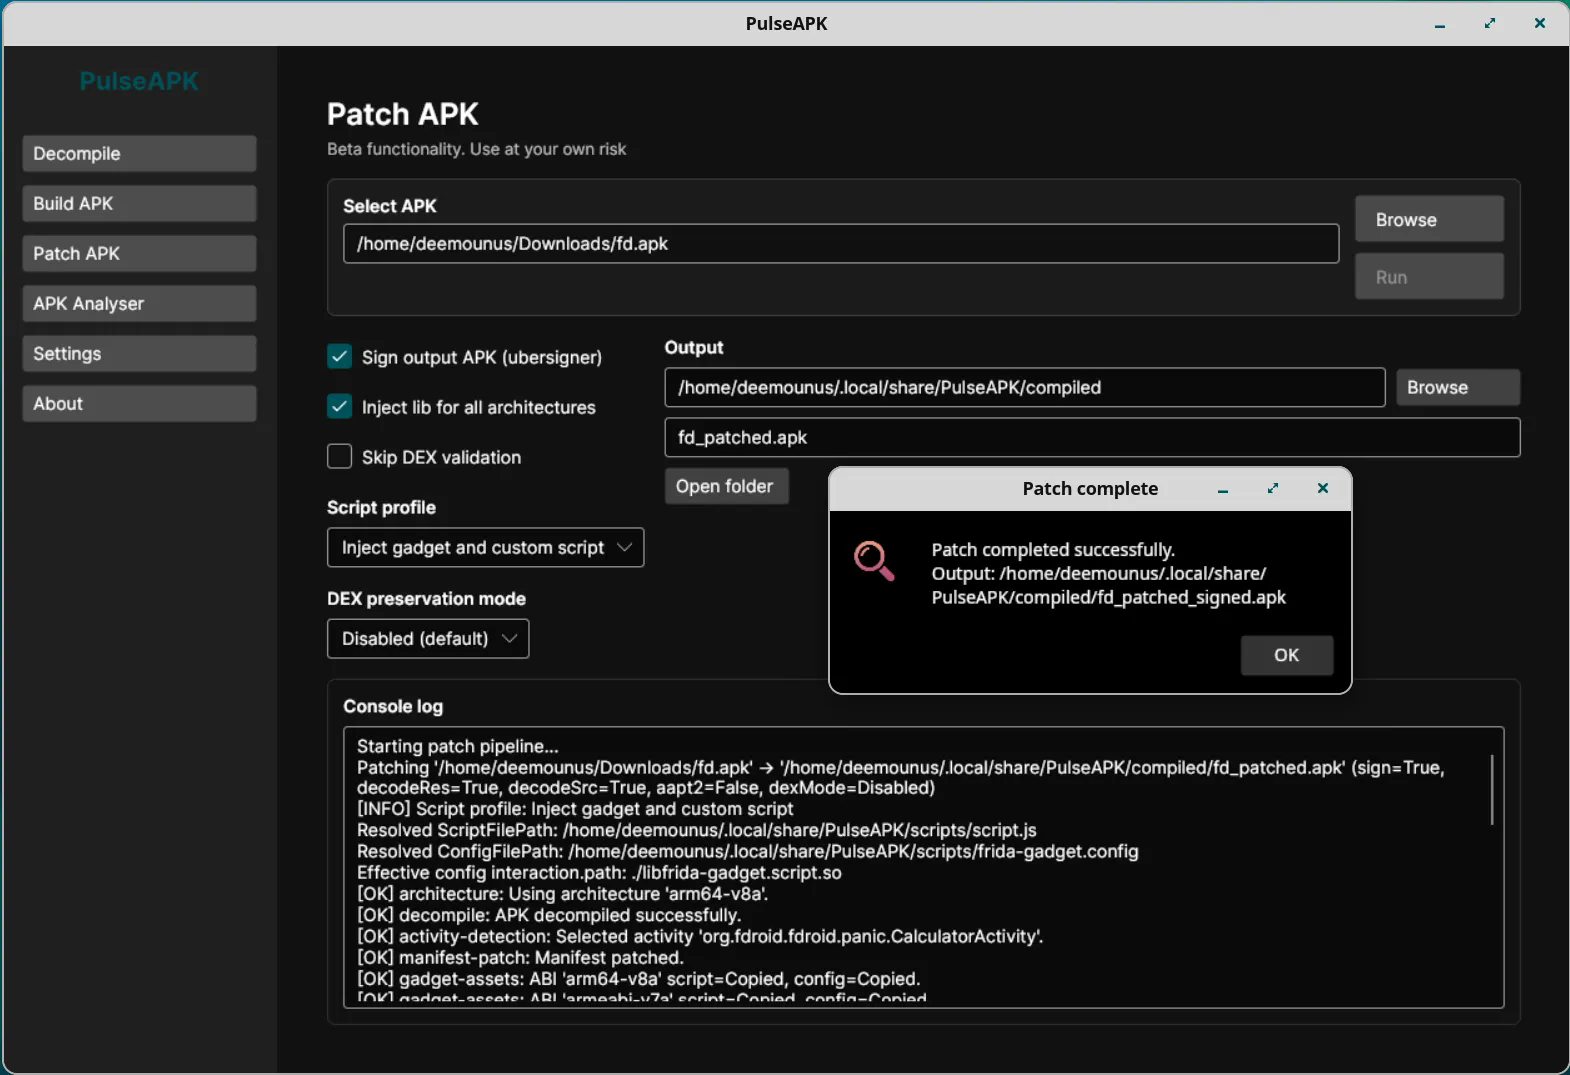 deemoun/pulseapk-core
PulseAPK Core: Plattformübergreifendes Tool für die Arbeit mit APK-Dateien: Dekompilierung, Analyse, Erstellung
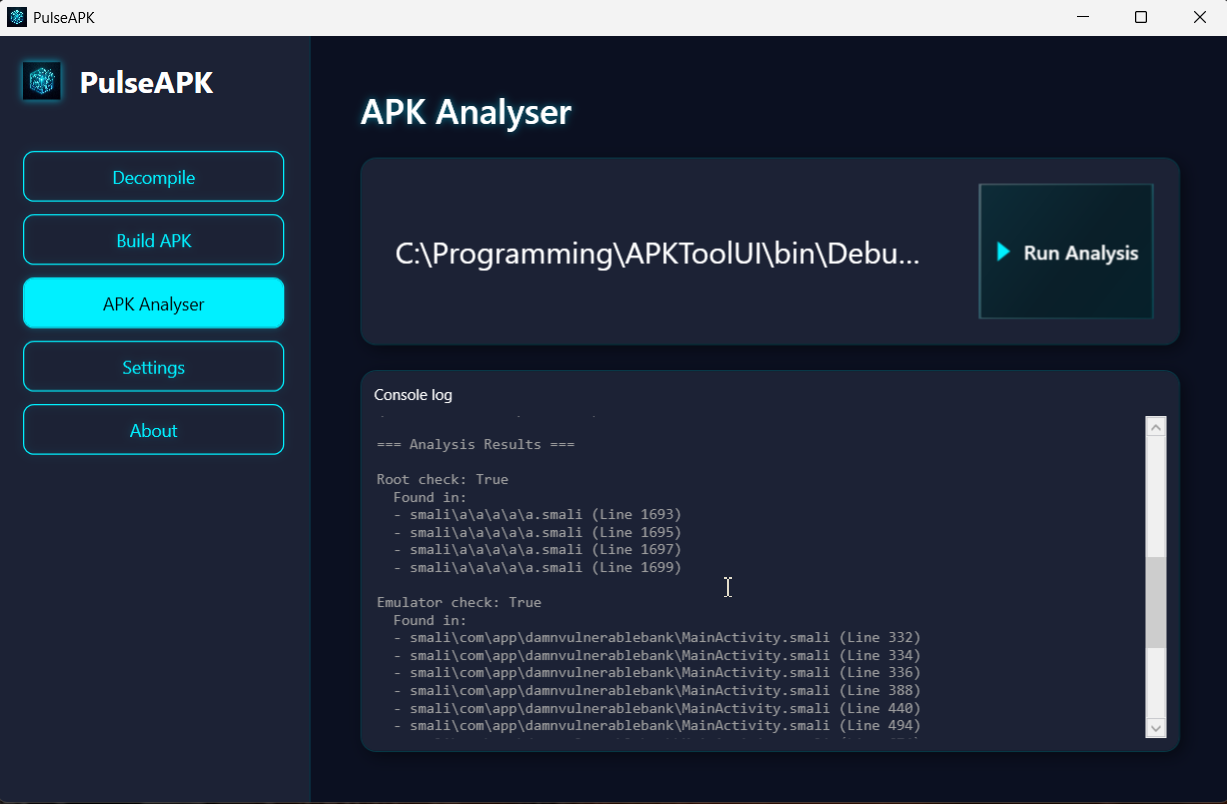 deemoun/pulseapk
PulseAPK ist ein WPF-Frontend für apktool und uber-signer mit Drag-and-Drop-Unterstützung, Live-Decompilationsausgabe, Smali-Analyse sowie…
 nccgroup/assethook
LD_PRELOAD-Magie für den AssetManager von Android
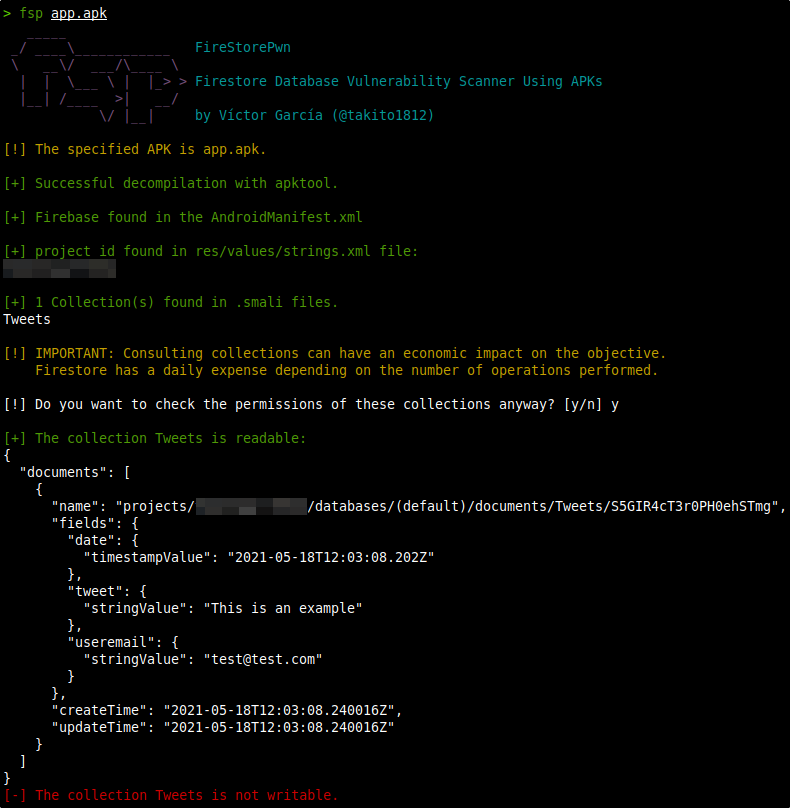 takito1812/firestorepwn
fsp - Firestore Datenbank-Schwachstellenscanner mit APKs