
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Tools — Seite 16 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
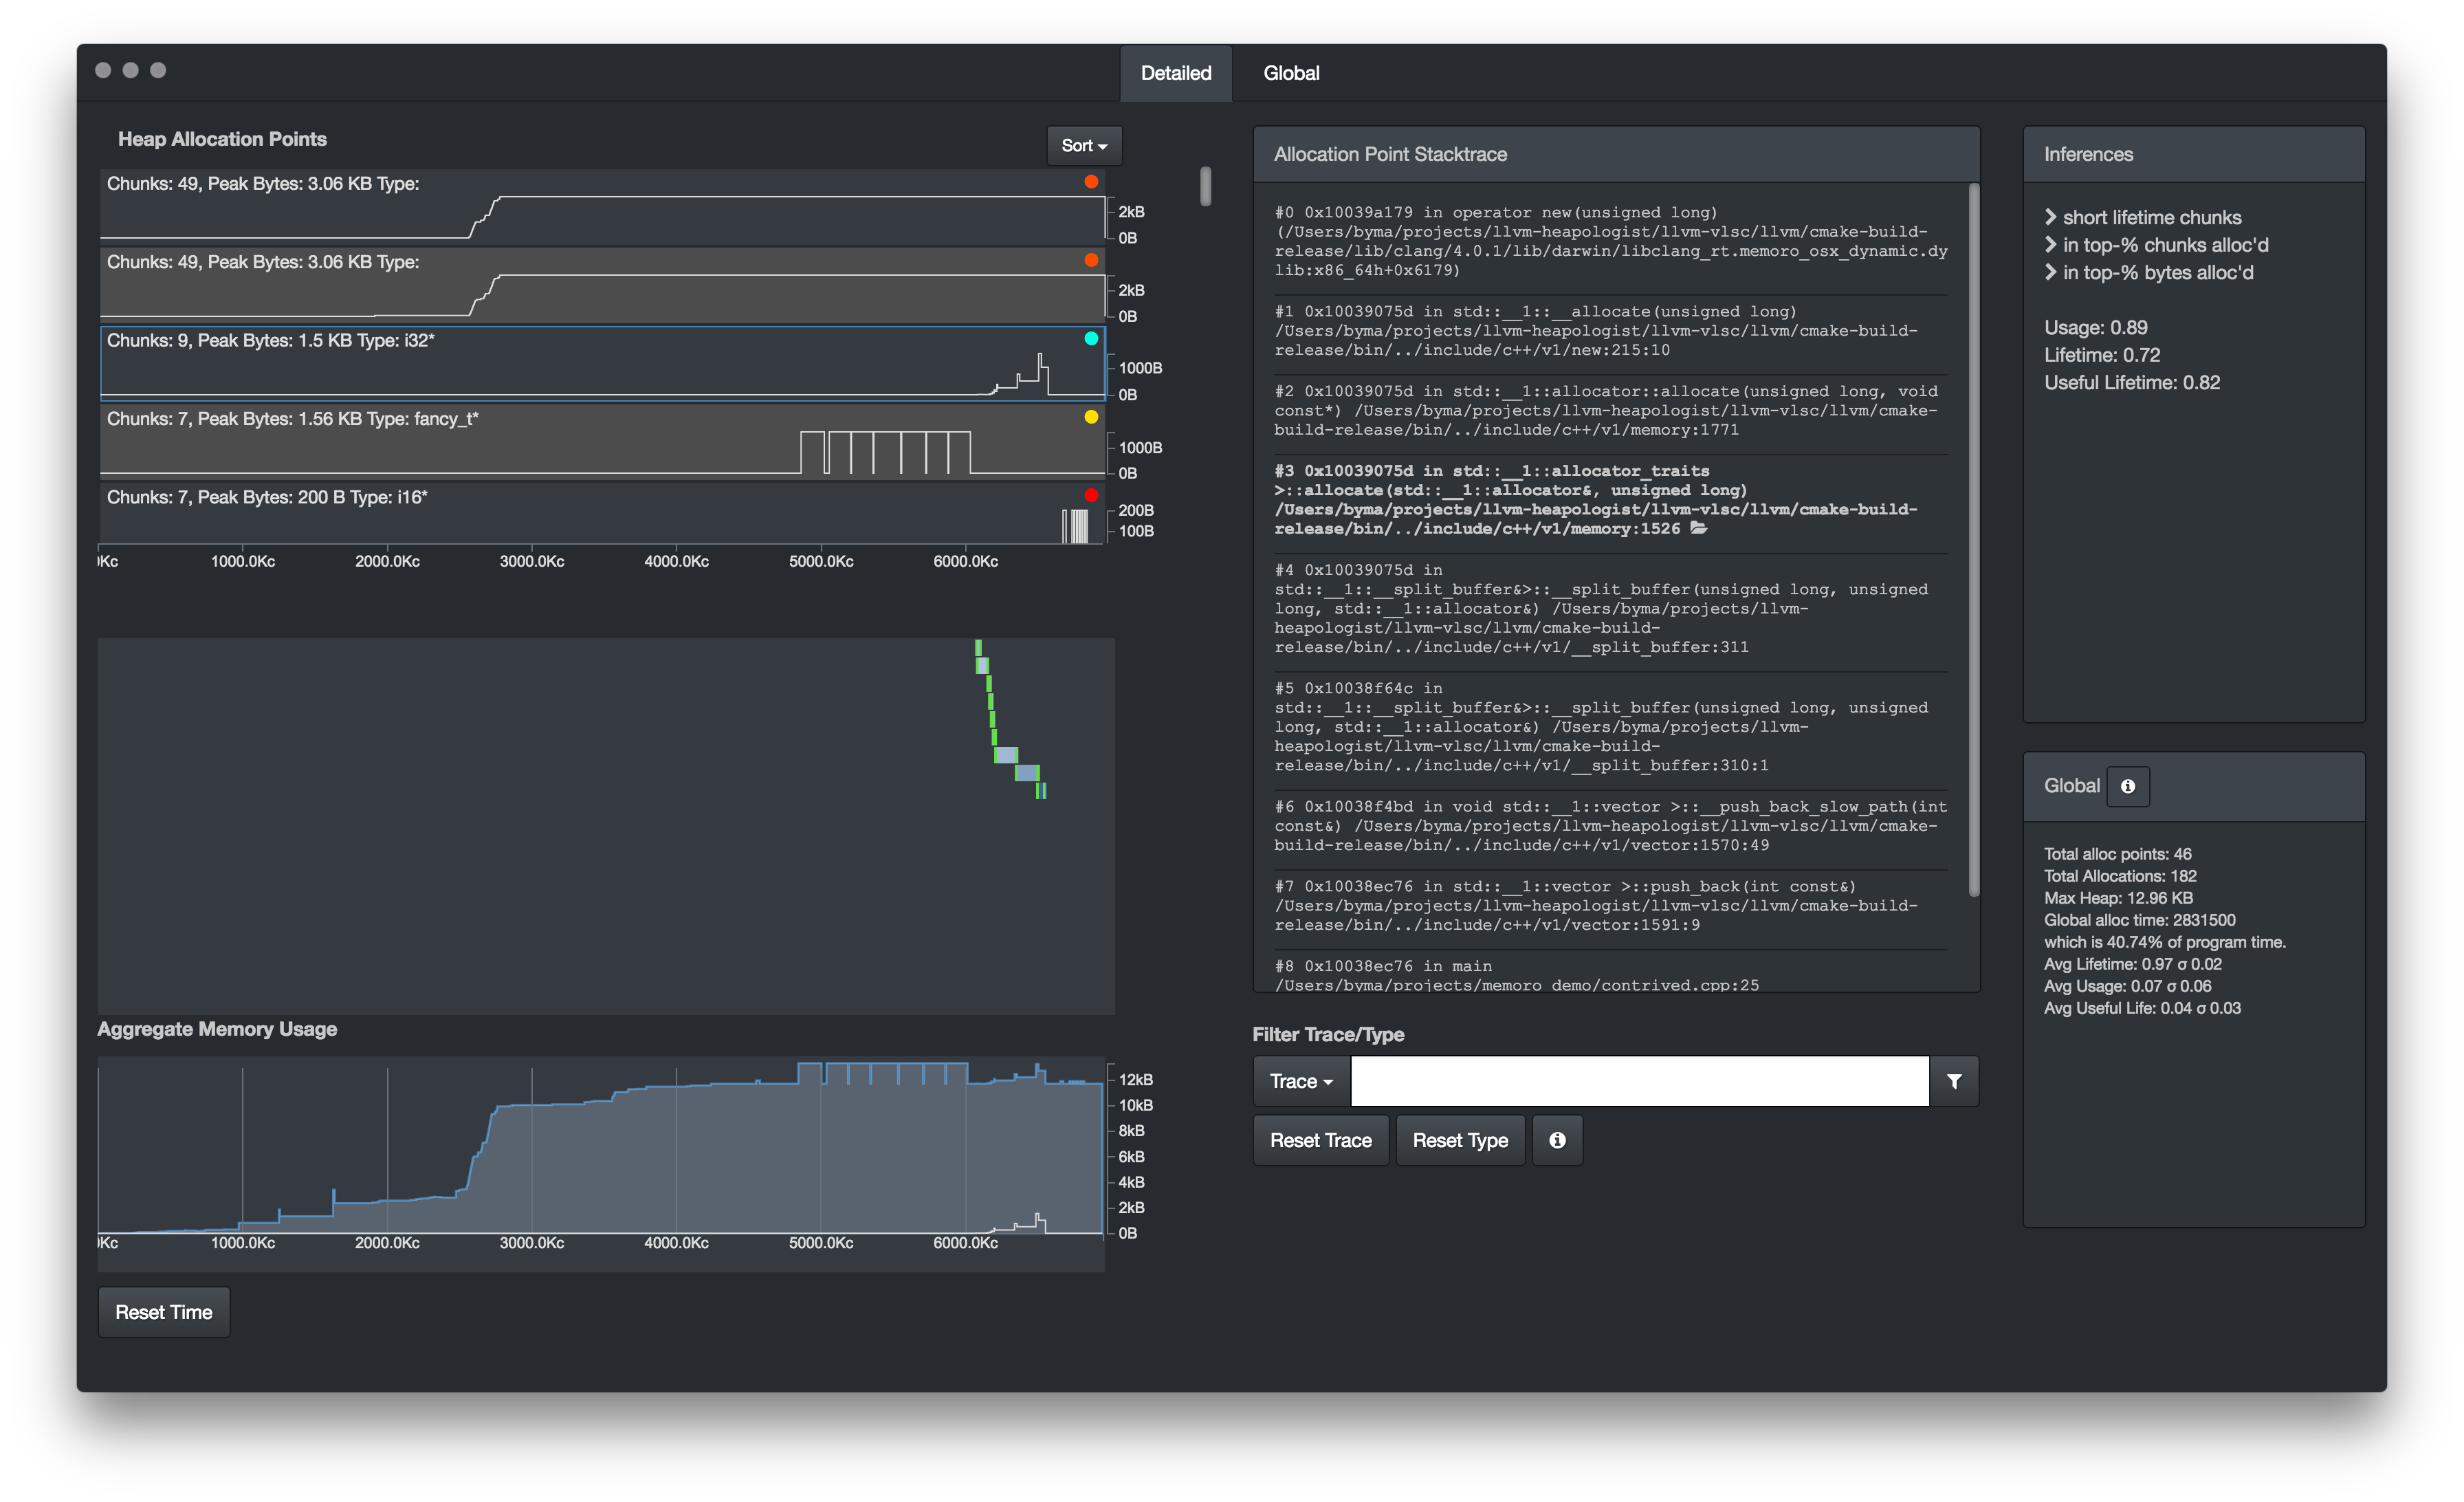
memoro preview

memoro

GitHubepfl-vlsc/memoro

Memoro: Ein detaillierter Heap-Profiler

dynamic-analysis-sandboxingmemory-forensicsdebuggers+1
184vor 5 Jahren
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

.NET-Debugger und Assembly-Editor
static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7kvor 5 Jahren
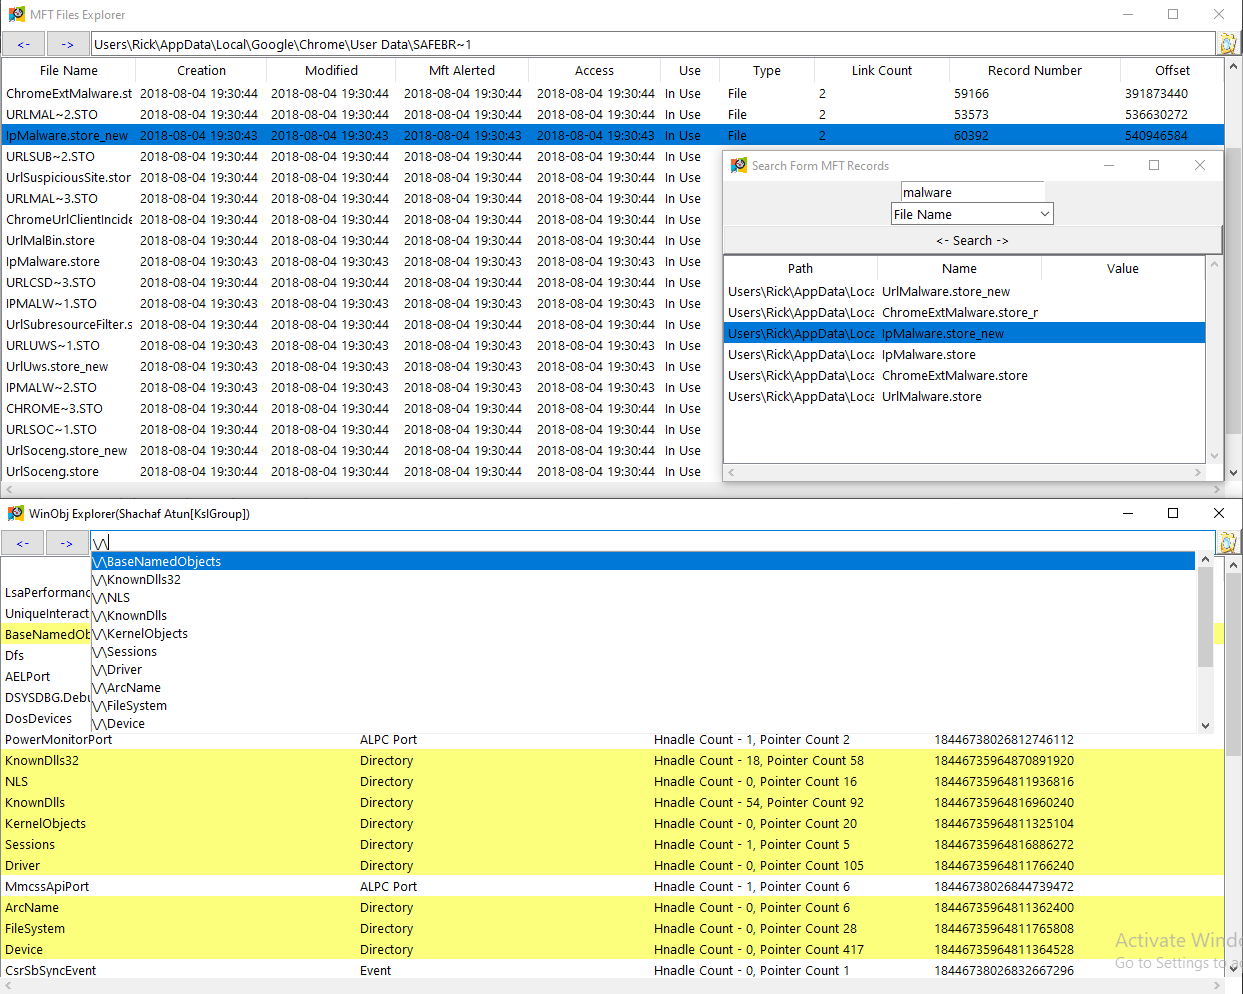
VolExp preview

VolExp

GitHubmemoryforensics1/volexp

volatility explorer (volatility 2)
memory-forensicsforensicsmalware-analysis+2
95vor 5 Jahren
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

Open Source Speicherscanner geschrieben in C++

memory-forensicsexploitationreverse-engineering+2
369vor 5 Jahren
rekall preview
Archived

rekall

GitHubgoogle/rekall

Rekall Memory Forensic Framework

memory-forensicsreverse-engineeringforensics+3
2.0kvor 6 Jahren
mimikittenz preview

mimikittenz

GitHuborlyjamie/mimikittenz

Ein Post-Exploitation-PowerShell-Tool zum Extrahieren wertvoller Informationen aus dem Speicher.
memory-forensicsinformation-gatheringpost-exploitation+1
1.9kvor 6 Jahren
WindowsMemPageDelta preview

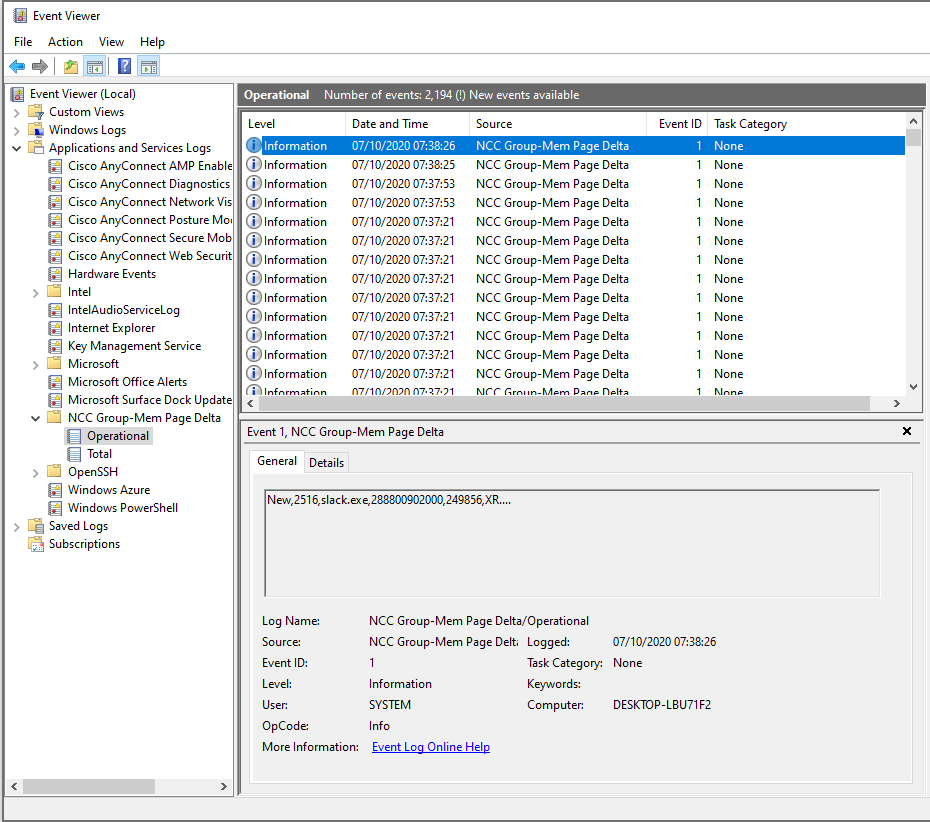
WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

Ein Microsoft-Windows-Dienst zur Bereitstellung von Telemetriedaten über Änderungen an ausführbaren Speicherseiten unter Windows, um die…

defensive-toolsmemory-forensicsanomaly-detection+1
33vor 6 Jahren
OSXAuditor preview

OSXAuditor

GitHubjipegit/osxauditor

OS X Auditor ist ein kostenloses Forensik-Tool für Mac OS X.
disk-forensicsmemory-forensicsforensics+4
3.1kvor 6 Jahren
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Ein Low-Pin-Count-Sniffer für ICEStick – ausgerichtet auf TPM-Chips
embedded-systems-securitymemory-forensicsdata-exfiltration+5
178vor 6 Jahren
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Tool zum Extrahieren von Windows-Anmeldeinformationen (Passwörter, Hashes, Kerberos-Tickets) aus dem Speicher und zum Ausführen von Pass-the-Hash-,…
privilege-escalationmemory-forensicspassword-attacks+5
2.6kvor 6 Jahren
lmg preview

lmg

GitHubhalpomeranz/lmg

Script zur Automatisierung der Linux-Speichererfassung und -analyse

memory-forensicsforensicsdigital-forensics+1
275vor 6 Jahren
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

Forensik-Framework für Incident Response

disk-forensicsioc-managementreconnaissance+7
607vor 6 Jahren
community preview

community

GitHubvolatilityfoundation/community

Von der Community gepflegte Volatility-Plugin-Sammlung für Memory-Forensik, die die Speicherabbild-Analyse mit Modulen zur Malware- und…
memory-forensicsmalware-analysisdigital-forensics
378vor 6 Jahren
interrogate preview

interrogate

GitHubcarmaa/interrogate

Interrogate ist ein Proof-of-Concept-Tool zur Identifizierung kryptografischer Schlüssel in binärem Material (unabhängig vom Zielbetriebssystem), in…

encryption-decryption-toolsmemory-forensicsforensics+4
78vor 7 Jahren
mig preview
Archived

mig

GitHubmozilla/mig

Verteilte & Echtzeit digitale Forensik mit der Geschwindigkeit der Cloud
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2kvor 7 Jahren
memhunter preview

memhunter

GitHubmarcosd4h/memhunter

Live-Jagd auf Code-Injection-Techniken
defensive-toolsmemory-forensicsmalware-analysis+1
384vor 7 Jahren
zombieant preview

zombieant

GitHubdsnezhkov/zombieant

Zombie Ant Farm: Primitive und offensive Werkzeuge zur Umgehung von Linux-EDR

privilege-escalationmemory-forensicspost-exploitation+2
227vor 7 Jahren
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Ein forensisches Toolkit zur Sammlung und Analyse von Beweisen für OS X

disk-forensicsosintmemory-forensics+3
1.9kvor 7 Jahren
Zurück1…151617…19Weiter