
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
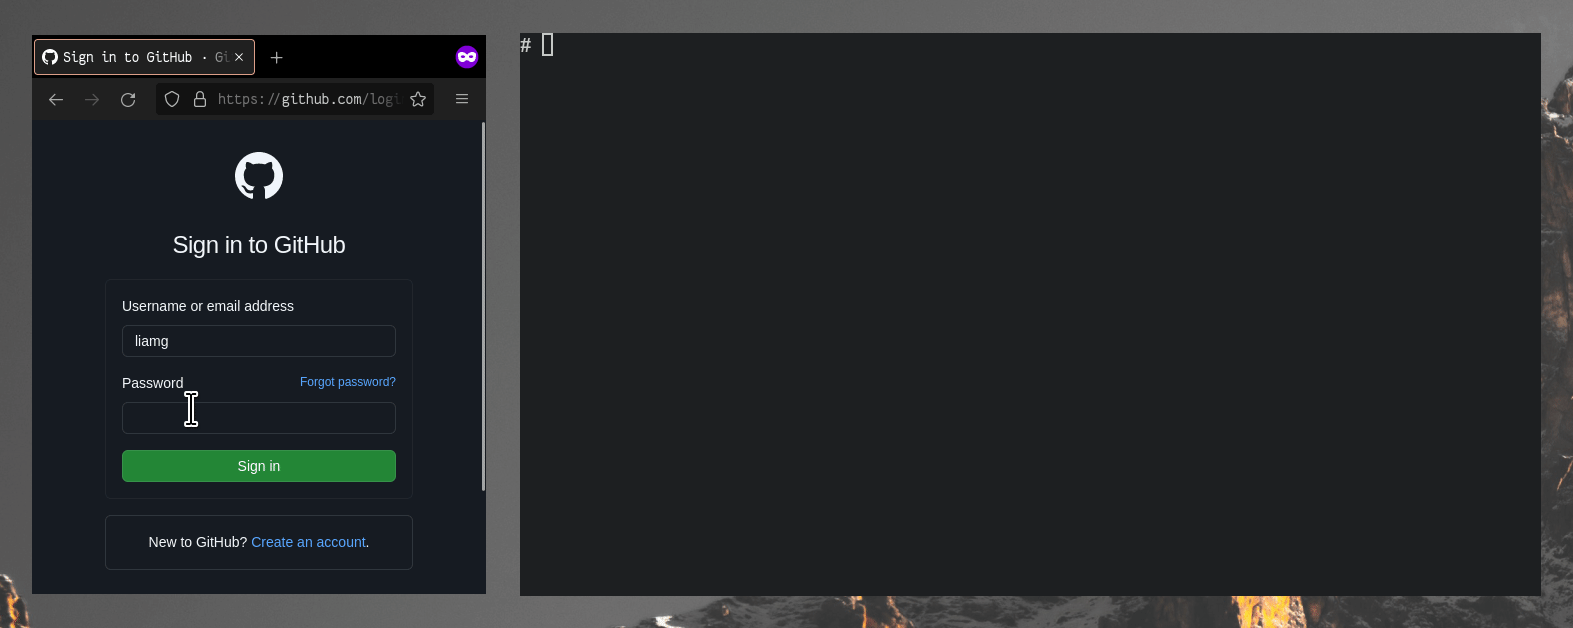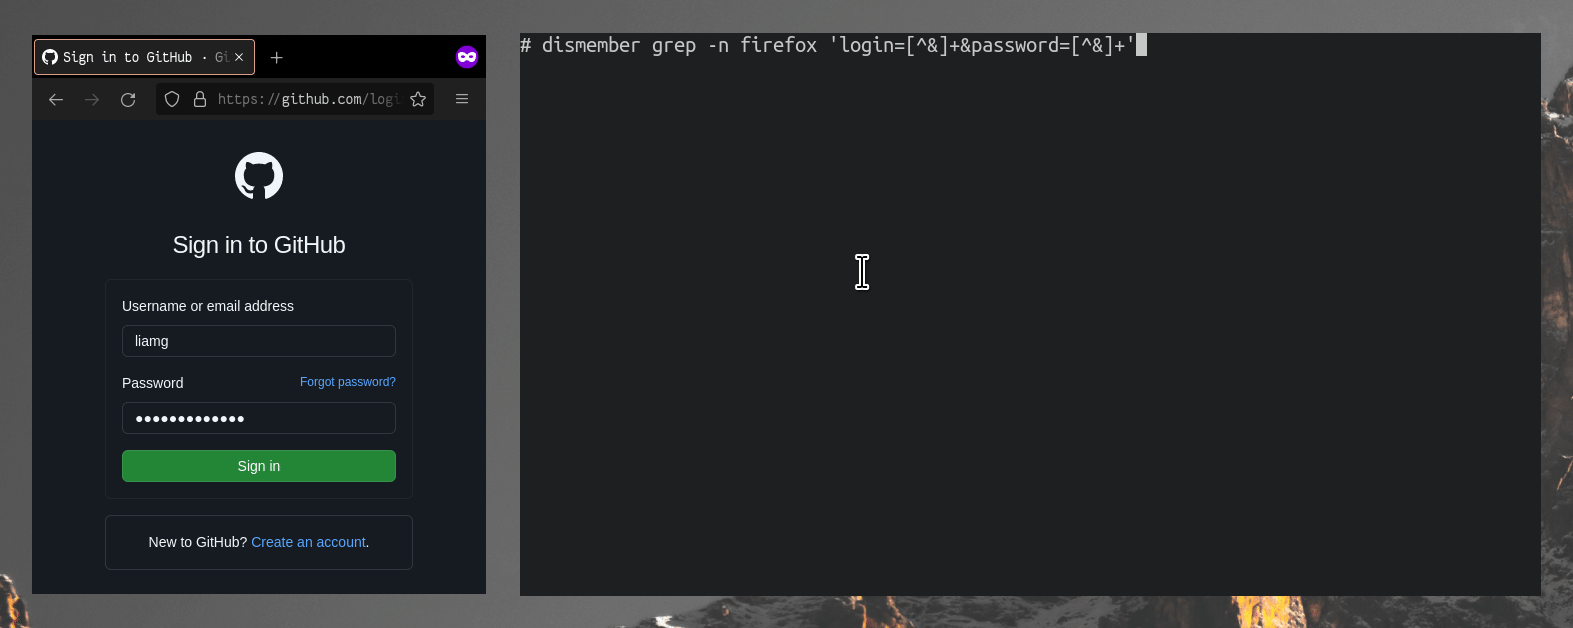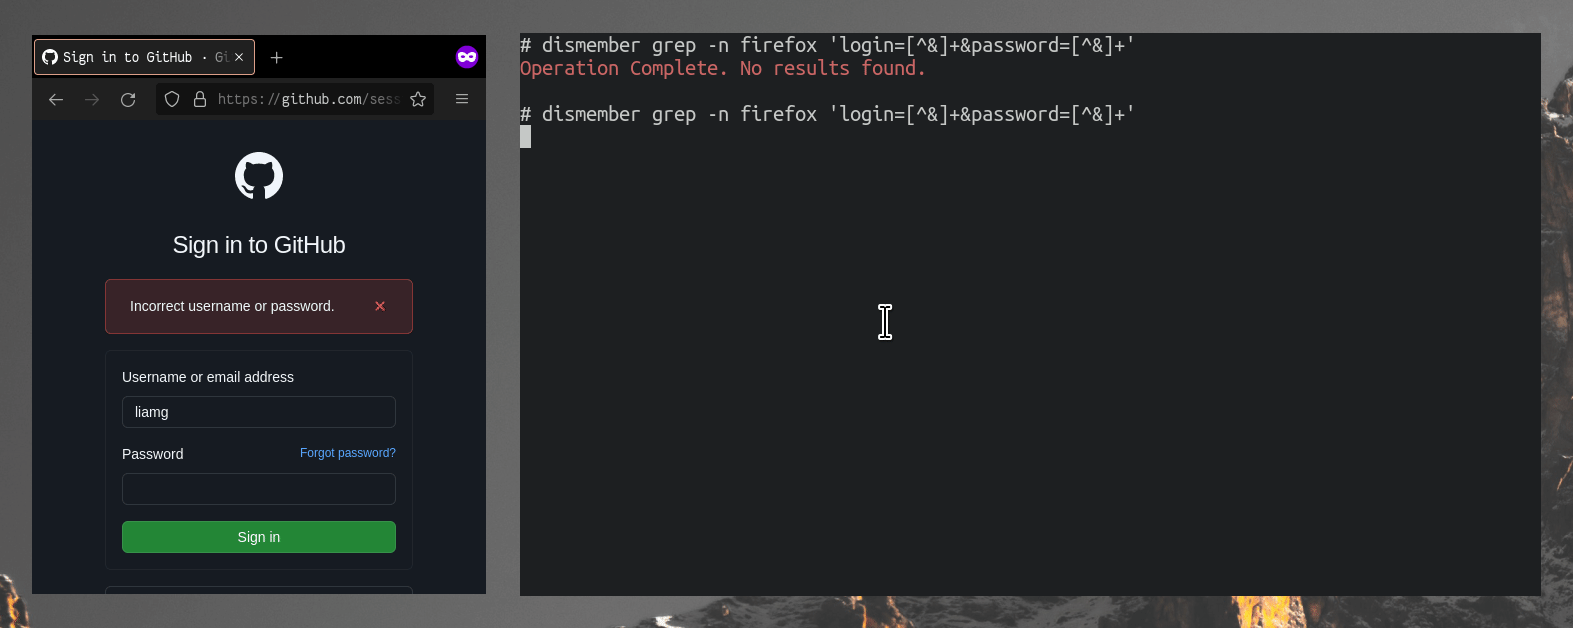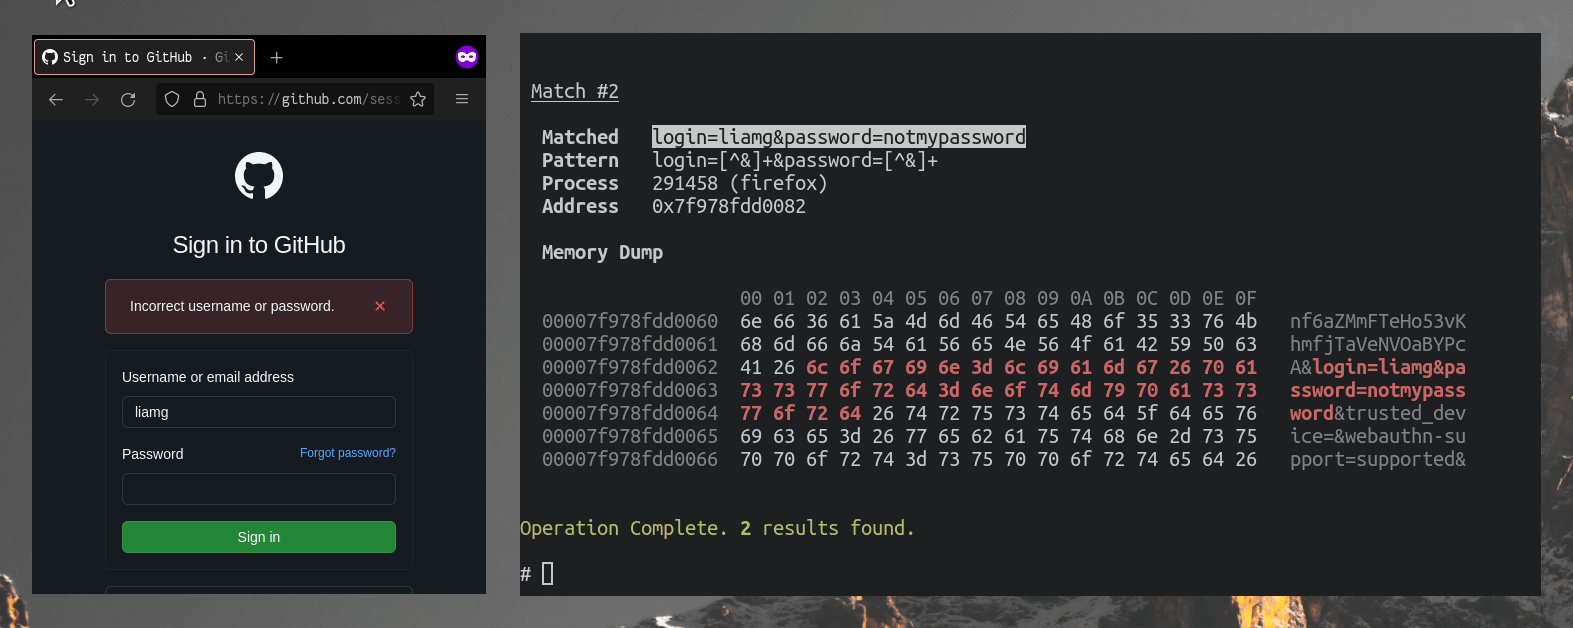
dismember preview

dismember

GitHubliamg/dismember

:knife: Durchsuche den Speicher nach Geheimnissen und mehr. Vielleicht irgendwann ein vollständiges /proc-Toolkit.

memory-forensicsforensicsinformation-gathering+2
674
vor 4 Jahren
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profit kann verwendet werden, um einen Minidump des LSASS-Prozesses eines Zielhosts zu erstellen, indem der physische Speicher remote…
memory-forensicspassword-attacksdata-exfiltration+4
422vor 4 Jahren
PPLdump preview
Archived

PPLdump

GitHubitm4n/ppldump

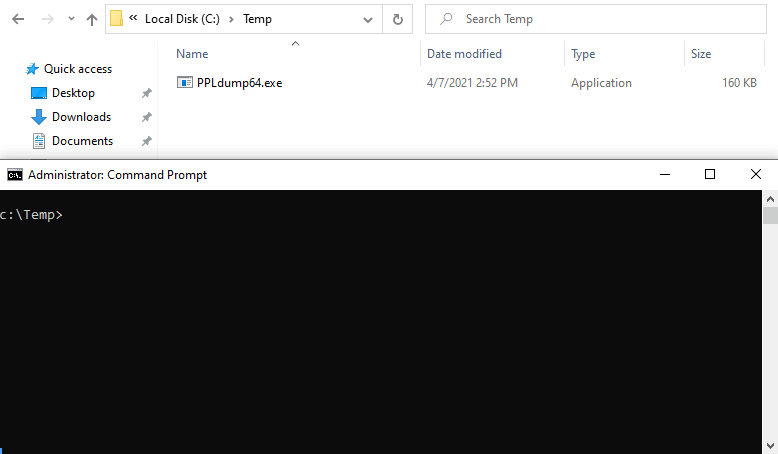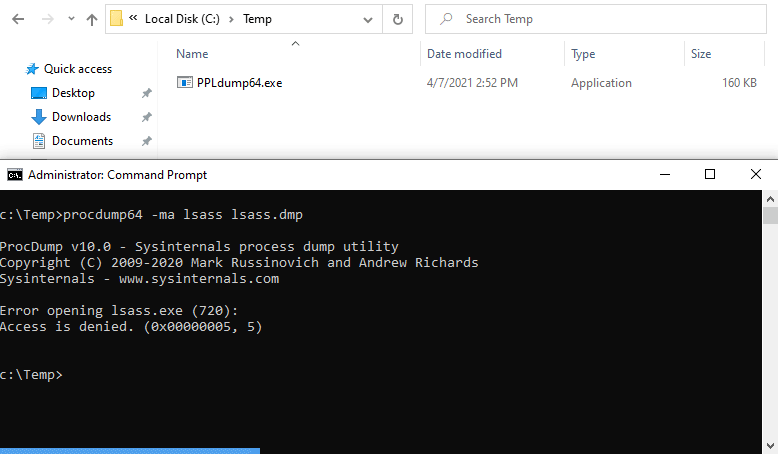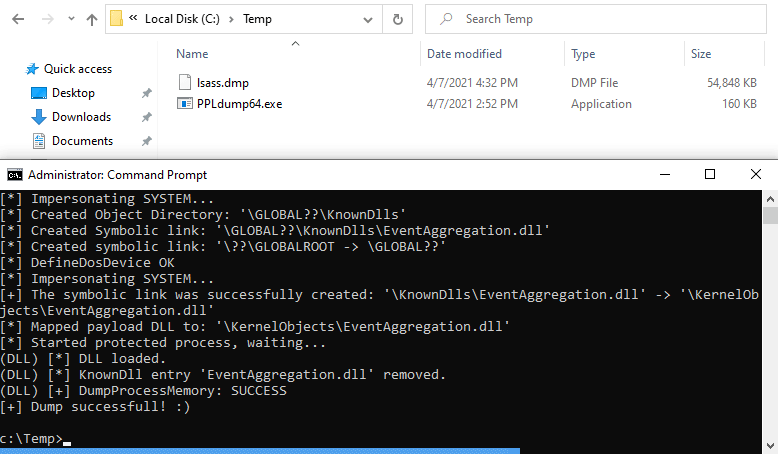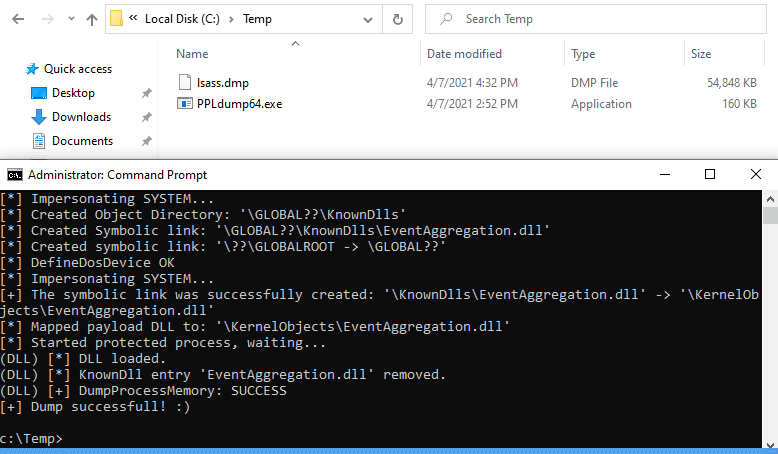
Speicherauszug eines PPL mit einem Userland-Exploit
privilege-escalationmemory-forensicsexploitation+3
893vor 4 Jahren
patriot preview

patriot

GitHubjoe-desimone/patriot

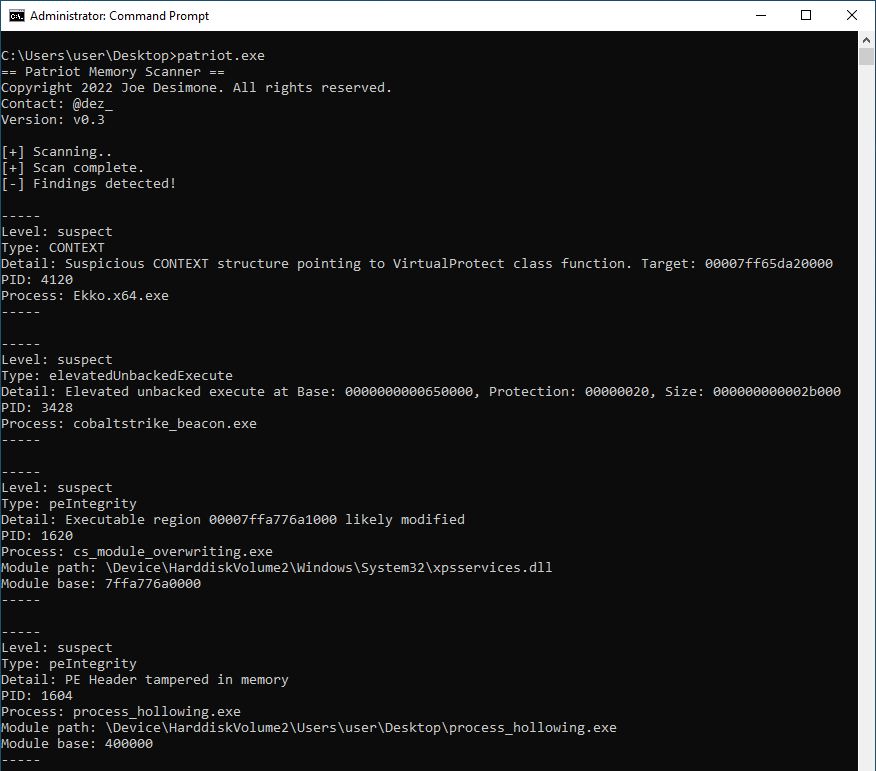
In-Memory-Stealth-Erkennungstool, das Process Hollowing, Module Stomping, ungesicherte ausführbare Regionen und anomale CONTEXT-Strukturen für…
defensive-toolsmemory-forensicsmalware-analysis+3
164vor 4 Jahren
MalSeclogon preview

MalSeclogon

GitHubantoniococo/malseclogon

Ein kleines Werkzeug zum Spielen mit dem Seclogon-Dienst.

privilege-escalationmemory-forensicsexploitation+3
327vor 4 Jahren
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Python-Modul zur Anzeige von Portable Executable (PE)-Dateien in einer Baumansicht mithilfe von pefile und PyQt5. Kann auch mit IDA Pro und Rekall…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kvor 4 Jahren
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing – PoC für eine fortgeschrittene In-Memory-Verschleierungstechnik, die es ermöglicht, die Speicherallokation von eingeschleustem…

penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2kvor 4 Jahren
sRDI preview

sRDI

GitHubmonoxgas/srdi

Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
memory-forensicspayload-generationexploitation+7
2.5kvor 4 Jahren
libptmalloc preview

libptmalloc

GitHubnccgroup/libptmalloc

Heap-Analyse-Tooling für ptmalloc
memory-forensicsreverse-engineeringdebuggers+1
46vor 4 Jahren
libmempool preview

libmempool

GitHubnccgroup/libmempool

Heap-Analyse-Tooling für Mempool
embedded-systems-securitymemory-forensicsreverse-engineering+3
13vor 4 Jahren
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

Heap-Analyse-Tooling für dlmalloc

embedded-systems-securitymemory-forensicsreverse-engineering+2
32vor 4 Jahren
DeepSleep preview

DeepSleep

GitHubtheflink/deepsleep

Eine Variante von Gargoyle für x64, um Speicherartefakte zu verstecken, die nur ROP und PIC verwendet

memory-forensicsexploitationred-teaming+1
376vor 4 Jahren
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Windows-Speicher-Hacking-Bibliothek
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5kvor 4 Jahren
icebox preview

icebox

GitHubthalium/icebox

Virtual-Machine-Introspection, Tracing und Debugging

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
600vor 4 Jahren
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
vor 4 Jahren
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter ist ein Dienstprogramm zum Auffinden 'interessanter' .NET CLR-Module in laufenden Prozessen.
defensive-toolsmemory-forensicsforensics+2
120vor 4 Jahren
Centry preview

Centry

GitHub0xpoly/centry

Panic-Button zum Schutz vor Cold-Boot-Angriffen

defensive-toolsencryption-decryption-toolsmemory-forensics+3
145vor 4 Jahren
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw ist ein kleines Werkzeug zur Analyse des Speichers kompromittierter Linux-Systeme.

memory-forensicsforensicsdata-recovery+3
133vor 4 Jahren
Zurück1…131415…19Weiter
Speicherforensik — Tools — Seite 14 | Kitploit