
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
Awesome-CobaltStrike preview

Awesome-CobaltStrike

GitHubzer0yu/awesome-cobaltstrike

Liste großartiger CobaltStrike-Ressourcen

memory-forensicsids-ips-evasionlateral-movement+7
4.4k
Speicherforensik — Tools — Seite 12 | Kitploit
vor 3 Jahren
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

Geheimnisse im Kernel- und Benutzerspeicher finden
encryption-decryption-toolsmemory-forensicsforensics+4
118vor 3 Jahren
PPLBlade preview

PPLBlade

GitHubtastypepperoni/pplblade

Umgeht den PPL-Schutz, um den LSASS-Prozessspeicher auszulagern, verschleiert Dump-Dateien mit XOR und exfiltriert sie remote über RAW oder SMB, ohne…
privilege-escalationmemory-forensicsexploitation+2
597vor 3 Jahren
EDRSandblast-GodFault preview
Archived

EDRSandblast-GodFault

GitHubgabriellandau/edrsandblast-godfault

EDRSandblast-GodFault
defensive-toolsprivilege-escalationmemory-forensics+4
273vor 3 Jahren
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

Ein automatischer Entpacker und Logger für auf das DotNet Framework abzielende Dateien
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
266vor 3 Jahren
truffleproc preview

truffleproc

GitHubcontrolplaneio/truffleproc

truffleproc — Geheimnisse im Prozessspeicher aufspüren (TruffleHog & gdb Mashup)
memory-forensicsdebuggersdigital-forensics+1
128vor 3 Jahren
CrossC2Kit preview

CrossC2Kit

GitHubcrossc2/crossc2kit

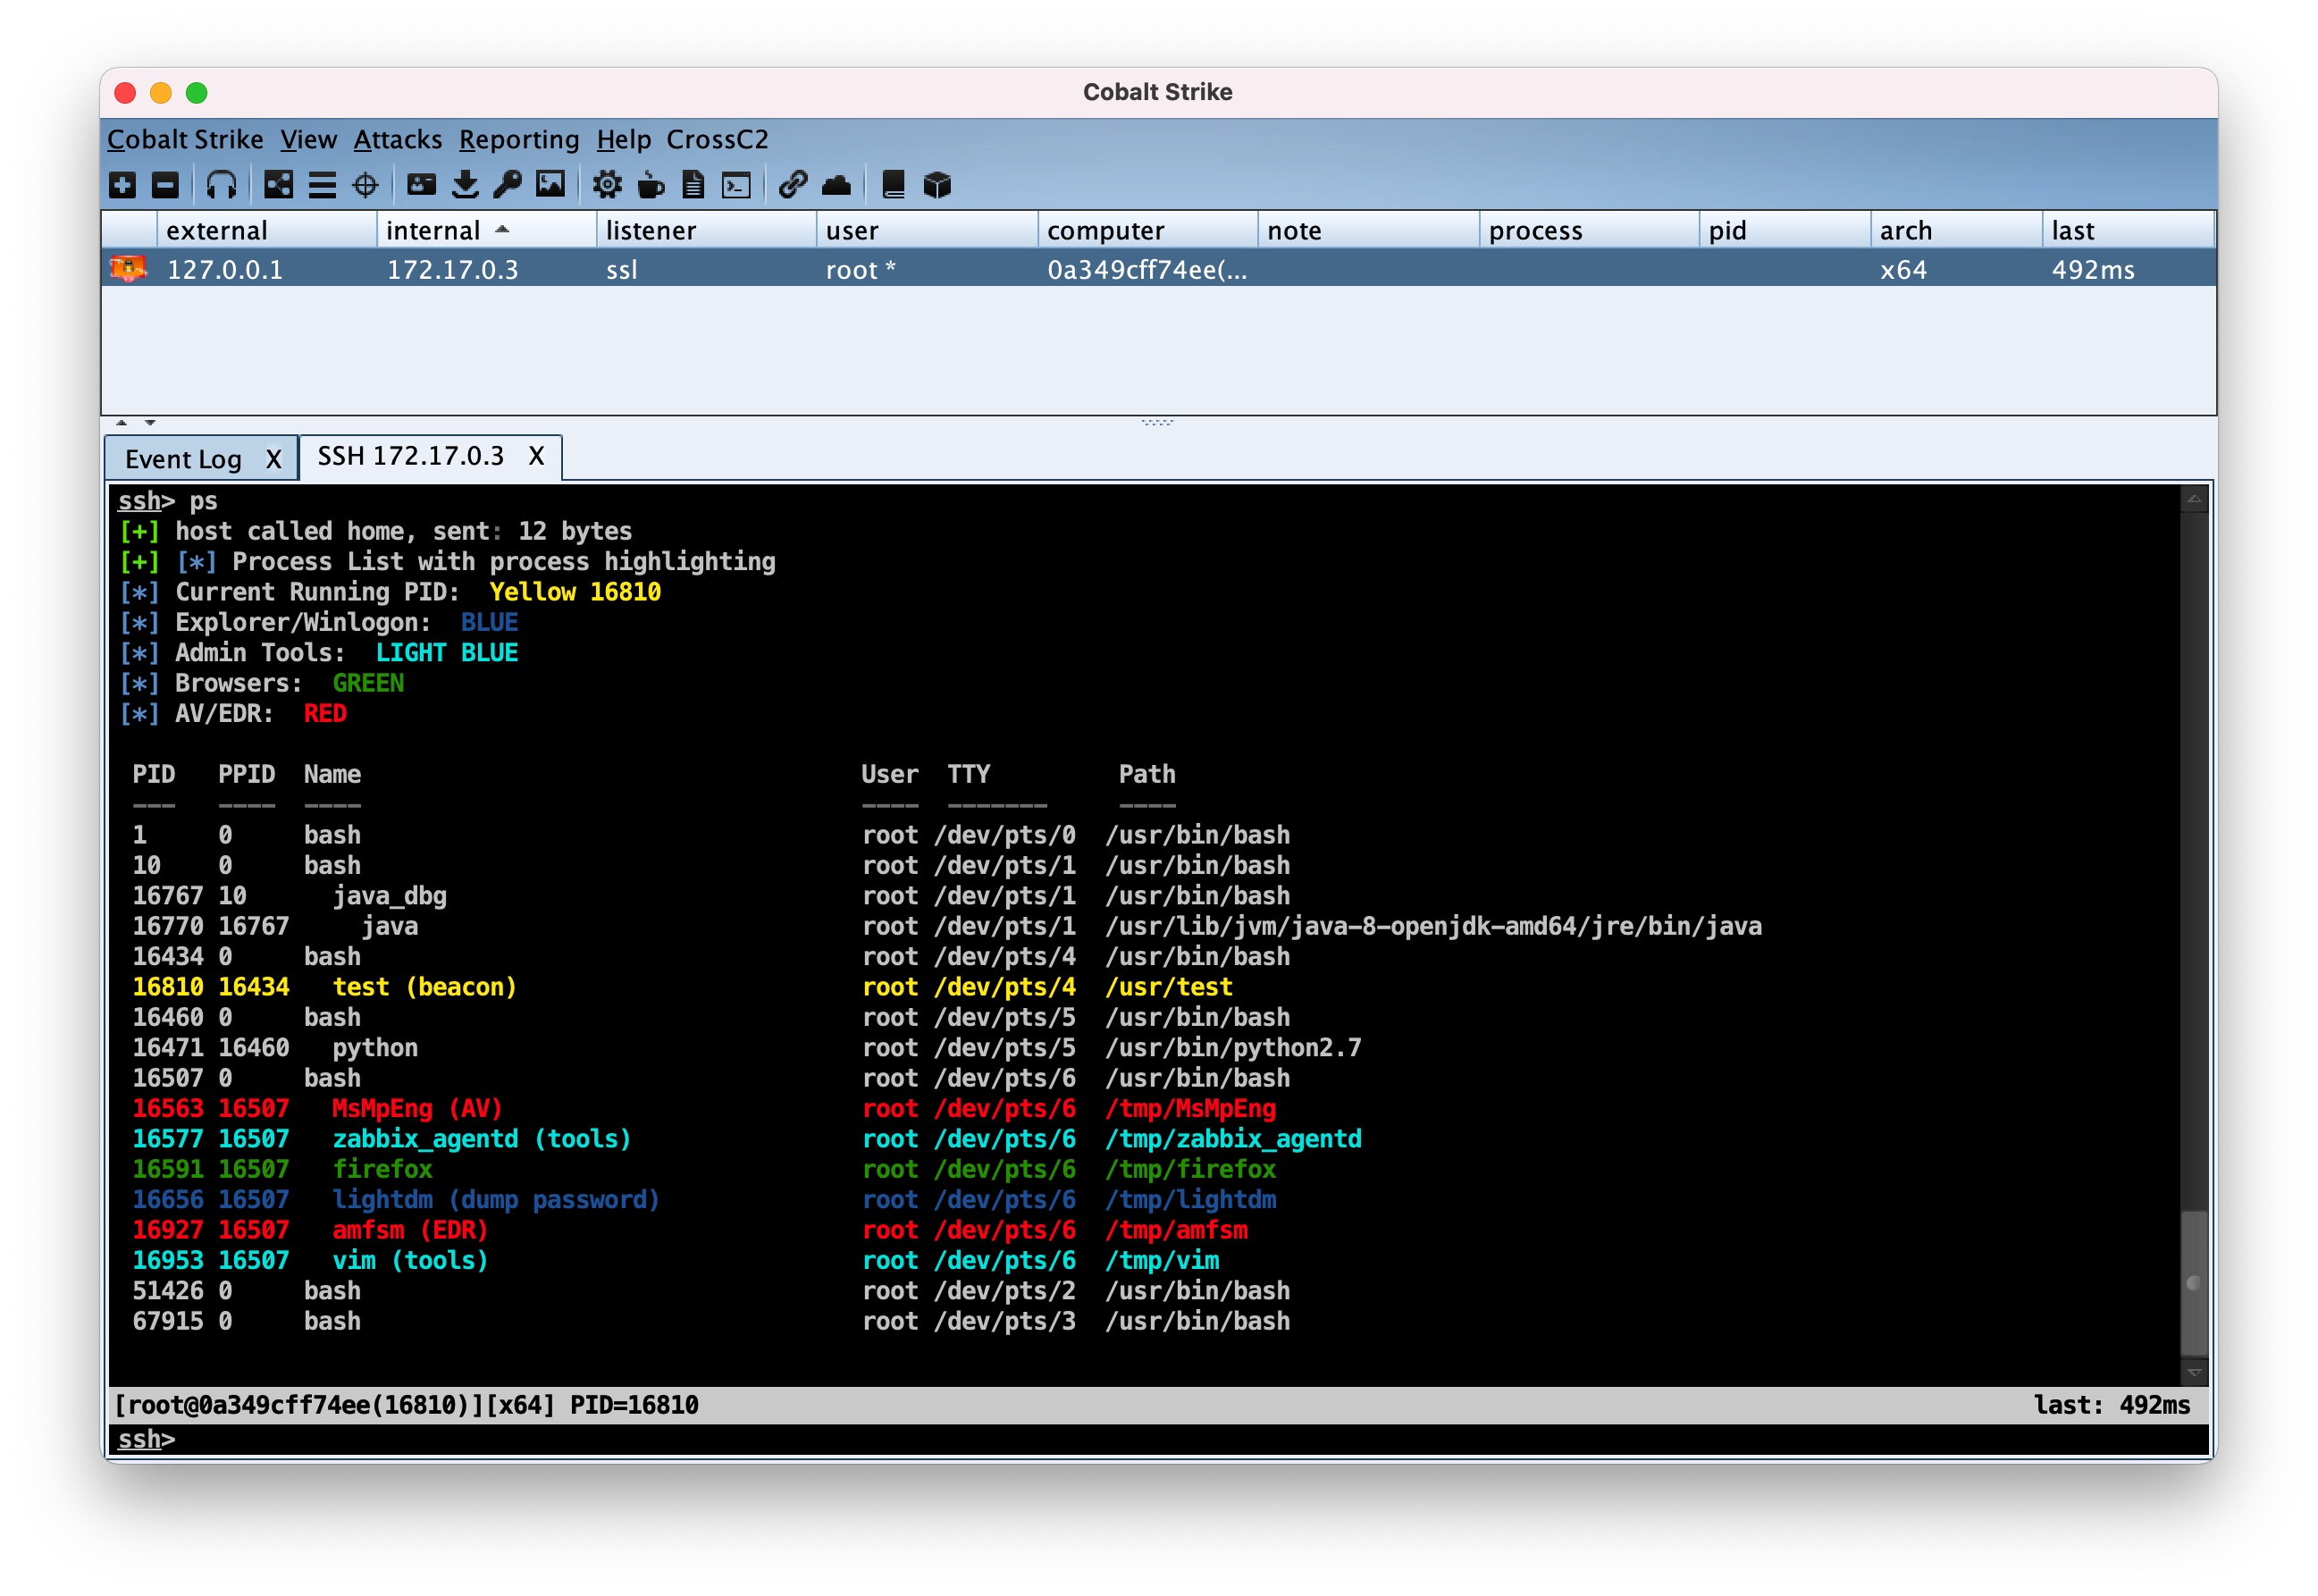
CrossC2, entwickelt auf Basis des Cobalt Strike Frameworks, kann für andere plattformübergreifende Systemsteuerung verwendet werden. CrossC2Kit…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
229vor 3 Jahren
YAMA-dev preview

YAMA-dev

GitHubt-tani/yama-dev

Noch ein weiterer Speicheranalysator zur Erkennung von Malware

memory-forensicsforensicsmalware-analysis+1
25vor 3 Jahren
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

YARA-Regeln auf Time-Travel-Debugging-Traces anwenden
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
97vor 3 Jahren
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

Mehr als ein ReClass-Port auf die .NET-Plattform.

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2kvor 3 Jahren
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

C#-Wrapper für ETW, der Kernel- und Benutzermodus-Ereignisdaten in JSON serialisiert für Bedrohungsjagd, Malware-Analyse und Incident Response, mit…

defensive-toolsmemory-forensicsforensics+8
852vor 3 Jahren
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

Wie man PiDqSerializationWrite verwendet. Führt ein, wie man sicher aus einem gemappten Treiber liest und schreibt
dynamic-analysis-sandboxingmemory-forensicsexploitation+5
2vor 3 Jahren
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

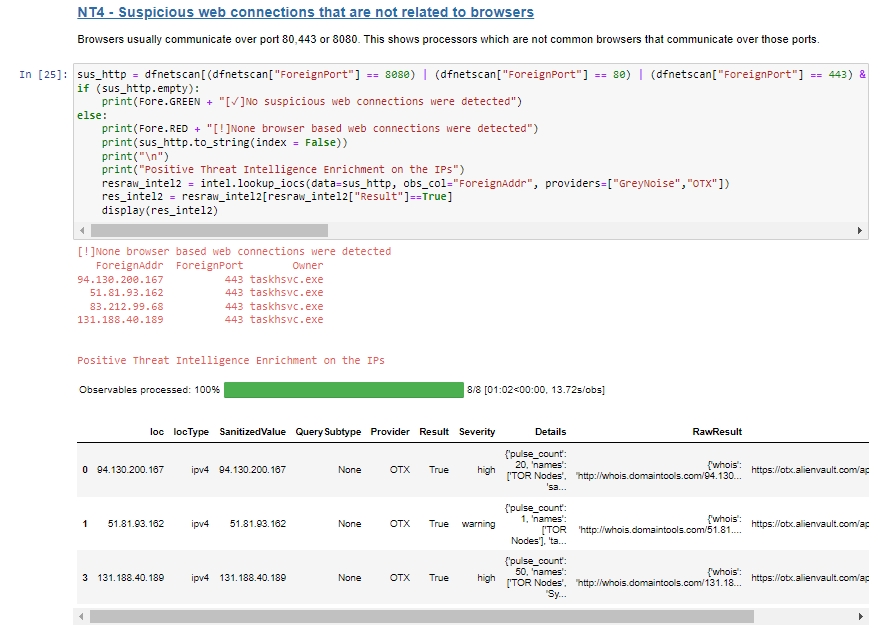
Ein Jupyter-Notebook zur Unterstützung bei der Analyse der Ausgaben, die vom Volatility-Framework zur Speicherextraktion erzeugt werden.
memory-forensicsforensicsdigital-forensics+2
98vor 3 Jahren
CryKeX preview

CryKeX

GitHubcryptolok/crykex

Linux-Speicher-Extraktor für kryptografische Schlüssel

encryption-decryption-toolsmemory-forensicsforensics+2
242vor 3 Jahren
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Parst Windows-MiniDump-Dateien (MDMP) mit Kaitai Struct, extrahiert Speicher-Strings und scannt sie gegen YARA-Regeln für Forensik und Malware-Triage.
memory-forensicsforensicsmalware-analysis+3
vor 3 Jahren
invoker preview
Archived

invoker

GitHubivan-sincek/invoker

Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.
privilege-escalationmemory-forensicsexploitation+6
312vor 3 Jahren
heapinfo preview

heapinfo

GitHubdavid942j/heapinfo

Eine interaktive Speicherinformation für pwning / exploiting
memory-forensicsexploitationdebuggers+3
98vor 3 Jahren
GarbageMan preview

GarbageMan

GitHubwithsecurelabs/garbageman

GarbageMan ist eine Sammlung von Werkzeugen zur Analyse von .NET-Binärdateien mittels Heap-Analyse.

memory-forensicsreverse-engineeringdata-exfiltration+3
121vor 3 Jahren
Zurück1…111213…19Weiter