
 arthastang/iot-home-guard
Ein Werkzeug zur Erkennung von bösartigem Verhalten in IoT-Geräten
 virtualabs/btlejuice
BLE-Man-in-the-Middle-Framework, das GATT-Datenverkehr zwischen Bluetooth-Smart-Geräten und mobilen Apps über einen webbasierten Abfang-Proxy…
 camshift/rtspbrute
Einfacher RTSP-Stream-Brute-Force
 arthastang/iot-implant-toolkit
Toolkit für Implantat-Angriffe auf IoT-Geräte
 cr0n1c/dlink_shell_poc
Dlink 615/815 Shell PoC
 longzai2651/fcn-
Kostenloses Tool zur sicheren Verbindung privater Netzwerke mittels Verschlüsselung (AES/ChaCha20) mit TLS-Authentifizierung, das…
 jimywork/shodanwave
Shodanwave ist ein Tool zum Durchsuchen und Abrufen von Informationen von Netwave-IP-Kameras.
 embedi/dir8xx_poc
Proof-of-Concept-Exploits für D-Link-DIR8xx-Router
 nccgroup/thingernet-graph
Python-Skript zur Generierung einer neo4j-Cypher-Repräsentation einer Sammlung von IoT-Geräten zur Visualisierung und Abfrage.
 mlsebrell/amthoneypot
Honeypot für Intels AMT-Firmware-Schwachstelle CVE-2017-5689
 pandipanda69/my-little-honeypot
Leichter Telnet-Honeypot zur Erfassung von IoT-Malware-Proben und Identifizierung aktiver Command-and-Control-Infrastruktur, entwickelt für die…
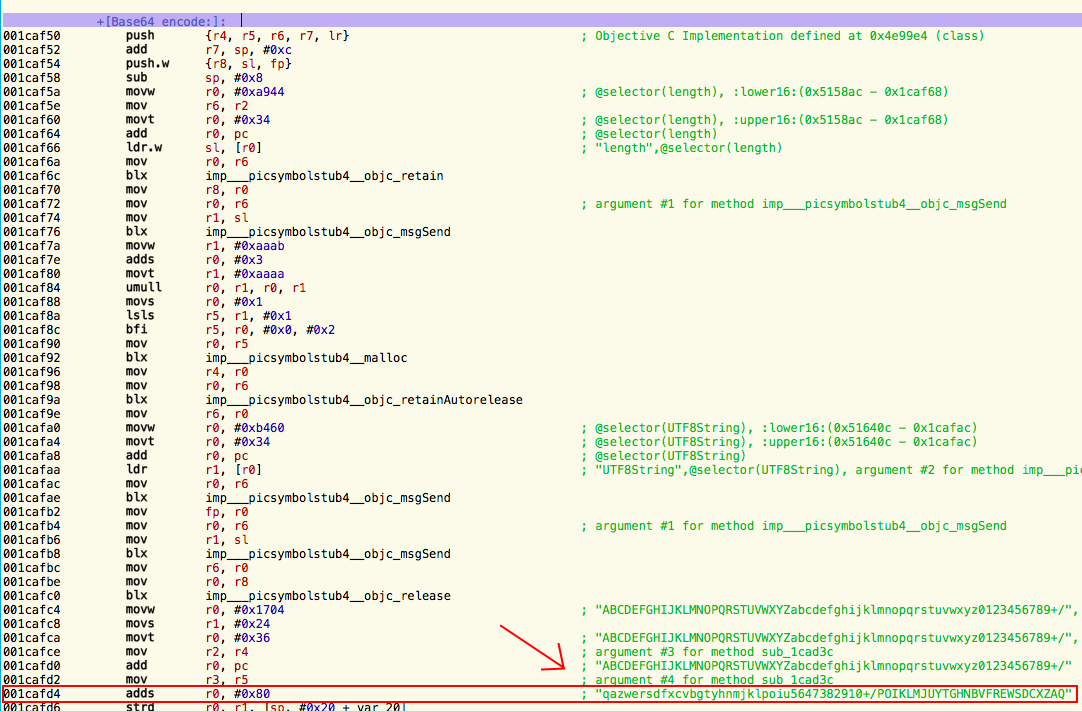 jasondoyle/komfy-switch-wifi-password-disclosure
Proof-of-Concept und Bericht, die zeigen, wie Wi-Fi-SSID und -Passwort über BLE von einem D-Link-Komfy-Smart-Switch abgerufen werden können, durch…
 ayushman4/tp-link-archer-cr-700-xss-exploit
Ausnutzung des TP-Link Archer CR-700 Routers. (Verantwortungsvoll gegenüber TP-Link offengelegt)
 dudux/routerfirmwares
Eine Reihe von Router-Firmware-Images. Hauptsächlich solche, die nicht verfügbar sind und über JTAG, UART, das Entlöten des Flash-Speichers oder das…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker und Sniffer. Die Kankun-Steckdose und ihre mobile App verwenden einen fest codierten AES-256-Bit-Schlüssel zum Ver- und…
 nccgroup/cecster
Ein GUI-basiertes Tool zur Durchführung von Sicherheitstests gegen die HDMI-CEC- (Consumer Electronics Control) und HEC-Protokolle (HDMI Ethernet…
 lochiiconnectivity/vulnupnp
Entdecke uPNP-Geräte, die anfällig für CVE-2013-0229 / CVE-2013-0230 / CVE-2012-5958 / CVE-2012-5959 sind.