
WebHackersWeapons
 hahwul/webhackersweapons
⚔️ Waffen von Web-Hackern / Eine Sammlung cooler Werkzeuge, die von Web-Hackern verwendet werden. Fröhliches Hacken , Fröhliches Bug-Jagen
osintreconnaissancevulnerability-scanners+7
5.0k
hahwul/webhackersweapons⚔️ Waffen von Web-Hackern / Eine Sammlung cooler Werkzeuge, die von Web-Hackern verwendet werden. Fröhliches Hacken , Fröhliches Bug-Jagen
 brucedevices/firmware
Räuberische ESP32-Firmware
 oj/gobuster
Tool zum Auffinden von Verzeichnissen/Dateien, DNS-Einträgen und VHosts, geschrieben in Go
 google/clusterfuzz
Skalierbare Fuzzing-Infrastruktur mit coverage-gesteuerten Engines (libFuzzer, AFL, Honggfuzz), automatisierter Crash-Deduplizierung, Fehlererfassung…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntop/ndpi
Open-Source-Software-Toolkit zur Deep Packet Inspection
 aflplusplus/aflplusplus
AFL++ ist ein hochmoderner Fuzzer und die Nummer 1 in Benchmarks. Ursprünglich basierte er auf AFL. Heute kommt er mit qemu 5.1, kollisionsfreier…
 giskard-ai/giskard-oss
🐢 Open-Source-Bibliothek für Evaluierung & Tests von LLM-Agenten
 secfigo/awesome-fuzzing
Eine kuratierte Liste von Fuzzing-Ressourcen (Bücher, Kurse – kostenlos und kostenpflichtig, Videos, Werkzeuge, Tutorials und angreifbare Anwendungen…
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 qilingframework/qiling
Ein echtes instrumentierbares Binary-Emulations-Framework
 idoka/awesome-canbus
:articulated_lorry: Tolle CAN bus Tools, Hardware und Ressourcen für Cybersicherheitsforscher, Reverse Engineers und Automobilelektronik-Enthusiasten.
 cea-sec/miasm
Reverse-Engineering-Framework in Python
 swisskyrepo/ssrfmap
Automatisches SSRF-Fuzzer- und Exploitation-Tool
 bo0om/fuzz.txt
Potenziell gefährliche Dateien
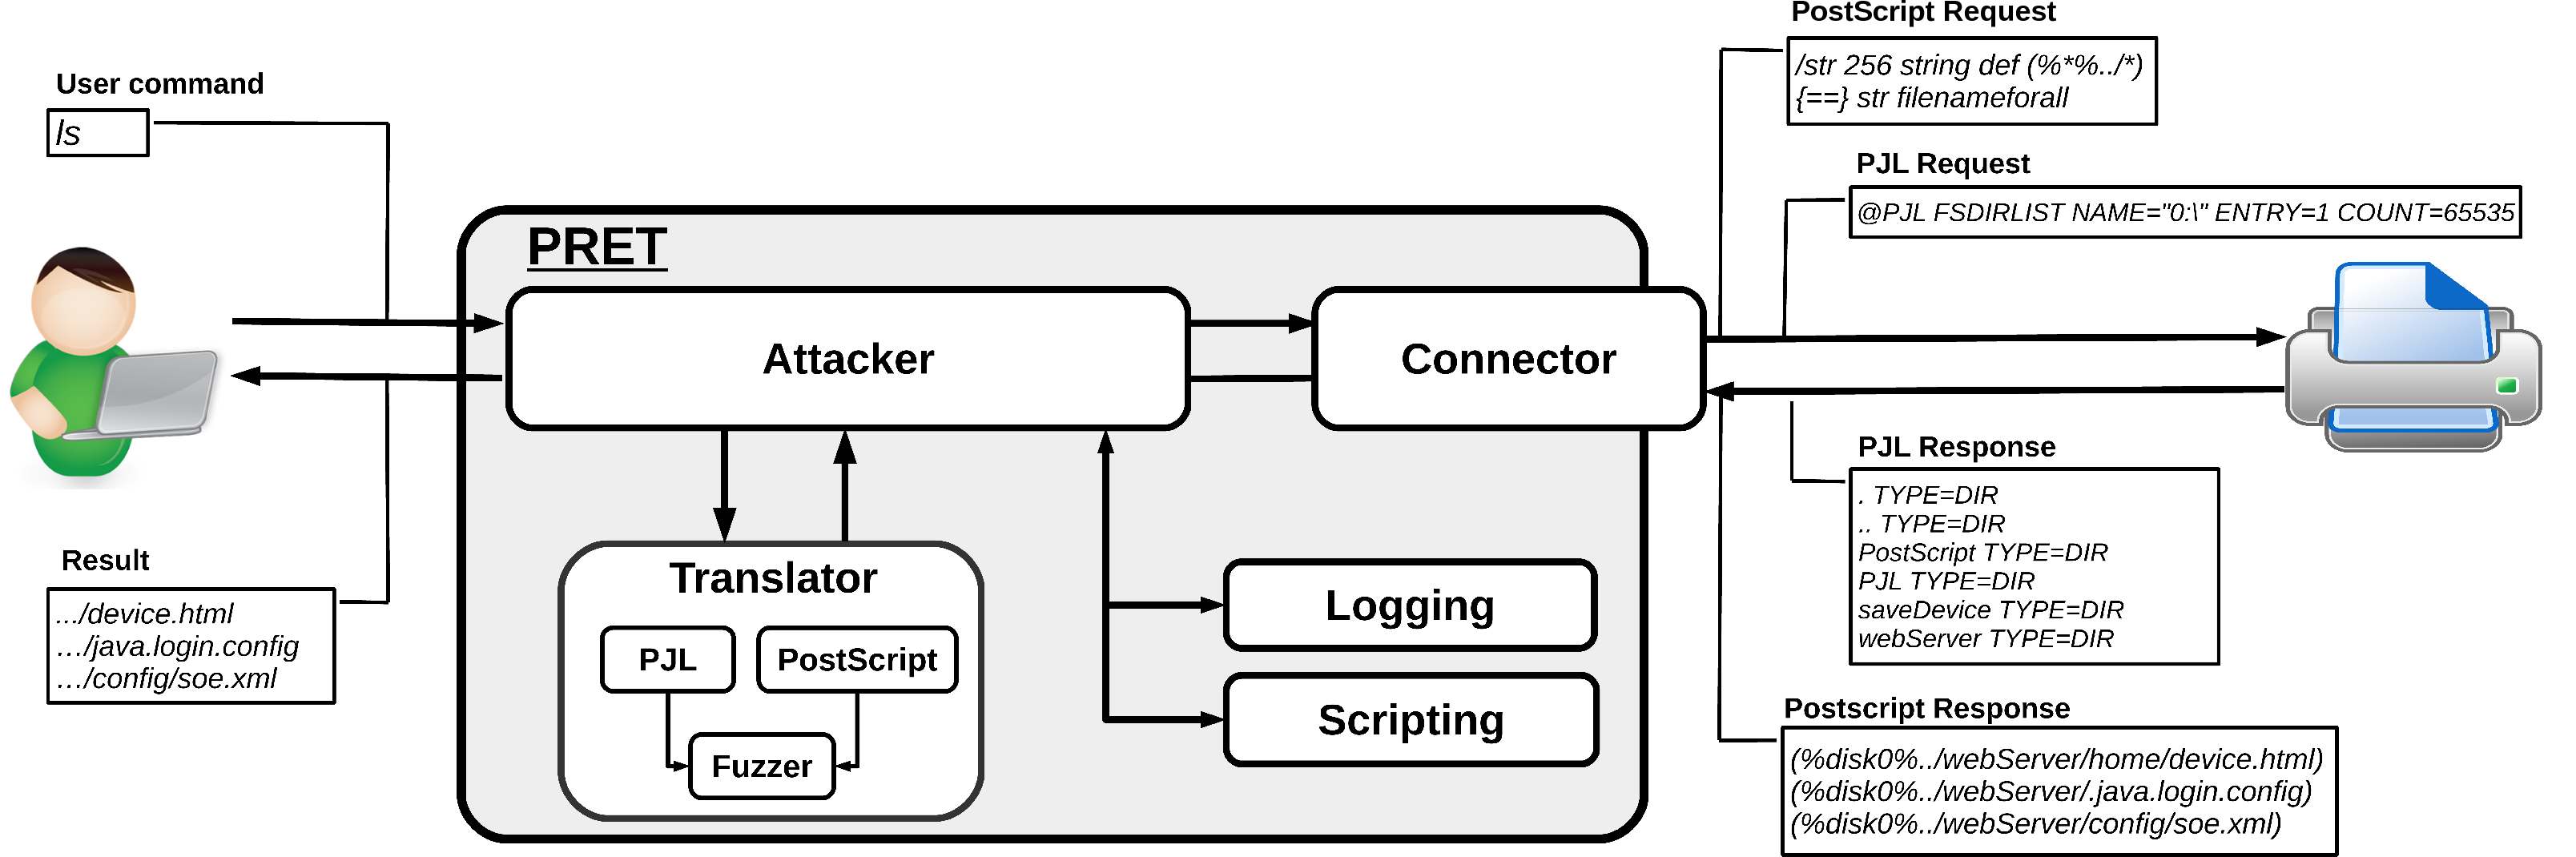 rub-nds/pret
Printer Exploitation Toolkit - Das Tool, das die Müllcontainer-Durchsuchung überflüssig gemacht hat.
 bethington/ghidra-mcp
MCP-Server, der Ghidras Reverse Engineering mit KI-Werkzeugen verbindet: 256 Werkzeuge für Dekompilierung, P-Code-Emulation, Live-Debugging,…
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…