

hydrafw
 hydrabus/hydrafw
Open-Source-Firmware für HydraBus, ein Multi-Tool für das Debugging eingebetteter Hardware, Hacking und Penetrationstests, das Protokolle wie SPI,…
embedded-systems-securityiot-securitydebuggers+6
452
hydrabus/hydrafwOpen-Source-Firmware für HydraBus, ein Multi-Tool für das Debugging eingebetteter Hardware, Hacking und Penetrationstests, das Protokolle wie SPI,…
 orbitcurve/firmware-reverse-engineering
Agent-Fähigkeiten für Firmware-Extraktion, statische Analyse, Ghidra-Reverse-Engineering, Emulation und Sicherheitsberichterstattung, verpackt für…
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
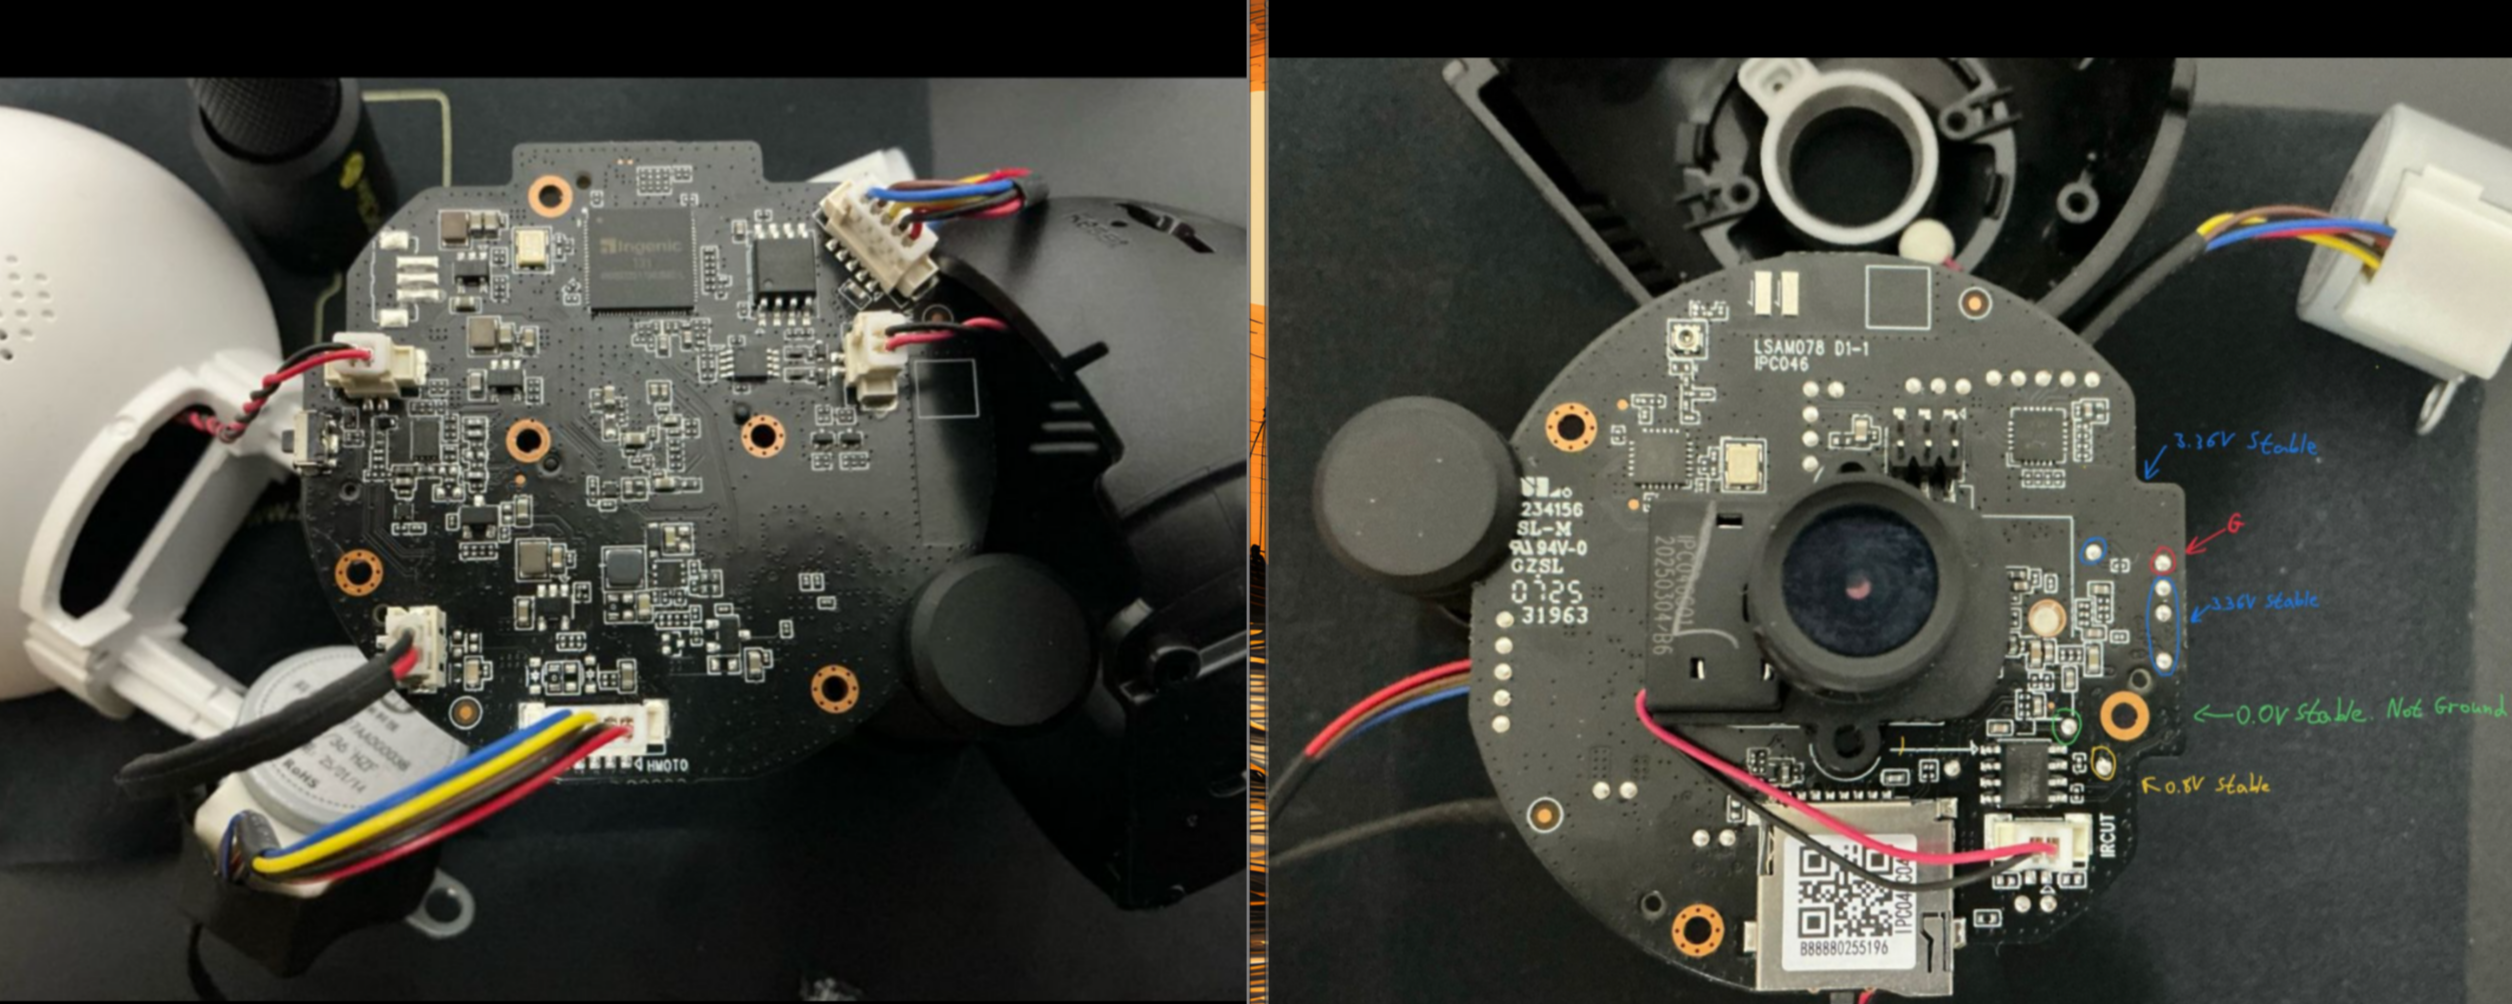 h3xdum/xiaomi-c200-firmware-analysis
Von UART zu Root: Einbruch in die Xiaomi C200 über U-Boot
 foxboron/attezt
Ein quelloffener TPM device-attest-01 CA-Server
 librepods-org/librepods
AirPods befreit aus dem Apple-Ökosystem.
 i12bp8/tagtinker
Flipper Zero App für die Forschung an Infrarot-Protokollen elektronischer Regaletiketten (ESL) mit benutzerdefinierter Bildübertragung,…
 greatscottgadgets/facedancer
Implementieren Sie Ihr eigenes USB-Gerät in Python, unterstützt durch ein Hardware-Peripheriegerät wie Cynthion oder GreatFET
 wolfssl/wolfssh
Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
 fkie-cad/fact_core
Firmware-Analyse- und Vergleichstool
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Niedrigstufige Kernelmodule und Device-Tree-Quellcode für das OnePlus 11 (sm8550), die Hardware-Inbetriebnahme, Treiberanalyse und…
 idoka/awesome-canbus
:articulated_lorry: Tolle CAN bus Tools, Hardware und Ressourcen für Cybersicherheitsforscher, Reverse Engineers und Automobilelektronik-Enthusiasten.
 onekey-sec/unblob
Dateien aus beliebigen Containerformaten extrahieren
 bmax121/kernelpatch
Patching und Hooking des Linux-Kernels mit nur einem gestrippten Linux-Kernel-Image.
 seemoo-lab/nexmon
Das C-basierte Firmware-Patching-Framework für Broadcom/Cypress-WLAN-Chips, das Monitor-Modus, Frame-Injection und vieles mehr ermöglicht.
 kavan00/android-projector-c2-malware
Zerlegung eines c2-Netzwerks chinesischer beamers - SilentSDK-Analysis
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
 threat9/routersploit
Exploitation-Framework für eingebettete Geräte