
Archived
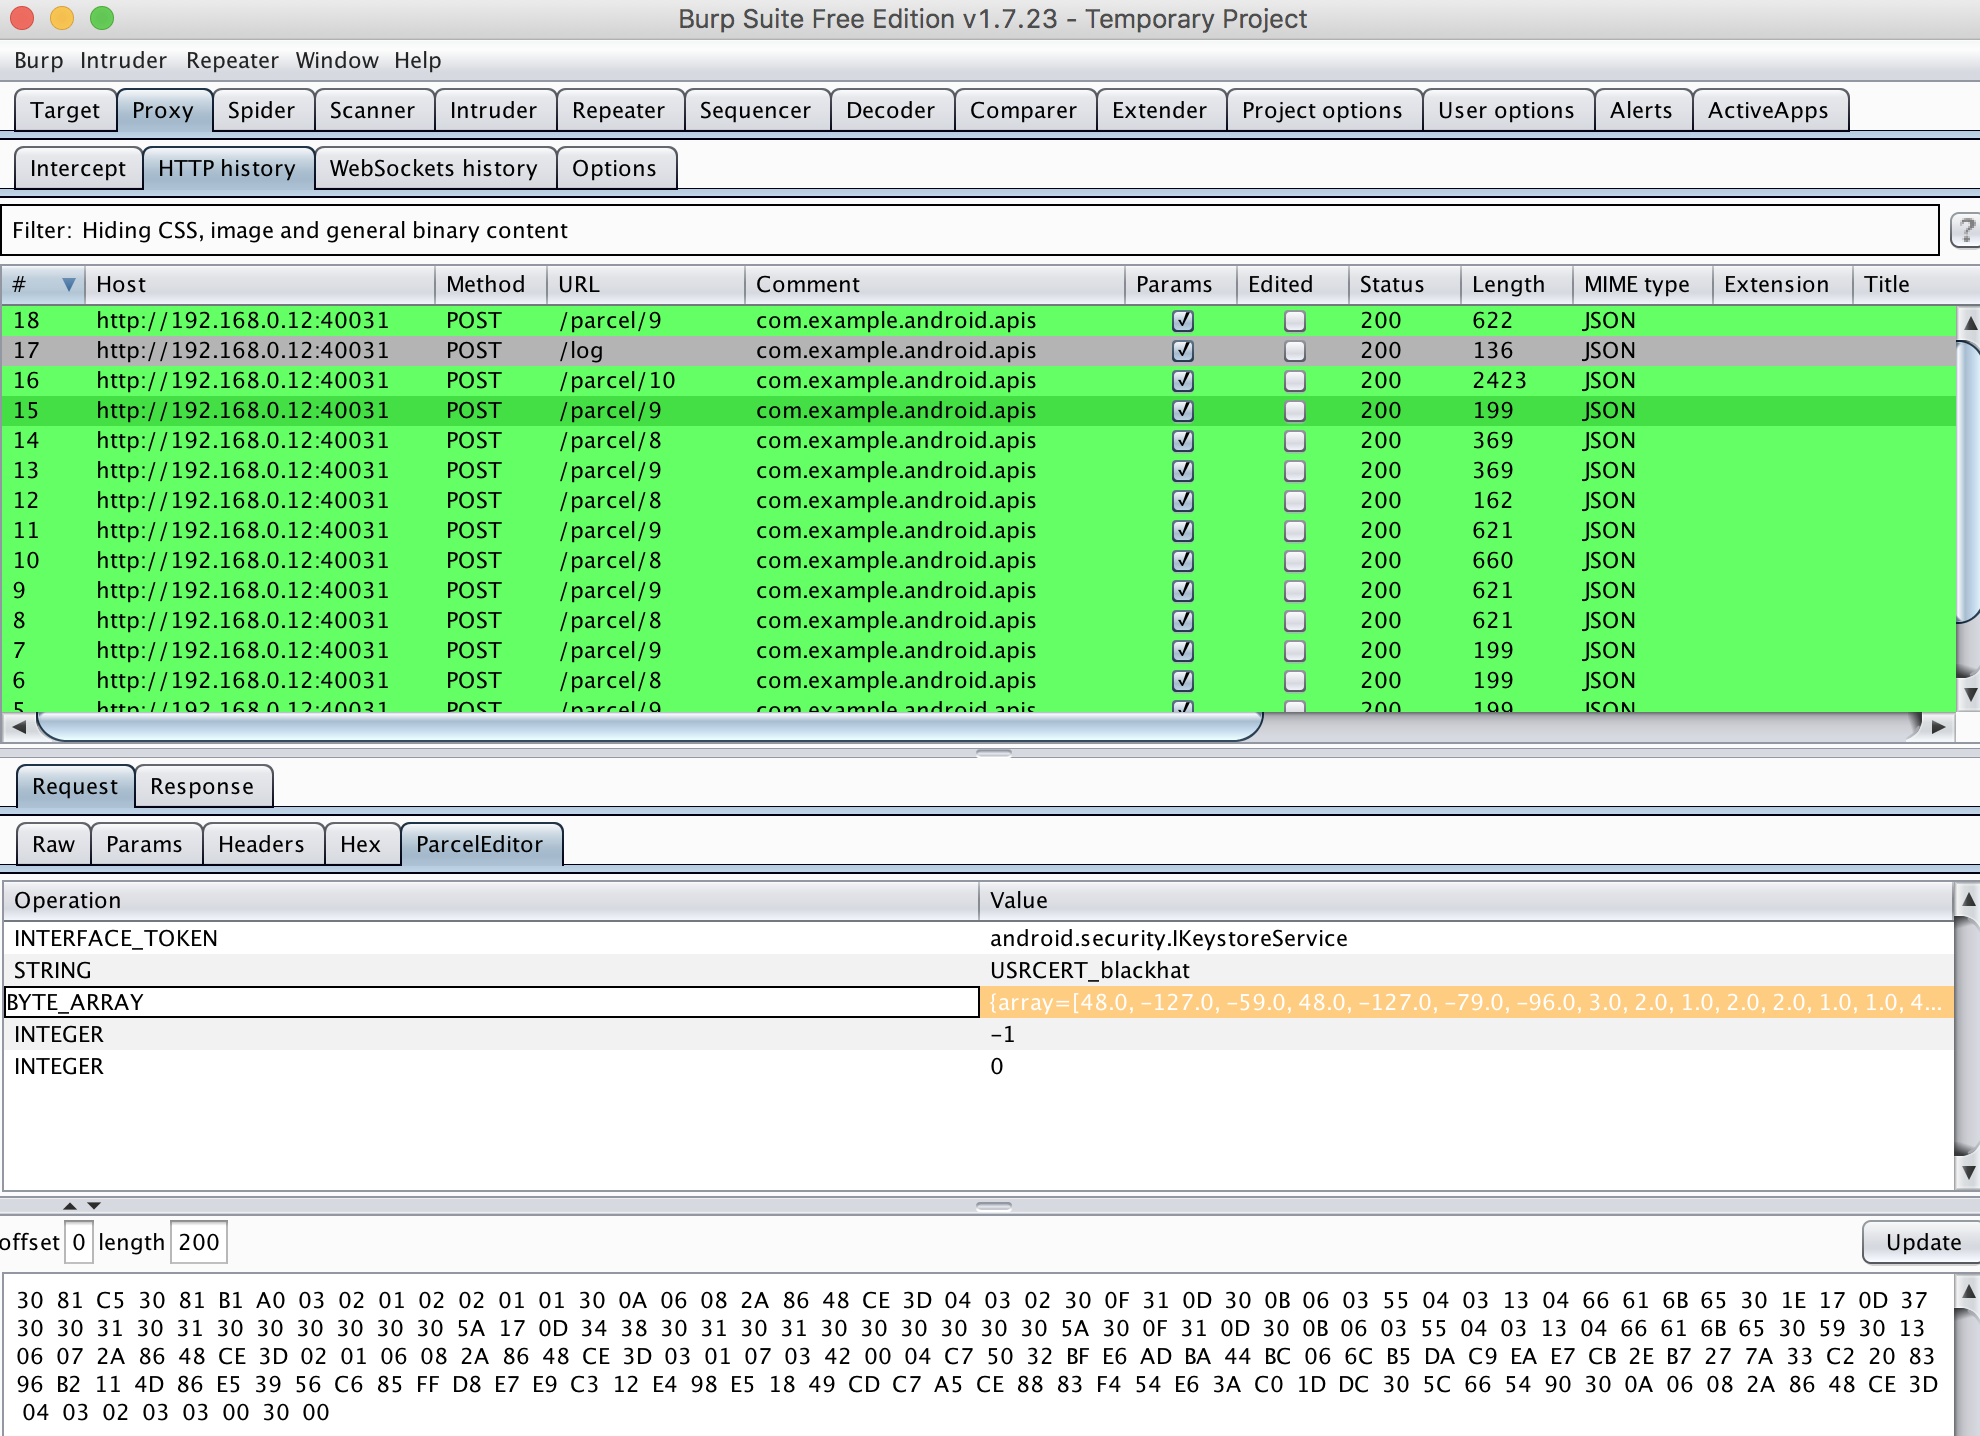
BadIntent
 1ultimat3/badintent
Android-Binder-Transaktionen mit Burp Suite abfangen, modifizieren, wiederholen und angreifen
android-securitydynamic-analysis-sandboxingweb-proxies-interception+4
 coldzer0/cmulator
Cmulator ist ein (x86 - x64) scriptbarer Reverse-Engineering-Sandbox-Emulator für Shellcode und PE-Binärdateien. Basiert auf Unicorn & Zydis Engine &…
 certcc/certfuzz
Dieses Projekt enthält den Quellcode des CERT Basic Fuzzing Framework (BFF) und der CERT Failure Observation Engine (FOE).
 mandiant/flare-qdb
Kommandozeilen- und Python-Debugger zur Instrumentierung und Modifizierung des Verhaltens nativer Software unter Windows und Linux.
 sentinel-one/efi_fuzz
Coverage-gesteuerter Fuzzer für UEFI-NVRAM-Variablen unter Verwendung von Qiling-Emulation und AFL++, um Firmware-Schwachstellen durch automatisierte…
 crowdstrike/crowdfms
CrowdStrike-Feed-Management-System. CrowdFMS ist ein Framework zur Automatisierung der Sammlung und Verarbeitung von Samples von VirusTotal durch…
 mandiant/flashmingo
Automatische Analyse von SWF-Dateien basierend auf einigen Heuristiken. Erweiterbar über Plugins.
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
 vishnunandan555/cordon
Führe jeden Befehl innerhalb einer eingeschränkten Dateisystemansicht unter Linux aus.
 purpleteam-labs/purpleteam-s2-containers
Stage zwei Container
 577industries/aegisgraph
AegisGraph: grafikbasierte Bewertungsplattform für Anwendungsschicht-Evidenz für sichere Messaging-Anwendungen (SMAs). DARPA ASEMA HR0011SB20254-12…