

unicorn
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
embedded-systems-securityreverse-engineeringdebuggers+7
9.2k
unicorn-engine/unicornUnicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
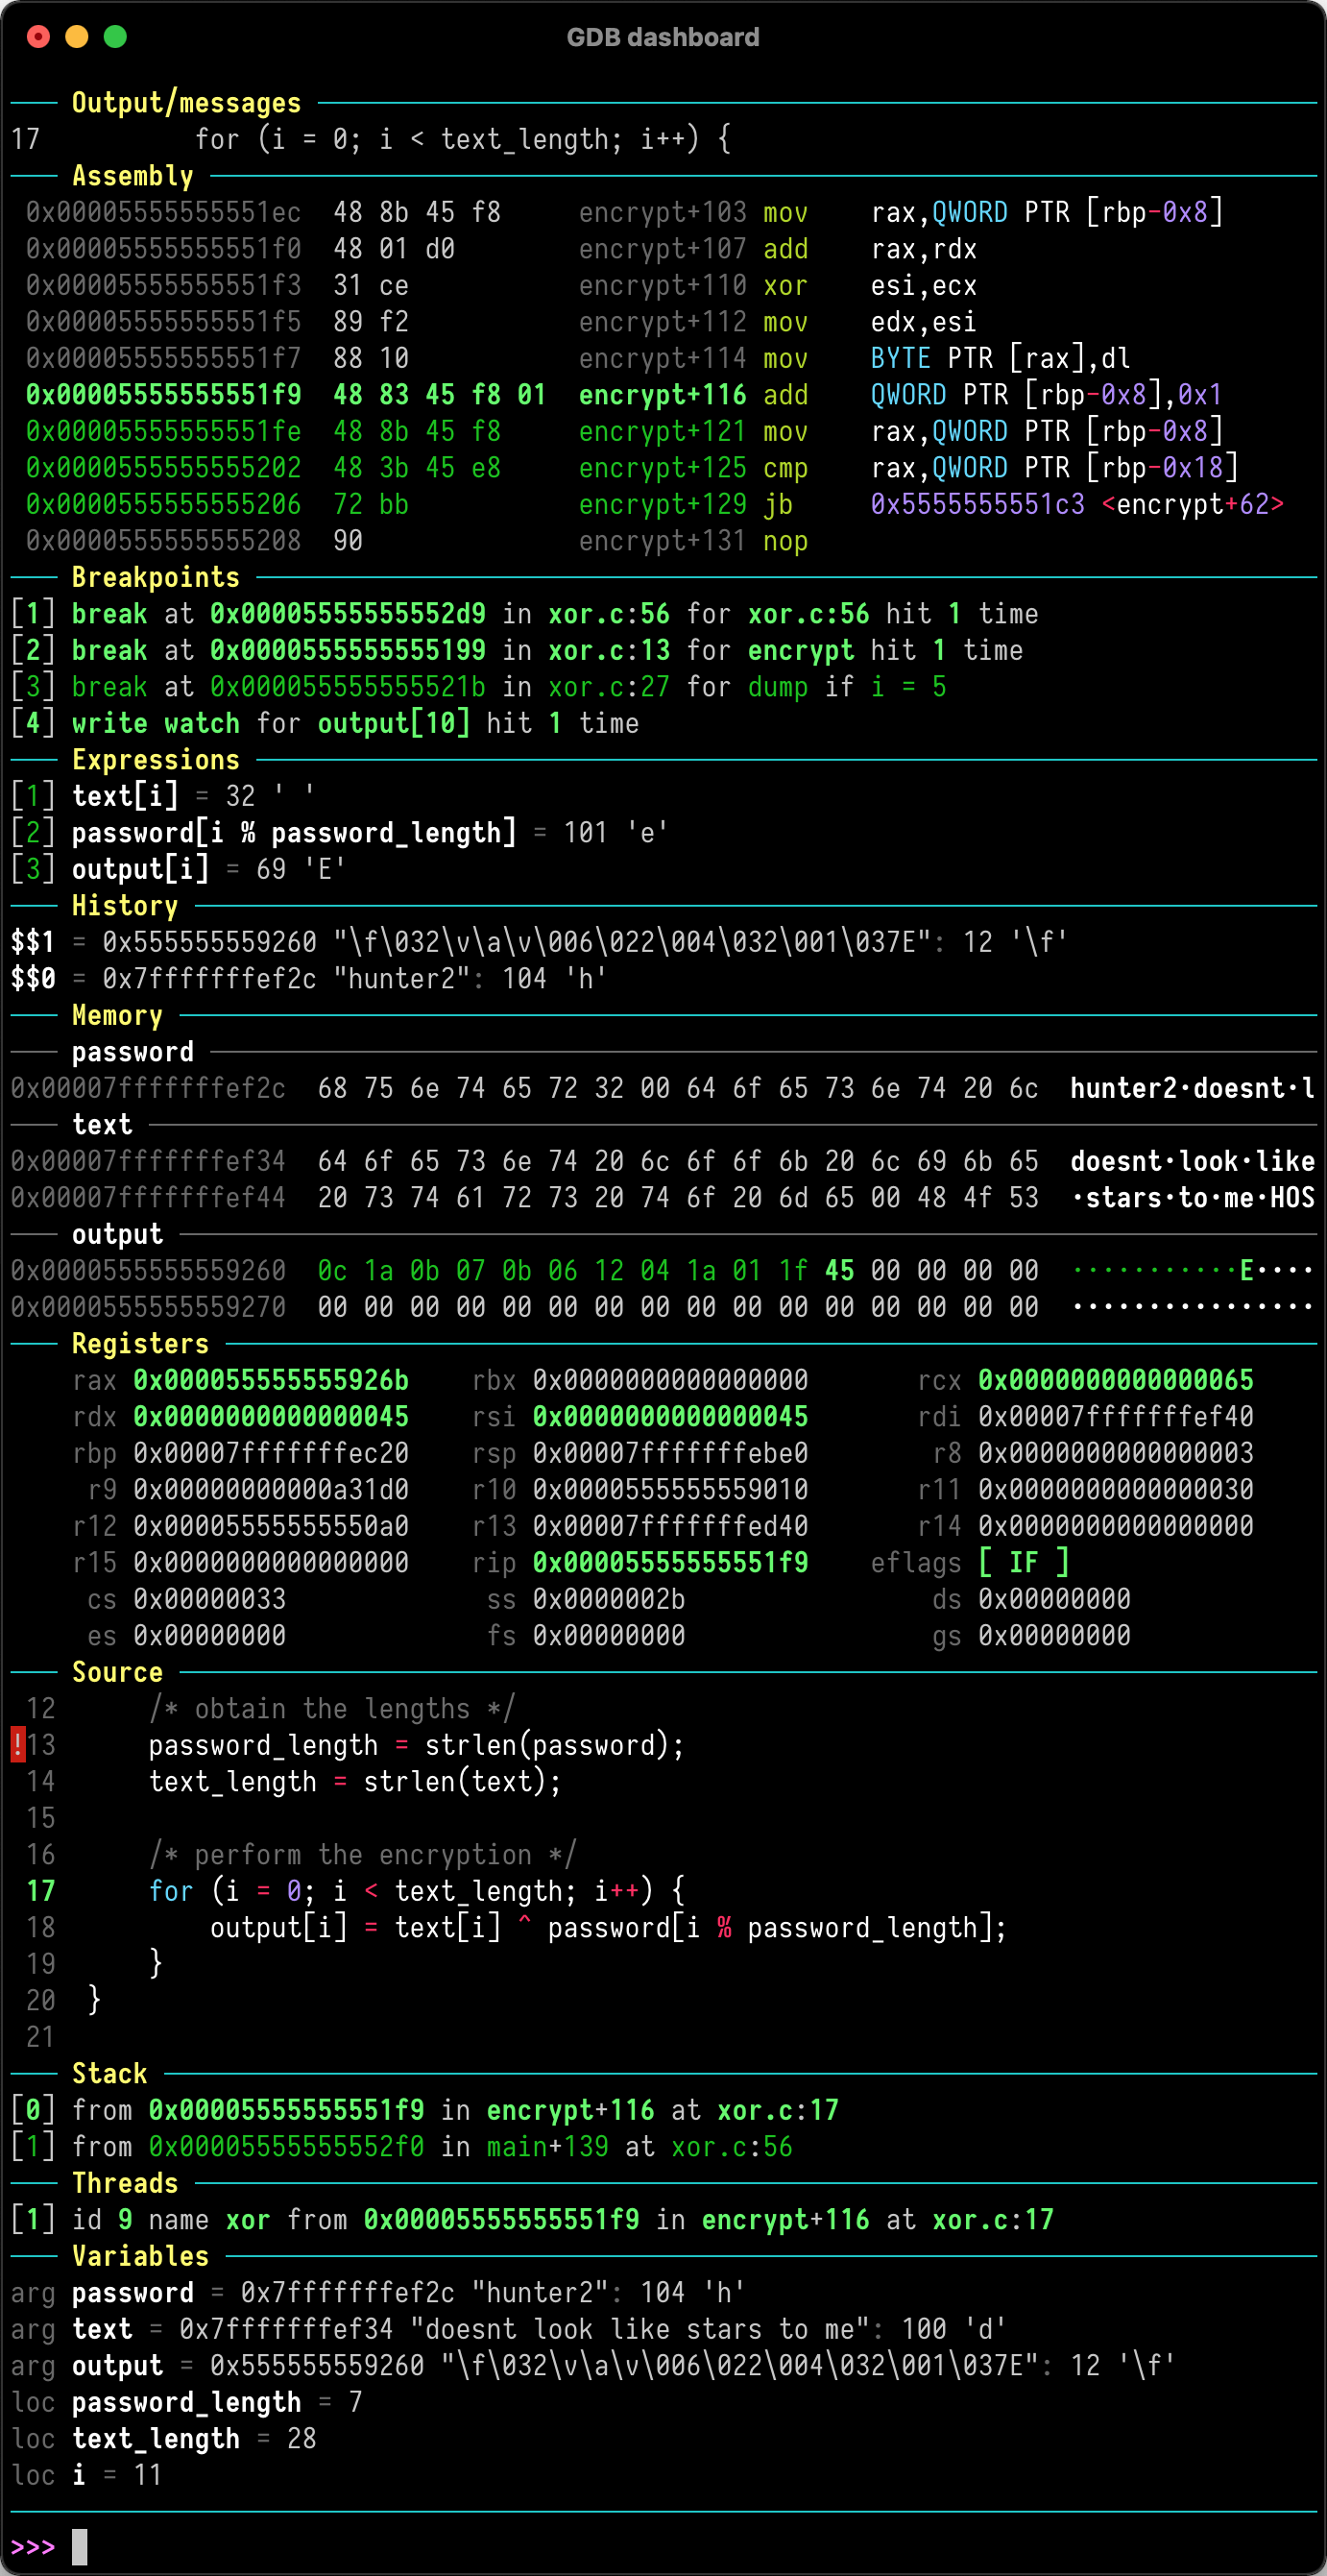 cyrus-and/gdb-dashboard
Modulare GDB-Schnittstelle mit einem visuellen Dashboard und anpassbaren Panels zur Inspektion von Registern, Quellcode, Assembler und Programmstatus…
 qilingframework/qiling
Ein echtes instrumentierbares Binary-Emulations-Framework
 zrax/pycdc
C++ Python-Bytecode-Disassembler und -Decompiler

 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 cea-sec/miasm
Reverse-Engineering-Framework in Python
 hyperdbg/hyperdbg
Modernste native Debugging-Werkzeuge
 riscv-software-src/riscv-isa-sim
Funktionaler RISC-V-ISA-Simulator, der mehrere Erweiterungen (RV32/64, V, Kryptografie) mit interaktivem Debug-Modus, GDB-Integration und…
 bethington/ghidra-mcp
MCP-Server, der Ghidras Reverse Engineering mit KI-Werkzeugen verbindet: 256 Werkzeuge für Dekompilierung, P-Code-Emulation, Live-Debugging,…
 rocky/python-uncompyle6
Ein versionsübergreifender Python-Bytecode-Dekompiler
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 0xz0f/z0fcourse_reverseengineering
Strukturierter Reverse-Engineering-Kurs, der x64-Windows-Binärdateien, Assembly, Debugging und Malware-Analyse abdeckt. Entwickelt für Anfänger bis…
 cs01/gdbgui
Browser-basiertes Frontend für gdb (GNU-Debugger). Setzen Sie Haltepunkte, sehen Sie den Stack ein, visualisieren Sie Datenstrukturen und mehr in C,…
 blacktop/ipsw
Schweizer Taschenmesser für iOS/macOS-Forschung
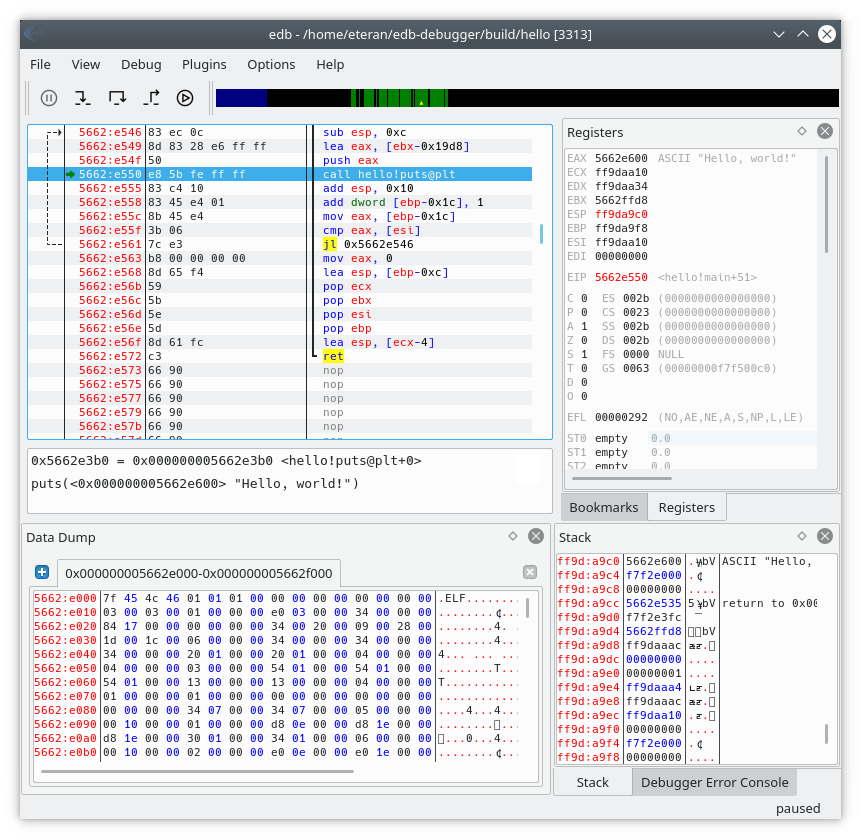 eteran/edb-debugger
edb ist ein plattformübergreifender Debugger für AArch32/x86/x86-64.
 longld/peda
PEDA - Python Exploit Development Assistance für GDB
 openocd-org/openocd
Offizieller OpenOCD-Nur-Lese-Mirror (keine Pull-Requests)