
CaptainHook
 synacktiv/captainhook
Verfolgt Benutzereingaben, um Injektionsschwachstellen in Java-Methoden über JDWP und Frida zu erkennen, und identifiziert potenzielle Befehls- und…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
9
synacktiv/captainhookVerfolgt Benutzereingaben, um Injektionsschwachstellen in Java-Methoden über JDWP und Frida zu erkennen, und identifiziert potenzielle Befehls- und…
 axlan/fatal_core_dump
Ein Core-Dump-Debugging-Mordfall.
 jimmyader/cheatsheethost
Eine lokal gehostete Seite für Spickzettel. Wird derzeit für Reverse Engineering verwendet und in Laboren gehostet, sodass ich den Datenverkehr…
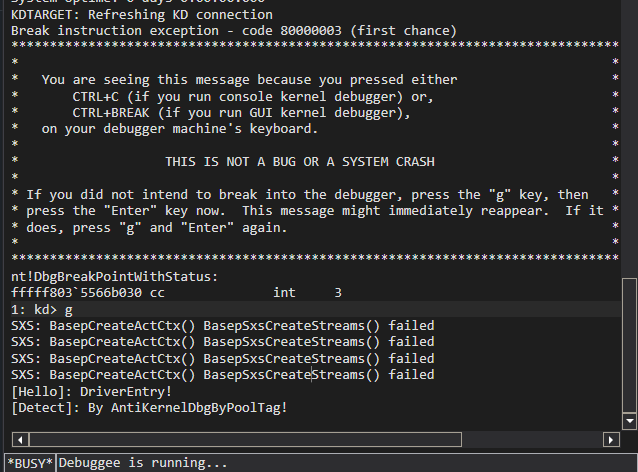 gmh5225/antikerneldebug-poc
POC zur Erkennung des Windows-Kernel-Debuggings anhand des Pool-Tags.
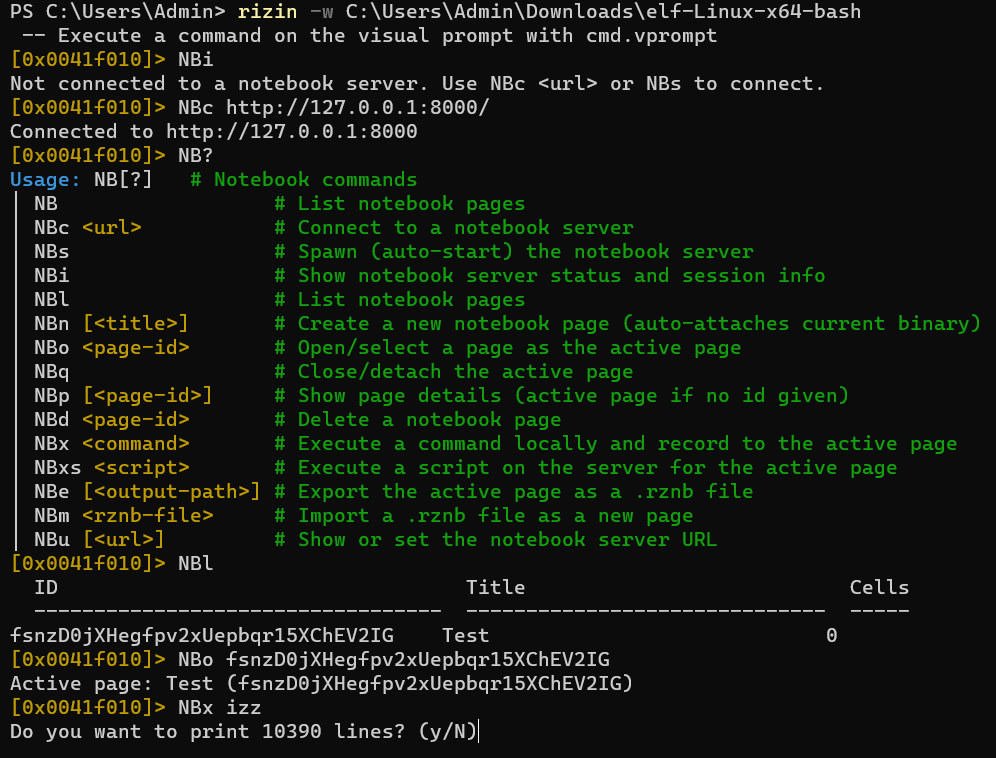 indalok/rizin-notebook
Ein Notizbuch, in das man Notizen schreibt, während man Rizin & Cutter verwendet!
 gmh5225/keypatchx
KeyPatch Enhanced — IDA Pro-Plugin für symbolbewusstes x86/x64-Assembly-Patching, angetrieben von der Keystone Engine. Fork von Keypatch mit…
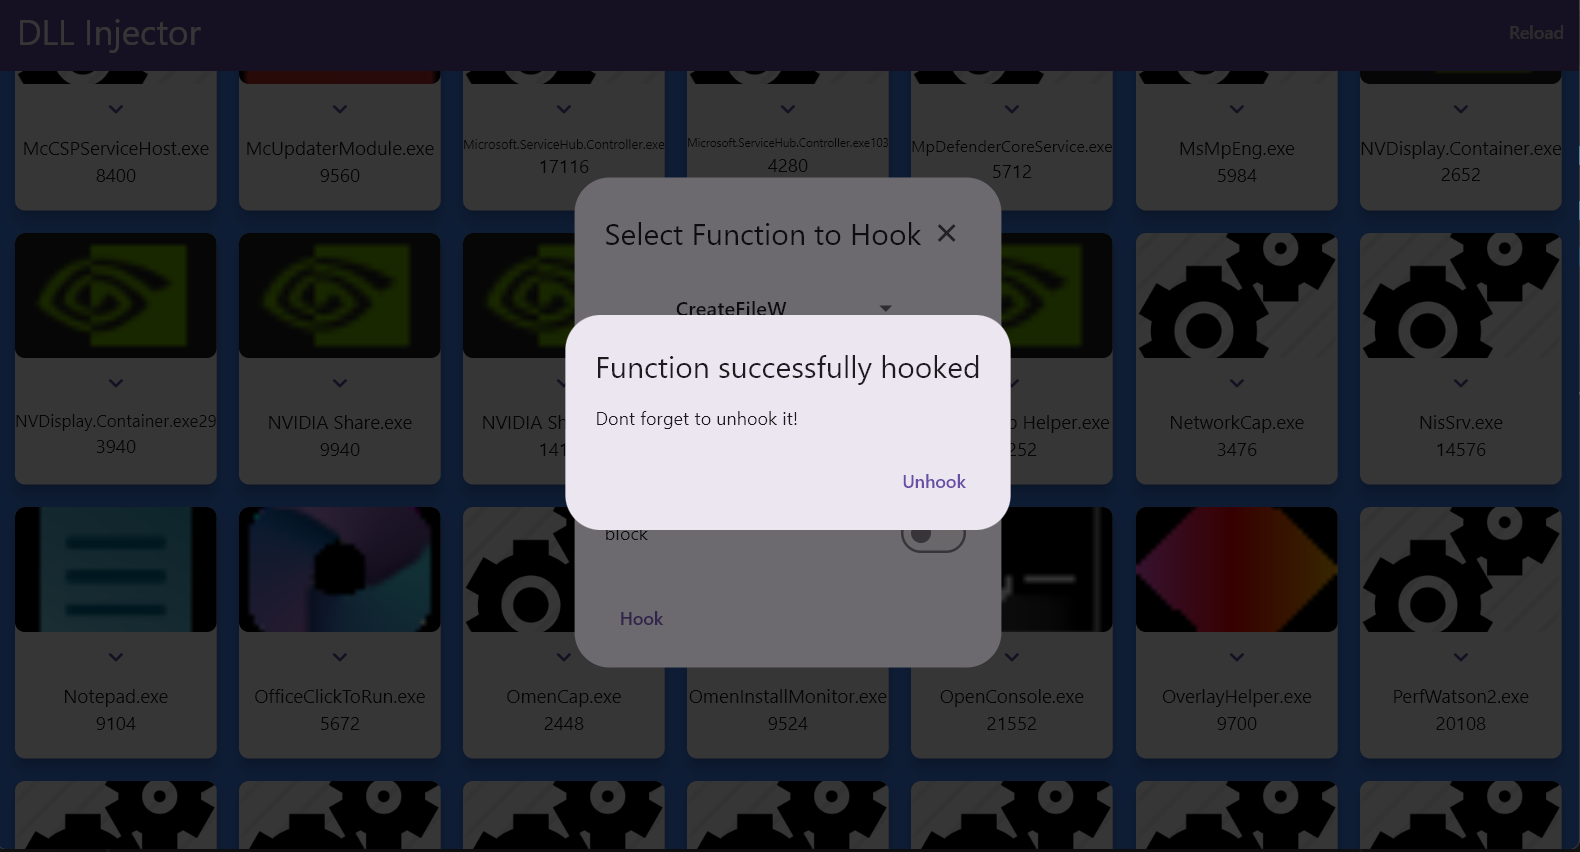 yasharote/dll-injector
Ein Desktop-Tool, mit dem sich DLLs injizieren, WinAPI-Funktionen wie CreateFileW hooken und das Prozessverhalten zur Laufzeit ändern lassen —…
 gmh5225/asm-obfuscator
Verschleiert x86-64-Assembly mit Befehlsinjektion, Junk-Code, Konstanten-Verschleierung und Laufzeit-Entschlüsselung, um Reverse Engineering und…
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 gmh5225/antidbg-unabomber
VMP verbesserte Idee (altes AmogusPlugin)
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight ist ein 3D-Kampfspiel, in dem du einige der charismatischsten Kämpfer direkt aus dem Transformers-Universum übernimmst.…
 gmh5225/driver-pidqserializationwrite-example
Wie man PiDqSerializationWrite verwendet. Führt ein, wie man sicher aus einem gemappten Treiber liest und schreibt
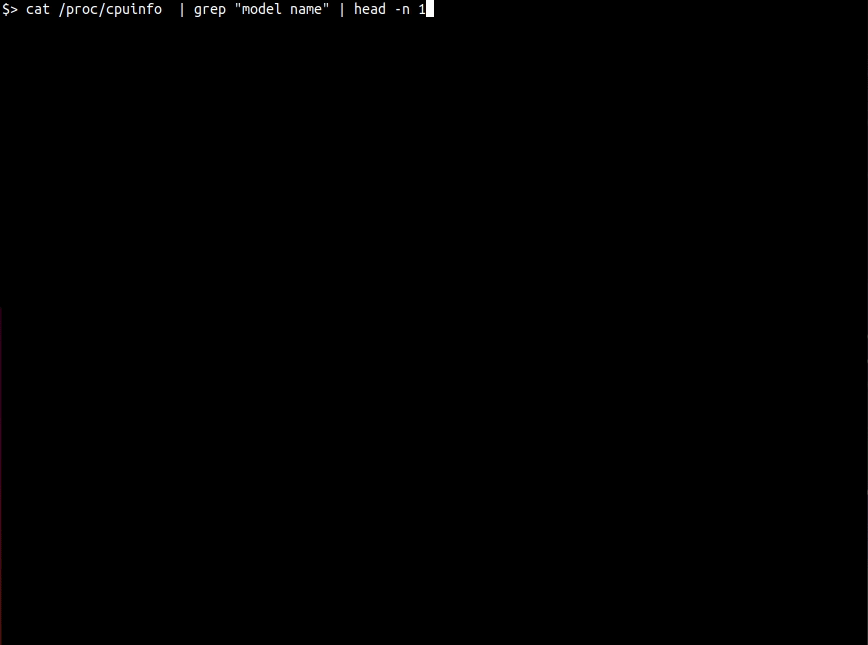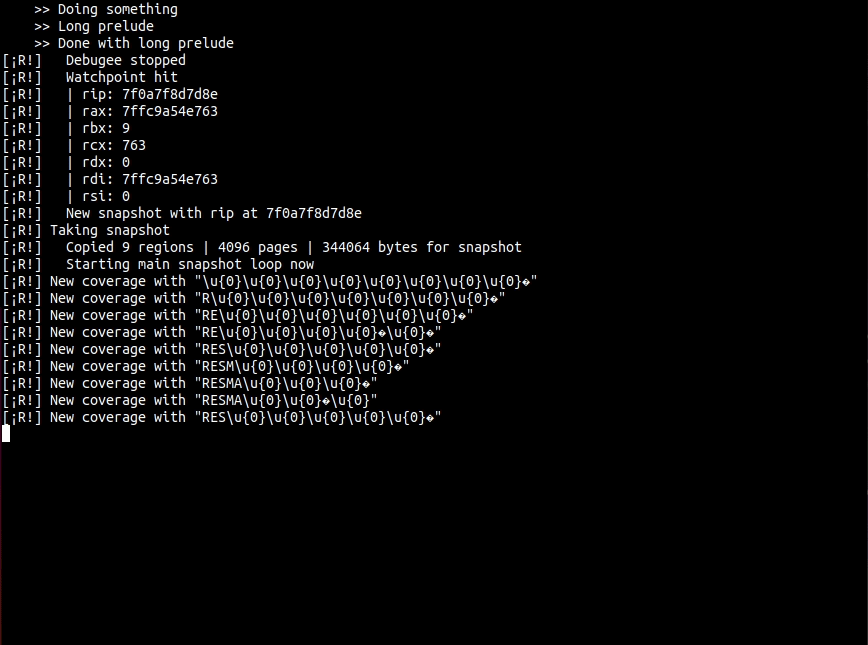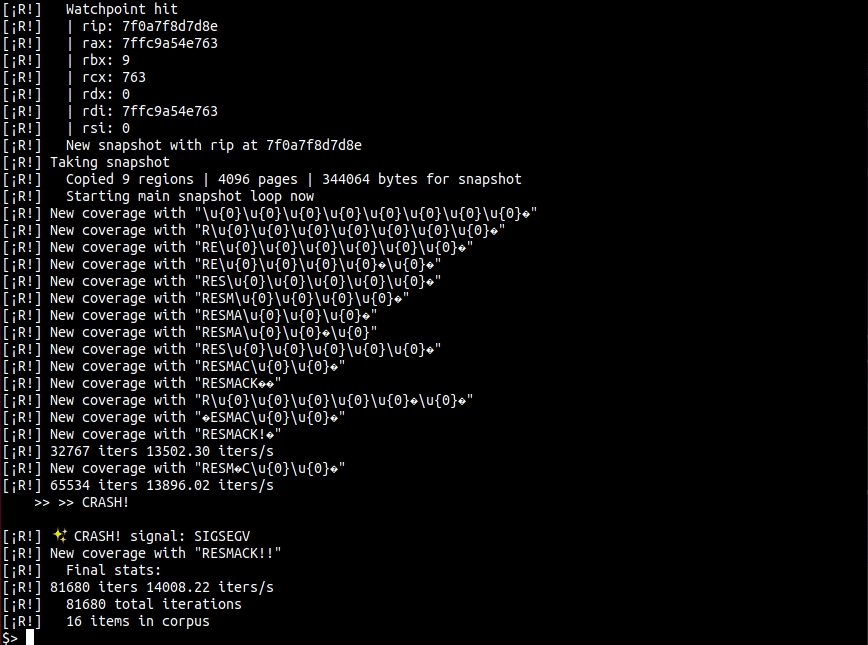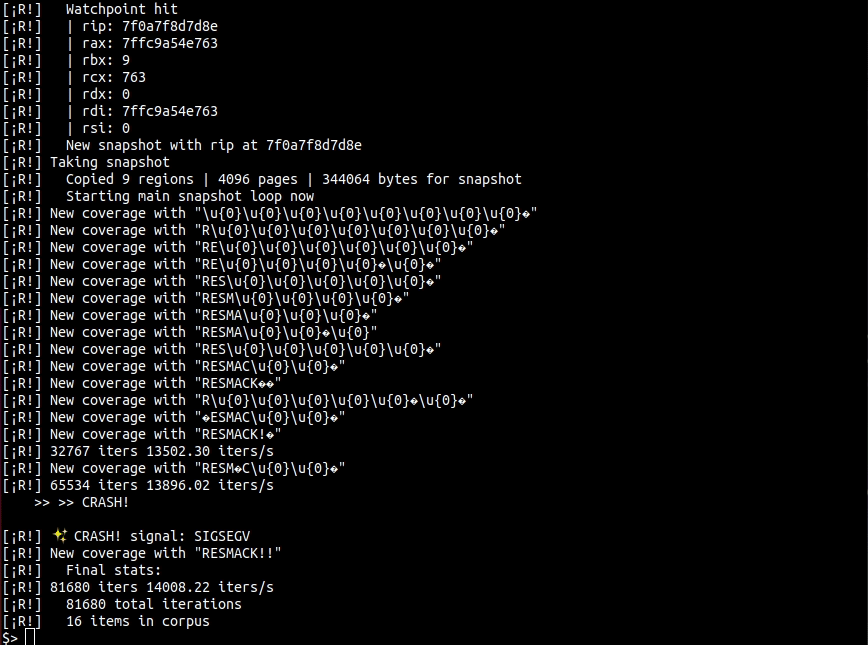
 d0c-s4vage/resmack-fuzz-test
Dies ist ein experimentelles Projekt für [resmack](https://gitlab.com/d0c-s4vage/resmack) um die besten Methoden zu ermitteln für das Instrumentieren…
 binaryhardening/cfgrip
Disassembliert PE/ELF x86/x64-Binärdateien, löst indirekte Verzweigungen über GOT, Sprungtabellen und Registerverfolgung auf und exportiert den…
 gavmor/x86-cpp-reversing-skill
Claude Code Skill für das Reverse Engineering von 32-Bit-Little-Endian-x86-C++-Binärdateien (vtables, RTTI, Wiederherstellung der Vererbung)
 gmh5225/kernelmode-driver
Kernel-Treiber für x64-Windows-System, der das Lesen/Schreiben von virtuellem/physischem Speicher und das Hooking von Win32k ermöglicht
 lr-m/icseeu
Dies ist eine Suite von Tools/PoCs/Exploits für Kameras, die die iCSee-Anwendung verwenden. Und ja – es kann NES-Spiele ausführen!
 gmh5225/frida-stalker-ntstrace
frida-stalker-basierter Systemaufruf-Tracer unter Windows (x64).