
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Debugger — Tools — Seite 20 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
433 Ergebnisse
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

Microsoft PDB-Unterstützung in Ghidra aktivieren, ohne Visual Studio zu installieren
static-analysisreverse-engineeringdebuggers+3
37vor 7 Jahren
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

Ein PyQt5-Frontend für das binjatron-Plugin für Binary Ninja, das Hervorhebungsfunktionen enthält, die es Anfängern erleichtern sollen, Reverse…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
25vor 9 Jahren
stackflow preview

stackflow

GitHubd4rkcat/stackflow

Universelles stack-basiertes Buffer-Overflow-Exploitationstool
payload-generationvulnerability-analysisexploitation+5
23vor 12 Jahren
archivo-syxe05-snat preview

archivo-syxe05-snat

GitHubshow0ne/archivo-syxe05-snat

Historisches Archiv von Reverse-Engineering- und Unpacking-Tutorials über kommerzielle Schutzsysteme (Armadillo, ASProtect, Themida) mit klassischen…
reverse-engineeringdebuggersmalware-analysis+3
29vor 7 Monaten
dapr preview

dapr

GitHubnccgroup/dapr

Treiber-Angriffsplattform für Linux
android-securityembedded-systems-securityexploit-frameworks+5
18vor 7 Jahren
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
15vor 13 Tagen
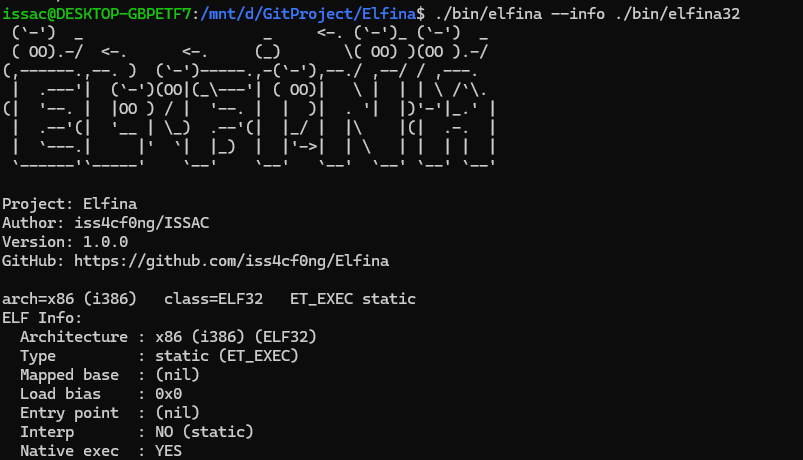
Elfina preview

Elfina

GitHubiss4cf0ng/elfina

Multi-Architektur-ELF-Lader und Analyse-Toolkit mit Probing, Disassemblierung, Hexdump, Entropieberechnung und mmap/memfd-Ausführung für x86- und…
reverse-engineeringdebuggersmalware-analysis+3
52vor 7 Monaten
apiscope preview

apiscope

GitHubkaisonox/apiscope

Ein API-Hooking-Framework zum Abfangen und Überwachen von Windows-Anwendungen
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
20vor 4 Monaten
sylvia preview

sylvia

GitHubstolevchristian/sylvia

iOS Syscall Explorer für IDA 9.X

static-analysisios-securityvulnerability-analysis+5
15vor 4 Monaten
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Neutralisiere KEPServerEX Anti-Debugging-Techniken

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
33vor 3 Jahren
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm ist ein Maschinenverlaufs-Debugger für Linux. Es zeichnet Prozess-, Datei-, Netzwerk-, Speicher- und Block-I/O-Metadaten via eBPF auf und…
disk-forensicsosintdynamic-analysis-sandboxing+7
23vor 3 Monaten
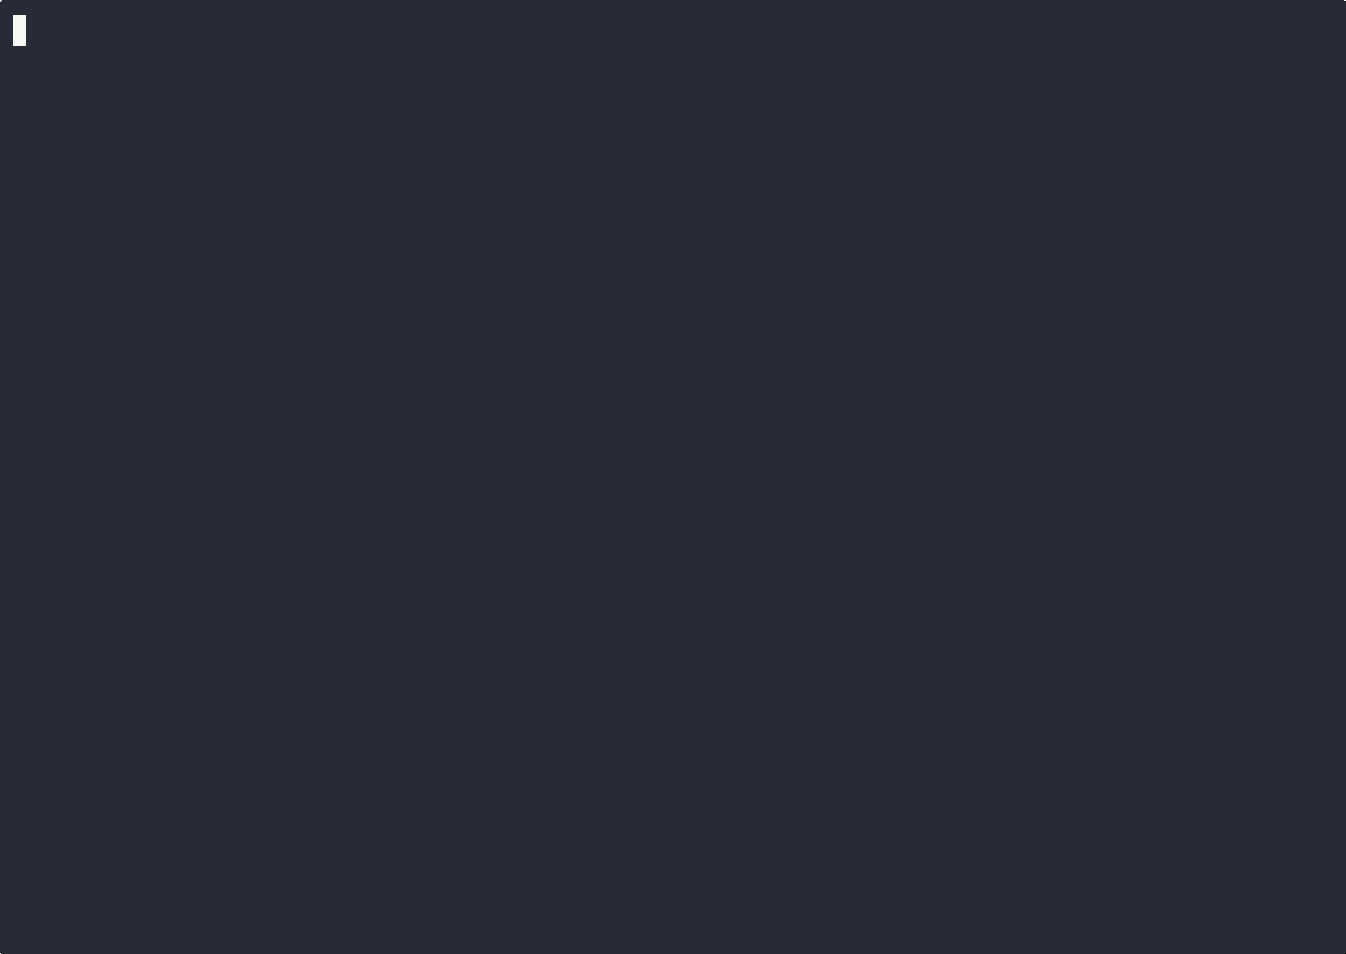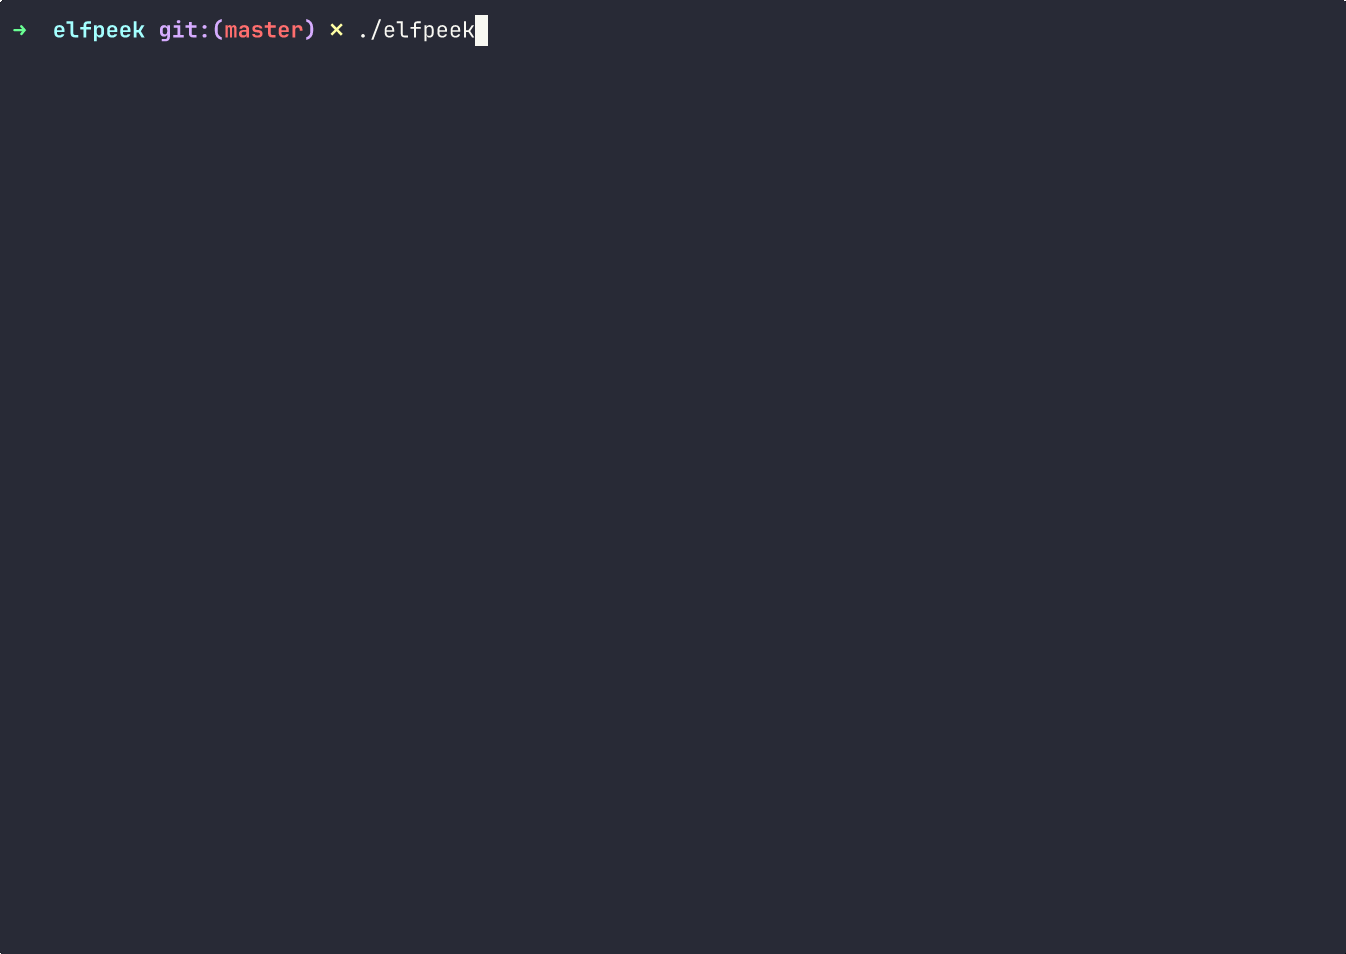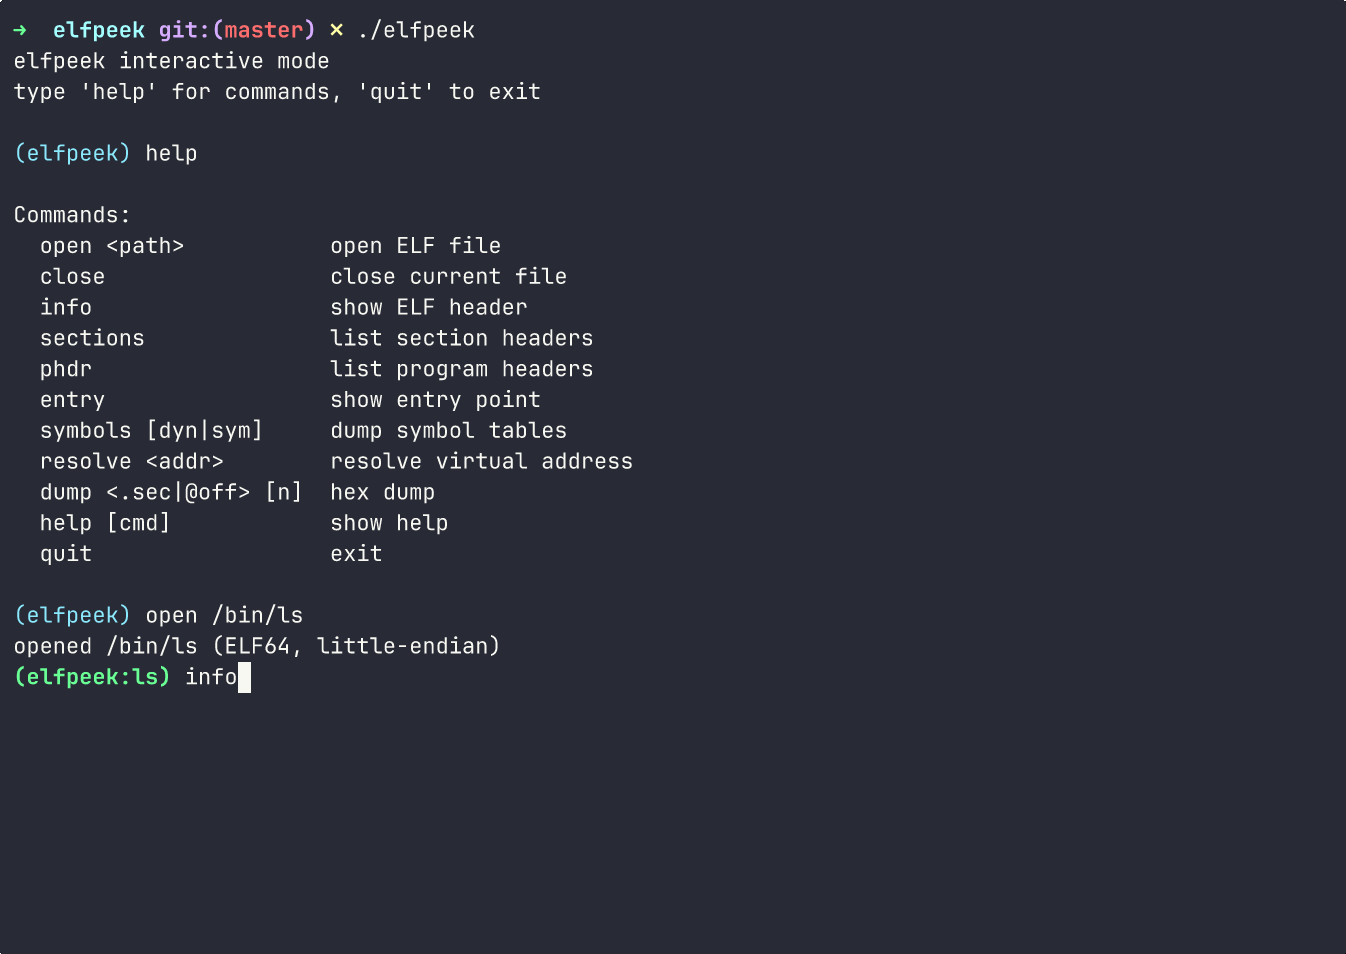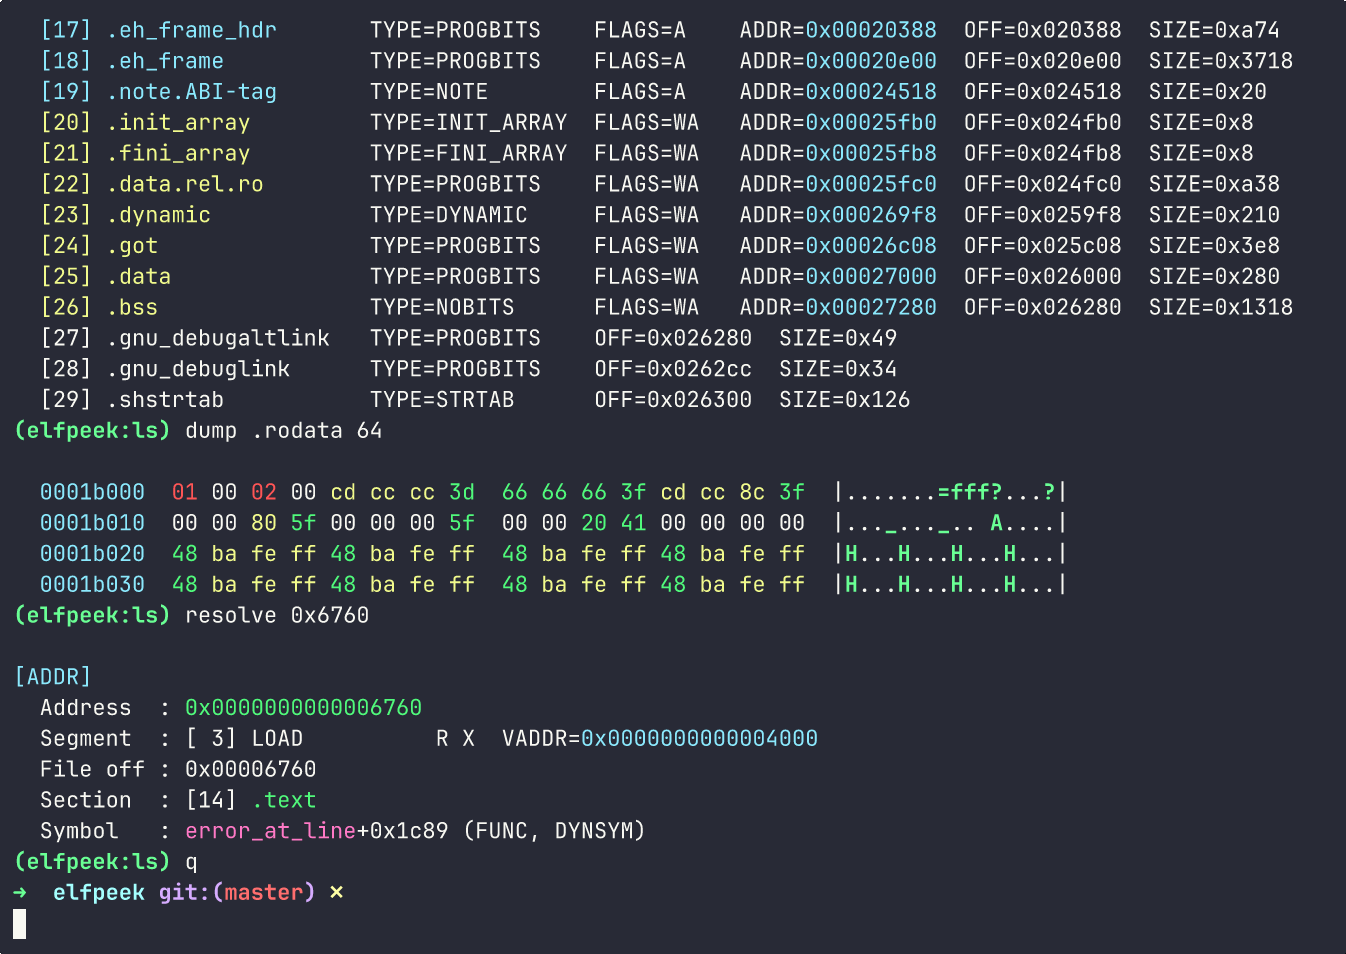
elfpeek preview

elfpeek

GitHuboblivionsage/elfpeek

Minimaler ELF-Inspektor in C für die schnelle Inspektion des Binärlayouts
static-analysisreverse-engineeringdebuggers+2
29vor 9 Monaten
ollydbg-binary-execution-visualizer preview

ollydbg-binary-execution-visualizer

GitHubehabhussein/ollydbg-binary-execution-visualizer

Reverse Engineering, visuelle Binäranalyse
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
24vor 9 Jahren
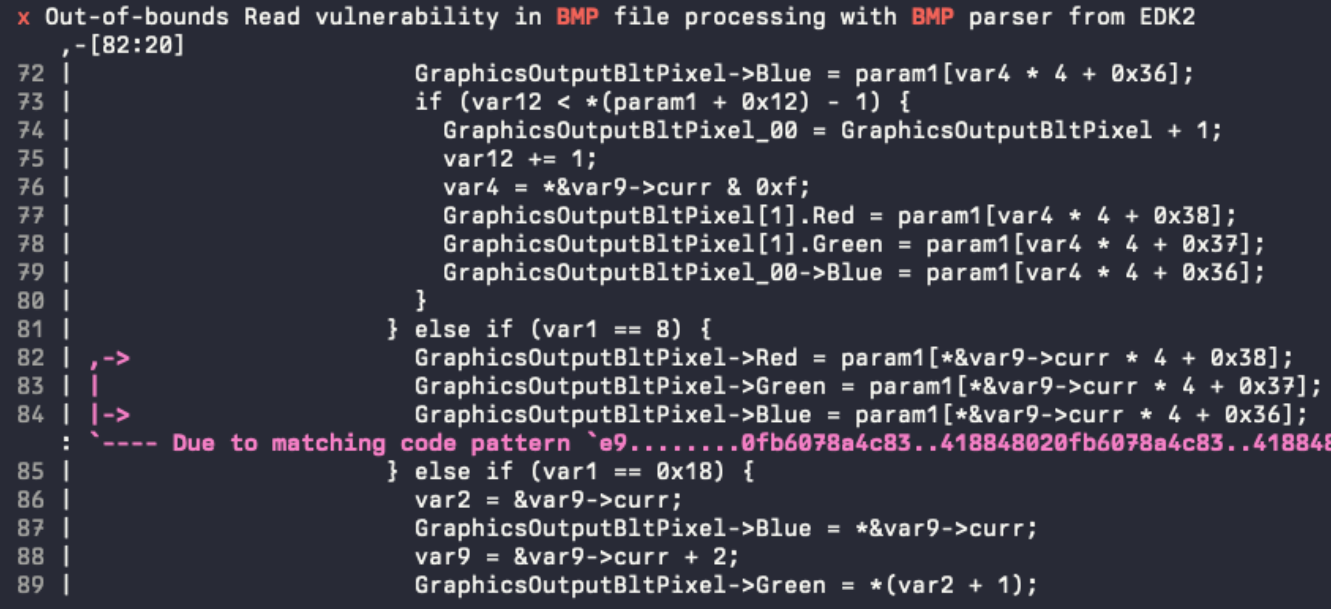
xtride preview

xtride

GitHubpr0me/xtride

N-gramm-basiertes Typwiederherstellungstool für Binärdateien, das Strukturen und Funktionssignaturen aus dekompiliertem Code mit hohem Durchsatz und…
static-analysisreverse-engineeringdebuggers+5
26vor 3 Monaten
UnBattletech preview

UnBattletech

GitHubvelteyn/unbattletech

BattleTech: The Crescent Hawk's Inception Reverse Engineering

static-analysisreverse-engineeringdebuggers+3
8vor 7 Tagen
shellcide preview

shellcide

GitHubzer0x64/shellcide

Shellcode-IDE

encryption-decryption-toolsexploitationreverse-engineering+6
15vor 4 Monaten
Rogue-Framework preview

Rogue-Framework

GitHubthisistfs/rogue-framework

Desktop-Arbeitsumgebung für AFL++-Fuzzing, architekturübergreifende QEMU-Emulation, Harness-Entwicklung, Ghidra-Headless-Analyse, benutzerdefinierte…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+4
21vor 1 Monat
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc ist ein Python-Skript zur Verwendung mit GDB, das zur Analyse des „trivial allocator“ (talloc) verwendet werden kann.

memory-forensicsvulnerability-analysisreverse-engineering+2
17vor 11 Jahren
Zurück1…192021…25Weiter
