reverse-engineering-browser

Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…

Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…

Open-Source-Firmware für HydraBus, ein Multi-Tool für das Debugging eingebetteter Hardware, Hacking und Penetrationstests, das Protokolle wie SPI,…

Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…

🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.

UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset

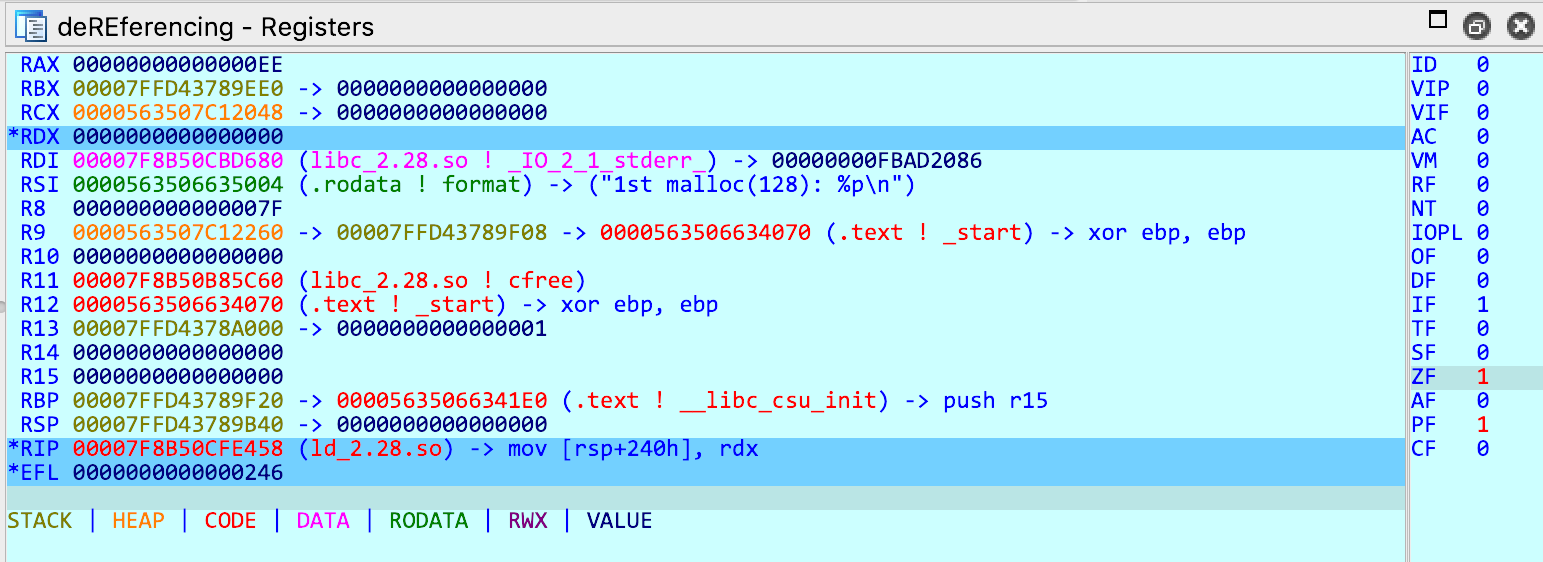
IDA Pro plugin, das benutzerfreundlichere Register- und Stack-Ansichten implementiert

Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…

Windows-Kernel-Treiber, der Nt*-SSDT-Funktionen hookt, um Debugger und Prozesse vor Anti-Debug-Prüfungen zu verbergen, mit einem x64dbg-Plugin für…

KI-gestützter Reverse-Engineering-Assistent, der IDA Pro über MCP mit Sprachmodellen verbindet.

Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…

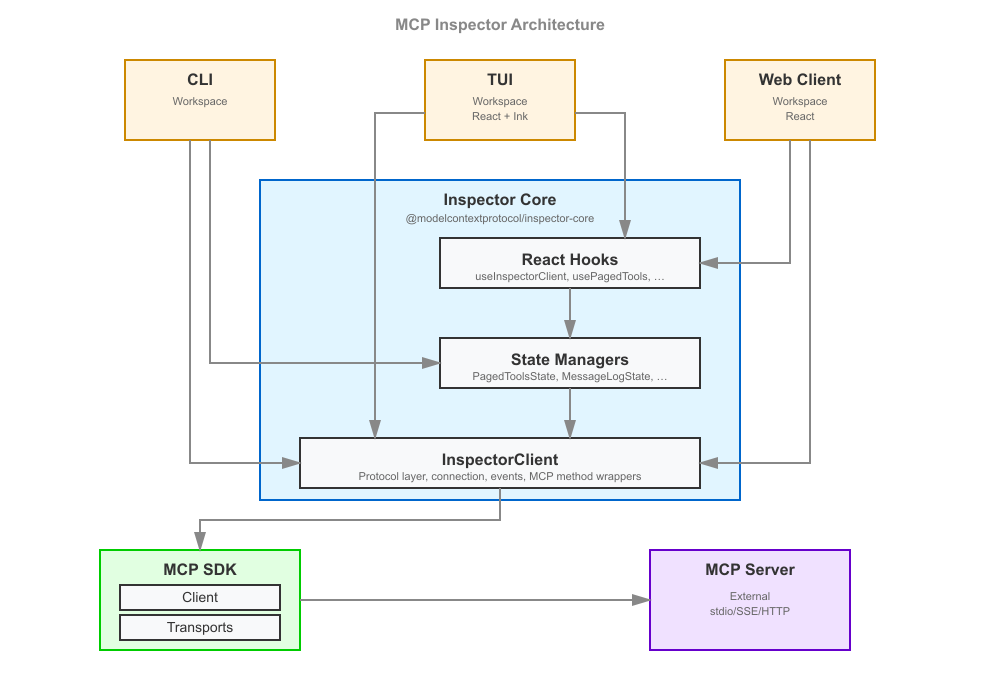
Untersuchen, debuggen und visuell testen Sie Model Context Protocol (MCP)-Server über eine Web-UI, CLI oder TUI, mit Tool-/Ressourcen-Exploration,…

Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…

SALT - SLUB ALlocator Tracer für den Linux-Kernel

Toolkit zur Erkundung von Race Conditions im Linux-Kernel mithilfe von KCOV-Traces: GUI- und Terminal-Viewer für nebenläufige Ausführung und…

Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.

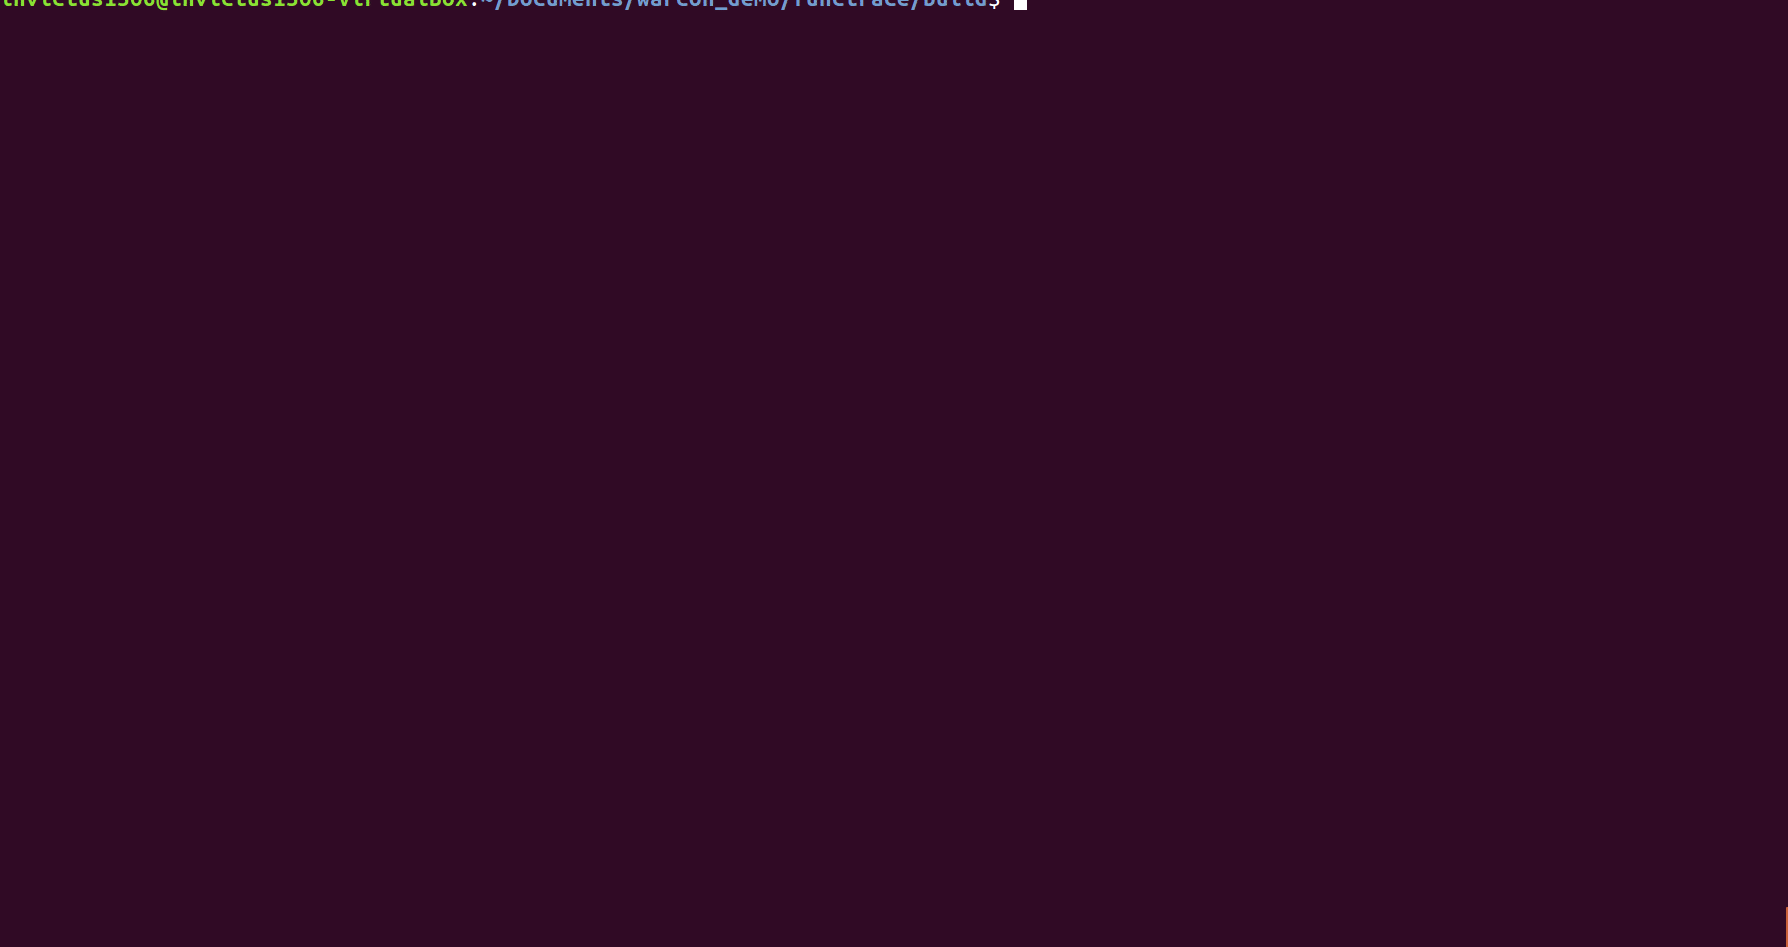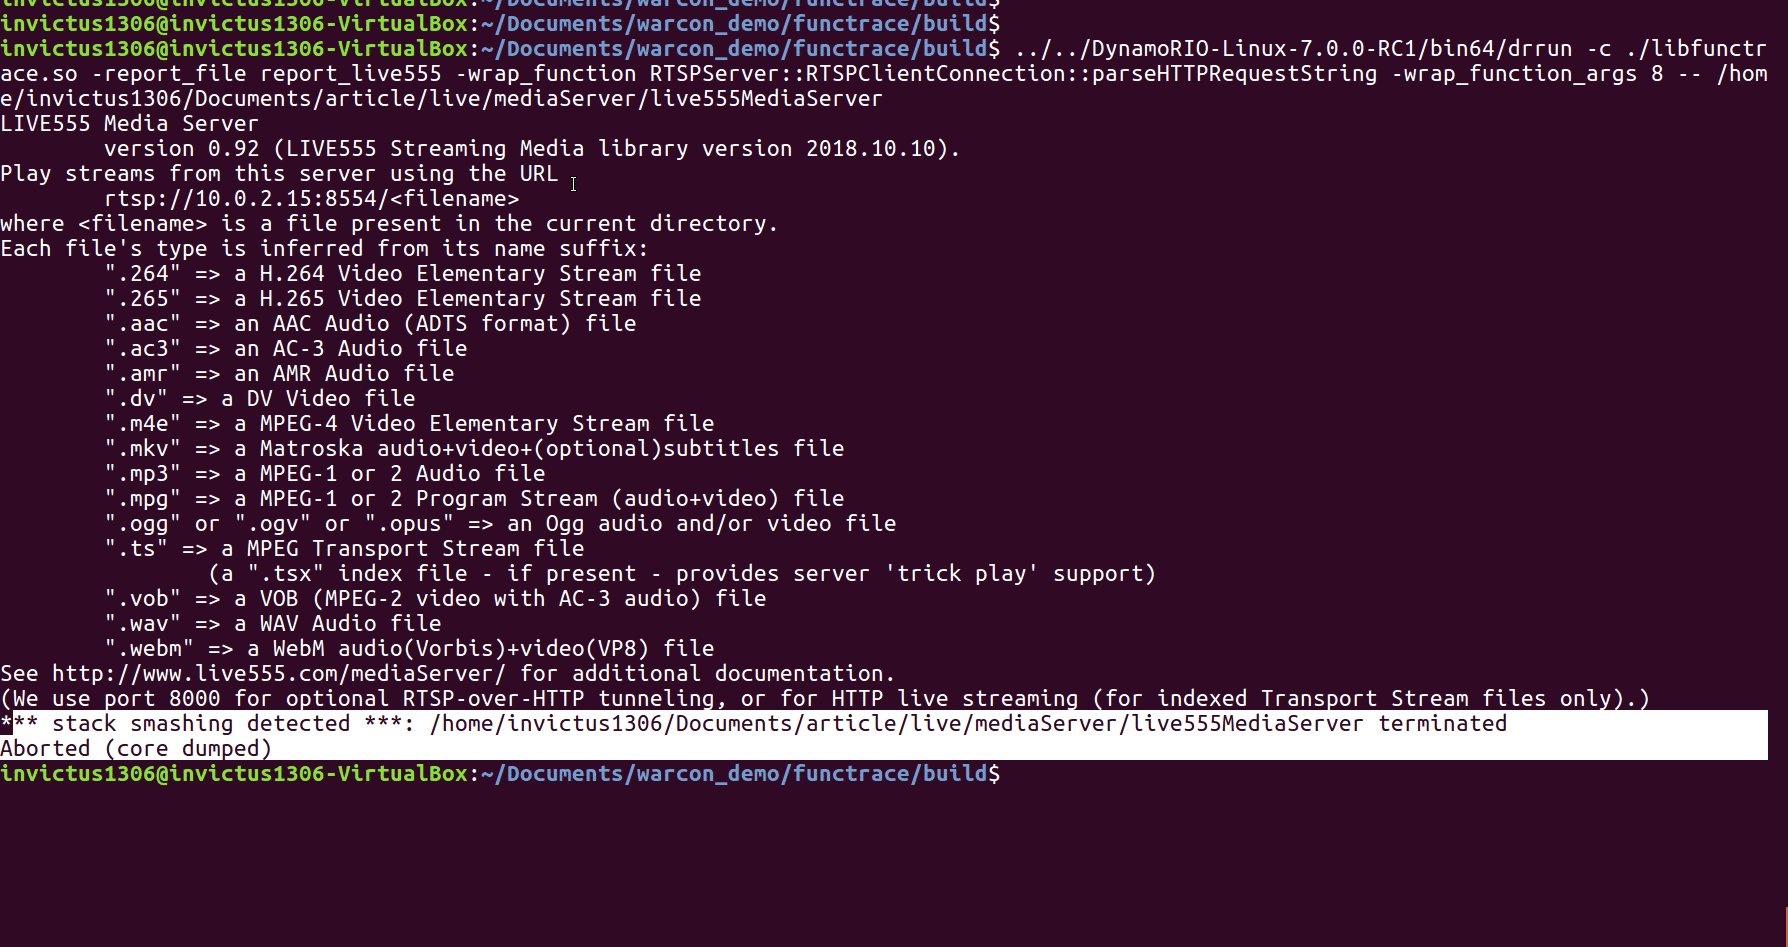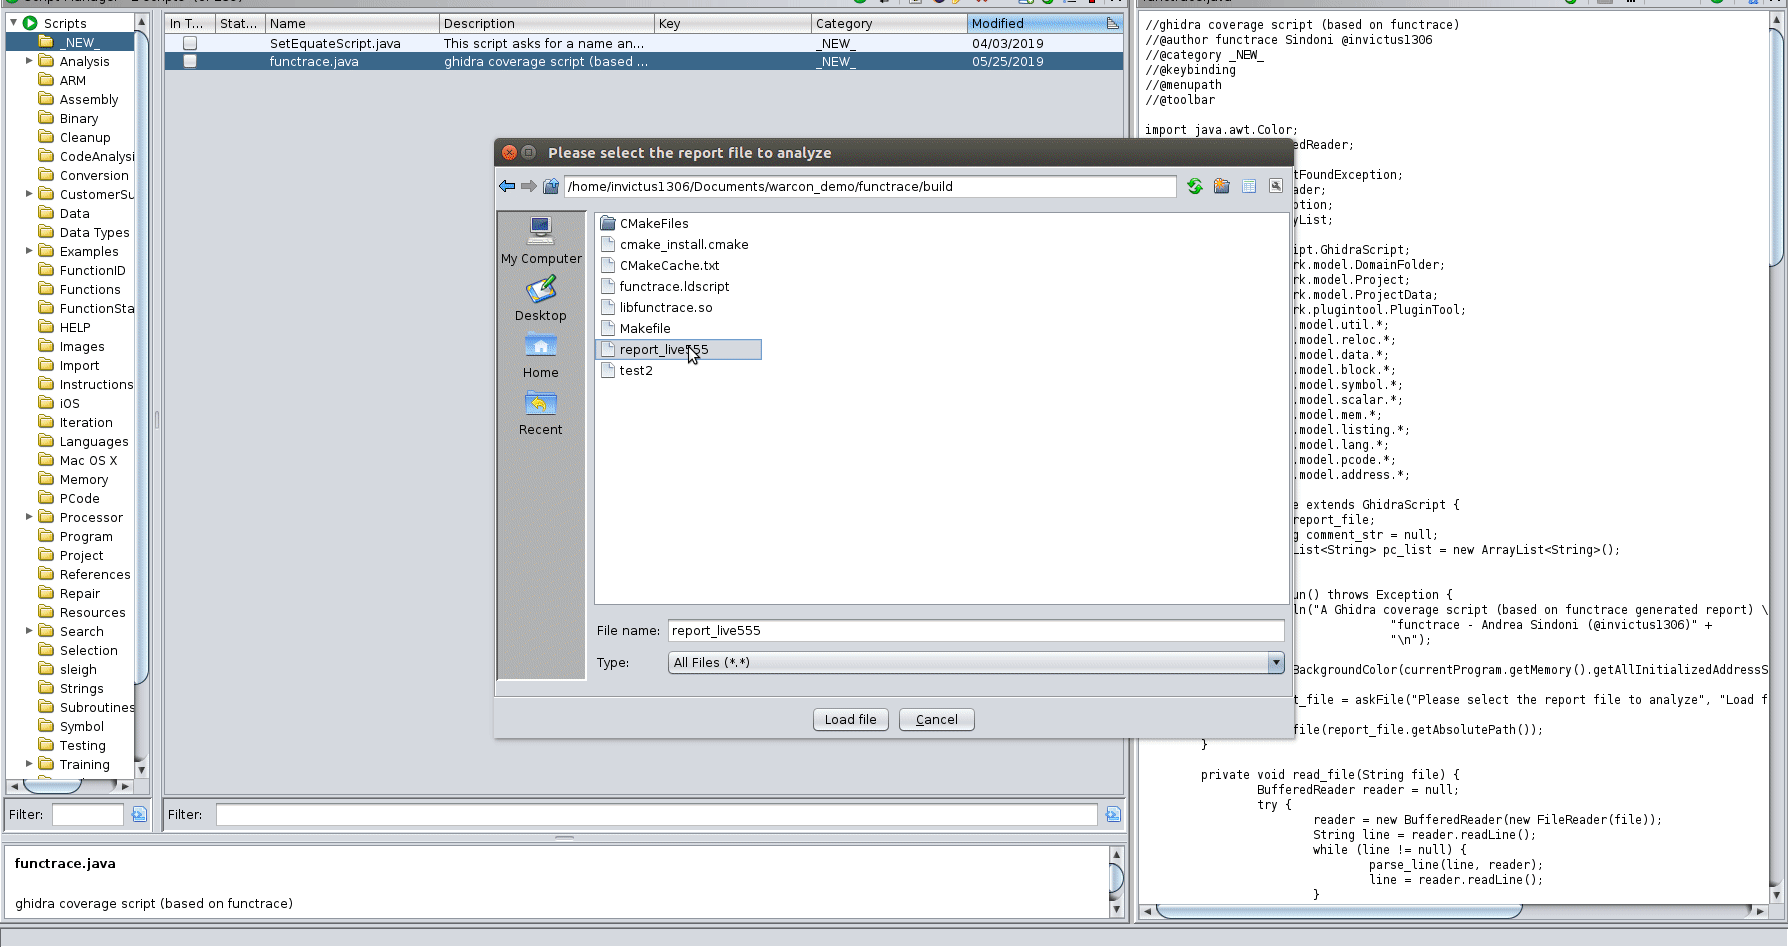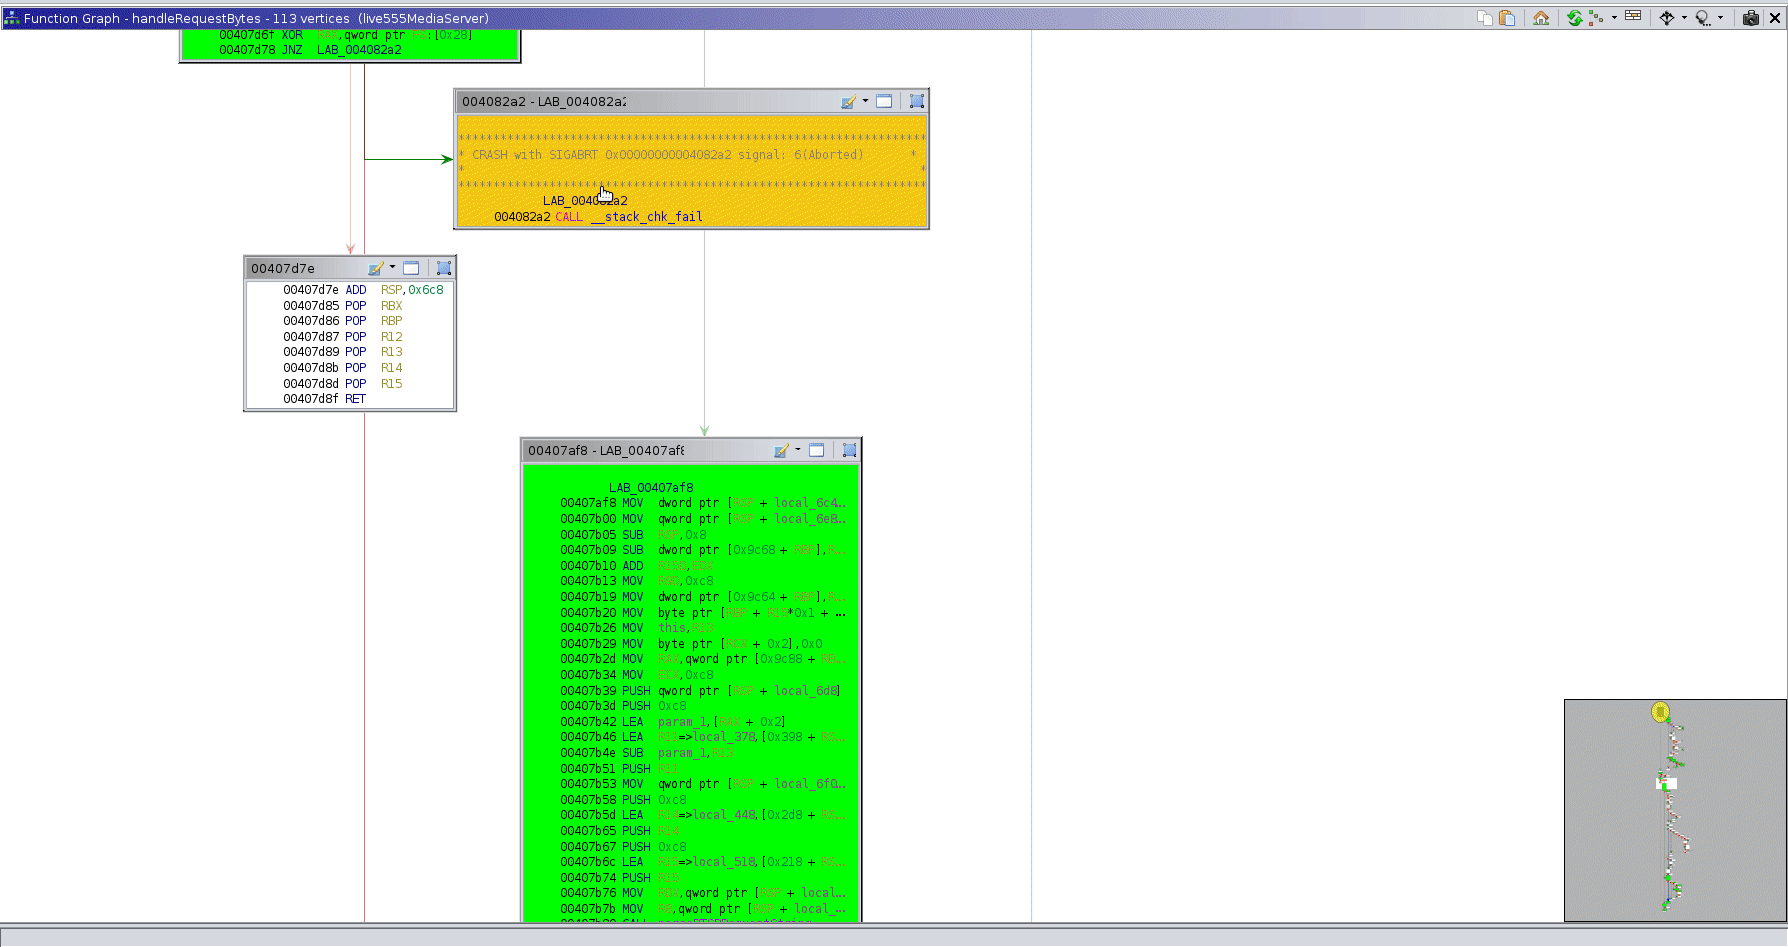
Ein Funktions-Tracer

Ein echtes instrumentierbares Binary-Emulations-Framework

Windows-Speicher-Hacking-Bibliothek