
threatmap
 bogdanticu88/threatmap
IaC-Bedrohungsmodellierer mit STRIDE, MITRE ATT&CK und PASTA-Frameworks. REST-API-, GraphQL- und Docker-Unterstützung für Terraform, CloudFormation…
static-analysiscontainer-securityvulnerability-analysis+5
61
bogdanticu88/threatmapIaC-Bedrohungsmodellierer mit STRIDE, MITRE ATT&CK und PASTA-Frameworks. REST-API-, GraphQL- und Docker-Unterstützung für Terraform, CloudFormation…
 jeffbryner/log4j-docker-vaccine
Docker Compose-Lösung zur Ausführung einer Vaccine-Umgebung für die log4j2-Sicherheitslücke CVE-2021-44228
 adarkst/honeypot_smart_infrastructure
Dieses Repository enthält Kubernetes-Manifestdateien zur Konfiguration eines Honeypot-Systems und von Falco IDS in einer K8s-Umgebung. Es gibt…
 atlassian/bitbucket-iac-scan
Durchsucht Infrastructure-as-Code-Dateien mit KICS nach Sicherheitsfehlkonfigurationen und Schwachstellen, mit Berichterstattung über Bitbucket Code…
 gmh5225/llm-guard-service
Ein Dienst, der Schutz vor Prompt-Injection, Jailbreak-Angriffen und schädlichen Inhalten bei der Interaktion mit KI-Diensten bietet.
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
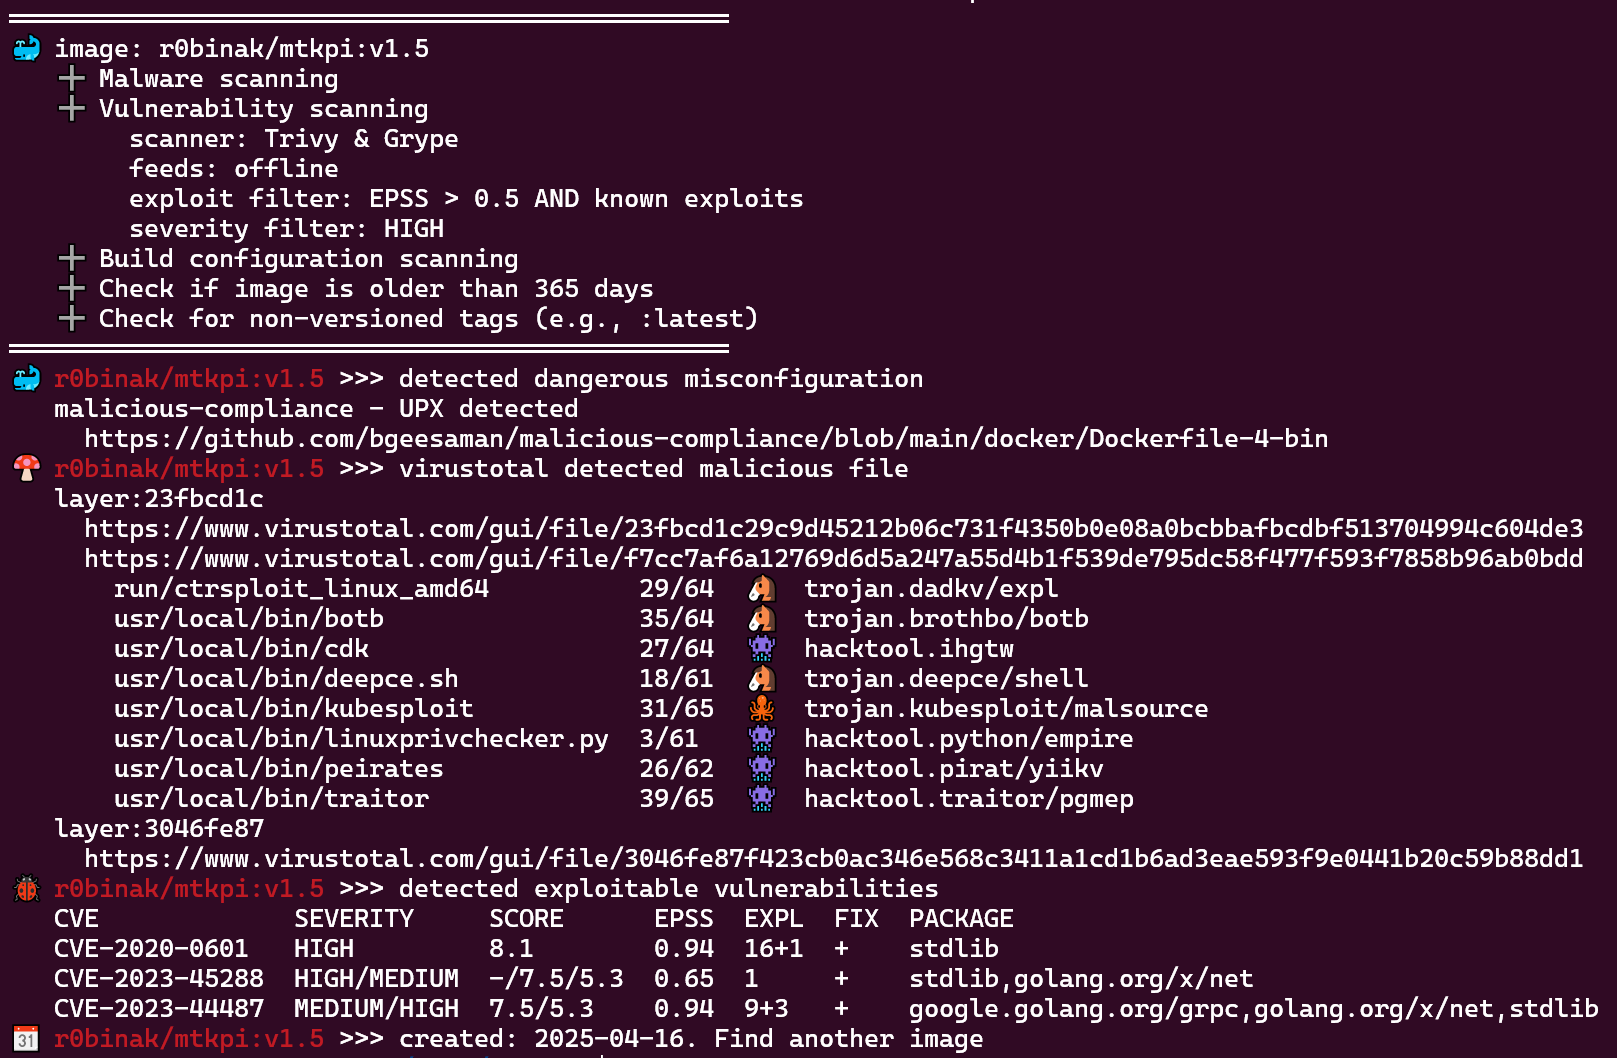 ecomtech-oss/pisc
Öffentlicher OCI-Image (Docker-Image) Sicherheitschecker
 jrmurray000/cve-2020-8554
OPA-Gatekeeper-basierte Policy-Vorlagen zur Eindämmung von CVE-2020-8554, indem externe IPs von Kubernetes-Services auf eine Allowlist beschränkt…
 flyniu666/ingress-nginx-0.21-1.19.5
basiert auf nginx 1.19.5 zur Behebung von CVE-2018-16843, CVE-2018-16844, CVE-2019-9511, CVE-2019-9513, und CVE-2019-9516
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Umfassende technische Forschung zu CVE-2026-43284 (Dirty Frag), einschließlich Linux-Kernel-Interna, Root-Cause-Analyse, Patch-Analyse, Detection…
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Domain-unabhängiges Backend für die Bereitstellung von Software-Updates auf eingeschränkten Edge-Geräten, Controllern und Gateways über IP-basierte…
 melmathari/dockercve-2024-835
Docker-basierter Exploit für die CVE-2024-835-Schwachstelle mit automatisierter Bereitstellung über docker-compose für Penetrationstests und…
 azdevops143/fragnesia-charan-cve-2026-46300
Gehärtetes Container-Staging-Framework mit seccomp-Syscall-Whitelisting und eBPF-Telemetrie, um Container-Escape- und Kernel-ULP-Korruptionsversuche…
 rosehgal/dockerent
Das einzige Open-Source-Tool zur Analyse von Schwachstellen und Konfigurationsproblemen bei laufenden Docker-Container(n) und Docker-Netzwerken.
 aquasecurity/trivy-repo
deb/rpm-Repository für Trivy
 vvpoglazov/cve-2024-41110-checker
# Paralleler SSH-basierter Scanner, der CVE-2024-41110 in Docker-Installationen erkennt, verwundbare Versionen und AuthZ-Plugins identifiziert und…
 arnavps/ctf-web-exploitation
Eine umfassende Sammlung von 12 containerisierten Web-Exploitation-Challenges, die CVE-2023-25690, WebAuthn-Umgehungen, HTTP/3-Schmuggel und…
 ahndrewalters/projectsecurity-homelab
Praktisches Homelab zur Simulation der Log4Shell-Schwachstelle (CVE-2021-44228). Stelle Docker-Container bereit, um ein verwundbares Ziel und eine…