aws_exposable_resources

Kuratierter Katalog von AWS-Ressourcentypen, die öffentlich zugänglich sein können, mit CLI-Befehlen zum Erstellen und Überprüfen von Konfigurationen…

Kuratierter Katalog von AWS-Ressourcentypen, die öffentlich zugänglich sein können, mit CLI-Befehlen zum Erstellen und Überprüfen von Konfigurationen…

Aws S3 Tko Tool

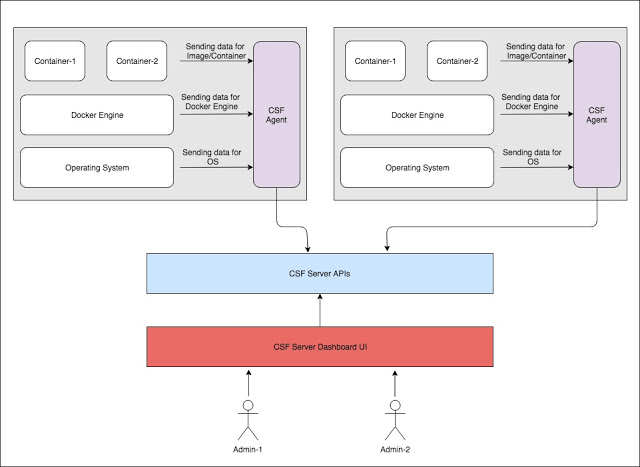
ArmourBird CSF - Container-Sicherheitsframework

Ein Tool zum Aufspüren öffentlich zugänglicher DigitalOcean Spaces.

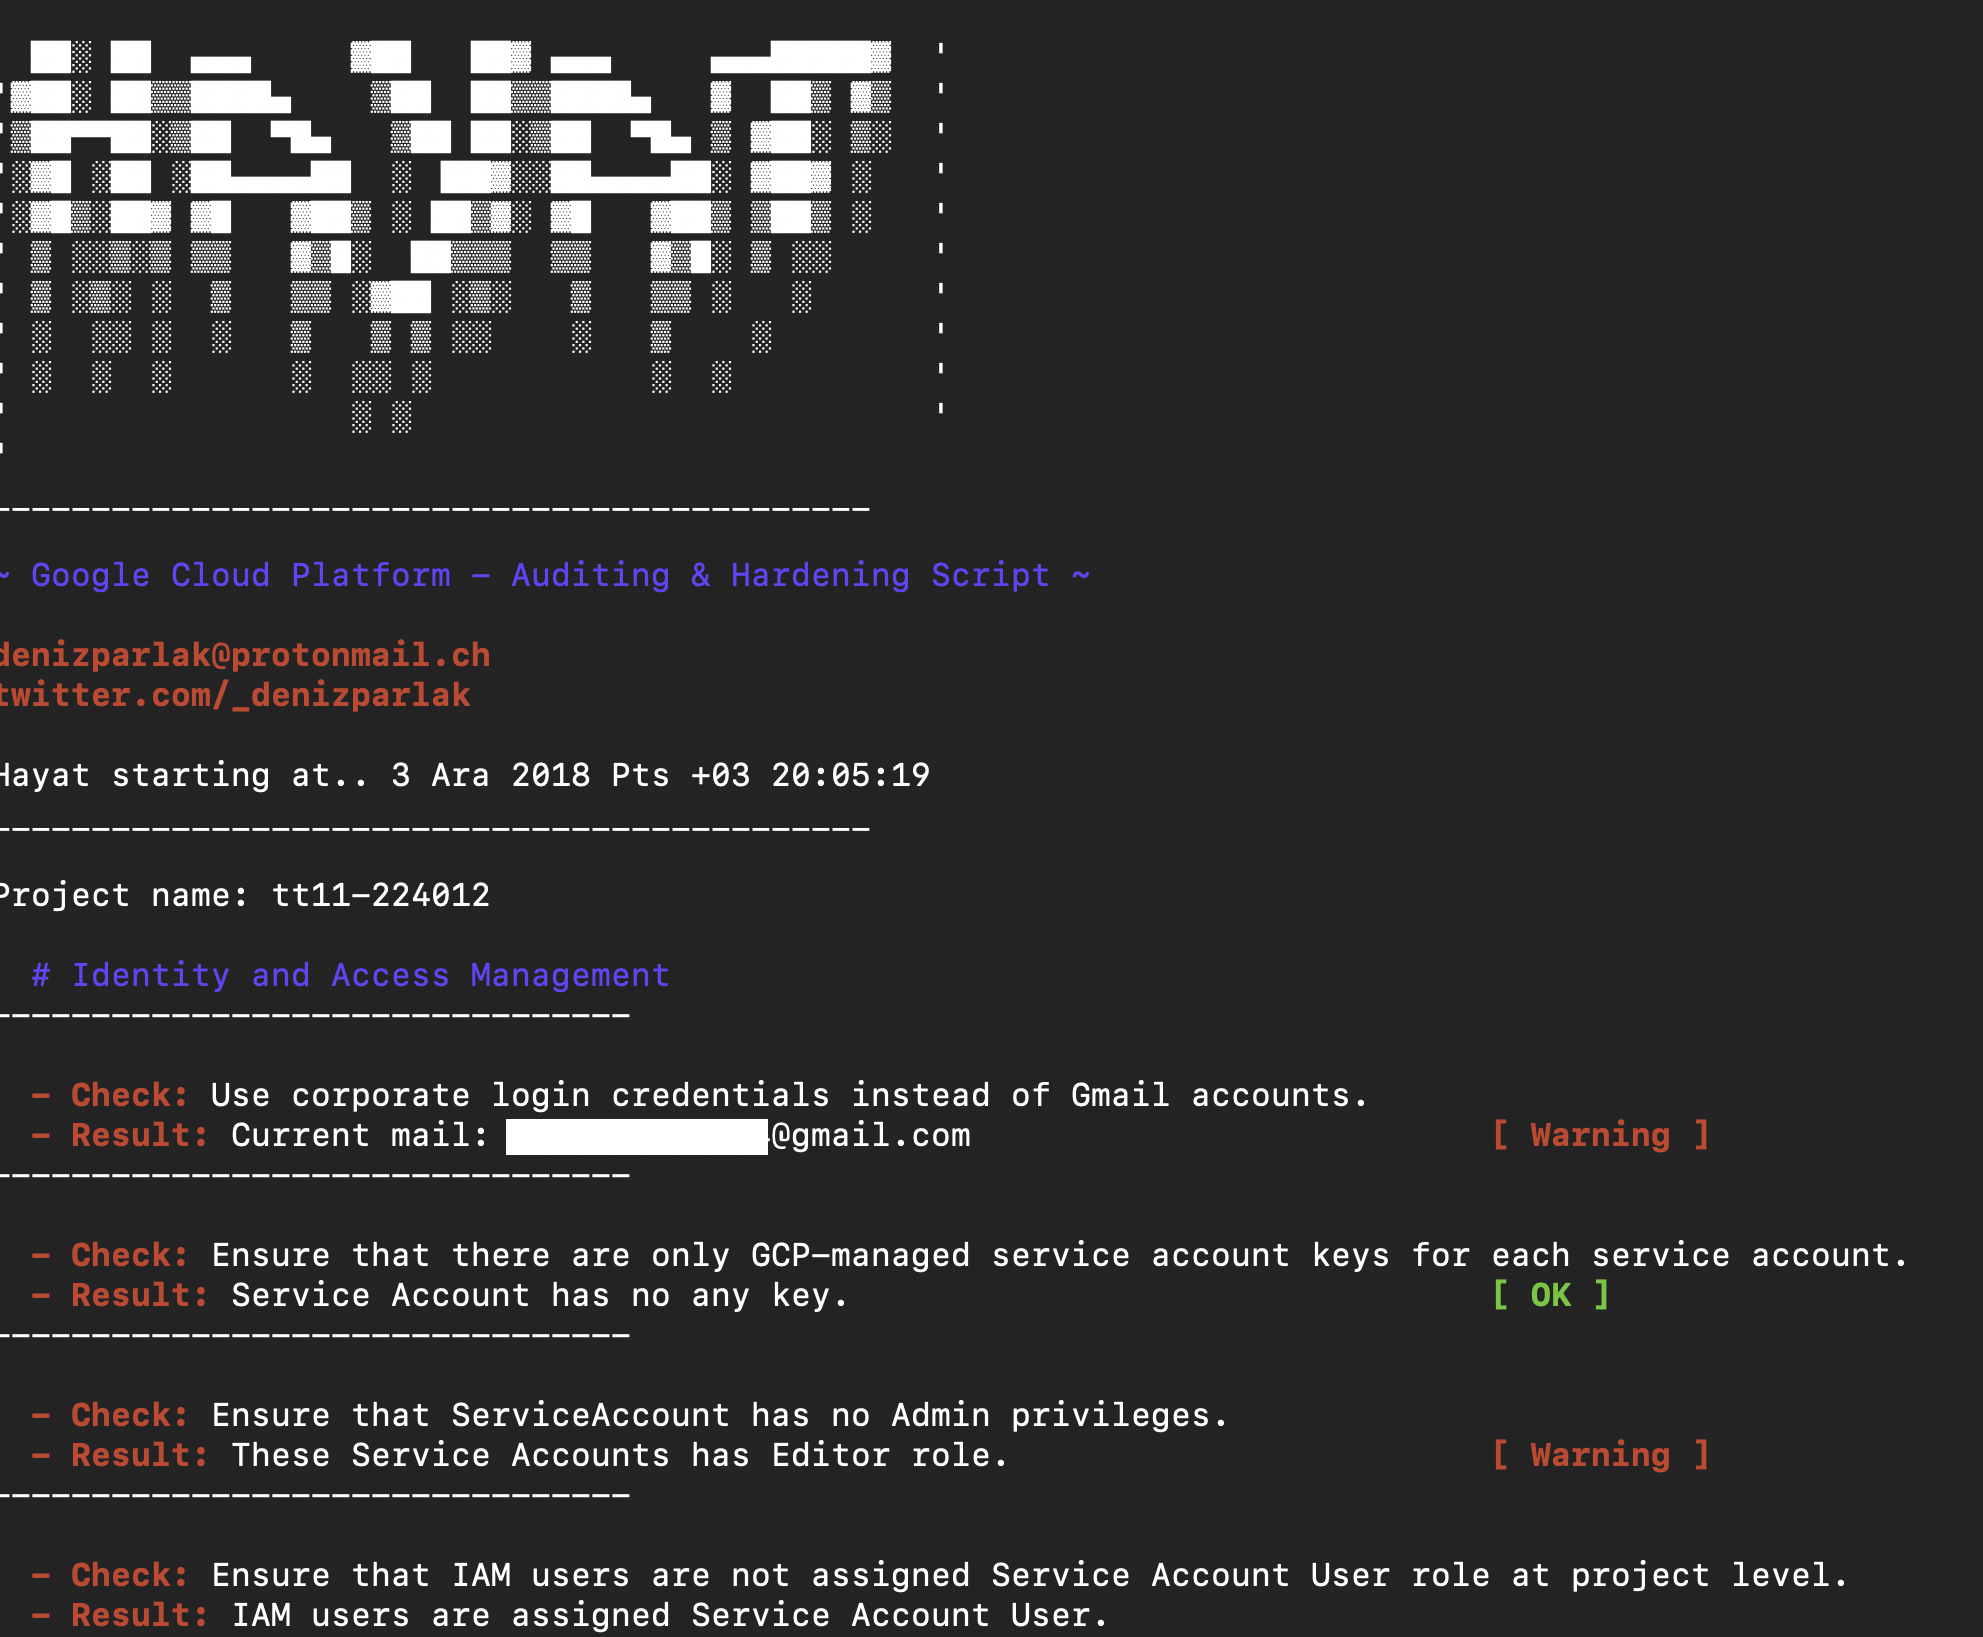
Hayat ist ein Skript zur Berichterstellung und Analyse von Google Cloud Platform-Ressourcen.

Aufgabe zur Behebung von CVE-2018-15686, CVE-2018-16866 und CVE-2018-16888, die SystemD in EL7 betreffen.

Rufen Sie alle öffentlichen IP-Adressen ab, die mit Ihrem AWS-Konto verbunden sind. Funktioniert mit IPv4/IPv6, Classic/VPC-Netzwerken und über alle…

AWS Audit- und Härtungswerkzeug

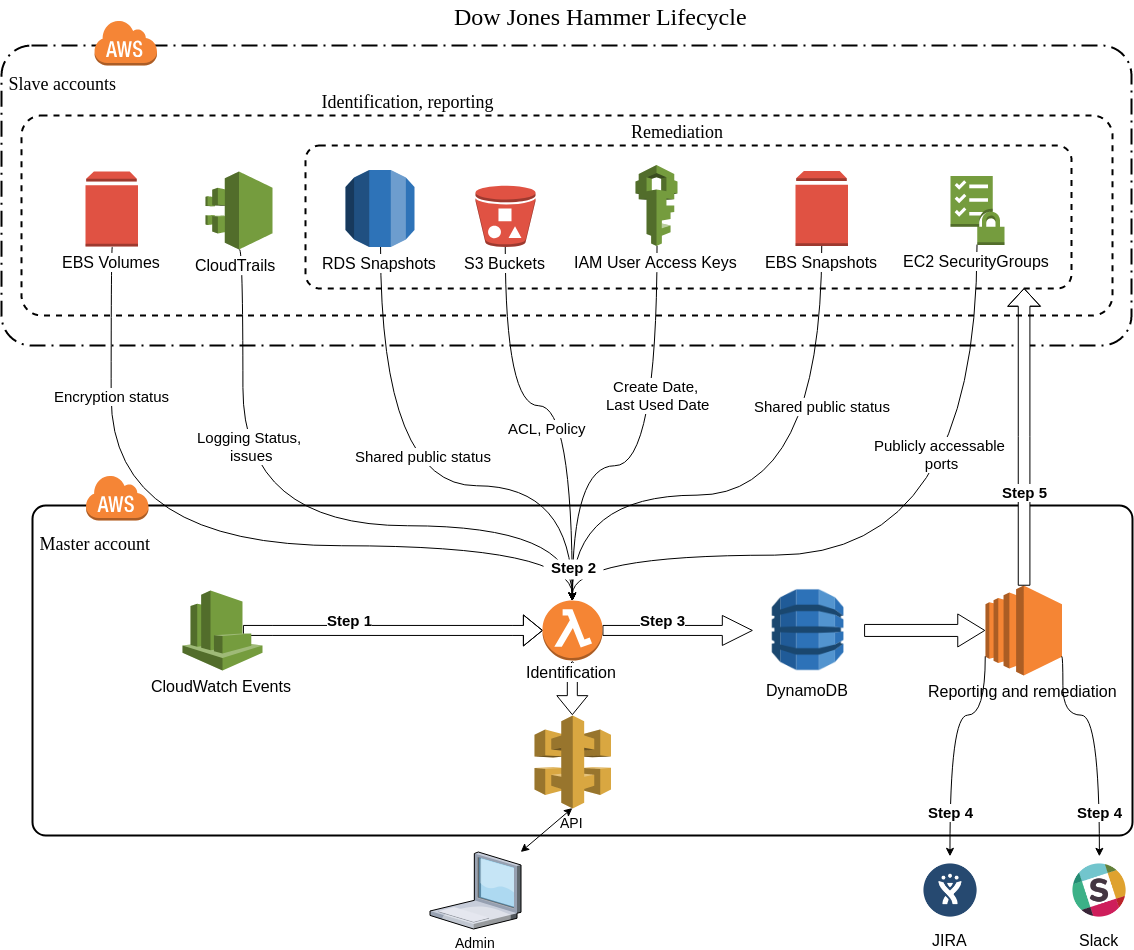
Dow Jones Hammer : Schützen Sie die Cloud mit der Kraft der Cloud (AWS)

Persönlich zusammengestellte vollautomatische Schnellinstallations- und Bereitstellungsdatei für den Master-Knoten von Centos7.x + Kubernetes-1.12.3…

Docker-Projekte zur Beibehaltung der Beacon-Quell-IPs mithilfe von C2-Relaying-Infrastruktur

Playbook aktualisiert APT-Paket wegen CVE-2019-3462

Ein Befehlszeilen-Sicherheitsaudit-Tool für Amazon Web Services

PowerShell-Skript zur Behebung von CVE-2018-12038. Das Skript nimmt eine Liste von PCs als Eingabe, ruft deren BitLocker-Verschlüsselungstyp remote…

Container-Blackbox-Sicherheitsaudit-Tool: erfasst die Sicherheitskonfiguration aus dem Zielcontainer heraus

Sicherheits-Audit-Tool für AWS-Umgebungen

Verwenden Sie dieses Tool, um das Patchen von Clustern für das aktuelle VMware-Advisory VMSA-2018-0027 zu priorisieren, das sich auf CVE-2018-6981…

Ansible-Rolle zur Konfiguration von Redirectors für Red Team C2