

ghidra
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
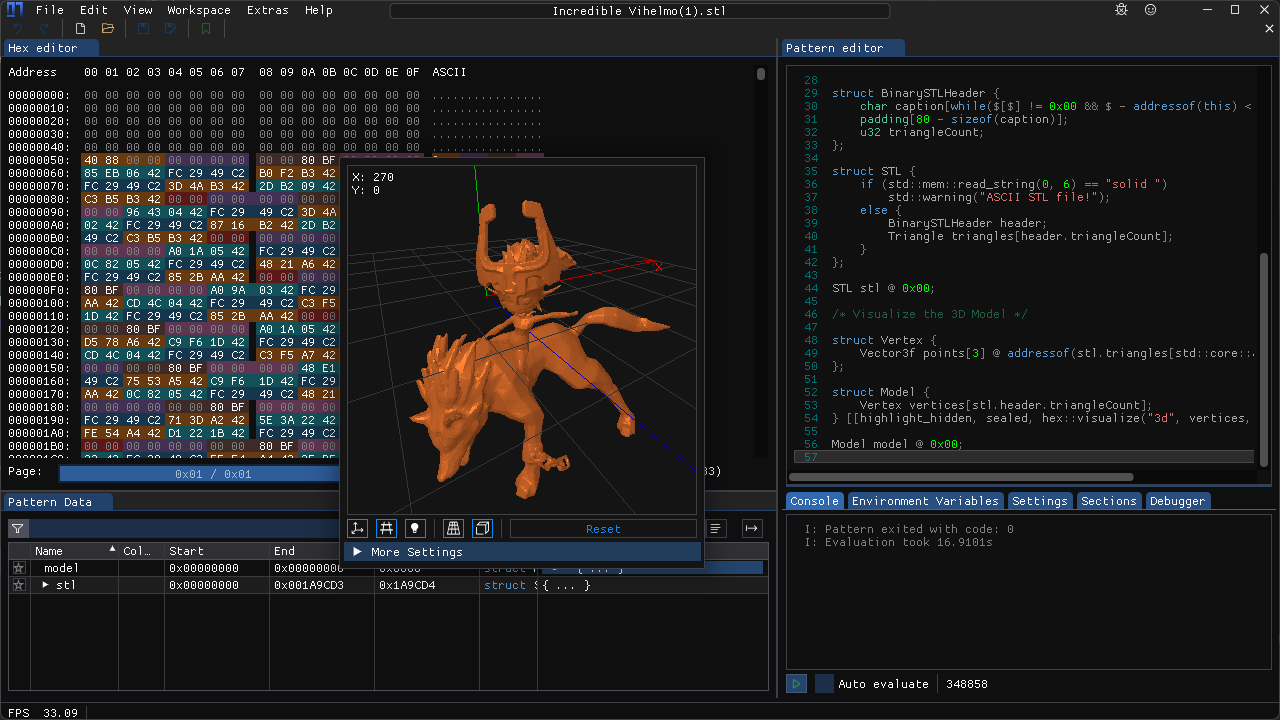 werwolv/imhex
🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 gallopsled/pwntools
CTF-Framework und Exploit-Entwicklungsbibliothek
 rizinorg/cutter
Kostenlose und quelloffene Reverse-Engineering-Plattform, unterstützt von rizin.
 xairy/linux-kernel-exploitation
Eine Sammlung von Links zur Sicherheit und Exploitation des Linux-Kernels
 capstone-engine/capstone
Multi-Architektur-Disassemblierungs-Framework, das eine leichtgewichtige, threadsichere API für Binäranalyse, Reverse Engineering und…
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
 angr/angr
Eine leistungsstarke und benutzerfreundliche Binäranalyse-Plattform!
 horsicq/detect-it-easy
Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
 dnspyex/dnspy
Inoffizielle Wiederbelebung des bekannten .NET-Debuggers und Assembly-Editors dnSpy
 shellphish/how2heap
Ein Repository zum Erlernen verschiedener Heap-Exploitation-Techniken.
 axi0mx/ipwndfu
Open-Source-Jailbreak-Tool für viele iOS-Geräte
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
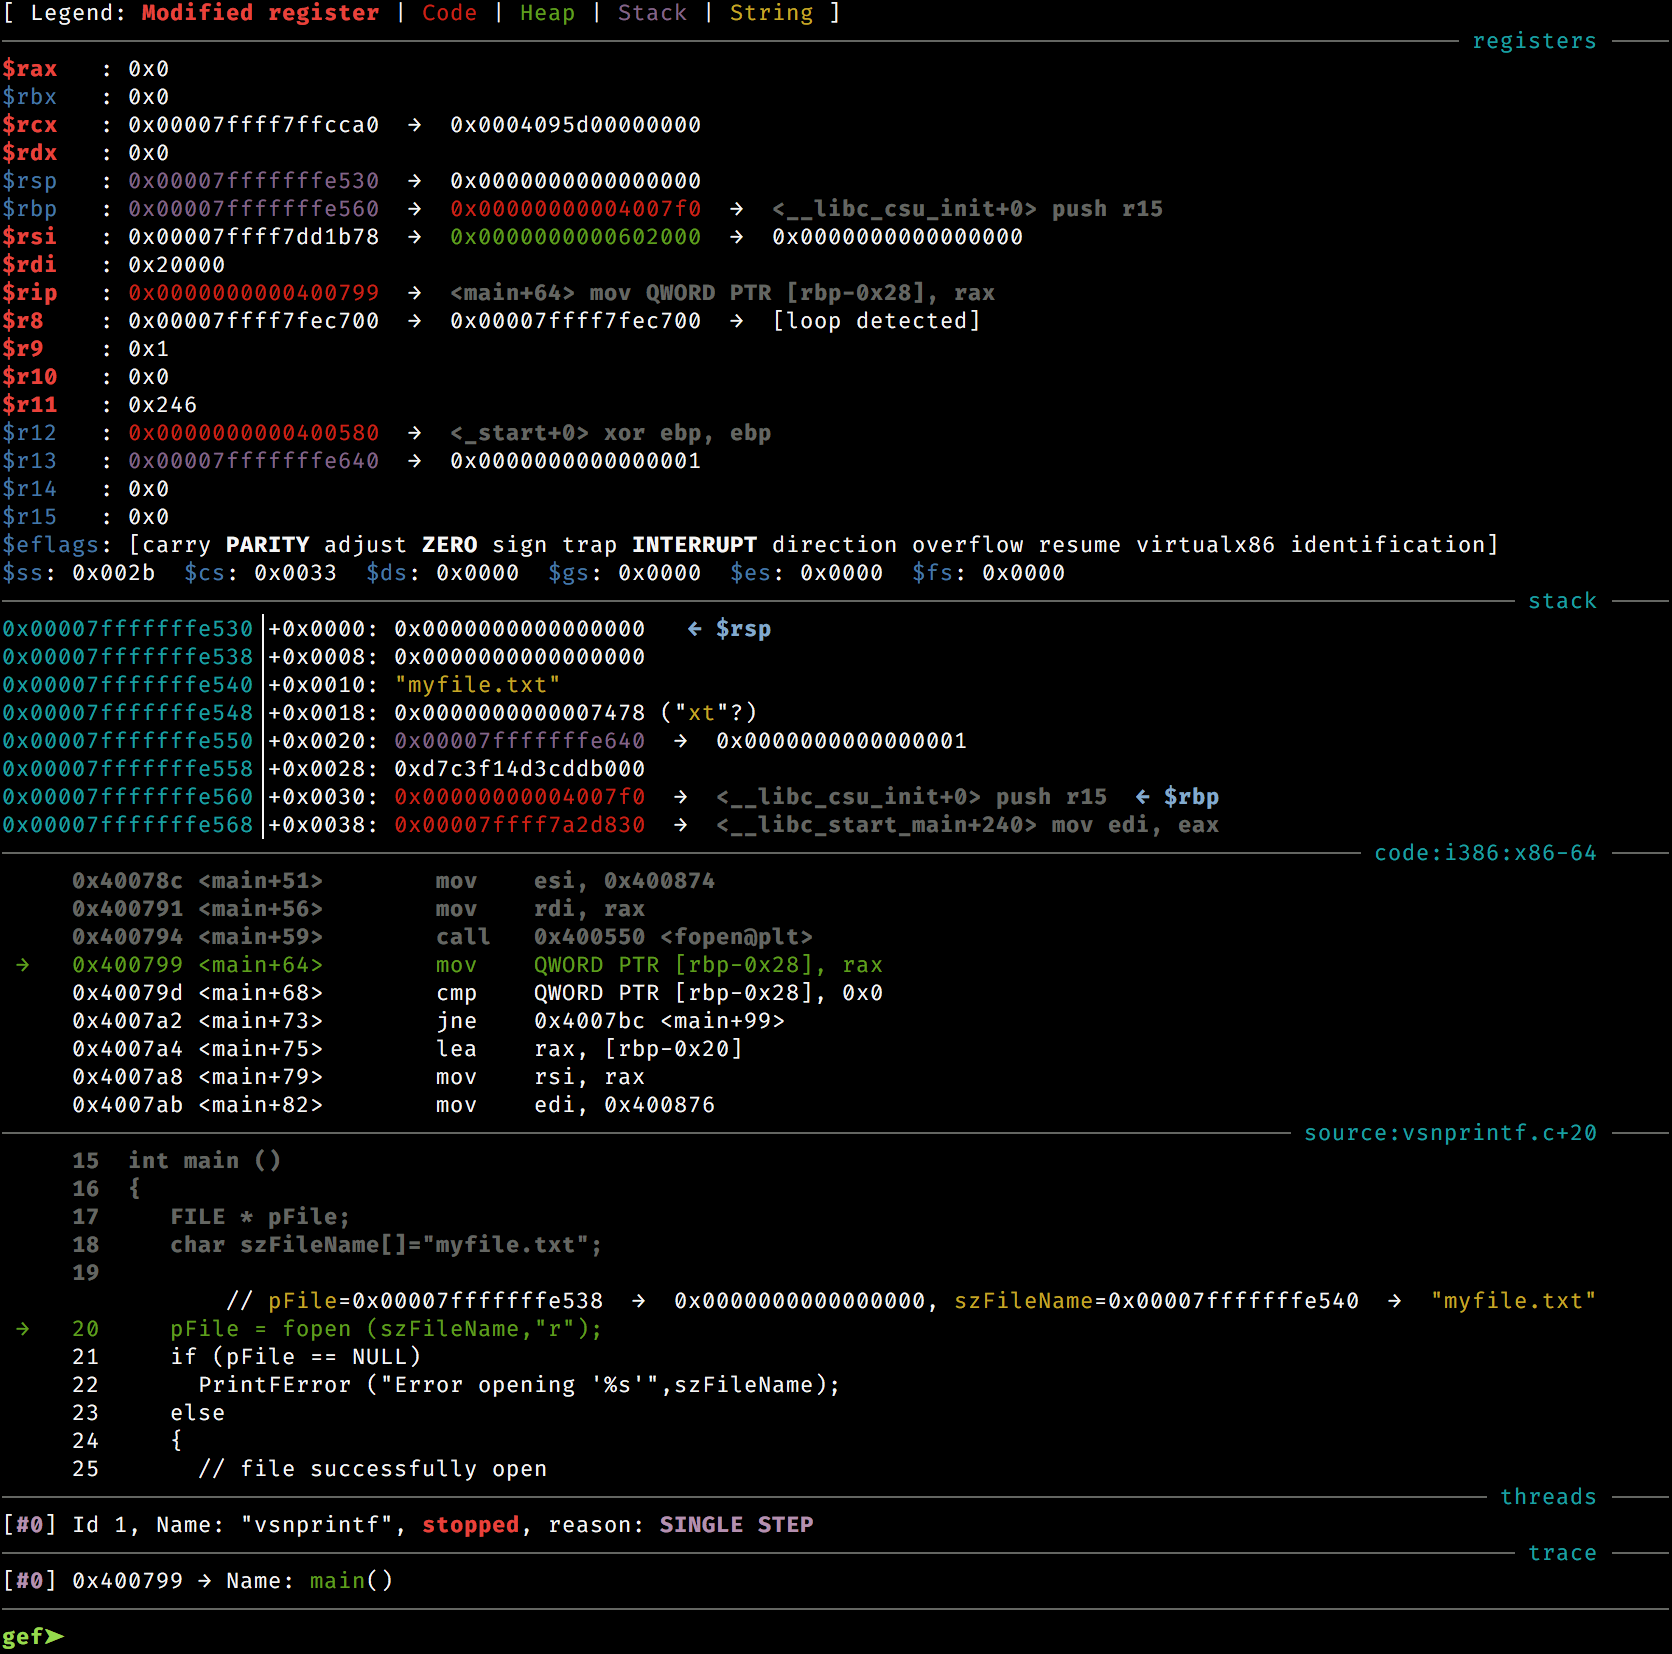 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.