
mas-website
 owasp/mas-website
Die OWASP Mobile Application Security Project-Website ist die zentrale Anlaufstelle für branchenführende Standards, Leitfäden und Ressourcen—die…
android-securityios-securityvulnerability-analysis+4
12
owasp/mas-websiteDie OWASP Mobile Application Security Project-Website ist die zentrale Anlaufstelle für branchenführende Standards, Leitfäden und Ressourcen—die…
 roeeh/bootmodechecker
Diese App überprüft, ob Sie anfällig für CVE-2016-8467 sind und/oder ob Ihre bootmode-Eigenschaft manipuliert wurde.
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
POSIX.1e Capability-Bibliothek für Android 10, die CVE-2023-2603 adressiert, mit Werkzeugen zum Setzen und Abrufen von Prozess-Capabilities, um…
 michaelroland/omapi-cve-2015-6606-exploit
Einfacher Exploit zur Verifikation von CVE-2015-6606
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
Proof-of-Concept-Exploit für CVE-2020-0137, der auf Android 10 (AOSP R33) Framework-Basis abzielt und eine Privilegieneskalations-Schwachstelle in…
 pjlantz/droidbox
Dynamische Analyse-Sandbox für Android-Apps, die Netzwerkverkehr, Dateioperationen, Nutzung kryptografischer APIs, Umgehung von Berechtigungen und…
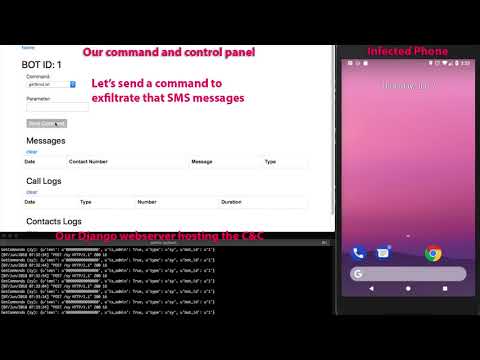 bizdak/silverboxcc
Reverse-engineerte Android-Malware, und dies ist ein C&C-Server dafür.
 kanpol/pocforcve-2015-1528
Proof-of-Concept-Exploit für CVE-2015-1528, der eine Privilegieneskalation auf Android 5.0 durch Binder-Call-Fuzzing demonstriert, mit gestaffelter…
 secmob/pocforcve-2015-1528
Ich werde den poc nach blackhat einreichen.
 jacobsoo/amtracker
Android-Malware-Tracker
 viliuskraujutis/androidbroadcastsmonitor
Ein Tool zum Abonnieren aller standardmäßigen Android-Broadcasts auf Ihrem Android-Gerät.
 nccgroup/test_avb_key
Python-Tool zur Prüfung, ob Android-Verified-Boot-Images (vbmeta) mit öffentlich bekannten Testschlüsseln signiert sind, um Fehlkonfigurationen in…
 jacobsoo/malconfig
Dies ist Teil eines Moduls für das Framework, das ich ständig weiterentwickle. Derzeit werden hier nur Informationen über die C2 preisgegeben.
 rapid7/metasploit-javapayload
Veraltete Java-Payload-Bibliothek für Metasploit, die mit Maven erstellte Java- und Android-Meterpreter-Agents bereitstellt. In metasploit-payloads…