ShellcodeFluctuation

Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…

Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…

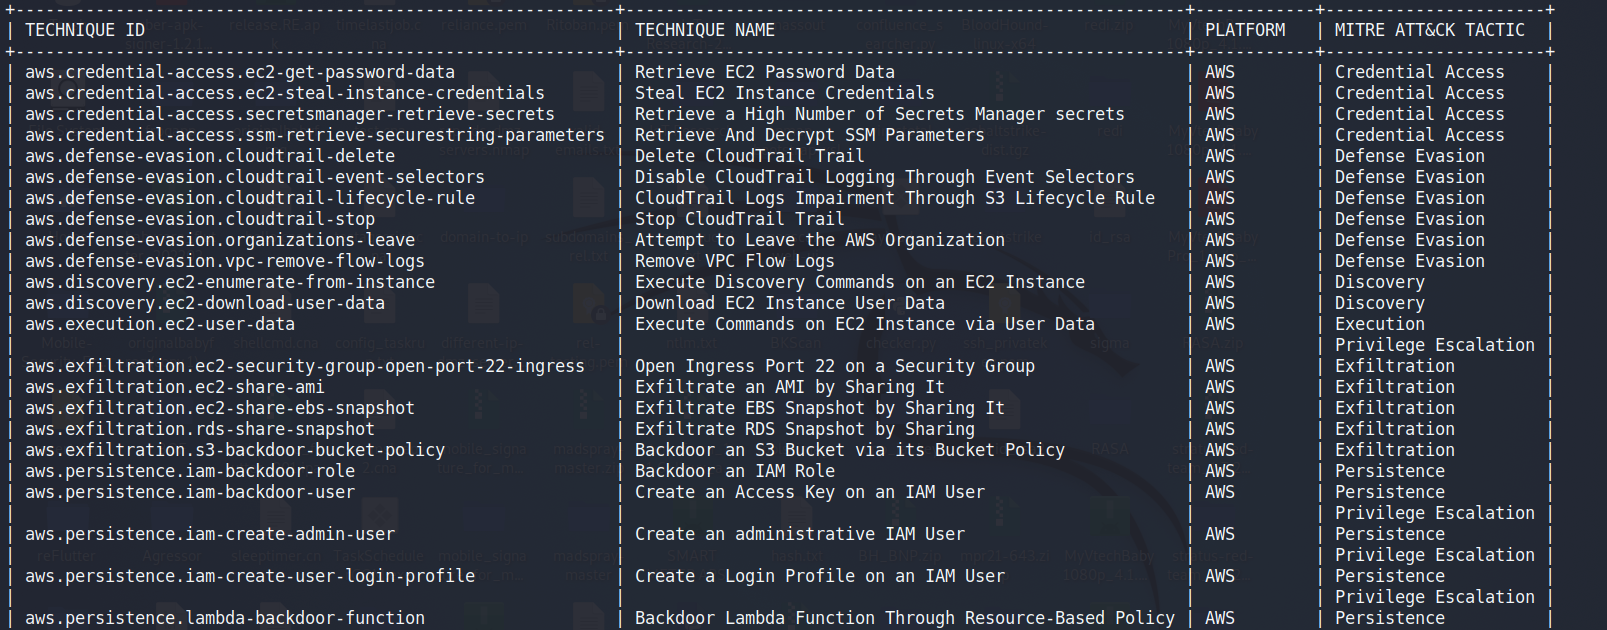
Herumspielen mit Stratus Red Team (Cloud-Angriffssimulationswerkzeug) und SumoLogic

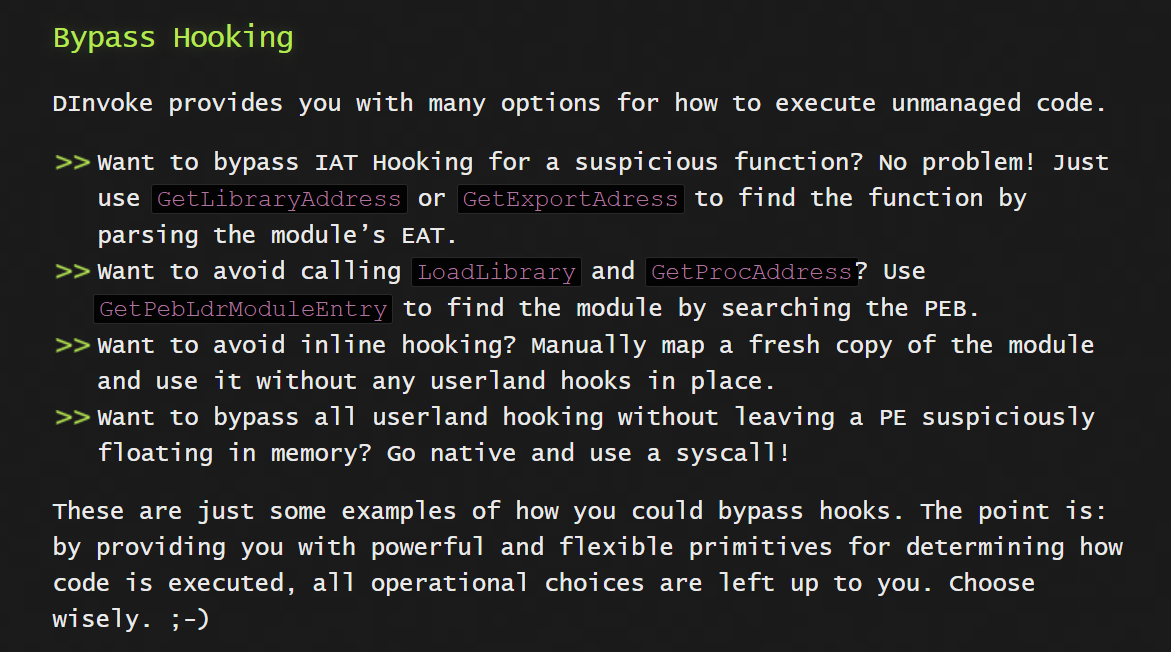
D/Invoke-Implementierung in Nim

Metasploit für maschinelles Lernen.

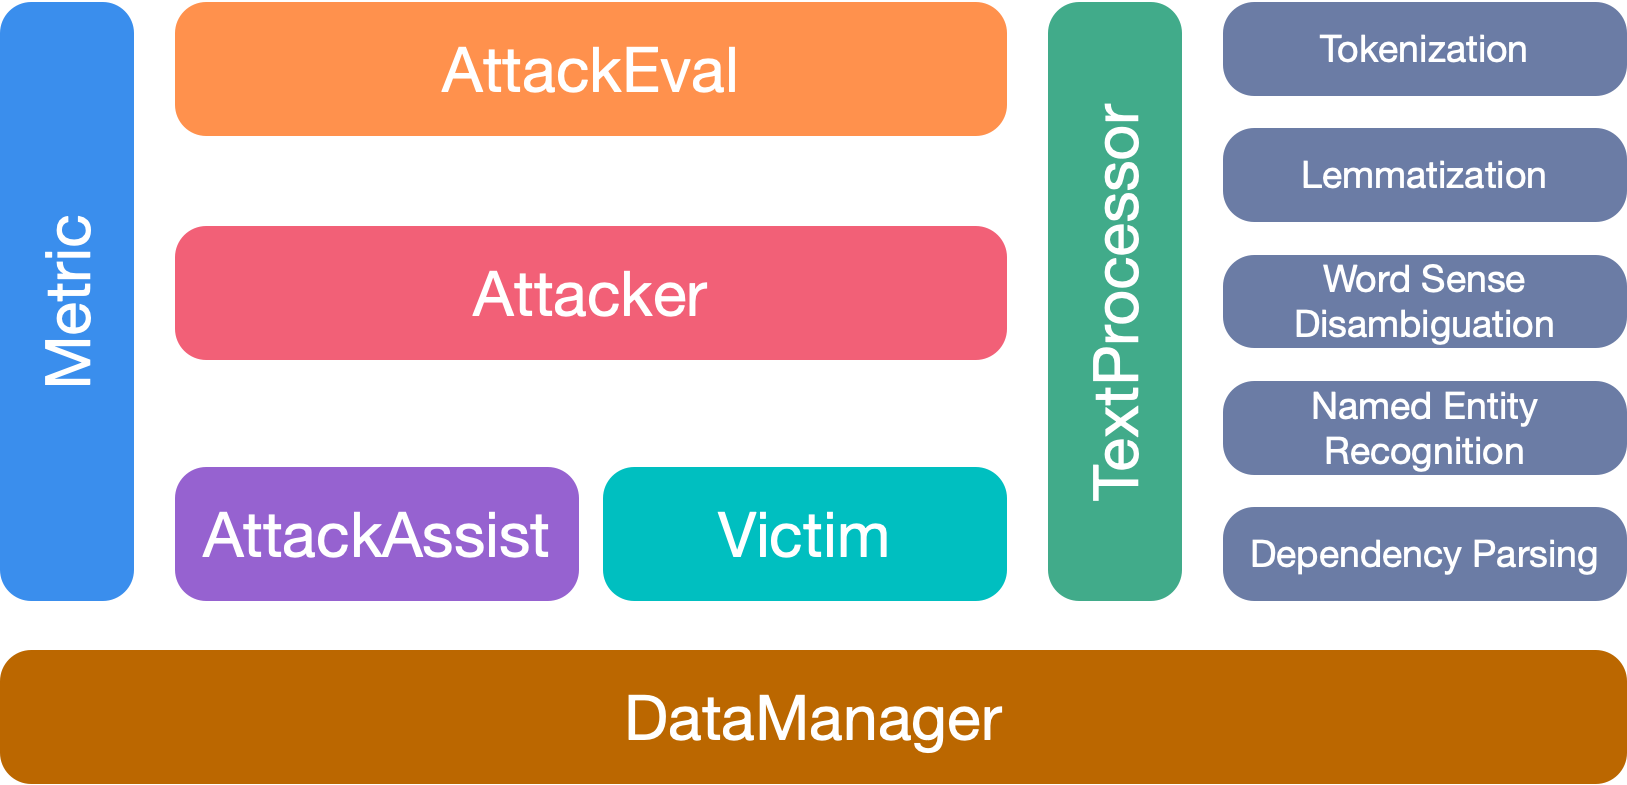
Ein Open-Source-Paket für textuellen Adversarial-Angriff.

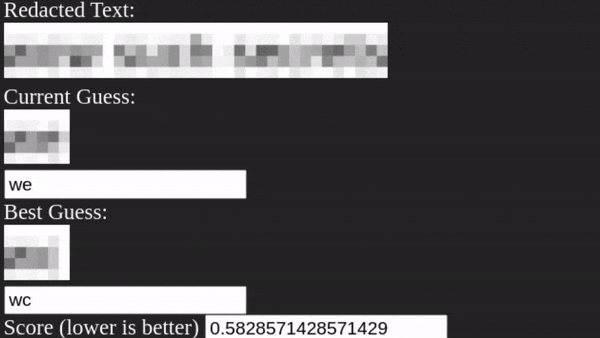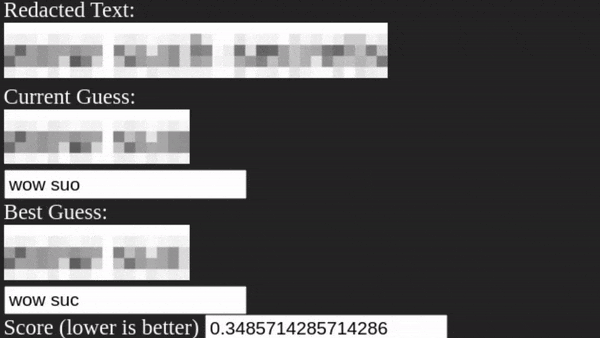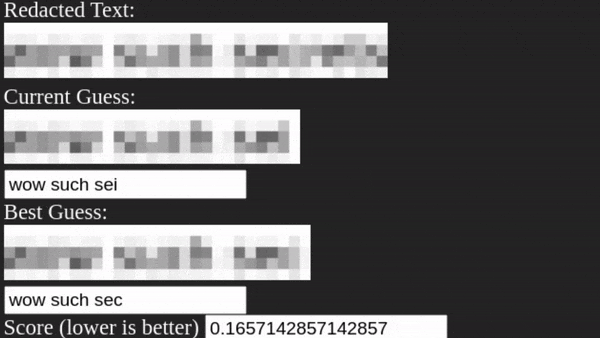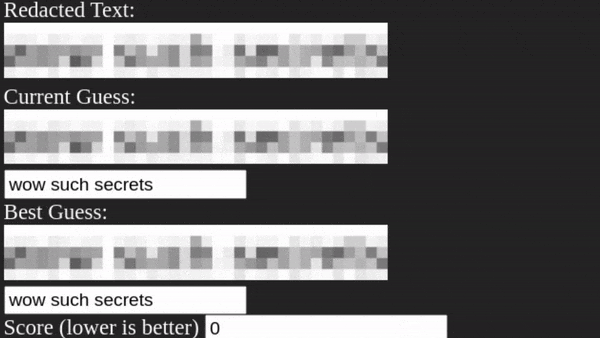
Verwende niemals, niemals, niemals Pixelung als Schwärzungstechnik.

Trainieren, evaluieren und erkunden Sie neuronale Netze mit integrierten Werkzeugen für Adversarial Robustness, einschließlich PGD-Angriffen,…

Dynamisch beliebigen nicht verwalteten Code aus verwaltetem Code ohne PInvoke aufrufen.

Demonstriert die Verwendung von maschinellem Lernen zur Vorhersage von Zufallszahlengenerator-Sequenzen und hebt kryptografische Schwachstellen durch…

Ein Tool zum Generieren von .NET-serialisierten Gadgets, die beim Deserialisieren mit BinaryFormatter aus JS/VBS/VBA-basierten Skripten das…

Eine Python-Bibliothek für sicheres und erklärbares maschinelles Lernen Dokumentation verfügbar unter https://secml.gitlab.io Folgen Sie uns auf…

Red Team K8S Angreiferemulation basierend auf kubectl

Entferne API-Hooks aus einem Beacon-Prozess.

Dieses Projekt (derzeit ein PoC und Teil von Shit Bucket) umfasst Gesichtsdetektion, Gesichtserkennung und adversariale Eingabe zum Schutz von…

Malware-Mutation mit Reinforcement Learning und Generative Adversarial Networks

Mutet signierte Windows-Binärdateien, um gültige Katalogsignaturen beizubehalten, während Datei-Hashes geändert werden, wodurch hashbasierte…

Skriptbasiertes Framework zur Simulation von über 50 MITRE ATT&CK-Techniken zur Prüfung der Erkennungsfähigkeiten des Blue Teams. Enthält…