
 rajus-agent/orbit-tracer

Orbit Tracer Security Agent für intelligente Sicherheitsbehebung. Verfolgt den Blast Radius von Schwachstellen mithilfe des Orbit-Wissensgraphen, bewertet Risiken, identifiziert Code-Eigentümer und orchestriert sichere Codegenerierung – wodurch die Analyse von über 4 Stunden auf Minuten reduziert wird. Automatisiert Schwachstellenanalyse, Risikobewertung und sichere Codegenerierung mit Human-in-the-Loop-Genehmigung. Funktioniert mit jeder Projektstruktur, 7+ Sprachen.
Automatisieren Sie Sicherheitslückenanalyse, Risikobewertung und Behebung über Ihre gesamte Codebasis hinweg mit KI und Orbit's Wissensgraph


Sicherheitsteams stehen vor einer entscheidenden Herausforderung: Sicherheitslücken finden geht schnell. Sie zu beheben dauert ewig.
Manueller Workflow zur Sicherheitslückenbehebung:
1. SAST-Scan findet Sicherheitslücke         (~5 Minuten)
2. Sicherheitsingenieur analysiert Auswirkungen (~2 Stunden)
3. Entwickler erstellt Fix                    (~1 Stunde)
4. Code-Review und Freigabe                   (~30 Minuten)
5. Merge und Deployment                       (~30 Minuten)

Gesamt: 4+ Stunden pro Sicherheitslücke
Bei Hunderten von Funden in mehreren Codebasen ertrinken Teams in manueller Arbeit, während sich Sicherheitsrisiken summieren.
Orbit Tracer verwandelt die Sicherheitsbehebung von Stunden in 45 Sekunden.
Orbit Tracer automatisierter Workflow:
Fund → Blast-Radius-Analyse → Risikobewertung → MR-Erstellung

45 Sekunden. Punkt.
Mit GitLab's Orbit-Wissensgraph und Claude-Agent:
Ergebnis: 99,8 % Zeitersparnis. 100 % menschliche Aufsicht.
| Ansatz | Manuell | Nur SAST | Orbit Tracer |
|---|---|---|---|
| Sicherheitslücken finden | Stunden | Minuten | Minuten |
| Auswirkungen verstehen | Stunden | Nein | Sekunden (Orbit) |
| Fix generieren | Stunden | Nein | Sekunden (Claude) |
| MR erstellen | Manuell | Nein | Automatisch |
| Menschliche Freigabe | Manuell | N/A | ✅ Erforderlich |
| Gesamtzeit | 4+ Stunden | 30+ Minuten | 45 Sekunden |
Orbit Tracer enthält zwei komplementäre Sicherheitsagenten:
Vollautomatisierter Workflow zur Sicherheitsbehebung
.agents/flows/orbit-tracer/v1.ymlInteraktiver Sicherheitsanalyse-Agent für Sicherheitsteams
Probieren Sie den interaktiven Agenten aus: Fragen Sie nach einem Sicherheitsfund, um Blast-Radius, betroffene Dienste und Risikobewertung zu sehen!
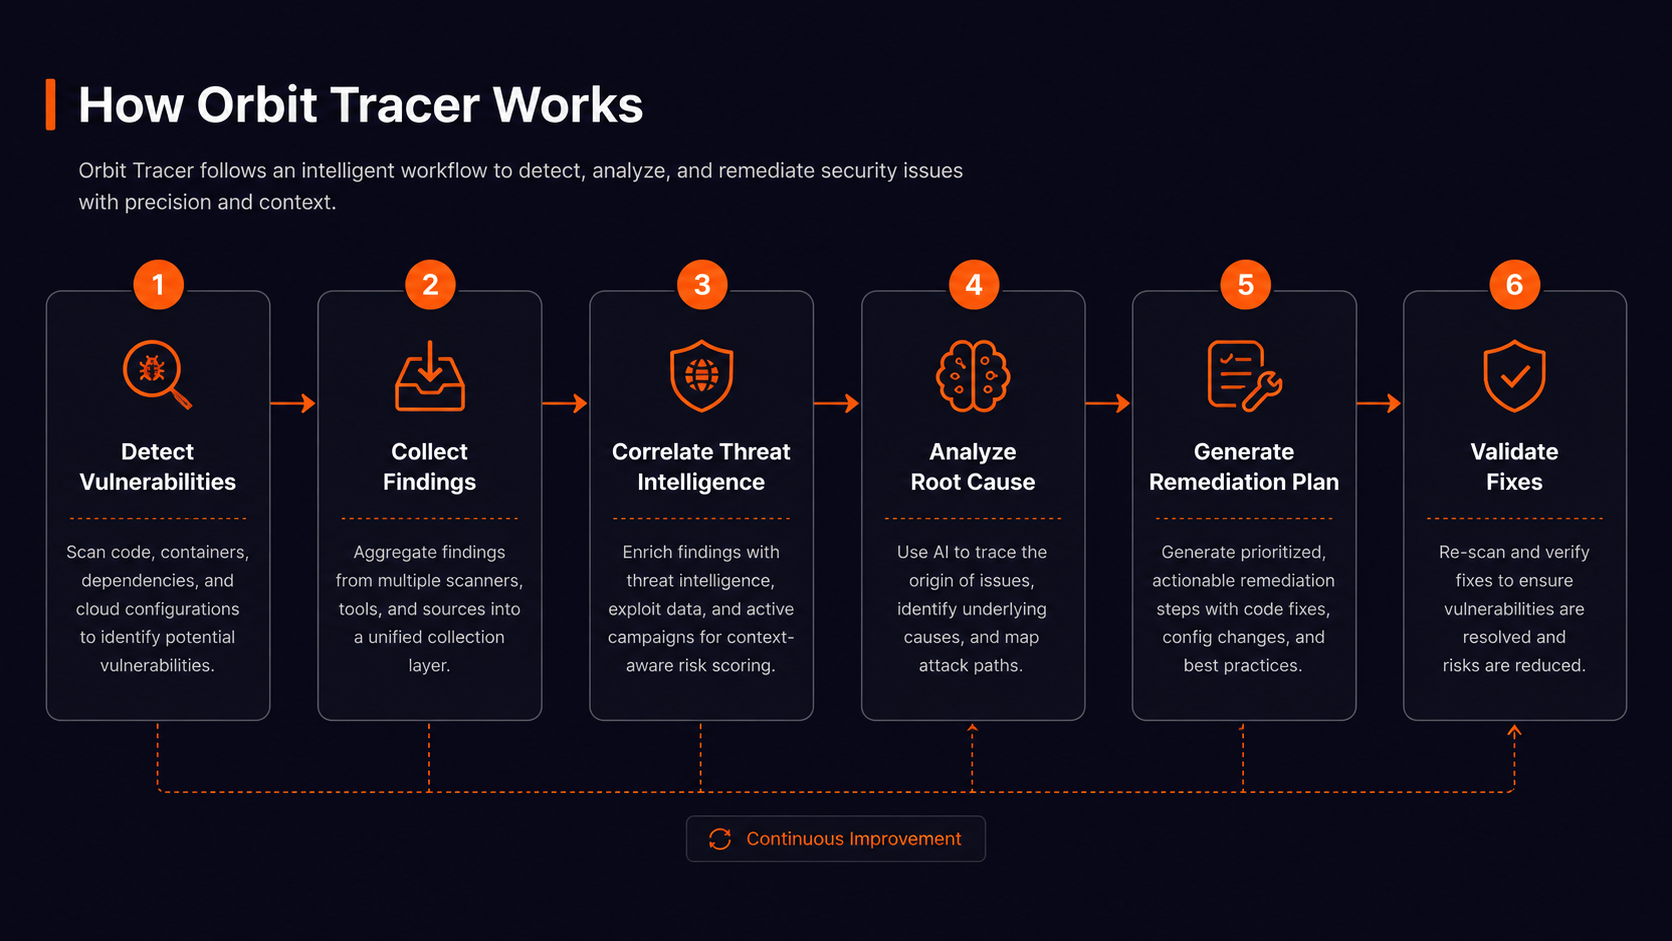
SCHRITT 1: Fund abrufen
           Sicherheitslücke aus dem GitLab SAST-Scan extrahieren
               ↓
SCHRITT 2: Orbit-Wissensgraph abfragen
           3-Hop-Abhängigkeits-Tracing → Blast-Radius-Analyse
               ↓
SCHRITT 3: Risiko mit Claude-Agent analysieren
           Risikobewertung (1-10) + Geschäftsauswirkungsanalyse
               ↓
SCHRITT 4: Freigabeschwelle prüfen (Human-In-The-Loop)
           Kritische Funde erfordern menschliche Freigabe
               ↓
SCHRITT 5: Sicheren Code entwerfen
           Claude generiert Behebung in der erkannten Sprache
               ↓
SCHRITT 6: Merge-Request erstellen
           GitLab MR mit sicherem Code, Beschreibung, Labels
Orbit Tracer erkennt und behebt alle wichtigen Sicherheitslückentypen:
| # | Sicherheitslücke | Risiko | Erkennung | Status |
|---|---|---|---|---|
| TC-01 | SQL-Injection | 🔴 9/10 | Datenbankabfragen | ✅ |
| TC-02 | Command-Injection | 🔴 10/10 | Betriebssystembefehle | ✅ |
| TC-03 | Hartcodierte Geheimnisse | 🟡 8/10 | Anmeldeinformationsmuster | ✅ |
| TC-04 | Unsichere Deserialisierung | 🔴 9/10 | Serialisierungsaufrufe | ✅ |
| TC-05 | Path Traversal | 🟡 7/10 | Dateioperationen | ✅ |
| TC-06 | Schwache Kryptographie | 🟡 6/10 | Hash-Algorithmen | ✅ |
| TC-07 | XXE-Angriff | 🔴 8/10 | XML-Parsing | ✅ |
| TC-08 | Unsichere Dateioperationen | 🔴 8/10 | Dateiextraktion | ✅ |
| TC-09 | IDOR | 🟡 7/10 | Zugriffsprüfungen | ✅ |
| TC-10 | Unsicheres Logging | 🟢 5/10 | Log-Anweisungen | ✅ |
Alle Testfälle enthalten anfällige + sichere Code-Versionen zum Lernen und Testen.
Frage: "Welche Dienste sind von der SQL-Injection
in database/user_service.py betroffen?"

Antwort:
✅ Betroffene Dienste: Auth-Modul, Zahlungsabwicklung, Admin-Dashboard
✅ Blast-Radius: 12 Dateien in 3 Diensten
✅ Risikowert: 9/10 (KRITISCH)
✅ Benachrichtigte Teams: @database-team, @security-team
Frage: "Welche geschäftlichen Auswirkungen hat es, wenn wir
die Command-Injection nicht beheben?"

Antwort:
✅ Risiko: Remote Code Execution auf dem gesamten System
✅ Compliance: DSGVO-Verstoß (4 % Umsatzstrafe)
✅ Zeitplan: KRITISCH (Behebung in 4 Stunden)
✅ Vorgeschlagener Fix: Verwenden Sie subprocess.run() mit arg list
Frage: "Erstelle einen Merge-Request, um die XXE-Sicherheitslücke zu beheben"

Antwort:
✅ MR erstellt: security/fix-xxe-attack-#12345
✅ Sicherer Code: defusedxml-Implementierung
✅ Status: ⏳ Wartet auf menschliche Freigabe
✅ Link: https://gitlab.com/.../merge_requests/xyz
