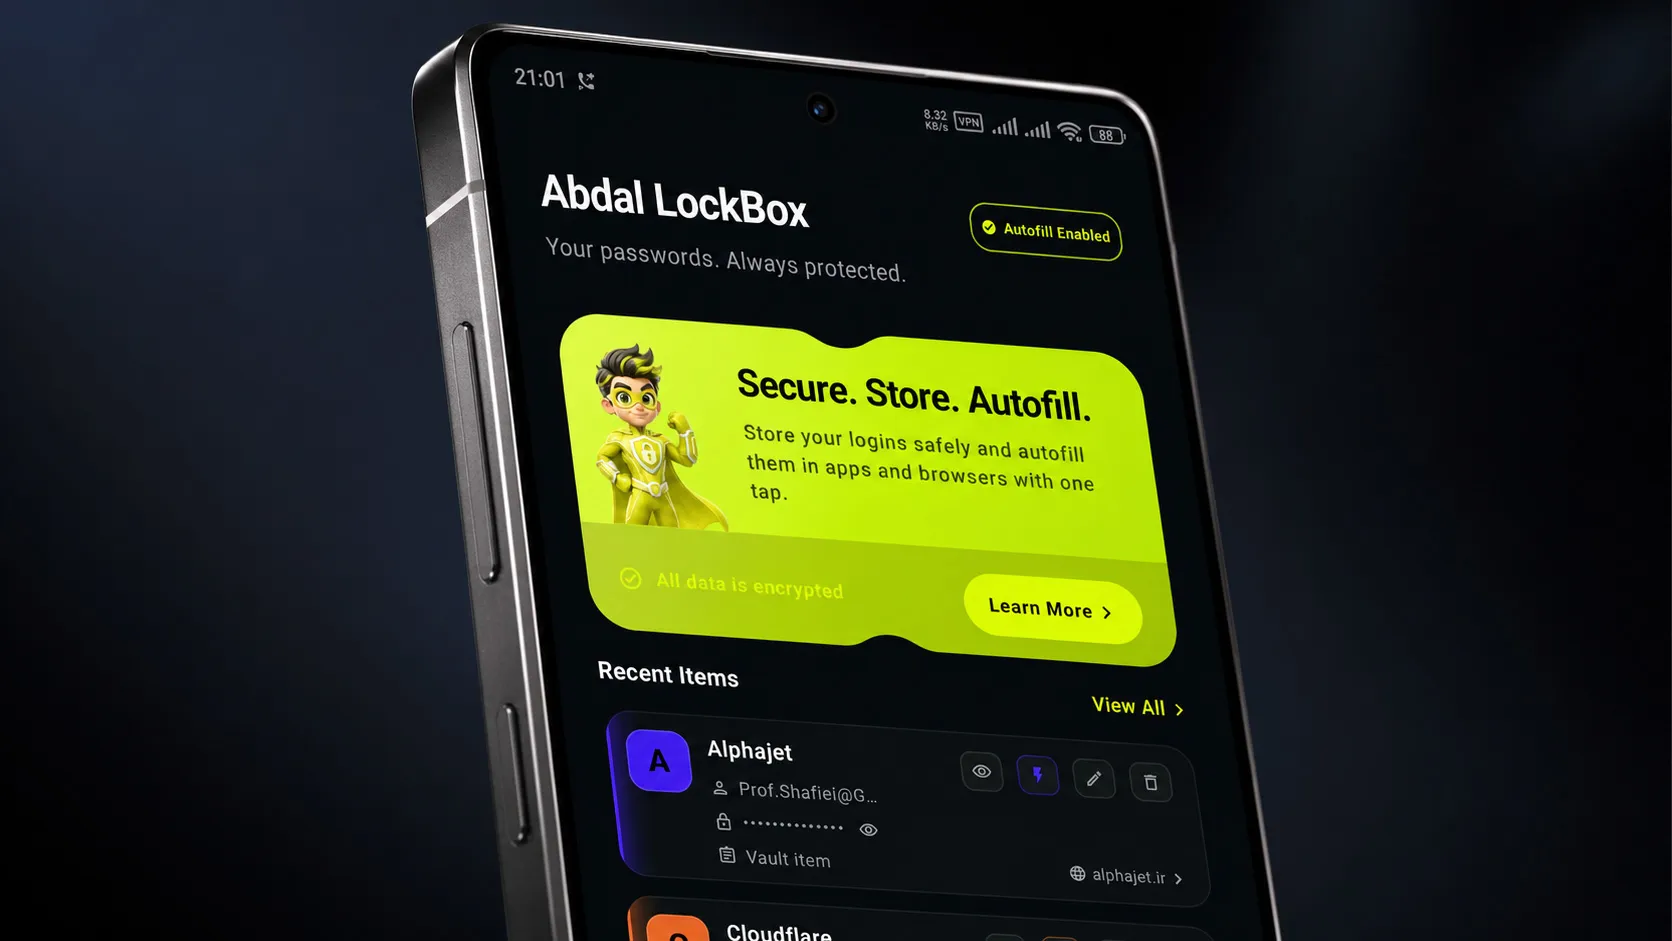
 prof.shafiei/abdal-lockbox
Lokale, verschlüsselte Passwort-Verwaltung für Android mit Zugriff per Master-Passwort, Unterstützung für Wiederherstellungsschlüssel, Autofill-Integration und tragbaren verschlüsselten ABLBX-Backups. Entwickelt von Ebrahim Shafiei (EbraSha).

🌐 In Ihrer Sprache lesen: 🇬🇧 English | 🇨🇳 中文 | 🇷🇺 Русский | 🇪🇸 Español | 🇯🇵 日本語 | 🇮🇷 فارسی | 🇸🇦 العربية | 🇹🇷 Türkçe | 🇩🇪 Deutsch | 🇮🇳 हिन्दी
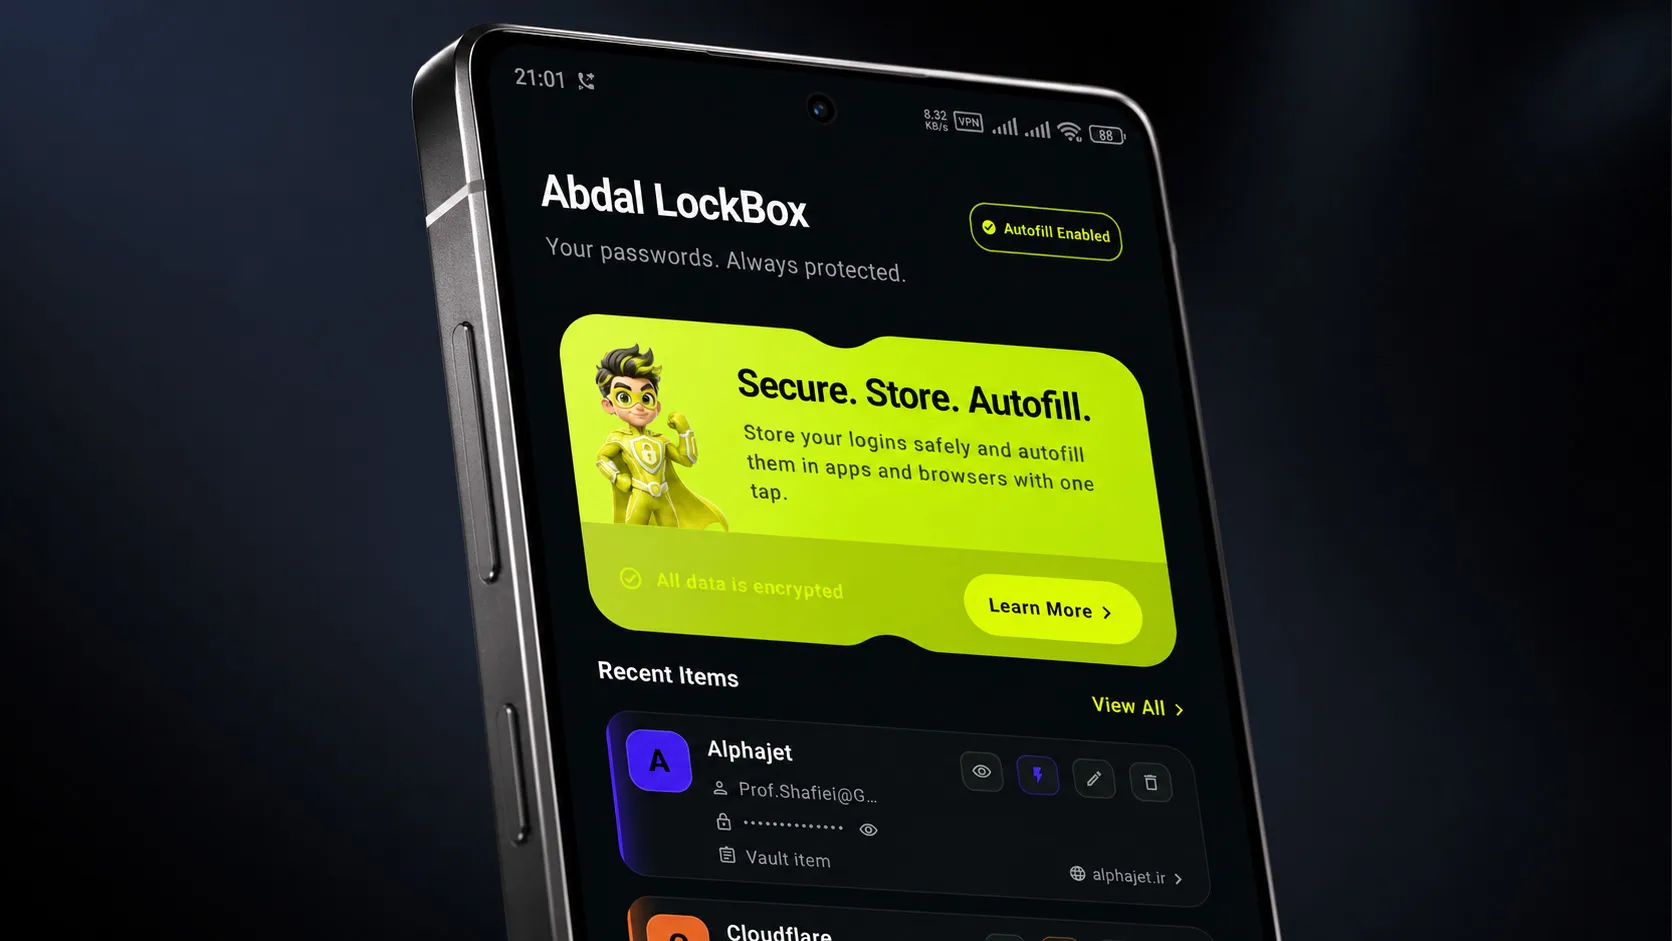
Secure. Store. Autofill. — Ein datenschutzorientierter Android-Passwortmanager von Abdal Security Group.
Abdal LockBox speichert Ihre Zugangsdaten verschlüsselt auf Ihrem Gerät, füllt Anmeldungen über das offizielle Android Autofill-Framework aus und sichert Ihren Vault mit dem portablen verschlüsselten Format .ablbx — ohne Vault-Geheimnisse an ein Cloud-Backend zu senden.
Die meisten Menschen speichern Passwörter in Browsern, Notiz-Apps oder Cloud-Diensten, die sie nicht vollständig kontrollieren. Das birgt ein reales Risiko: Ein einziger Verstoß, Sync-Leck oder Geräteauszug kann eine gesamte Zugangsdaten-Karte offenlegen.
Abdal LockBox wurde entwickelt, um ein praktisches Problem zu lösen:
.ablbx-FormatZiel ist ein leichtgewichtiger, sicherheitsorientierter Passwortmanager, der Datenschutz respektiert und modernen Android-Engineering-Praktiken folgt (Jetpack Compose, Room, DataStore, authentifizierte Verschlüsselung).
FLAG_SECURE) über Bildschirme, Dialoge und Sheetsandroid:allowBackup="false" — Android-Cloud-Backup für App-Daten deaktiviert.ablbx-Datei (passphrasegeschützt)1.3.6.1.4.1.66033.1.2.2.1Abdal LockBox folgt einem Local-First-, Offline-First-Sicherheitsmodell:
| Prinzip | Wie es angewendet wird |
|---|---|
| 🔐 Keine Klartext-Geheimnisse auf dem Datenträger | Zugangsdaten und Einstellungen werden vor der Persistenz verschlüsselt |
| 🧠 Geschichtete Schlüssel | Master Password / Recovery Key leiten KEKs ab; DEK verschlüsselt Vault-Daten |
| ✅ Authentifizierte Verschlüsselung | AES-256-GCM mit an den Vault-Kontext gebundenem AAD |
| 🧩 Getrennter Lookup-Index | HMAC-SHA-256-Domain-/Paket-Hashes für Autofill-Abgleich |
| 🚫 Kein Cloud-Vault-Sync | Der Vault-Workflow hängt nicht von einem Remote-Passwortserver ab |
| 🪟 Bildschirmschutz | Optionale sichere Fenster blockieren Screenshots und Aufzeichnungen |
| 💣 Löschen unter Zwang | Self-Destruct löscht Vault-Daten, ohne das Löschen zu verraten |
Abdal LockBox verwendet ein geschichtetes Schlüsselmodell. Passwörter und Metadaten werden niemals im Klartext auf dem Datenträger gespeichert.
flowchart TB
    MP[Master Password] -->|KDF| KEK[KEK — Key Encryption Key]
    RK[Recovery Key] -->|KDF| RKEK[Recovery KEK]
    KEK -->|AES-256-GCM wrap| DEK[DEK — Data Encryption Key]
    KEK -->|AES-256-GCM wrap| IK[Index Key]
    RKEK -->|AES-256-GCM wrap| DEK
    RKEK -->|AES-256-GCM wrap| IK
    DEK -->|AES-256-GCM| Items[Vault Items & Settings]
    IK -->|HMAC-SHA-256| Lookup[Domain / Package Lookup Hashes]
| Material | Rolle |
|---|---|
| Master Password | Leitet KEK über KDF ab; entsperrt den Vault |
| Recovery Key | Leitet Recovery KEK ab; setzt Master Password zurück |
| KEK | Umschließt DEK und Index Key |
| DEK | Verschlüsselt Zugangsdaten-Blobs und Einstellungen |
| Index Key | Berechnet HMAC-Lookup-Hashes für Autofill-Abgleich |
Primärer KDF: Argon2id (Speicher 32,768 KiB · Iterationen 3 · Parallelität 2 · 32-Byte-Ausgabe)
Fallback-KDF: PBKDF2-HMAC-SHA256 (600.000 Iterationen)
AEAD: AES-256-GCM (32-Byte-Schlüssel · 12-Byte-Nonce · 128-Bit-Tag) via Google Tink / JCE
Zur vollständigen Sicherheitsarchitektur siehe das Whitepaper.
| Aufgabe | Wo |
|---|---|
| ➕ Passwort hinzufügen | Home oder Vault → + |
| 📚 Zugangsdaten durchsuchen | Vault-Tab |
| 🔎 Suchen / filtern | Vault-Suchleiste und Chips |
| 👁️ Details anzeigen / kopieren | Augen-Symbol auf einer Zugangsdaten-Karte |
| 📲 Autofill aktivieren | Autofill-Tab + Abdal LockBox als System-Autofill-Dienst festlegen |
| 📤 Backup exportieren | Settings → Export Vault |
| 📥 Backup importieren | Settings → Import Vault |
| 💣 Self-Destruct einrichten | Settings → Self-Destruct |
| 📖 Hilfethemen | Home → Learn More |
