 hackinglz/gibson
Netzwerküberwachungstool, das Prozess-zu-Netzwerk-Verbindungen abbildet, Cloud-Anbieter identifiziert und Beaconing-Aktivitäten erkennt

Netzwerküberwachungstool, das Prozess-zu-Netzwerk-Verbindungen abbildet, Cloud-Anbieter identifiziert und Firewall-Regeln generiert. Leichter Agent für die Erfassung, Server für die Aggregation, Parser für die Analyse.
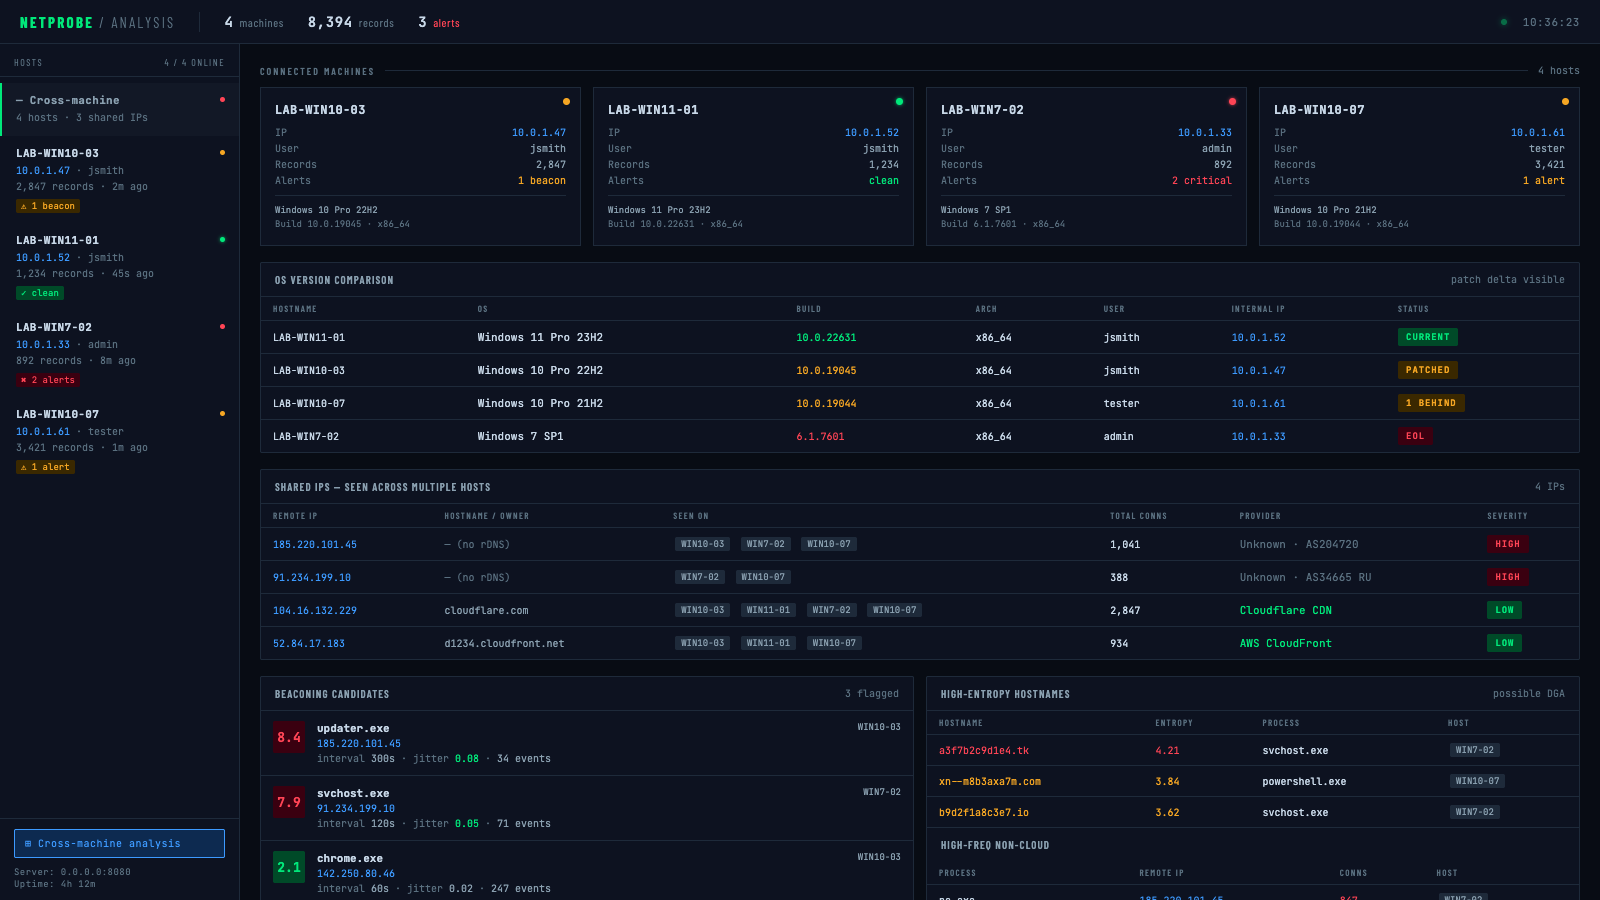
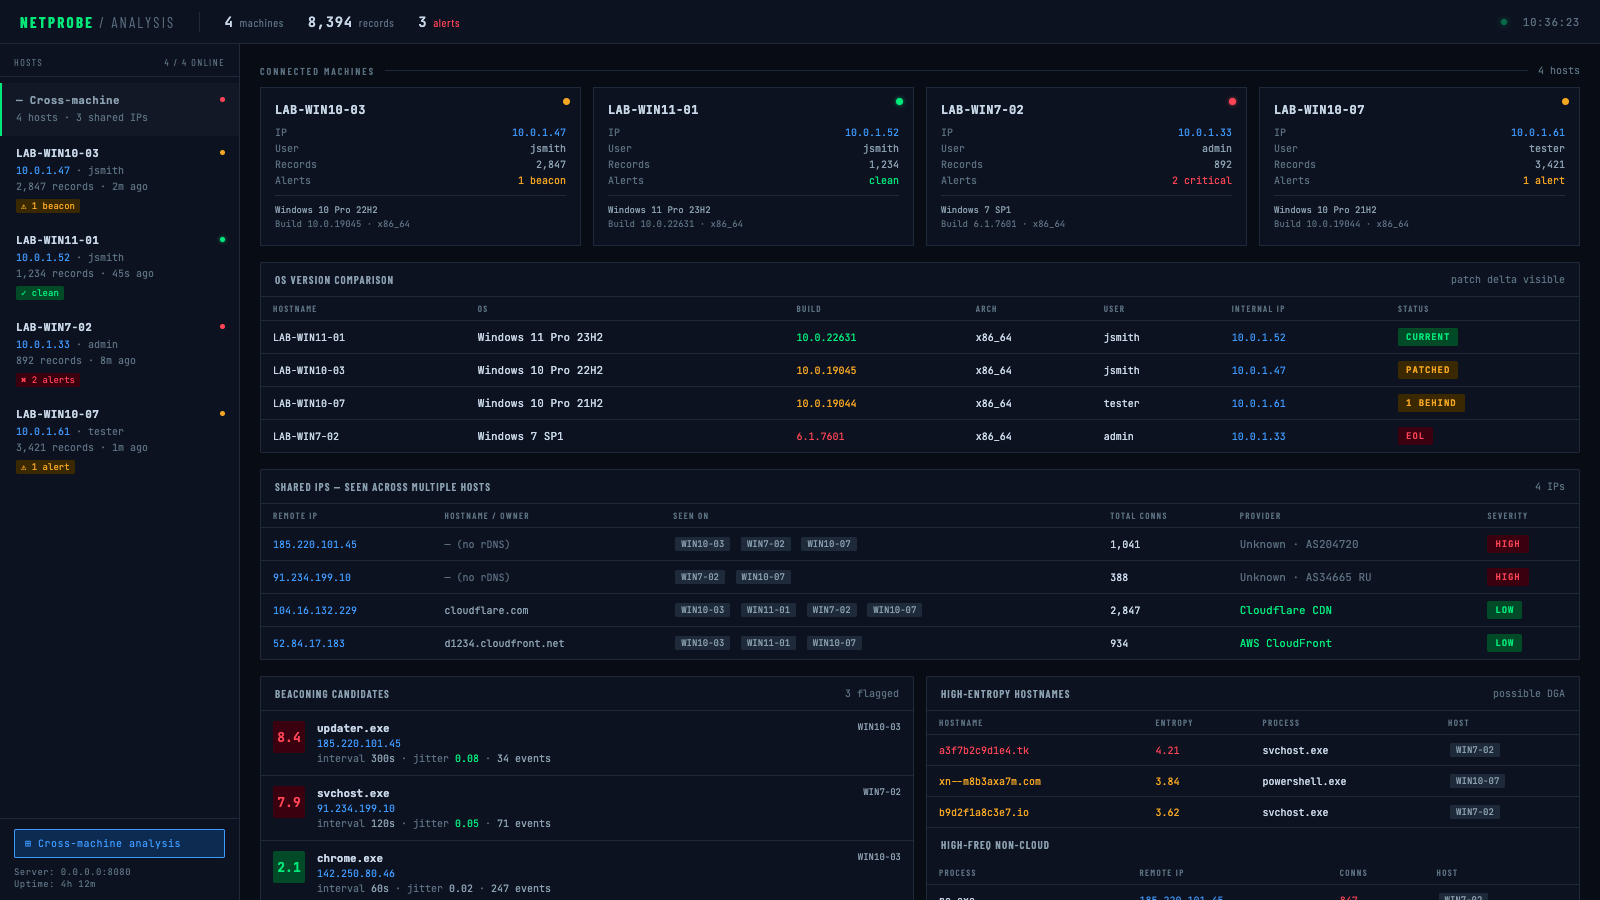
Geräteübergreifende Übersicht – Betriebssystem-Vergleich, Erkennung gemeinsamer IPs, Beaconing-Kandidaten über alle Hosts hinweg:
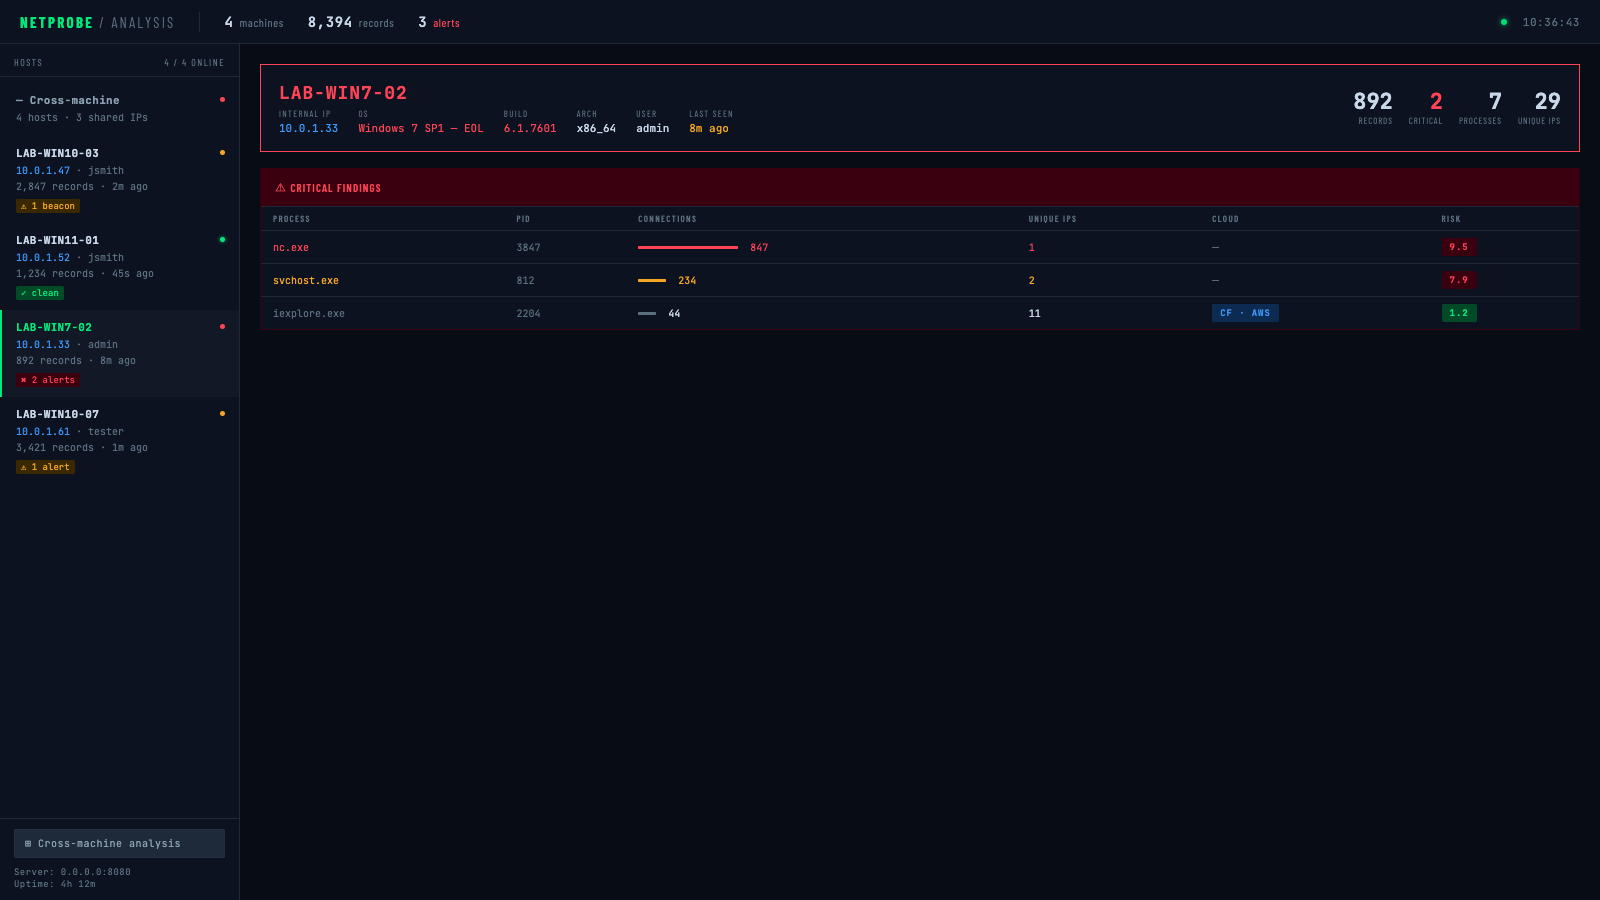
Host-Detail – Kritische Warnungen (EOL-OS, nc.exe-Beaconing auf unbekannte IP):
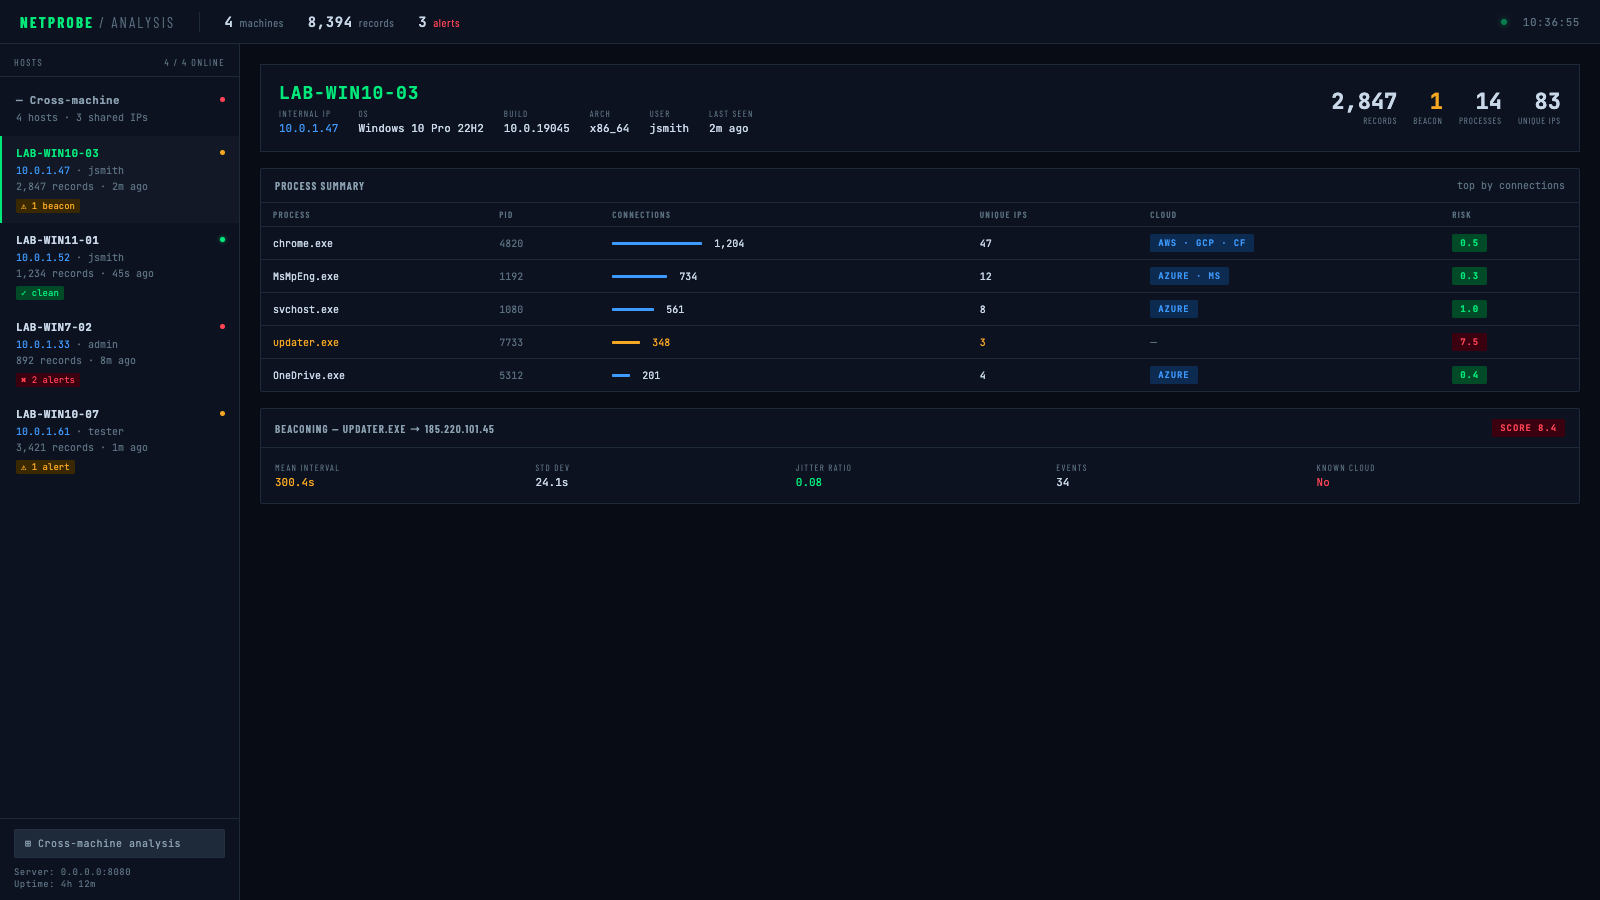
Host-Detail – Warnung (Beacon-Kandidat markiert):
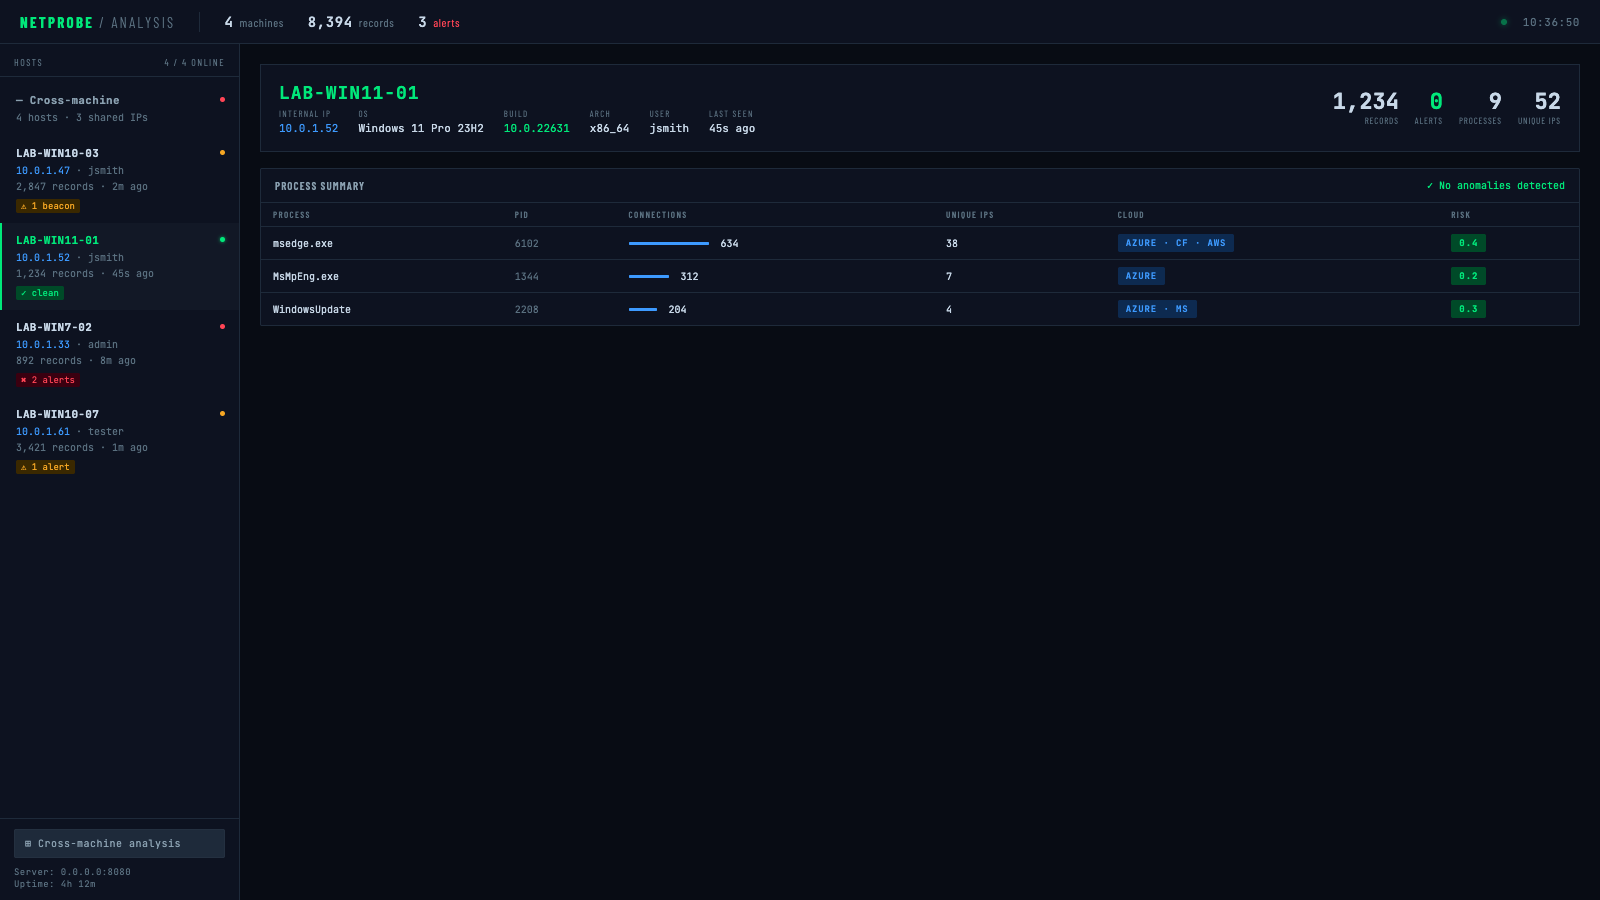
Host-Detail – Sauber (keine Anomalien):
cargo build --release
# Simple collection
cargo run --release -- collect --duration-seconds 300

# With DNS lookups
cargo run --release -- collect --duration-seconds 300 --enable-dns

# With compression and encryption
cargo run --release -- collect \
  --duration-seconds 300 \
  --compress \
  --encrypt-key "your-secret-password"
# Generate all reports
cargo run --release -- parse \
  --input connections.jsonl \
  --process-summary processes.json \
  --cloud-analysis cloud.json \
  --firewall-rules-iptables firewall.sh \
  --database-export network.sql

# Offline ownership lookup with local ASN DB (no network calls)
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud.json \
  --asn-db ip2asn-v4.tsv

# Live ARIN lookup with persistent cache (re-run skips already-queried IPs)
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud.json \
  --arin-lookup \
  --arin-cache arin_cache.json
# Quick 5-minute analysis
cargo run --release -- monitor \
  --duration-seconds 300 \
  --output-dir ./analysis \
  --full-analysis
Die agent-Binärdatei ist ein minimales, flaggenloses Bereitstellungsziel. Die gesamte Konfiguration wird zur Kompilierzeit über Umgebungsvariablen in die Binärdatei eingebettet – auf das Zielsystem übertragen und ohne Argumente ausführen.
AGENT_SERVER="http://10.0.1.5:8080/upload" \
AGENT_KEY="labkey123" \
AGENT_INTERVAL="5" \
AGENT_BATCH="200" \
AGENT_DURATION="0" \
AGENT_DNS="false" \
AGENT_ENCRYPT_KEY="mysecretpassword" \
cargo build --release --bin agent
Die resultierende Binärdatei unter target/release/agent hat keine externen Abhängigkeiten und benötigt keine Flags:
./agent
| Variable | Standard | Beschreibung |
|---|---|---|
AGENT_SERVER | http://localhost:8080/upload | Upload-Endpunkt-URL |
AGENT_KEY | (keine) | Wert des X-API-Key-Headers |
AGENT_INTERVAL | 5 | Socket-Abfrageintervall in Sekunden |
AGENT_BATCH | 200 | Datensätze pro Upload-Batch |
AGENT_DURATION | 0 | Ausführungsdauer in Sekunden (0 = unendlich) |
AGENT_DNS | false | IPs in Hostnamen auflösen |
AGENT_ESTABLISHED | true | Nur ESTABLISHED-Verbindungen |
AGENT_LOCAL_COPY | false | Lokale .jsonl-Kopie zusätzlich zu Uploads behalten |
AGENT_COMPRESS | false | Vor dem Upload mit Gzip komprimieren |
AGENT_ENCRYPT_KEY | (keine) | AES-256-GCM-Nutzlast verschlüsseln (Passwort oder 64-stelliger Hex-Schlüssel) |
AGENT_UA | (reqwest-Standard) | HTTP-User-Agent-Header |
AGENT_SERVER="https://collector.internal/upload" \
AGENT_KEY="prod-api-key" \
AGENT_DURATION="0" \
AGENT_INTERVAL="30" \
AGENT_COMPRESS="true" \
AGENT_ENCRYPT_KEY="$(cat /etc/gibson/key)" \
cargo build --release --bin agent
cargo run --release -- collect \
  --duration-seconds 3600 \
  --interval-seconds 10 \
  --compress \
  --encrypt-key "your-32-char-hex-key-or-password" \
  --upload-url "https://your-server.com/api/upload" \
  --api-key "your-api-key" \
  --batch-size 50 \
  --delete-after-upload
cargo run --release -- collect \
  --duration-seconds 86400 \
  --interval-seconds 30 \
  --output connections_daily.jsonl \
  --enable-dns \
  --compress
Der Parser unterstützt zwei sich gegenseitig ausschließende Pfade zur Identifizierung des Besitzers nicht zugeordneter IPs:
| Methode | Flag | Geschwindigkeit | Netzwerk | Am besten geeignet für |
|---|---|---|---|---|
| Lokale ASN-Datenbank | --asn-db | Sofort | Keine | Wiederholte Analysen, luftdichte Umgebungen |
| Live-ARIN-RDAP | --arin-lookup | Langsam (pro IP) | Ja | Einmalige Abfragen, keine lokale DB verfügbar |
Laden Sie die ip2asn-Datenbank herunter (wöchentliche Aktualisierung):
curl -O https://iptoasn.com/data/ip2asn-v4.tsv.gz && gunzip ip2asn-v4.tsv.gz
Wenn --asn-db angegeben wird, wird --arin-lookup ignoriert. Verwenden Sie --arin-cache, um ARIN-Ergebnisse auf der Festplatte zu speichern, sodass bei wiederholten Ausführungen bereits abgefragte IPs übersprungen werden.
# Parse with cloud detection focus
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud_report.json \
  --min-connections 5 \
  --whitelist-processes "chrome,firefox,safari,edge"
Erstellen Sie collector_server.py:
from flask import Flask, request, jsonify
import os
import json
import base64
from datetime import datetime
from Crypto.Cipher import AES
import gzip

app = Flask(__name__)

# Configuration
UPLOAD_DIR = "./collected_data"
API_KEY = "your-secure-api-key"
ENCRYPTION_KEY = bytes.fromhex("your-32-byte-hex-key")  # Optional

os.makedirs(UPLOAD_DIR, exist_ok=True)

def decrypt_data(encrypted_data, key):
    """Decrypt AES-256-GCM encrypted data"""
    decoded = base64.b64decode(encrypted_data)
    nonce = decoded[:12]
    ciphertext = decoded[12:]

    cipher = AES.new(key, AES.MODE_GCM, nonce=nonce)
    plaintext = cipher.decrypt_and_verify(ciphertext[:-16], ciphertext[-16:])
    return plaintext
