 entropq2/sakuraosinttryhackme-completed
Schritt-für-Schritt-TryHackMe-Sakura-OSINT-Walkthrough mit Extraktion von SVG-Metadaten, Username-Pivoting, PGP-Schlüsselanalyse, Etherscan-Wallet-Tracing, WiGLE-WiFi-Geolokalisierung und bildbasierter Rekonstruktion der Reiseroute.

Plattform: TryHackMe Room: Sakura Kategorie: OSINT Schwierigkeit: Mittel Vom Autor entwickeltes Tool: PRISM, eine Open-Source-Intelligence-Plattform (demnächst verfügbar)
Das OSINT Dojo wurde kürzlich Opfer eines Cyberangriffs. Bei der forensischen Analyse stellten die Administratoren ein vom Angreifer hinterlassenes Bild sicher. Die Untersuchung erfordert den Einsatz verschiedener Open-Source-Intelligence-Techniken (Quellcode-Inspektion, Username-Enumeration, Kryptowährungs-Tracing, Social-Media-Profiling und Geolokalisierung) über fünf Aufgaben hinweg, um den Bedrohungsakteur vollständig zu identifizieren und seinen physischen Standort zu bestimmen.
Die Untersuchung beginnt mit einer einzelnen SVG-Bilddatei, die auf der Website des OSINT Dojo gehostet wird. Auf den ersten Blick zeigt das Bild lediglich „You've Been Pwned!" und bietet keine offensichtlichen Hinweise.
Da es sich bei der Datei um ein SVG handelt, ein XML-basiertes Vektorformat, kann sie als Klartext gelesen werden. Ein Rechtsklick auf das Bild im Browser und die Auswahl von „Seitenquelltext anzeigen" öffnet das Roh-Markup.
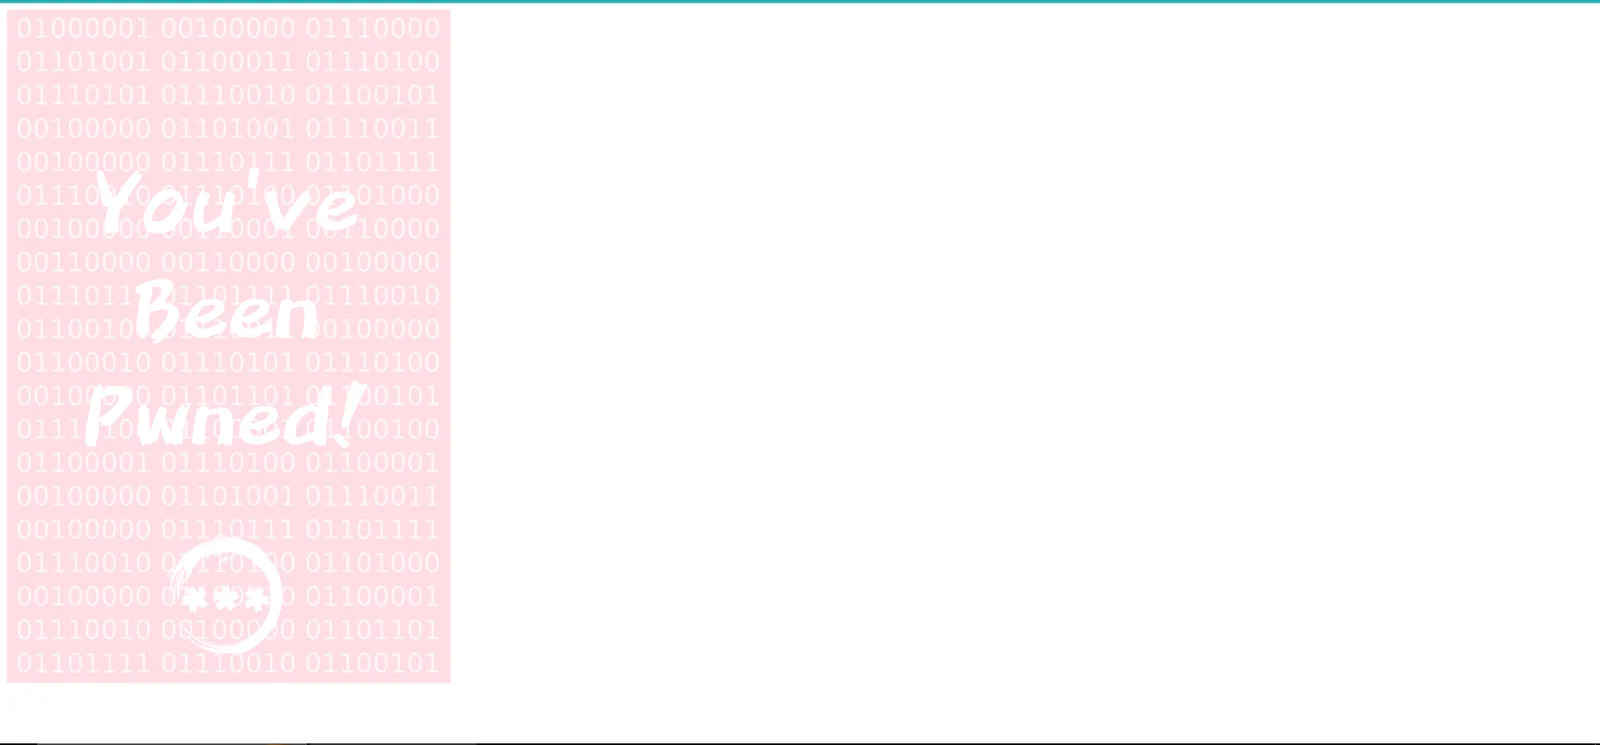 Das im Browser angezeigte SVG-Bild, an der Oberfläche keine sichtbaren Hinweise
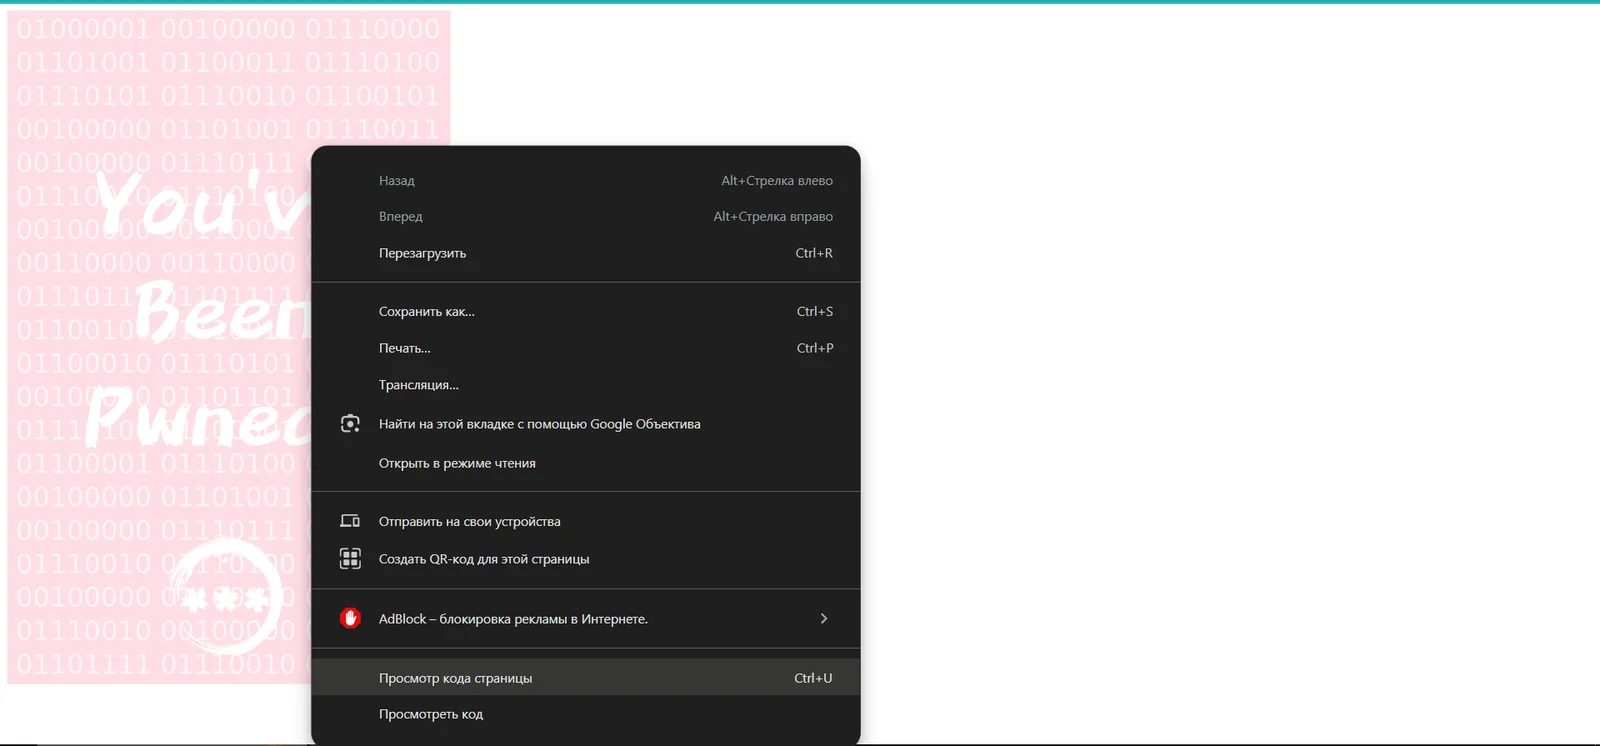 Rechtsklick auf die Seite und Auswahl von „Просмотр кода страницы" (Seitenquelltext anzeigen), um das SVG-Markup zu inspizieren
Im Quellcode enthält das Attribut inkscape:export-filename den Pfad zum Linux-Home-Verzeichnis des Angreifers und legt damit direkt dessen Username offen.
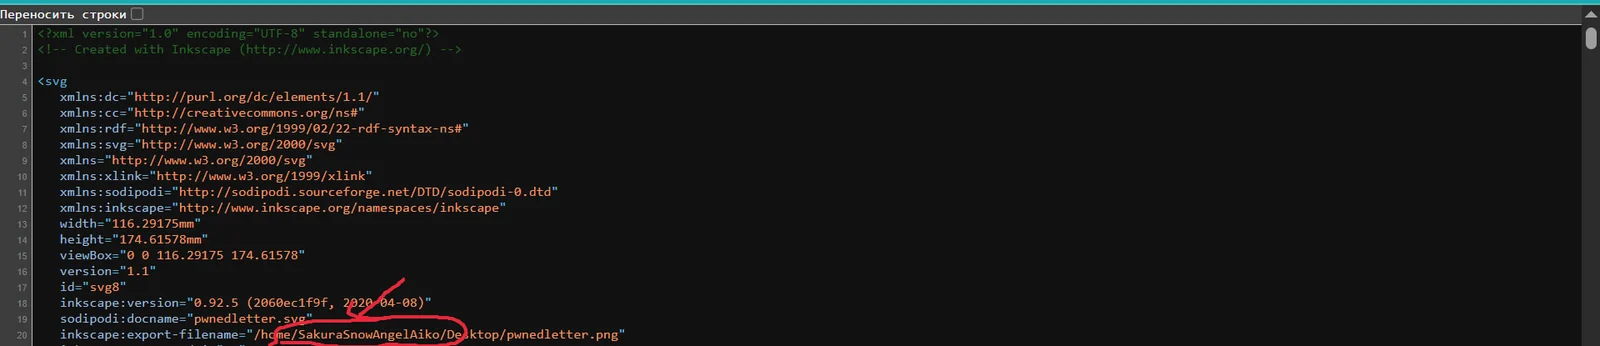 Der SVG-Quellcode offenbart den Exportpfad:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, der Username ist rot hervorgehoben
SakuraSnowAngelAiko
Der Angreifer verwendete seinen Benutzernamen auf mehreren Plattformen wieder, was die plattformübergreifende Zuordnung unkompliziert machte. Der Benutzername SakuraSnowAngelAiko wurde in das Modul Username Search in PRISM eingegeben, einer OSINT-Plattform, die vom Autor entwickelt wurde.
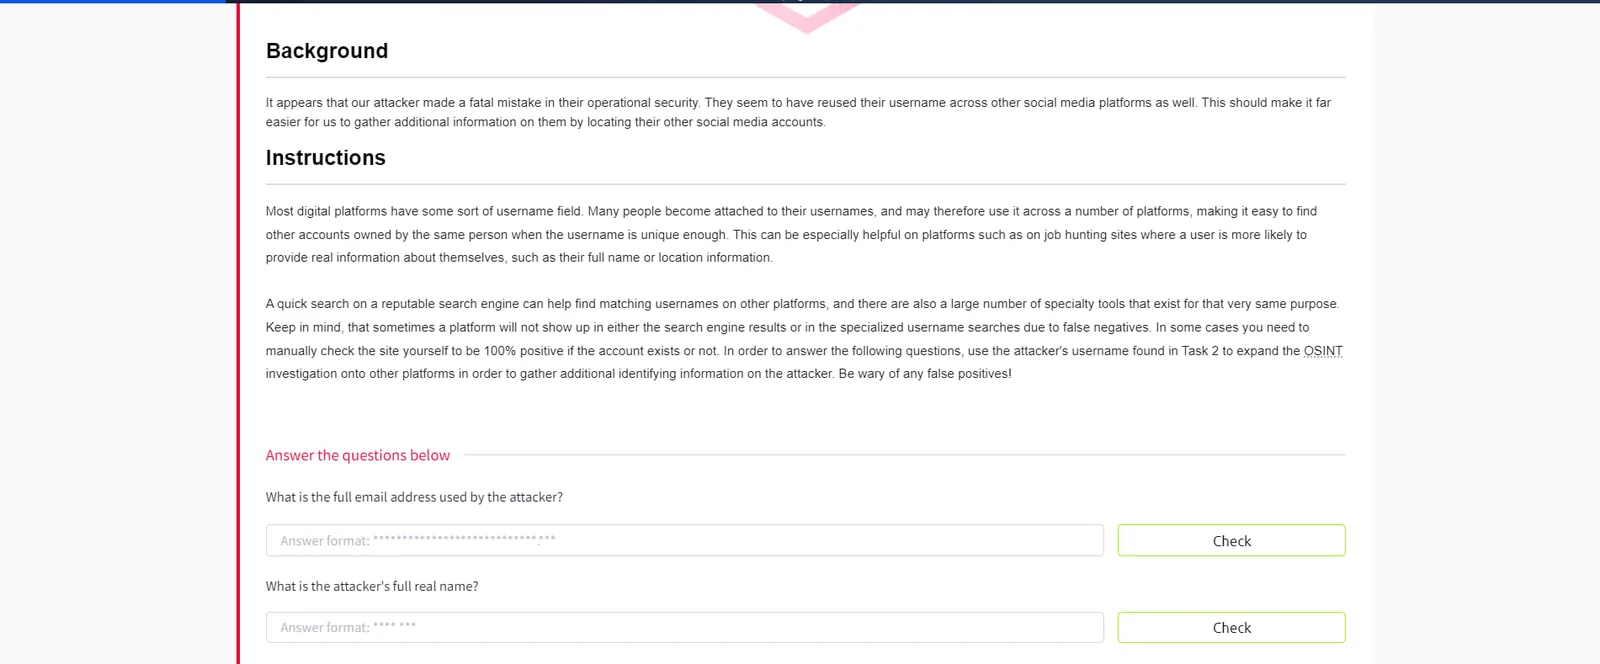
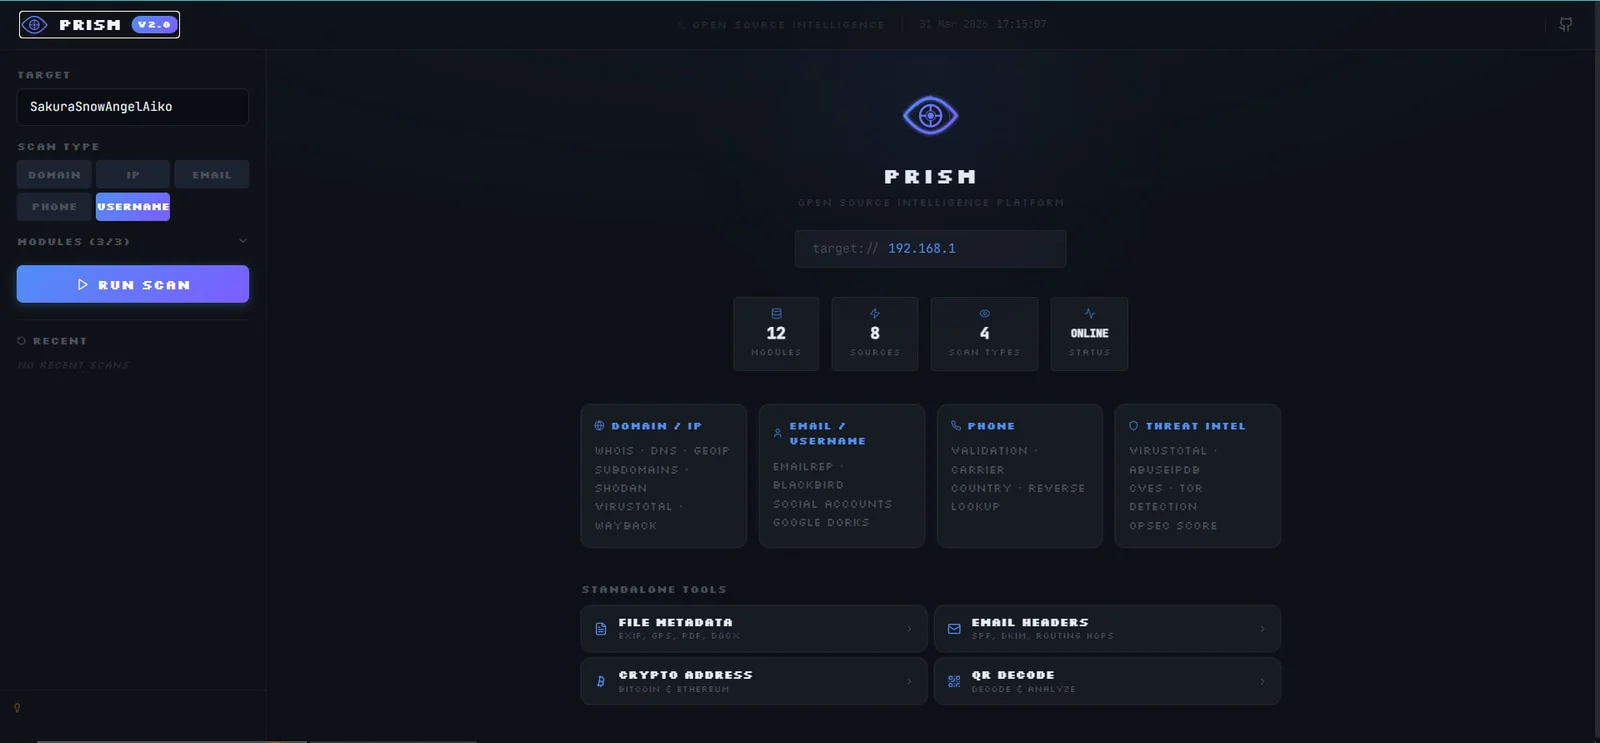 PRISM-Dashboard, 12 Module, 8 Quellen, 4 Scan-Typen. Für diese Aufgabe ist der Scan-Typ Username ausgewählt
Der automatisierte Scan von PRISM ergab aktive Konten auf GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello und Duolingo, die alle mit demselben Handle verknüpft sind.
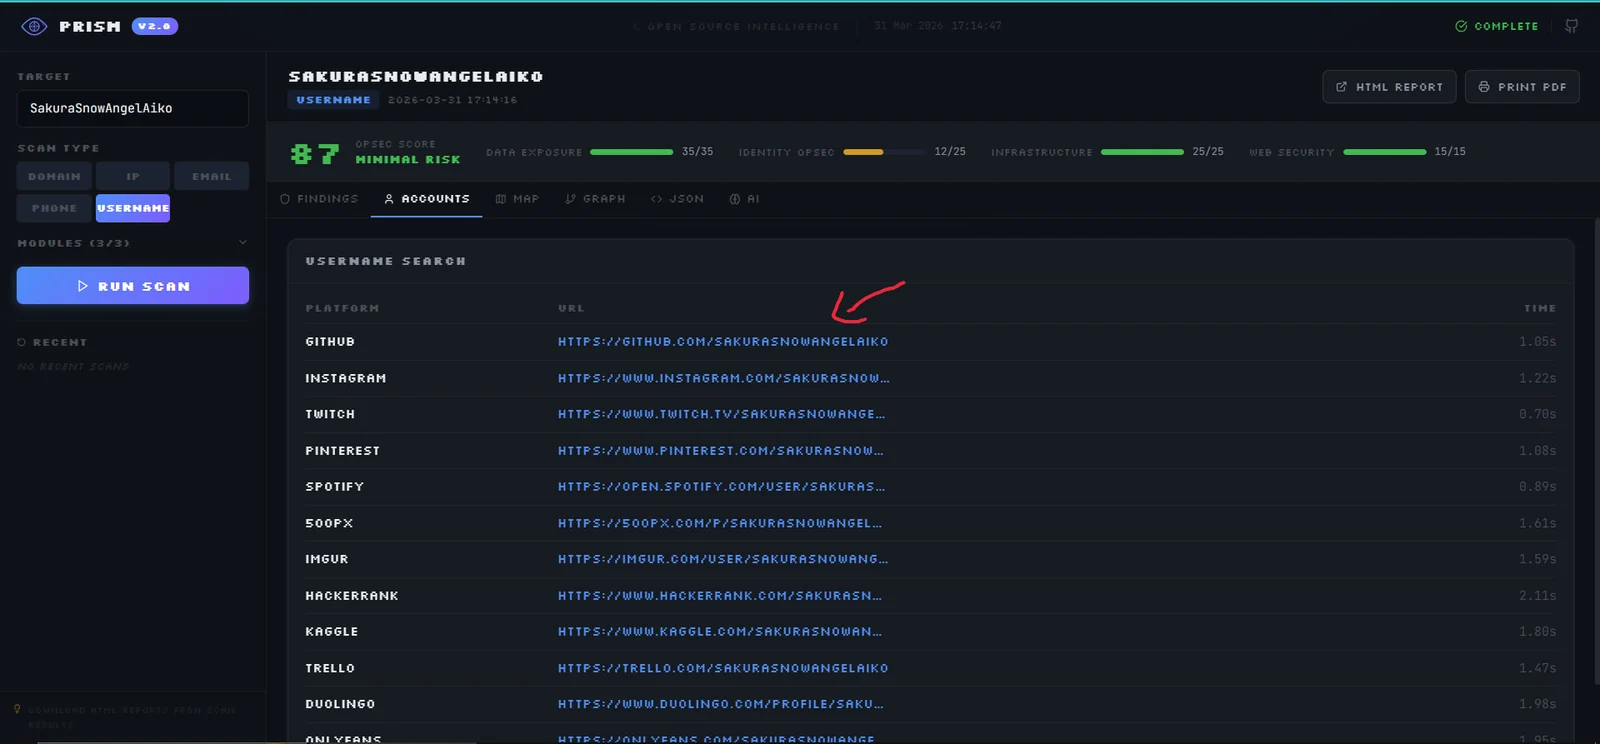 Ergebnisse der PRISM Username Search, der grüne Pfeil hebt das GitHub-Profil als relevanteste Spur hervor
Das GitHub-Konto enthielt ein Repository mit einem öffentlichen PGP-Schlüssel. Die Dekodierung des Schlüssels offenbarte die E-Mail-Adresse des Angreifers.
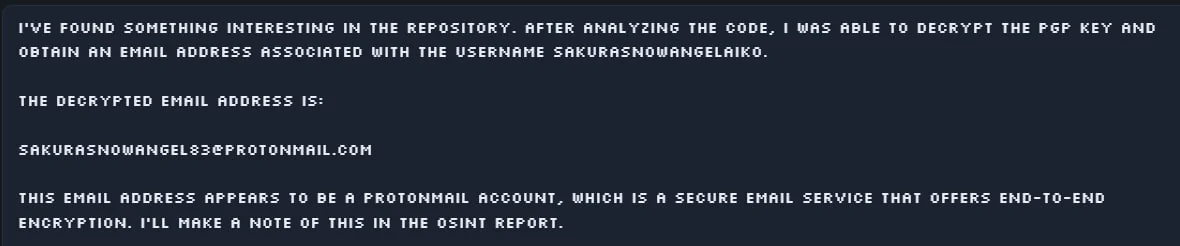 Ausgabe des entschlüsselten PGP-Schlüssels: Die E-Mail [email protected] wird aus dem Schlüssel-Blob extrahiert
Eine Google-Suche nach dem Benutzernamen brachte außerdem einen Kontakt-Aggregator zutage, der den echten Namen des Angreifers auflistete.
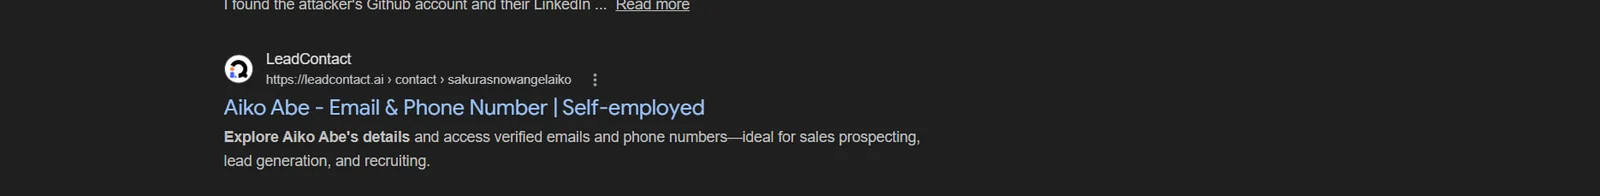 LeadContact-Suchergebnis, das die Identität bestätigt: Aiko Abe, Selbstständig
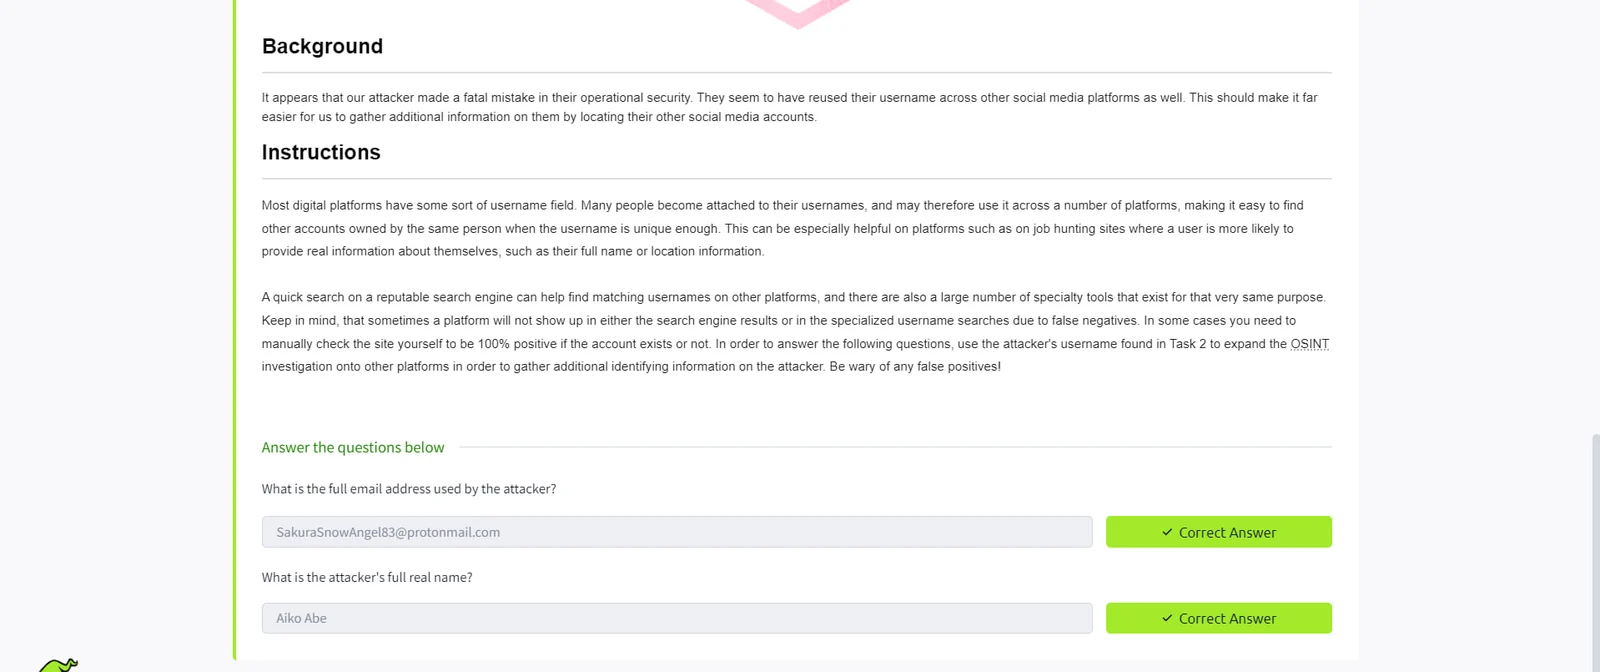
[email protected]
Aiko Abe
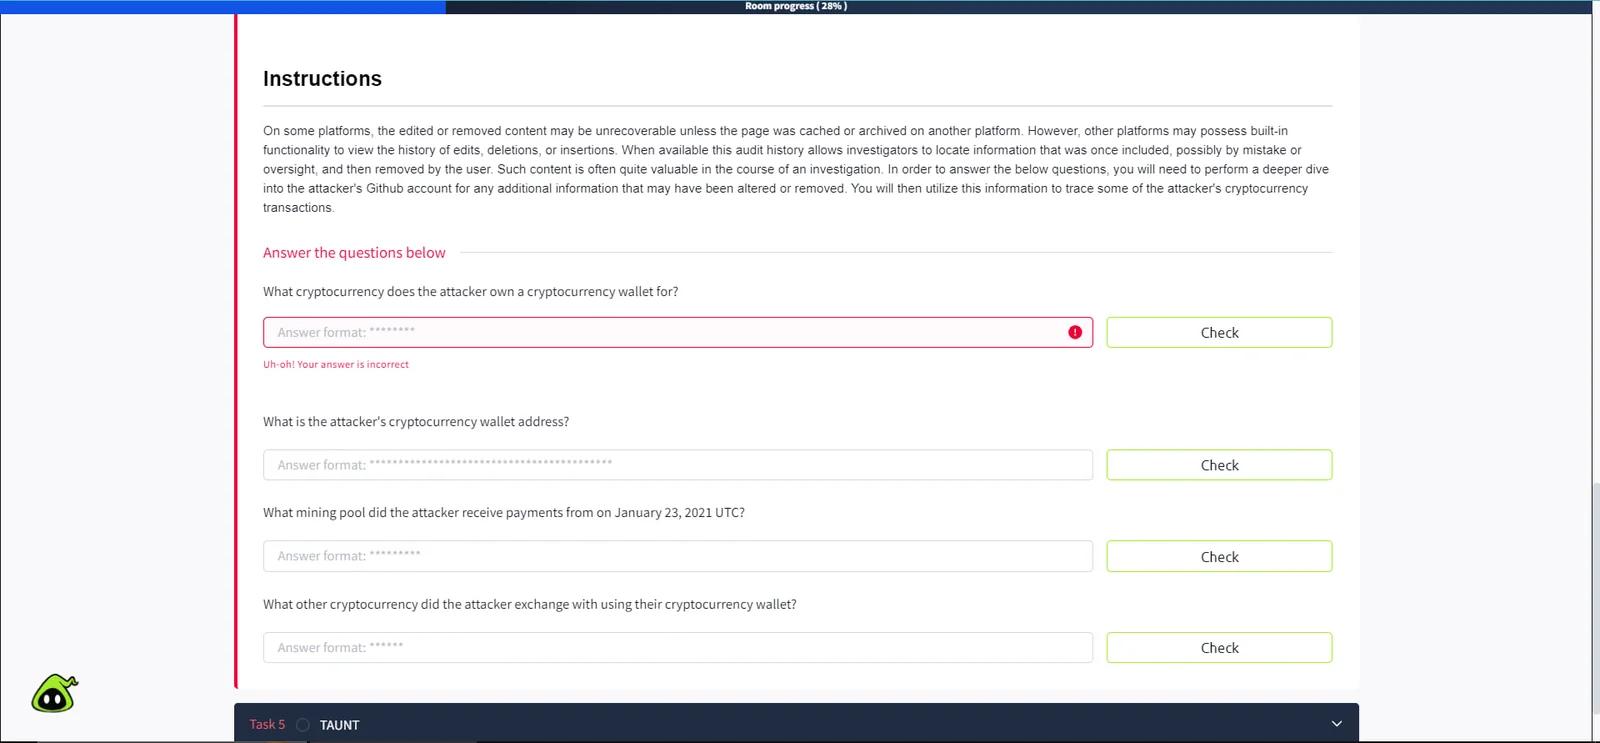
Die Aufgabe erfordert die Rückverfolgung der Kryptowährungsaktivitäten des Angreifers. Die Anweisungen deuten darauf hin, dass die Informationen im GitHub-Konto des Angreifers liegen, insbesondere in Inhalten, die möglicherweise geändert oder entfernt wurden.
Bei der Untersuchung des GitHub-Profils zeigt sich ein Repository namens „ETH" mit einer Datei namens miningscript und zwei Commits. Die Ansicht des Commit-Diffs legt eine Stratum-Mining-URL offen, die der Angreifer versehentlich gepusht hatte, bevor er sie aktualisierte.
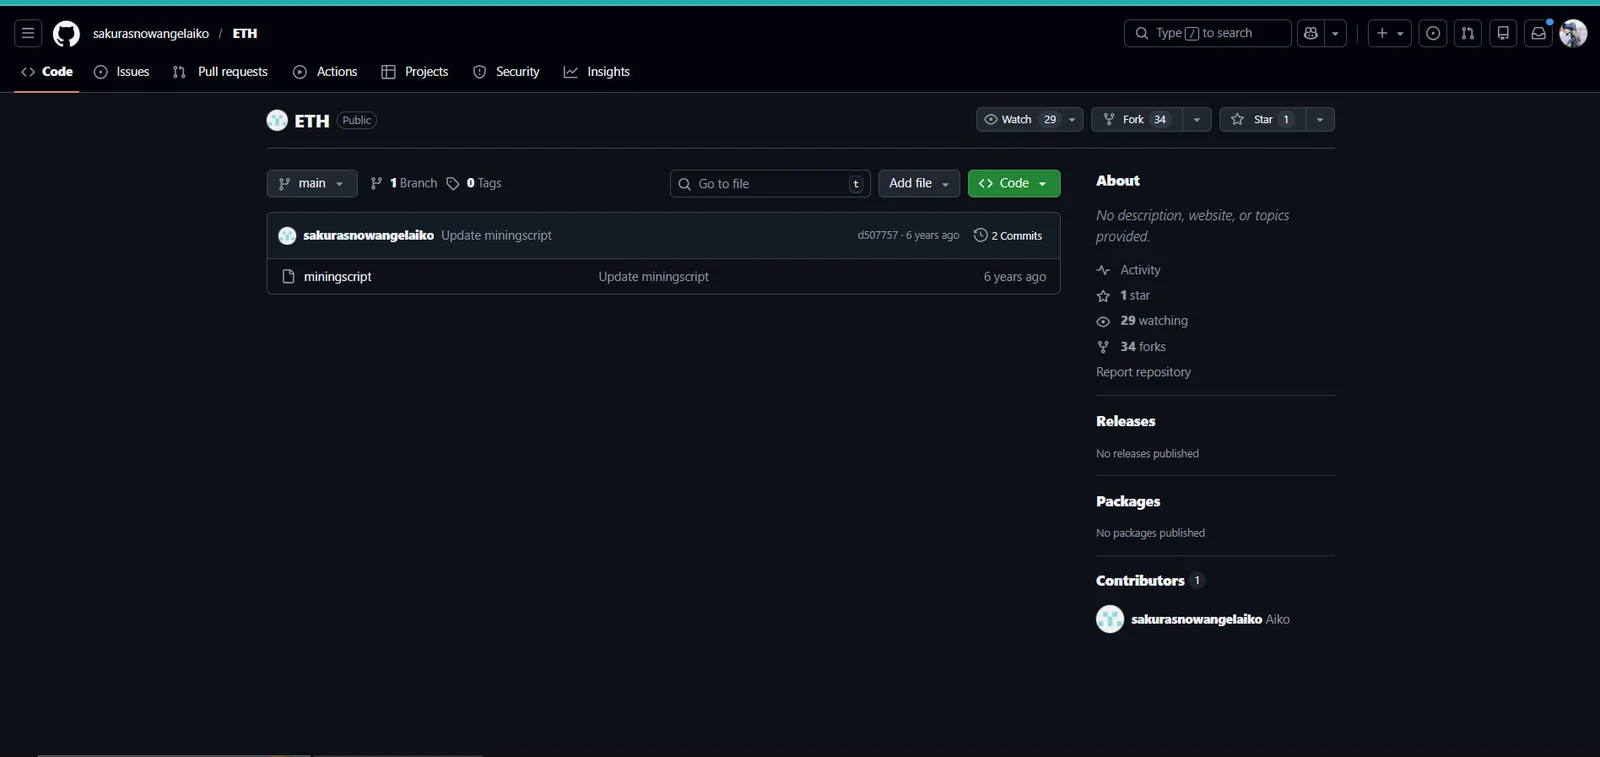 Das GitHub-Repository des Angreifers
sakurasnowangelaiko/ETH, 2 Commits an der Datei miningscript
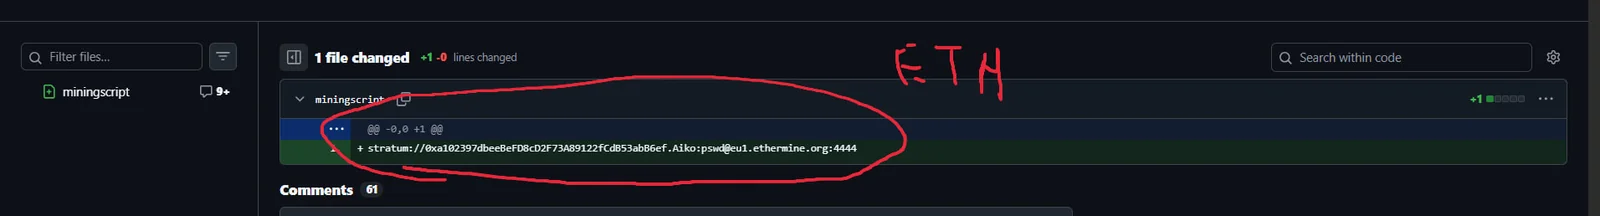 Der Diff des ersten Commits legt die vollständige Mining-Konfiguration offen:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, rot eingekreist
Die Stratum-URL enthält drei entscheidende Informationen: die Ethereum-Wallet-Adresse, den Mining-Pool (Ethermine) und den Benutzernamen. Die Übermittlung der Wallet-Adresse an Etherscan bestätigt die Blockchain und legt den Transaktionsverlauf offen.
 Etherscan-Blockdetails, „Mined by: Ethermine" bestätigt den Mining-Pool. Das Feld Extra Data zeigt
ethermine-eu-west1-1-geth (eingekreist)
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

