 check-risk-waf/check-risk-waf
Cloud-basierte Web Application Firewall (WAF) mit L3/L7-Schutz gegen SQLi, XSS, DDoS und Bot-Angriffe. Bietet KI-Assistent, Anti-Bot-CAPTCHA, Ratenbegrenzung und verwaltetes DNS für die Sicherheit von Webanwendungen und APIs.


Russische Komplettlösung zum Schutz von Webanwendungen und Infrastruktur
WAF, Anti-Bot, Anti-DDoS und KI-Assistent. In der Check Risk Cloud oder auf Ihrem Server.


Im Register der russischen Software des Digitalministeriums Russlands enthalten.
Registereintrag Nr. 32239 vom 17.02.2026
Website · Dokumentation · Schutz · Funktionen · Benutzeroberfläche · Installation · SaaS
Check Risk WAF gewährleistet den Schutz von Websites, Webanwendungen und APIs. Die Lösung prüft eingehenden HTTP/HTTPS-Datenverkehr im Reverse-Proxy-Modus und leitet gefilterte Anfragen an die zu schützenden Anwendungen weiter. Die Anbindung des Produkts erfordert keine Änderung des Website-Codes.
| Modul | Schutz |
|---|---|
| WAF | OWASP Top 10, SQL-Injektionen, XSS, Befehlsausführung, Dateieinbindung, Pfadumgehung, Protokollanomalien und andere Angriffe auf Webanwendungen |
| Anti-Bot | Automatisierte Anfragen, Scans, Parsing und Spam. Browser-Prüfung, Button, Captcha-Puzzle und intelligente Auswahl der Prüfung |
| Anti-DDoS | Anomale Last, massenhafte Verbindungen und schädliche Quellen. Autosperrung, IP-Gruppen und Analyse von Angriffsereignissen |
Den Schutz der Anwendungen ergänzt das integrierte Modul Rate Limit, aktualisierbare Feed-Datenbanken, die Listen gefährlicher IPs und User-Agents enthalten, die Überprüfung von Suchmaschinen-Robotern und benutzerdefinierte Sicherheitsregeln. Filterbedingungen können nach Anwendung, URL, Methode, Headern, Anfrage-Body, IP und Geografie des Clients festgelegt werden. Dieser Ansatz zum Schutz gewährleistet eine umfassende Sicherheit von Webanwendungen.
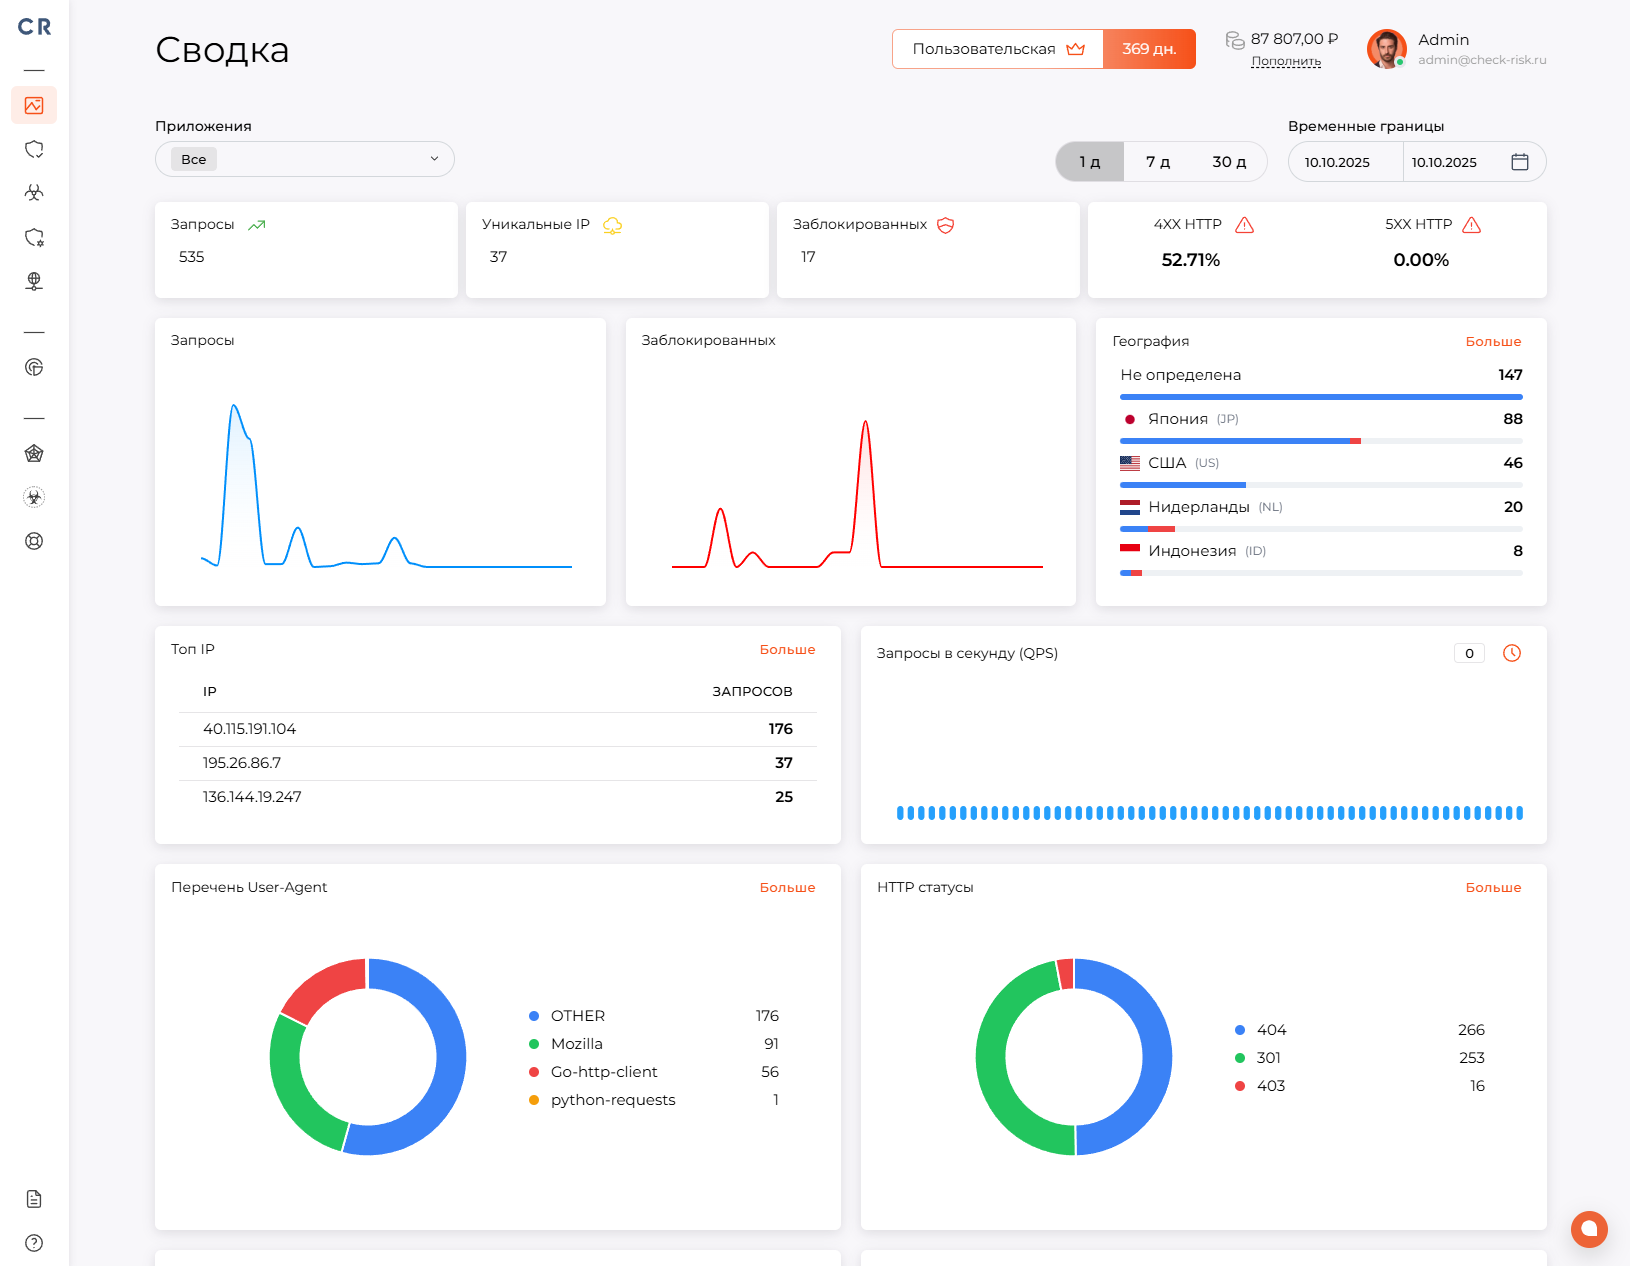
Check Risk umfasst die Konfiguration der Auswahl des Schutzniveaus sowohl für alle Anwendungen als auch für eine einzelne Website. Der Überwachungsmodus ermöglicht es, WAF-Auslösungen zu untersuchen, bevor die Blockierung aktiviert wird. Bei SaaS funktioniert die Netzwerkfilterung direkt in der Infrastruktur von Check Risk. Bei der On-Premise-Installation wird der Schutz von Webanwendungen lokal gewährleistet, bis hin zu geschlossenen Sicherheitsperimetern.
✓ — Funktion verfügbar · ✗ — Funktion in dieser Liefervariante nicht vorhanden.
