
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
weakpass — Browser-basiertes Passwort-Cracking-Toolkit mit Hash-Suche, Wortlistengenerierung, regelbasierter Angriffssimulation und clientseitigem Hash-Knacken für Penetrationstests. | Kitploit
Tools/GitHubGitHub/zzzteph/weakpass
Passwort-CrackingPasswortangriffeHash-AnalysePenetrationstests
GitHubzzzteph/weakpass

weakpass

Browser-basiertes Passwort-Cracking-Toolkit mit Hash-Suche, Wortlistengenerierung, regelbasierter Angriffssimulation und clientseitigem Hash-Knacken für Penetrationstests.

Repository anzeigen
7276945vor 3 MonatenVon Kitploit geprüft
Teilen
Webseite

Weakpass

Hier finden Sie die Liste der Tools und ein Beispiel eines API-Servers von weakpass.com zum Knacken von Passwörtern und Hashes an einem Ort.

📂 Ordnerstruktur

  • tools

    • Eine Sammlung von Tools zum Knacken von Passwörtern und Hashes. Schauen Sie sich diese an:
      • Kraker-js
      • Lookup
      • Passcheck
      • Passgen
  • libs

    • Links zu den in diesem Projekt verwendeten Bibliotheken.
  • rules

    • Archiv von Knackregeln für fortgeschrittene Angriffe.

Alle Tools und Bibliotheken finden Sie in separaten Ordnern. Eine kurze Übersicht über die Tools, wenn Sie sie gleich ausprobieren möchten.

🚀 Tool-Übersicht

Passgen - Passwortgenerator

Generiert eine Wortliste basierend auf vom Benutzer bereitgestellten Schlüsselwörtern für gezielte Passworttests.

Online ausprobieren: Passgen

Zum Beispiel müssen Sie während eines Penetrationstests Zugang zu einem Dienst, Gerät, Konto oder Wi-Fi-Netzwerk erhalten, das passwortgeschützt ist. Nehmen wir an, es handelt sich um das Wi-Fi Netzwerk von EvilCorp. Manchmal ist ein Passwort eine Kombination aus dem Geräte-/Netzwerk-/Organisationsnamen mit einem Datum, Sonderzeichen usw. Daher ist es einfacher und leichter, einige Kombinationen zu testen, bevor man komplexere und zeitaufwändigere Überprüfungen startet. Zum Beispiel kann das Knacken eines Wi-Fi Passworts mit einer Wortliste mehrere Stunden dauern und fehlschlagen, selbst wenn man eine großartige Wortliste wählt, weil ein solches Passwort wie Evilcorp2019 nicht darin enthalten war.


Lookup - Bereichs-Hash-Suchwerkzeug

Führt sichere Hash-Suchen durch, ohne sensible Daten an einen Server zu senden, unter Verwendung der Range-API.

Online ausprobieren: Lookup

Ermitteln Sie Passwörter für MD5-, NTLM-, SHA1- oder SHA256-Hashes mit der vorberechneten Wortliste, ohne Ihren Hash an das Backend zu senden. Der Hauptvorteil besteht darin, dass alle Hash-Überprüfungen clientseitig durchgeführt werden, sodass Ihre Daten sicher und privat bleiben.

Darüber hinaus können Sie die Datenbank für dieses Tool lokal und firmenintern hosten und erstellen. Verwenden Sie dazu eine der vorberechneten Tabellen, die hier verfügbar sind, und richten Sie eine API ein, die Hash-Bereiche nach Wert bereitstellt.

Ein Serverbeispiel, das mit dieser Datenbankstruktur „funktioniert“, finden Sie im Repository.


Passcheck - Wurde Ihr Passwort kompromittiert?

Stellen Sie fest, ob Ihr Passwort kompromittiert wurde oder anfällig für regelbasierte Angriffe ist.

Online: Passcheck

Dieses Tool prüft, ob Ihr Passwort in der vorberechneten Wortliste mithilfe einer Bereichssuch-API vorhanden ist.

Aber was ist, wenn jemand einen regelbasierten Angriff verwendet? Ist Ihr Passwort sicher vor regelbasierten Angriffen? Darüber hinaus simuliert es regelbasierte Angriffe, indem es „umgekehrte“ Hashcat-Regeln anwendet, um potenzielle Kandidaten zu identifizieren, die mit den Regeln zum Knacken Ihres Passworts verwendet werden könnten.

Hauptfunktionen

  • Wortlistenprüfung - Überprüft, ob Ihr Passwort in der Wortliste weakpass_4.merged gefunden wird.
  • Simulation regelbasierter Angriffe - Generiert Kandidaten und testet, ob Ihr Passwort anfällig für regelbasierte Knacktechniken ist.

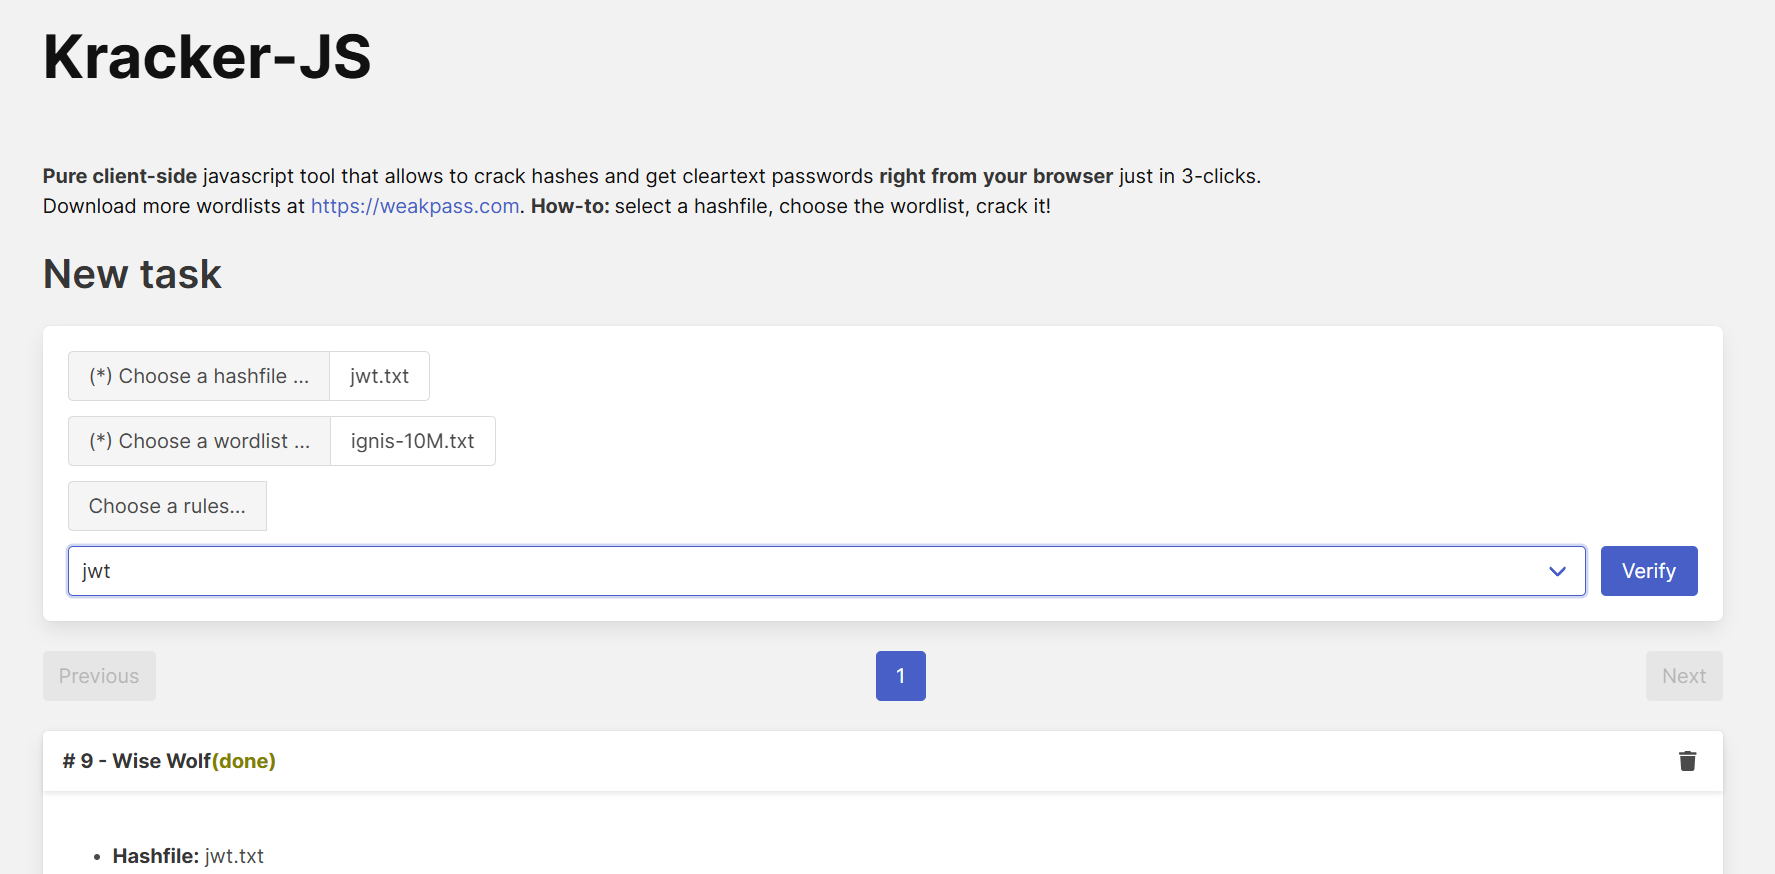
Kraker-JS

Knacken Sie Hashes direkt in Ihrem Browser mit diesem JavaScript-basierten Tool.

Online ausprobieren: Kraker-js

Funktionen

  • Unterstützte Hash-Typen: MD5, SHA1, crypt-Funktionen, JWT, Net-NTLMv2 und mehr.
  • Paralleles Knacken: Führt mehrere Aufgaben gleichzeitig für eine effiziente Verarbeitung aus.
  • Reines JS und clientseitig
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






