 zupit/horusec
Horusec ist ein Open-Source-Tool, das die Identifizierung von Schwachstellen in Ihrem Projekt mit nur einem Befehl verbessert.


2.1. Anforderungen
2.2. Installation
3.1. CLI-Verwendung
3.2. Docker verwenden
3.3. Ältere Versionen
3.4. Horusec-Web-Anwendung verwenden
3.5. Visual Studio Code verwenden
3.6. Die Pipeline verwenden
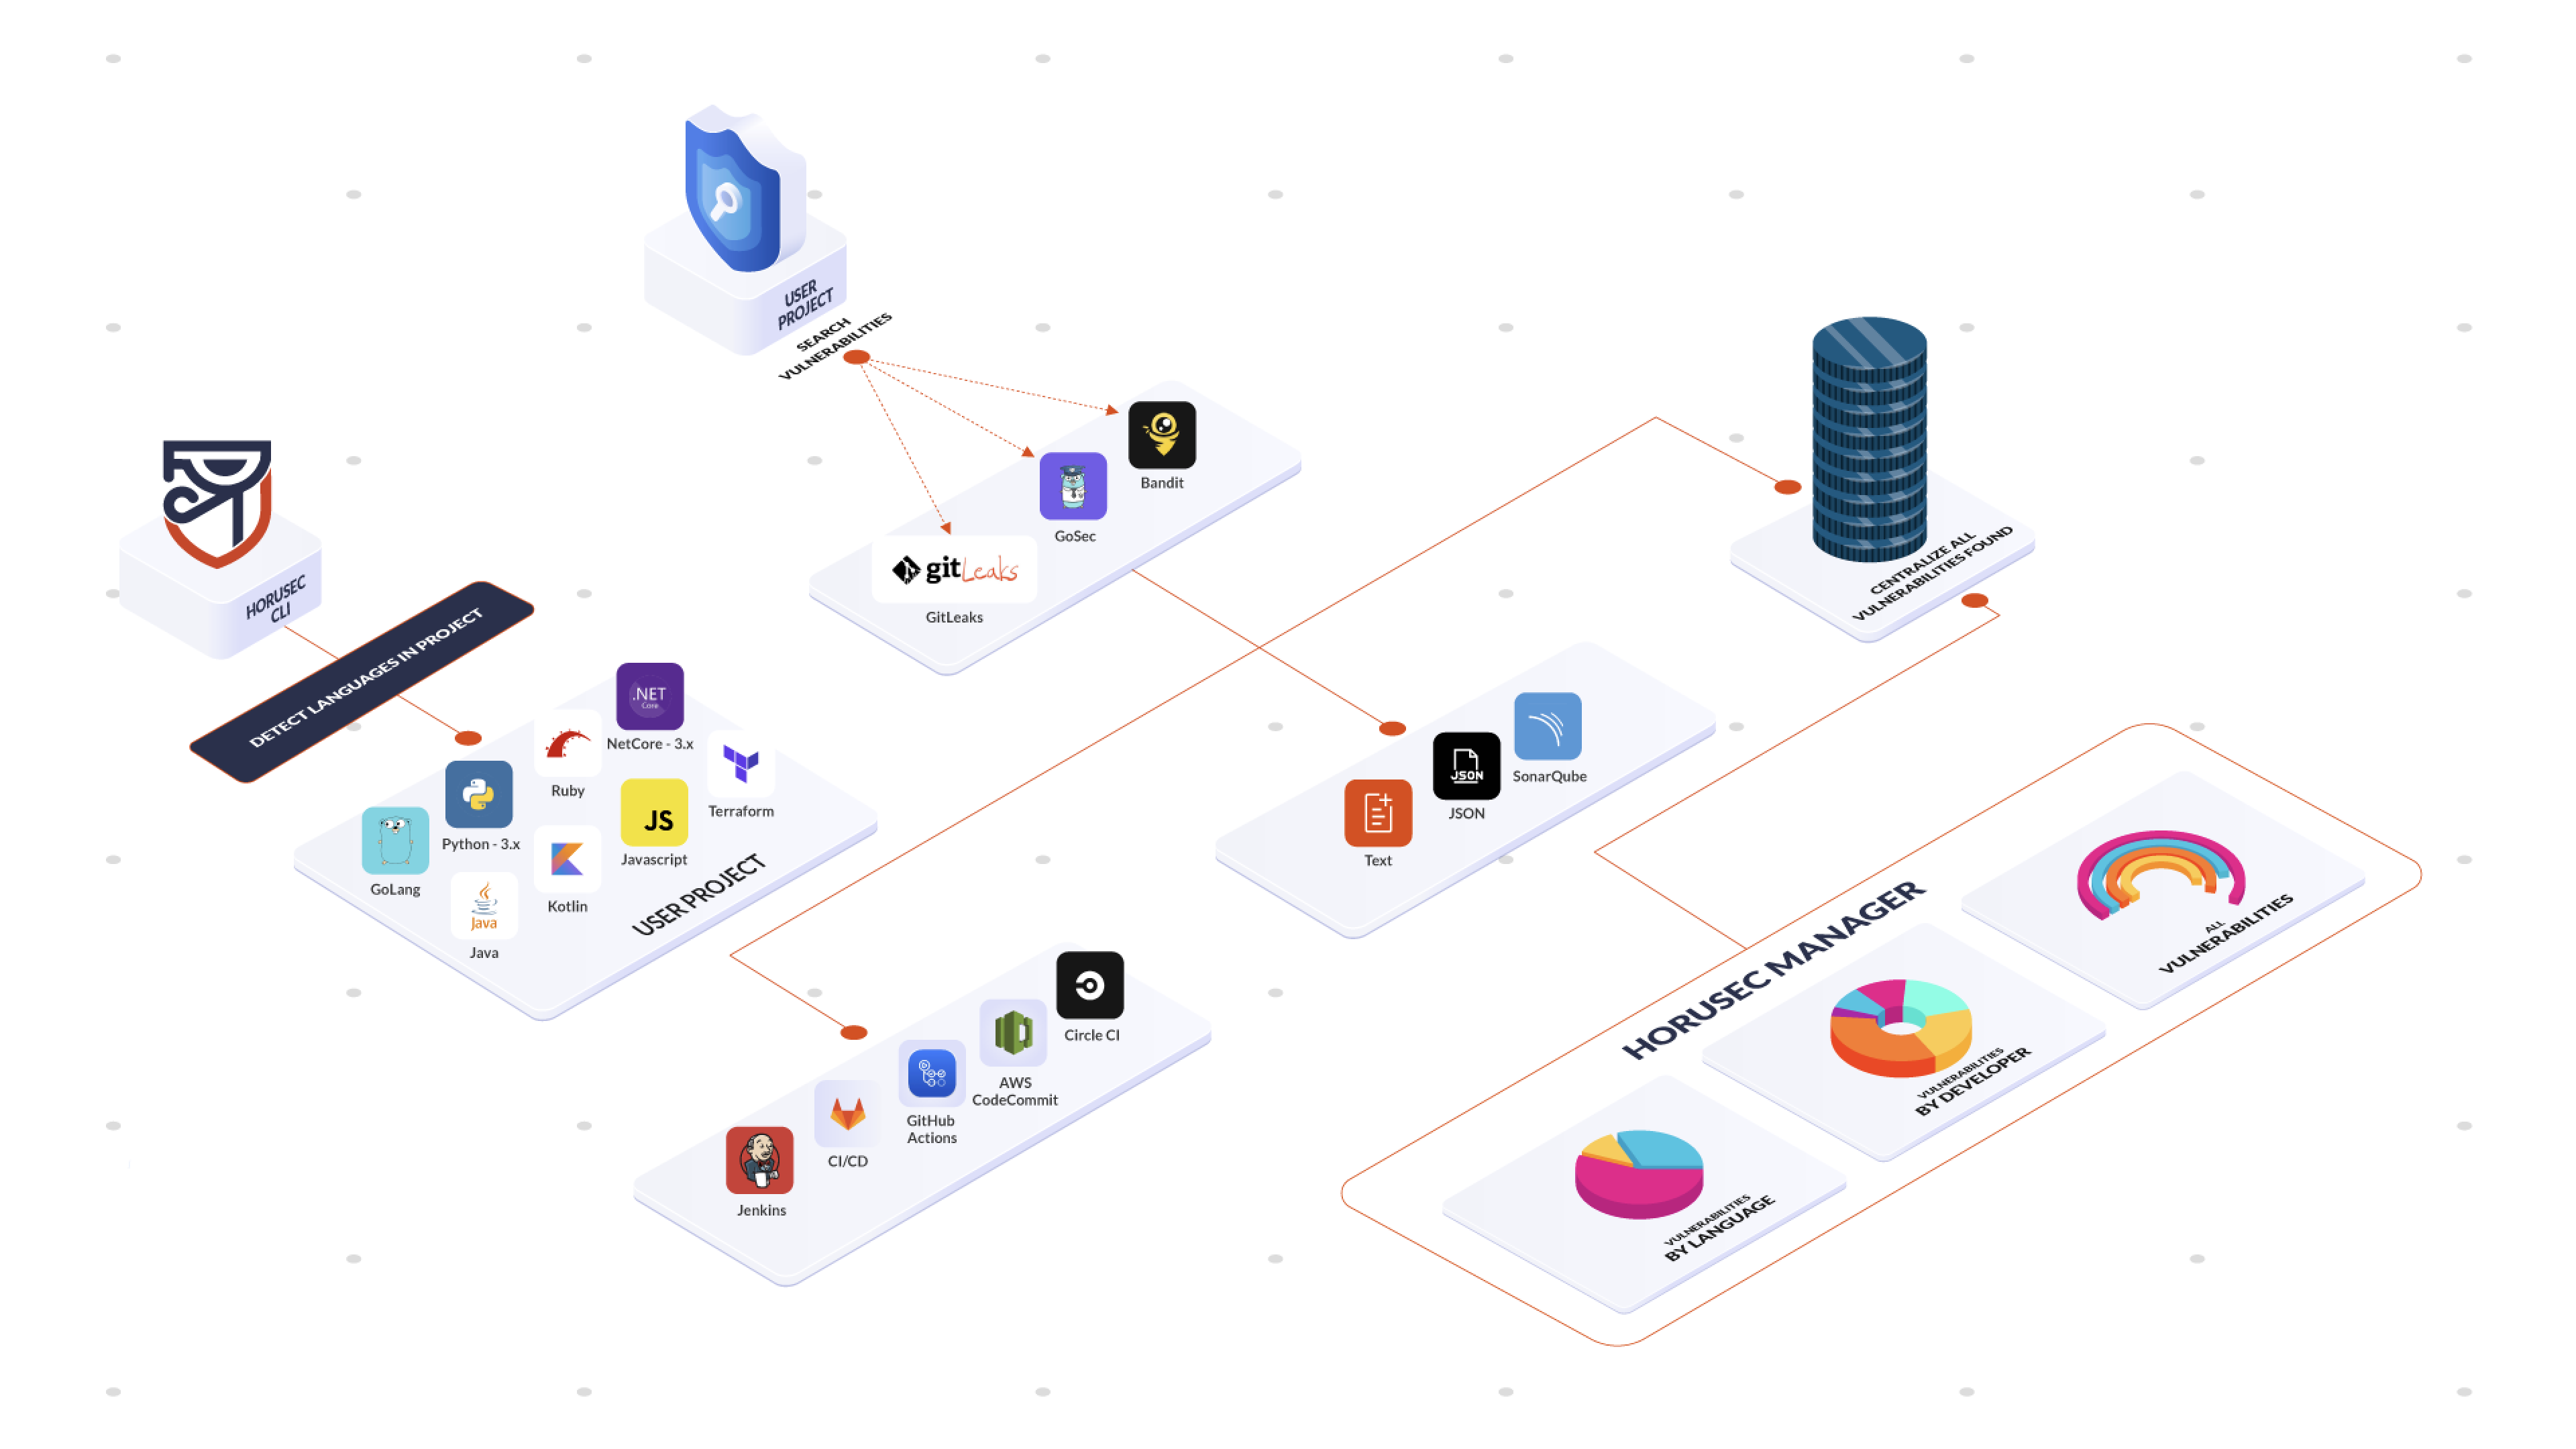
Horusec ist ein Open-Source-Tool, das eine statische Code-Analyse durchführt, um Sicherheitslücken während des Entwicklungsprozesses zu identifizieren. Derzeit werden folgende Sprachen analysiert: C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. Das Tool bietet Optionen zur Suche nach Schlüssellecks und Sicherheitslücken in allen Dateien Ihres Projekts sowie im Git-Verlauf. Horusec kann vom Entwickler über die CLI und vom DevSecOps-Team auf CI/CD-Plattformen verwendet werden.
Schauen Sie sich unsere Dokumentation an – dort finden Sie die vollständige Liste der Tools und Sprachen, die Horusec analysiert.
Sie benötigen Docker auf Ihrem Rechner, um Horusec mit allen von uns verwendeten Tools auszuführen.
Wenn Sie Docker nicht haben, gibt es ein Flag -D true, das die Abhängigkeit deaktiviert, aber dadurch geht auch ein Großteil der Analyseleistung verloren.
Wir empfehlen die Verwendung mit Docker.
Wenn Sie Commit-Autoren aktivieren -G true, besteht auch eine git-Abhängigkeit.
make install
oder
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
Alle Binärdateien mit Versionen finden Sie auf unserer Releases-Seite.
Weitere Details zur Installation finden Sie in der Dokumentation
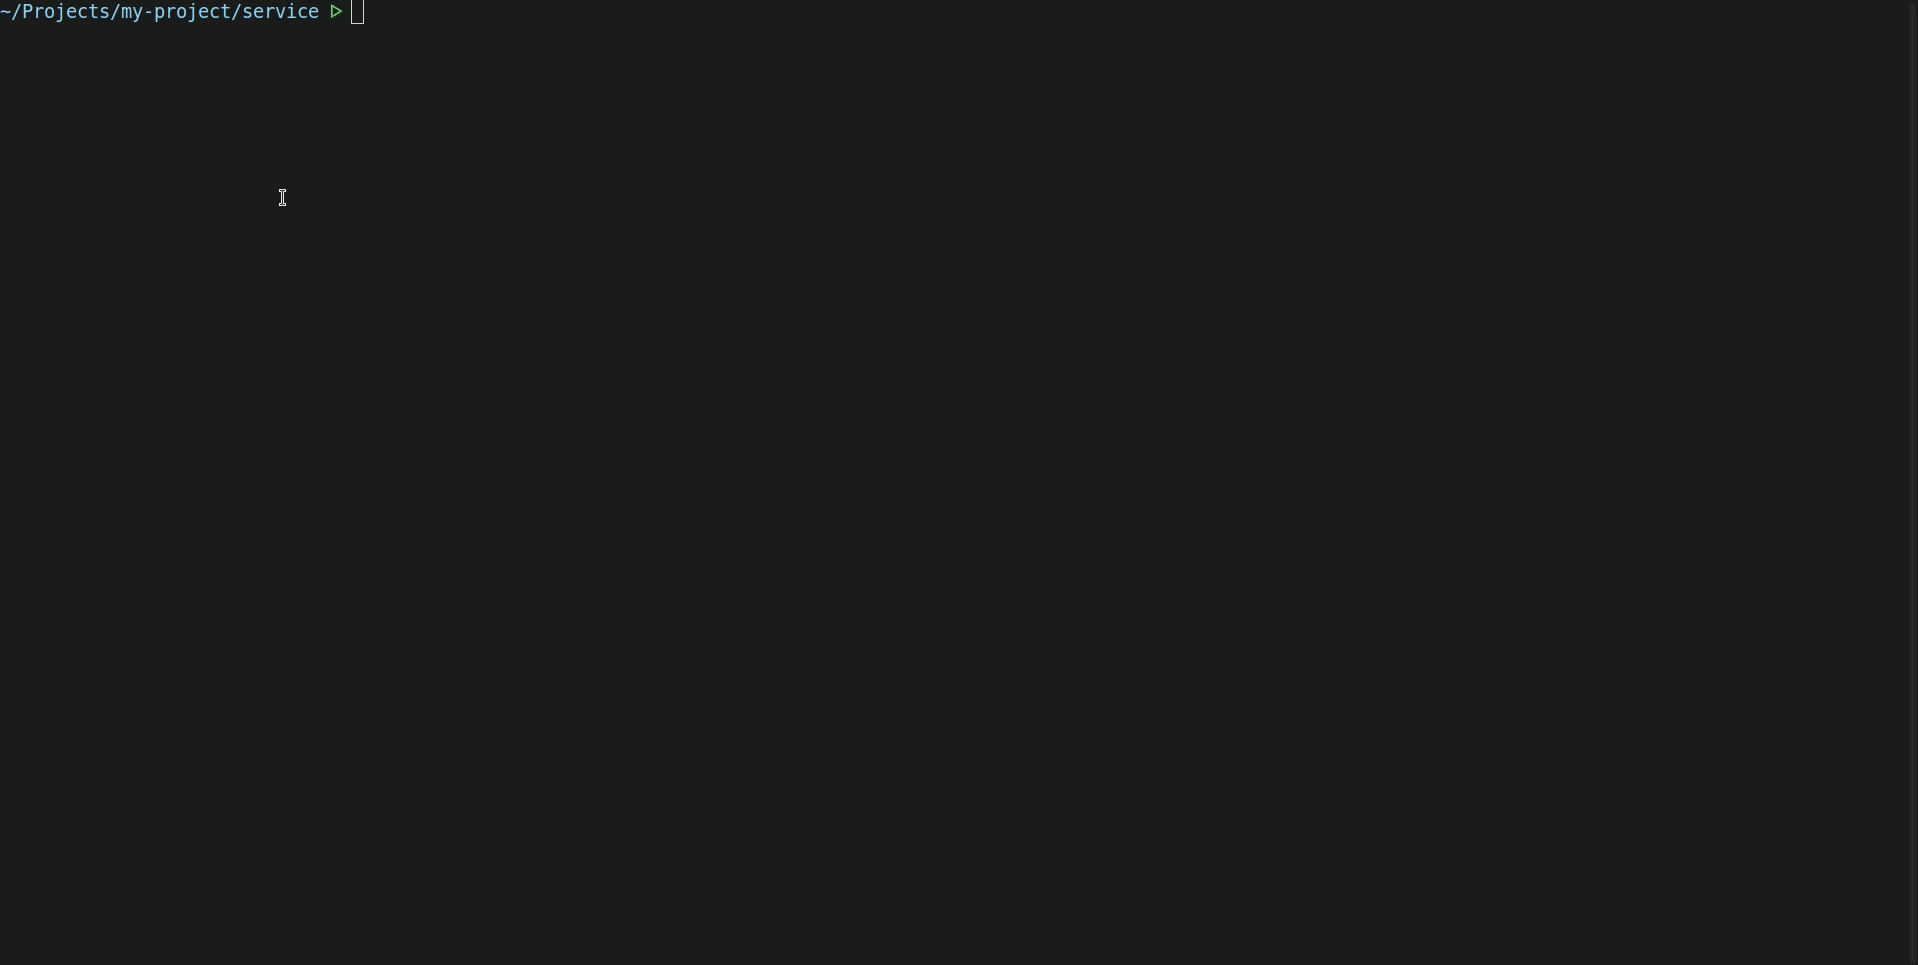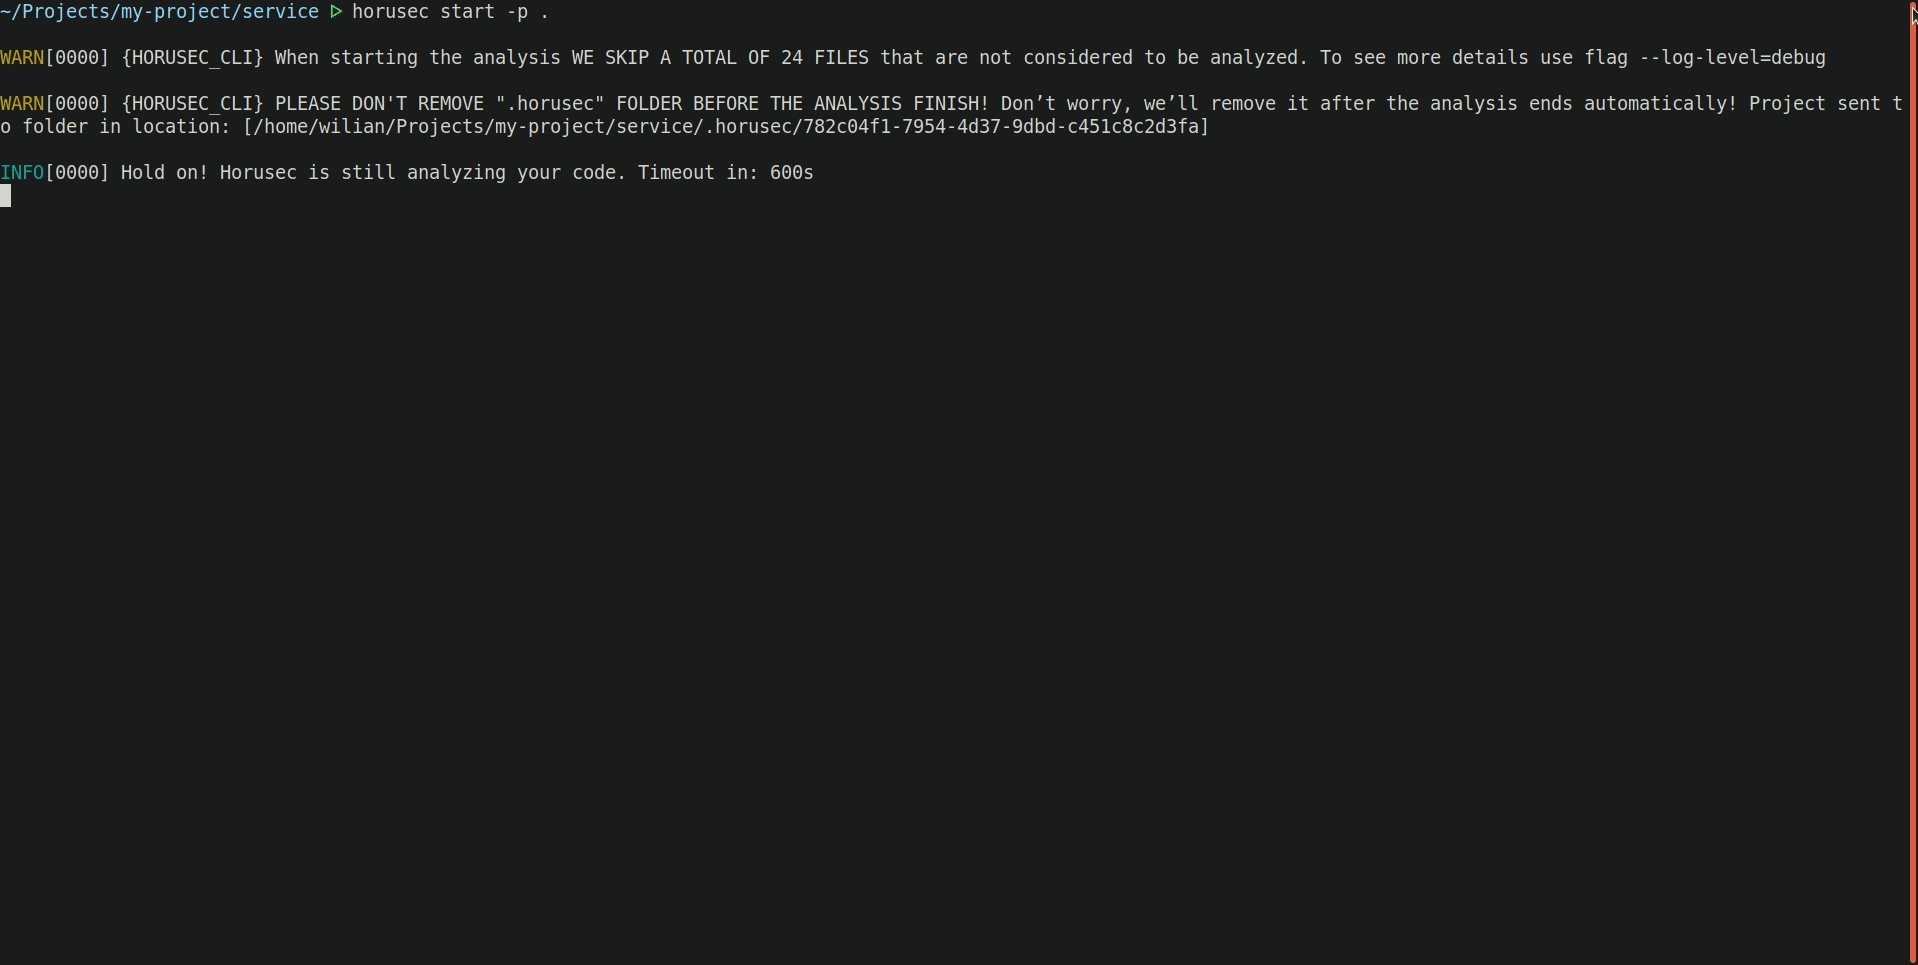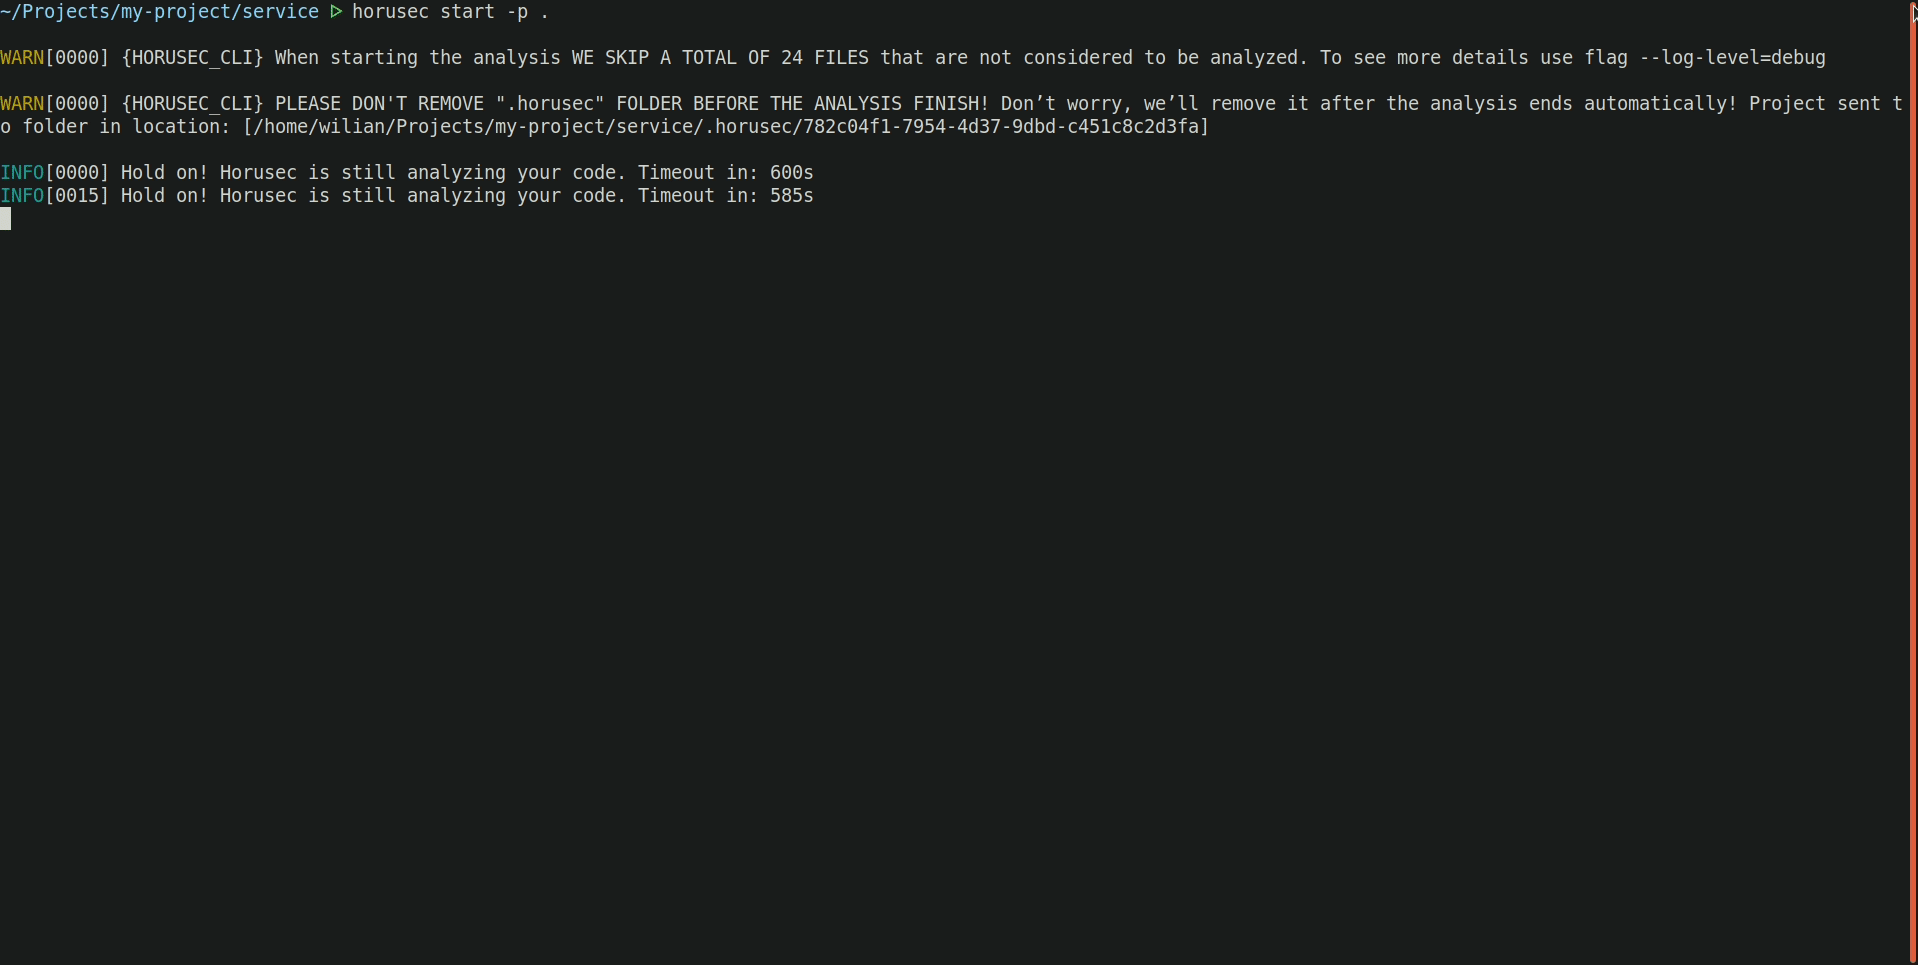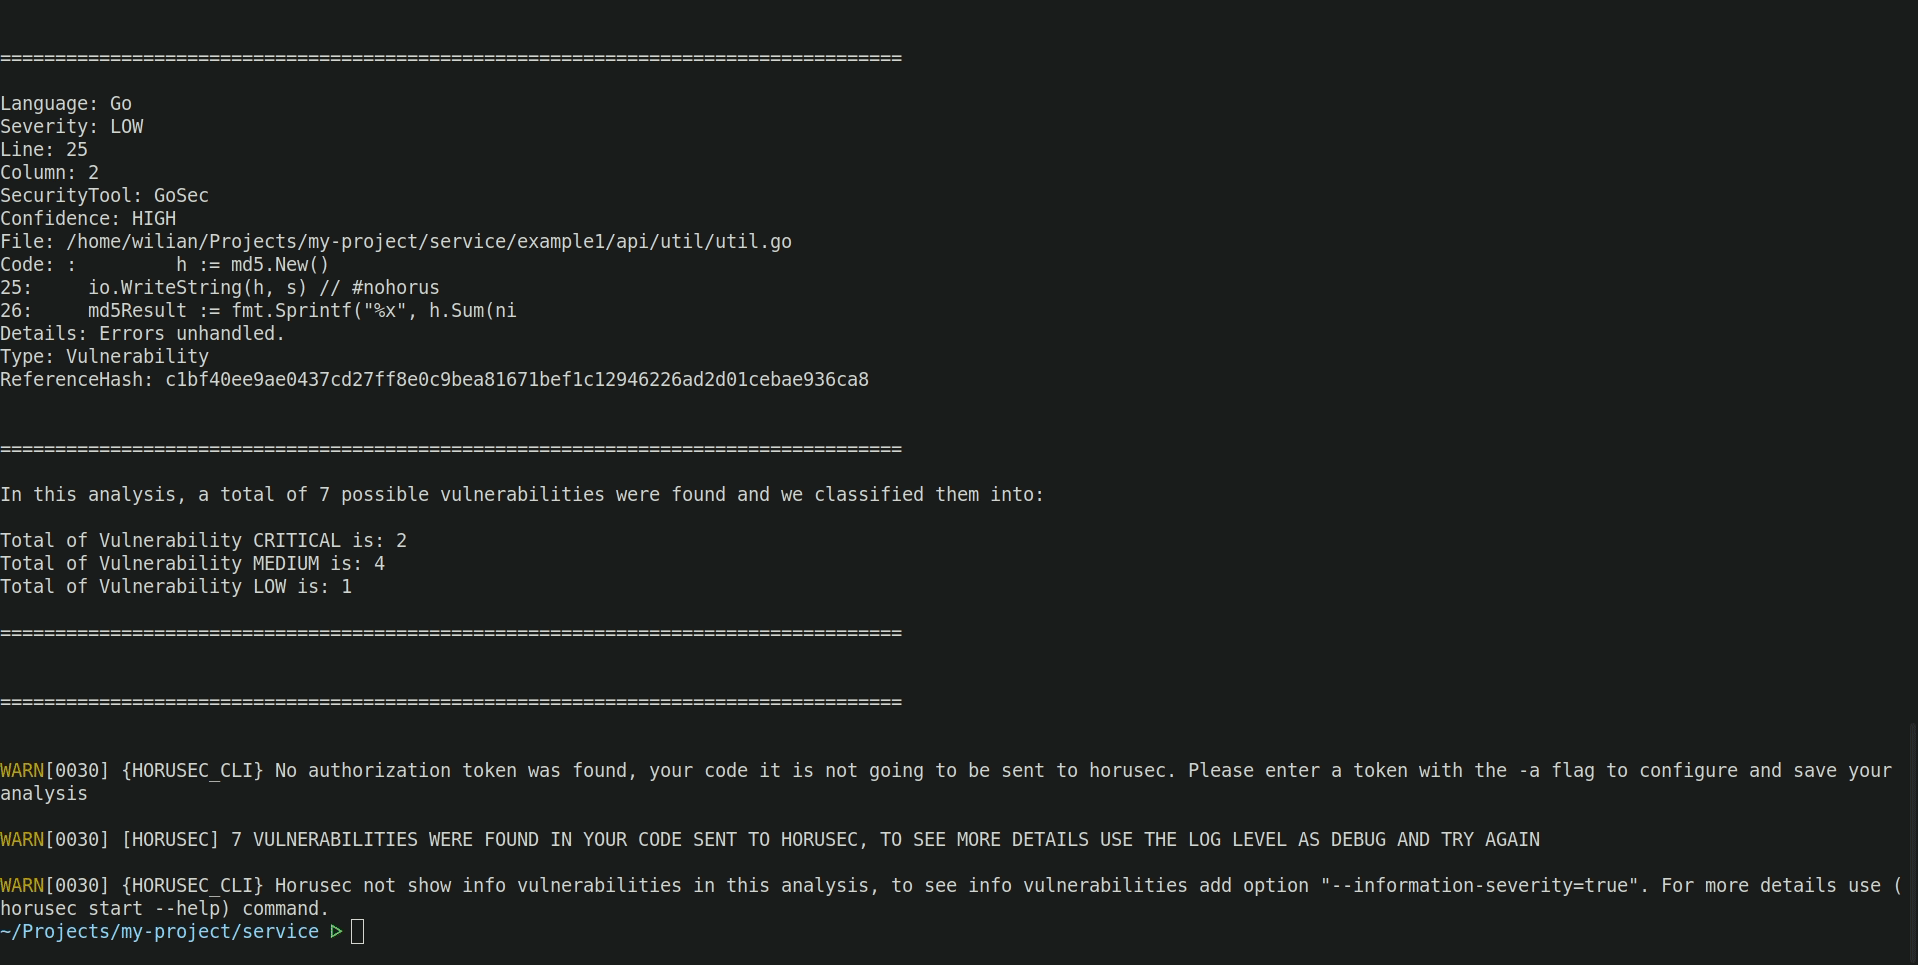
Um die horusec-cli zu verwenden und die Schwachstellen der Anwendung zu überprüfen, führen Sie den folgenden Befehl aus:
horusec start -p .
Wenn Horusec eine Analyse startet, erstellt es einen Ordner namens
.horusec. Dieser Ordner dient als Grundlage, um Ihren Code nicht zu verändern. Wir empfehlen, die Zeile.horusecin Ihre.gitignore-Datei aufzunehmen, damit dieser Ordner nicht an Ihren Git-Server gesendet werden muss.
Es ist möglich, Horusec über ein Docker-Image horuszup/horusec-cli:latest zu verwenden.
Führen Sie den folgenden Befehl aus:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.Mit dem Docker-Image haben wir zwei Pfade, unter denen das Projekt zu finden ist.
Das Flag -p repräsentiert den Projektpfad innerhalb des Containers, in unserem Beispiel /src.
Das Flag -P repräsentiert das Projekt außerhalb des Containers, in unserem Beispiel dargestellt durch $(pwd),
es wird auch benötigt, um den Projektpfad zum Mounten des Volumes anzugeben -v $(pwd):/src.
Horusecs v1 ist weiterhin verfügbar.
WARNUNG: Der Endpunkt für v1 wird eingestellt. Bitte aktualisieren Sie Ihre CLI auf v2. Weitere Details finden Sie in der Dokumentation.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.

