
 zerodayevil/cve-2026-54121-certighost
Proof-of-Concept-Modul für CVE-2026-54121 (Certighost), das die Validierung der AD CS-Registrierung über rogue LDAP/SMB-Listener ausnutzt, um einen Domain Controller zu imitieren und über PKINIT zu eskalieren.

🛡 KI-Sicherheitstool-Modul
CVE-2026-54121: Active Directory Certificate Services Impersonation (Certighost)
Offizielles Sicherheitsaudit-Modul für das KI-Sicherheitstool-Ökosystem





🌐 Web-Demo • 📚 Projekt-Website • 💬 Community-Chat
Website-Navigation: Startseite • Updates • Downloads • Module
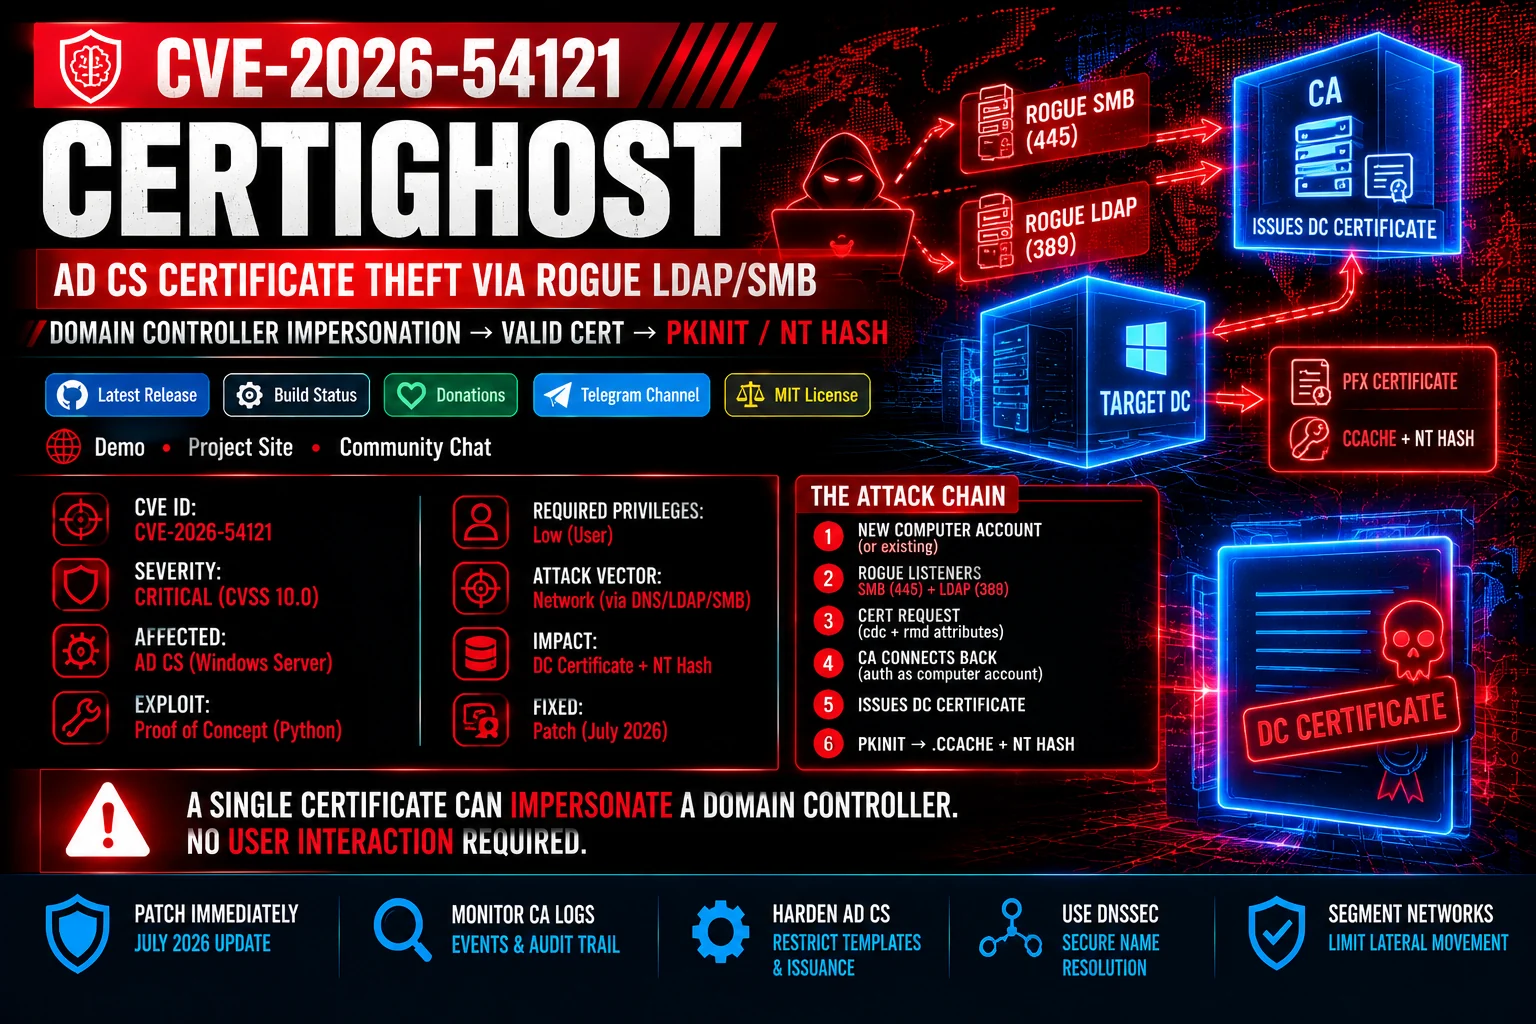
Dieses Modul bietet Diagnosefunktionen für CVE-2026-54121, bekannt als Certighost. Die Schwachstelle befindet sich in den Active Directory Certificate Services (AD CS) während der Validierungsphase von Zertifikatsregistrierungen für Computerkonten.
Ein Angreifer mit standardmäßigen Domänenanmeldeinformationen mit geringen Rechten erstellt ein neues Computerkonto und übermittelt eine Zertifikatsanforderung mit manipulierten cdc- (kontrollierter IP-Listener) und rmd-Attributen (Ziel-DC-FQDN). Wenn die Zertifizierungsstelle (CA) zur Validierung der Identität des Rechners eine Rückverbindung herstellt, spoofen bösartige LDAP- (Port 389) und SMB/LSA-Listener (Port 445) die Identitätsattribute des Ziel-Domaincontrollers (sAMAccountName, SID, dNSHostName). Dadurch wird die CA dazu verleitet, ein authentisches Domaincontroller-Zertifikat auszustellen, was eine vollständige Domänenkompromittierung über PKINIT ermöglicht.
„Authentifiziere dich als Maschine, eskaliere zur gesamten Domäne."
Certighost umgeht traditionelle AD CS-Template-Berechtigungen, indem die Identitätsauflösungspipeline der CA vergiftet wird. Der Erhalt eines gültigen Domaincontroller-Zertifikats gewährt sofortige PKINIT-Authentifizierung und liefert sowohl einen TGT-Anmeldeinformationscache (.ccache) als auch den NT-Hash des Ziel-DC.
| Spezifikation | Zugewiesener Wert | Hinweise |
|---|---|---|
| CVE-Kennung | CVE-2026-54121 |
Active Directory Certificate Services Impersonation |
| Schweregrad | Kritisch (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Schwachstellentyp | CWE-287 / CWE-290 |
Unzureichende Authentifizierung / Authentifizierungsumgehung durch Spoofing |
| Betroffene Komponente | Active Directory Certificate Services (AD CS) | Zertifikatsregistrierung & Identitätsvalidierungspipeline |
| Angriffsvektor | Netzwerk | Remote ausgeführt über SMB-, LDAP- und RPC-Protokolle |
| Erforderliche Berechtigungen | Geringe Berechtigungen | Standard-Domänenbenutzerkonto (Berechtigung zum Hinzufügen von Maschinenkonten) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota auf 0 setzen, um zu verhindern, dass Nicht-Administratoren neue Computerobjekte erstellen.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) deaktiviert ist, sofern nicht ausdrücklich erforderlich.⚠️ WICHTIG: Dieses Modul ist für sichere Diagnosetests innerhalb des AI Security Tool-Frameworks konzipiert. Führen Sie es nur gegen autorisierte Ziele mit erhöhten administrativen Berechtigungen aus.
Um die Diagnose- und Überwachungsskripte auszuführen, installieren Sie das Kern-Framework des AI Security Tool:
