 zerodayevil/cve-2026-41651
Repository zu CVE-2026-41651 mit spezifischen Informationen und Analysen zu dieser einzelnen Sicherheitslücke.

🛡️ KI-Sicherheitswerkzeug-Modul
CVE-2026-41651: PackageKit TOCTOU Lokale Rechteausweitung (Pack2TheRoot)
Offizielles Sicherheitsaudit- & Exploit-Modul für das KI-Sicherheitswerkzeug-Ökosystem





🌐 Web-Demo • 📚 Projekt-Website • 💬 Community-Chat
Website-Navigation: Startseite • Updates • Downloads • Module
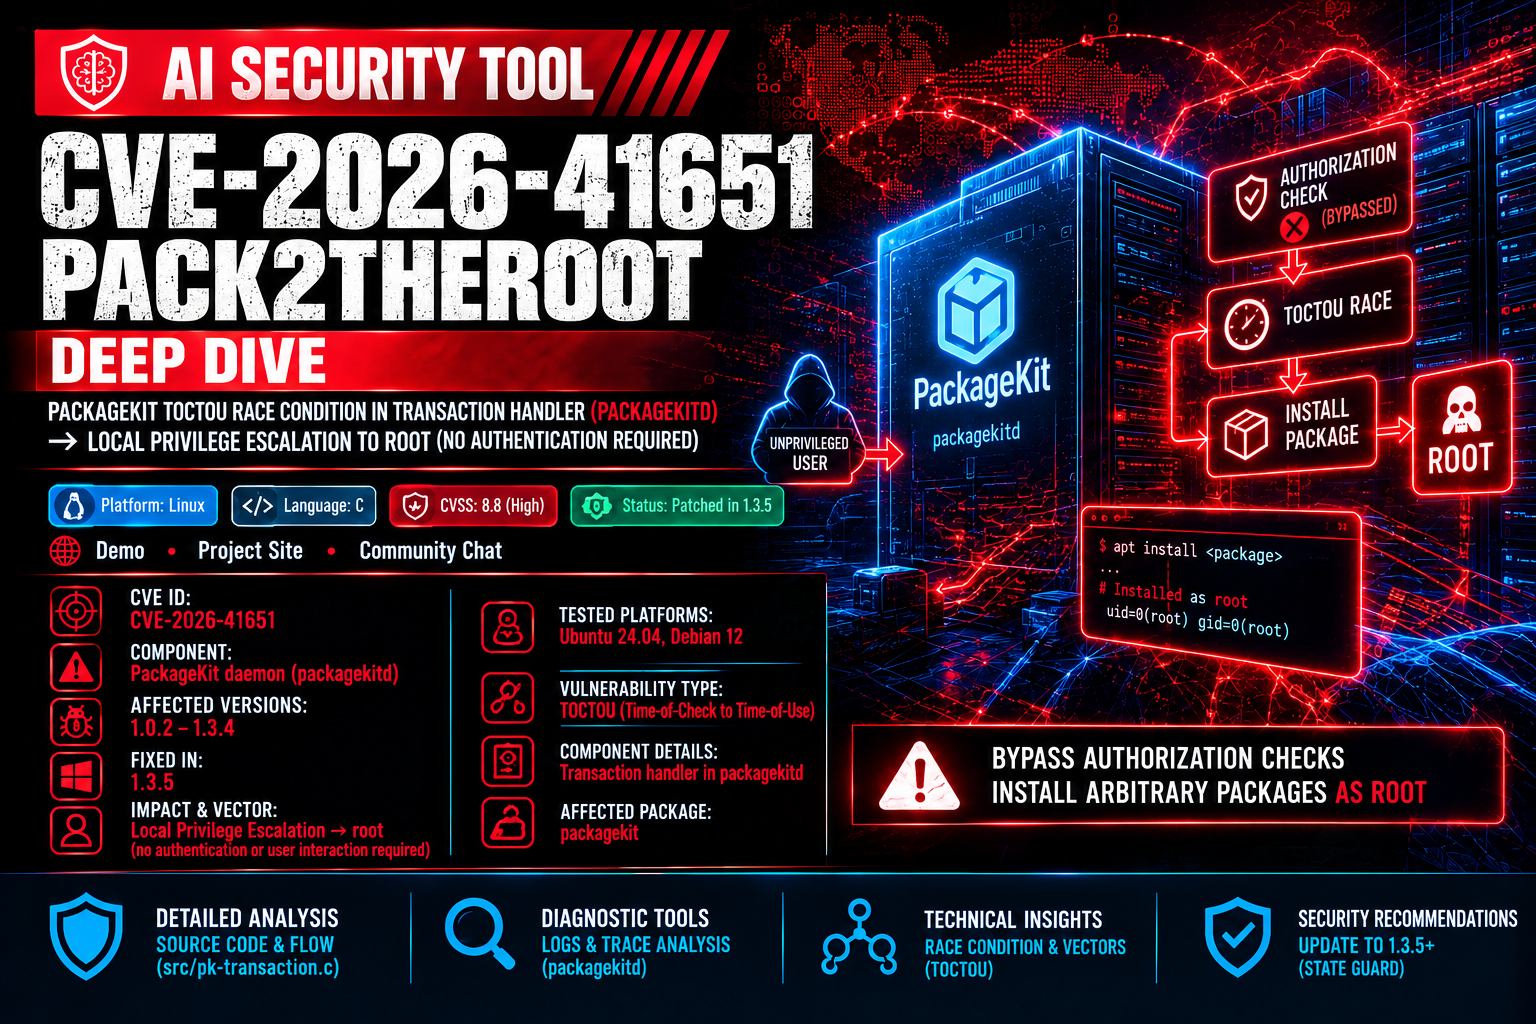
Dieses Modul bietet Diagnosewerkzeuge und eine tiefgehende technische Analyse für CVE-2026-41651 (Pack2TheRoot), eine kritische Time-of-Check to Time-of-Use (TOCTOU)-Race-Condition im Transaktions-Handler von PackageKit (packagekitd).
Die Schwachstelle ermöglicht es jedem lokalen unprivilegierten Benutzer, Autorisierungsprüfungen zu umgehen und beliebige Pakete als root ohne erforderliche Authentifizierung zu installieren.


| Spezifikation | Zugewiesener Wert | Hinweise |
|---|---|---|
| CVE-Kennung | CVE-2026-41651 |
PackageKit TOCTOU Lokale Rechteausweitung |
| Komponente | PackageKit-Daemon (packagekitd) |
Zentraler Transaktions-Handler |
| Betroffene Versionen | 1.0.2 – 1.3.4 |
Ungepatchte Daemon-Releases |
| Behoben in | 1.3.5 |
Zustandsprüfung im Transaktions-Handler hinzugefügt |
| Auswirkung & Vektor | Lokale Rechteausweitung → root | Keine Authentifizierung oder Benutzerinteraktion erforderlich |
| Getestete Plattformen | Ubuntu 24.04, Debian 12 | Standard-Systemkonfigurationen |

Drei verschiedene Fehler in src/pk-transaction.c verketten sich zu einem TOCTOU-Fenster zwischen Autorisierung und Ausführung:
InstallFiles() überschreibt cached_transaction_flags und cached_full_paths bedingungslos ohne Zustandsprüfung.pk_transaction_set_state() verwirft Rückwärtsübergänge stillschweigend, während die Flags überschrieben bleiben.pk_transaction_run() liest die gecachten Flags zum Zeitpunkt des Versands aus der GLib-Idle-Phase, nicht zum Zeitpunkt der Autorisierung.PK_TRANSACTION_FLAG_SIMULATE (Bit 2, Wert 0x4) überspringt die polkit-Prüfung vollständig.