 zerodayevil/cve-2026-40369-exploit
Proof-of-Concept-Exploit-Code für CVE-2026-40369, der die Schwachstelle für Forschung und autorisierte Sicherheitstests demonstriert.

🛡️ KI-Sicherheitswerkzeug-Modul
CVE-2026-40369: NtQuerySystemInformation Klasse 253 Kernel-Adressinkrement LPE
Offizielles Sicherheitsaudit- & Exploit-Modul für das KI-Sicherheitswerkzeug-Ökosystem





🌐 Web-Demo • 📚 Projekt-Website • 💬 Community-Chat
Website-Navigation: Startseite • Updates • Downloads • Module
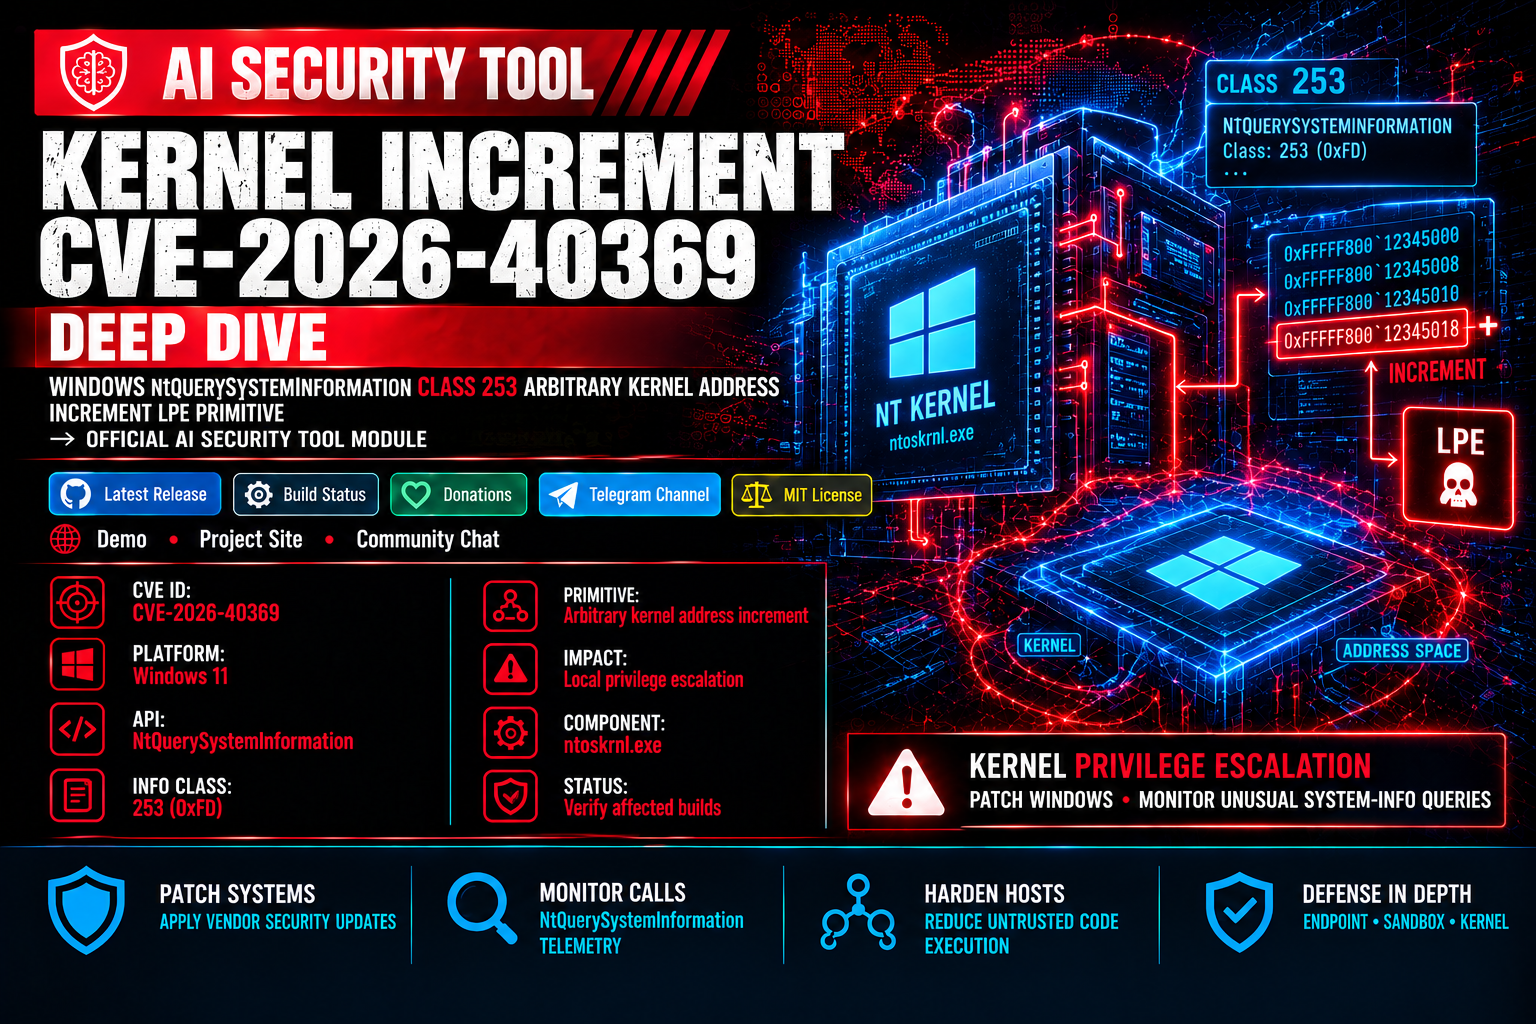
Dieses Modul bietet Diagnosewerkzeuge und eine tiefgehende technische Analyse für CVE-2026-40369, eine Schwachstelle zur beliebigen Kernel-Adressinkrementierung (Schreibprimitive) in Windows ntoskrnl.exe über NtQuerySystemInformation (Klasse 253 / SystemProcessInformationExtension).
Da NtQuerySystemInformation aus eingeschränkten Kontexten (einschließlich der Chrome-Browser-Sandbox) erreichbar ist, bietet diese Schwachstelle einem unprivilegierten lokalen Benutzer eine deterministische, zu 100 % zuverlässige Privilegieneskalations-Primitive.



| Spezifikation | Zugewiesener Wert | Hinweise |
|---|---|---|
| CVE-Kennung | CVE-2026-40369 |
Beliebige Kernel-Adressinkrementierung über NtQuerySystemInformation |
| Komponente | Windows-Kernel (ntoskrnl.exe) |
ExpGetProcessInformation |
| Auslösevektor | NtQuerySystemInformation(SystemProcessInformationExtension, kernelAddr, 0, &needed) |
Length=0 umgeht ProbeForWrite |
| Windows-Versionen | Windows 11 24H2–25H2 | Aus der Chrome-Sandbox erreichbar |
| Auswirkung & Vektor | Beliebige Kernel-Adressinkrementierung (Write Primitive) | Deterministischer Baustein zur Rechteausweitung |
| Authentifizierung erforderlich | Keine (Unprivilegierter lokaler Benutzer / Sandboxed) | Keine speziellen Token oder Privilegien erforderlich |
ExpGetProcessInformation wird von ExpQuerySystemInformation für die Info-Klassen 5, 0x39, 0x94, 0xFC und 0xFD (253 = SystemProcessInformationExtension) aufgerufen. Bei der Verarbeitung von Klasse 253 wird die Variable v95 direkt aus dem Pufferzeiger initialisiert, ohne Bereinigung oder NULL-Prüfungen.
__int64 ExpGetProcessInformation(unsigned int *buffer, unsigned int length, ..., int infoClass)
{
    v91 = buffer; // = NULL (when probing length=0)
    if (infoClass == 253) {
        v95 = v91; // BUG: sanitization for kernel address check missing!
        goto LABEL_11;
    }
    // ...
LABEL_11:
    while (NextProcess) {
        if (infoClass == 253) {
            ++*v95;          // CRASH / WRITE: Increments DWORD at target address
            v95[1] += ...;   // Adds thread count
            v95[2] += ...;   // Adds handle count
        }
    }
}
ExpQuerySystemInformation ruft ProbeForWrite(buffer, Length, alignment) vor dem Dispatch auf. Allerdings ist ProbeForWrite mit Length=0 ein vollständiges NO-OP, da es durch eine interne if (Length)-Prüfung gesteuert wird. Das Übergeben einer beliebigen Kernel-Adresse mit Length=0 leitet unvalidierte Zeiger erfolgreich direkt in die Prozessiterationsschleife weiter.
Für jeden Prozess im System führt der Kernel dreifache arithmetische Inkrementierungen an der Zielspeicheradresse durch:
[target+0] += 1 pro Prozess (Gesamtzahl der Systemprozesse)[target+4] += kumulierte Anzahl aktiver Threads[target+8] += kumulierte Anzahl aktiver Handles
Überwachen Sie auf anomale Aufrufe von NtQuerySystemInformation, die auf Klasse 253 mit Ausgabepuffern der Länge null oder ungewöhnlichen Adressbereichen verweisen. Wenden Sie die neuesten Herstellerupdates und Endpoint-Telemetrie-Kontrollen an.
⚠️ WICHTIG: Dieses Modul wurde speziell für die sichere Ausführung und Diagnose innerhalb des AI Security Tool-Ökosystems entwickelt. Verwenden Sie stets verifizierte Module aus offiziellen Repositories.
