zerodayevil/cve-2026-21858-n8n-fullchain
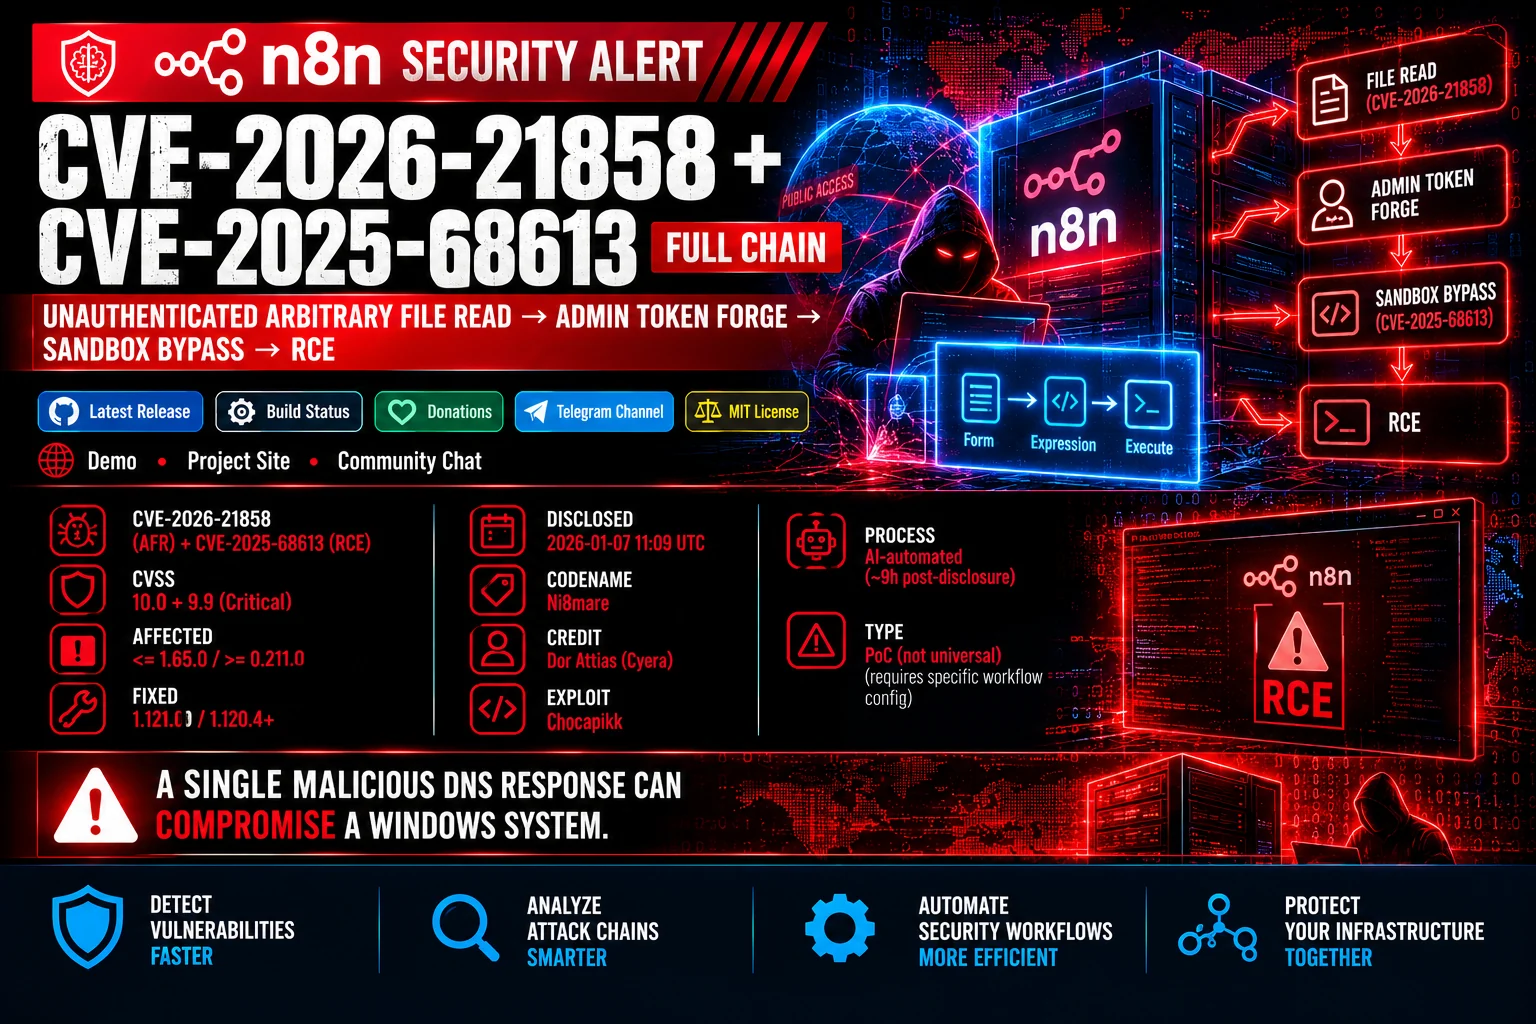
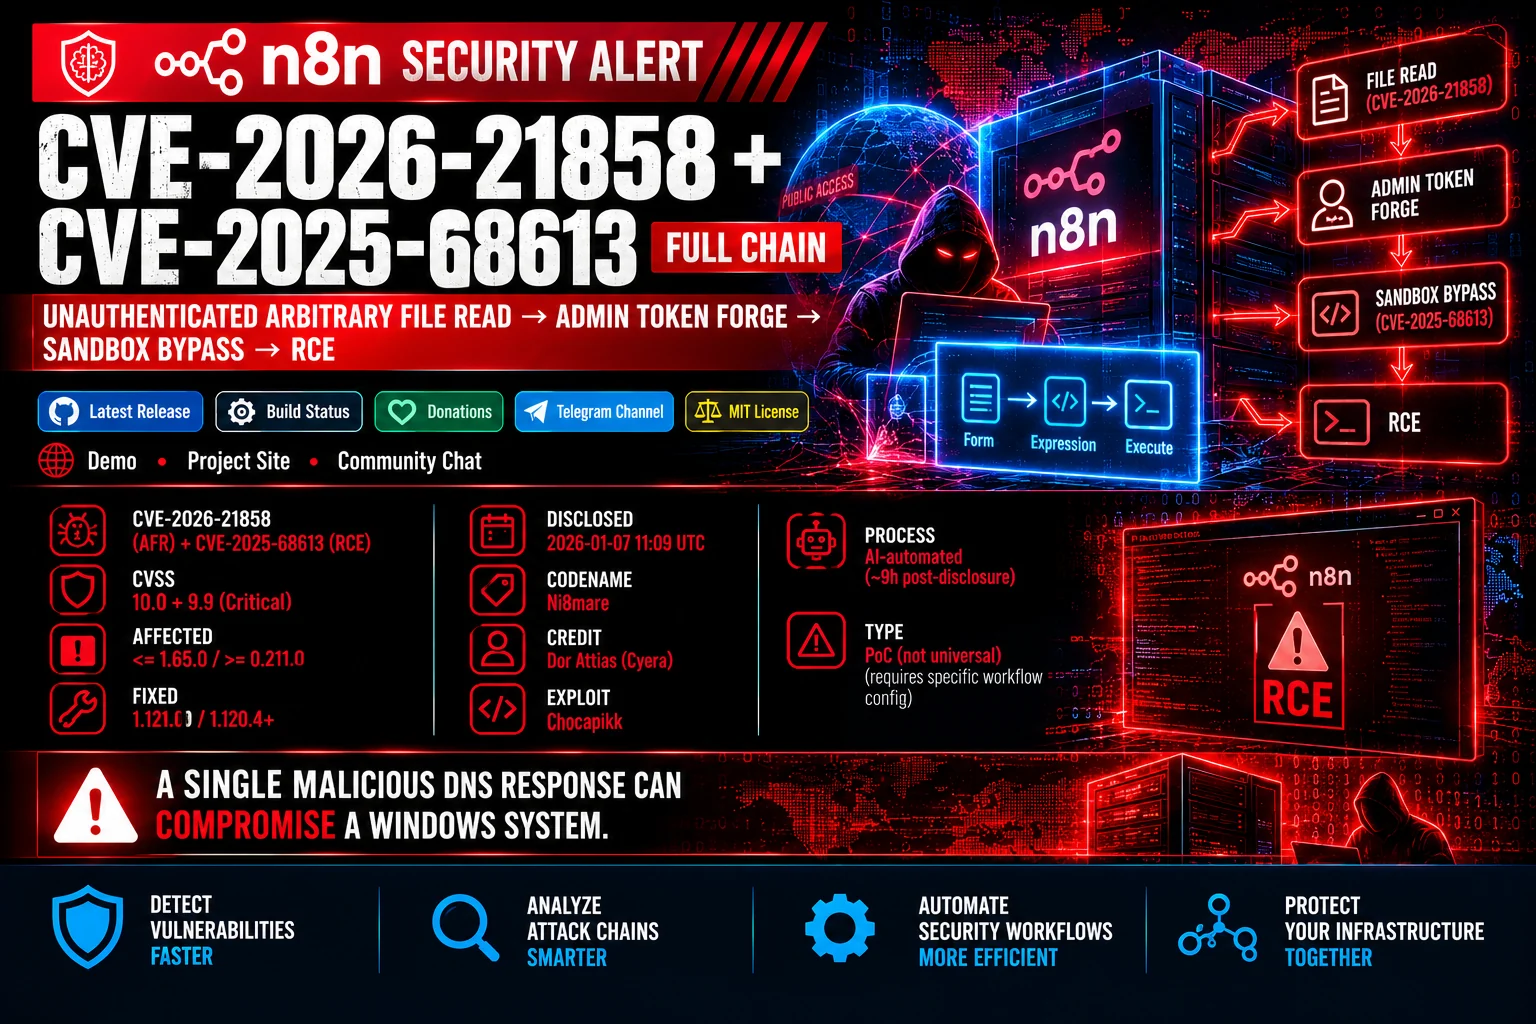
🛡️ Offizielles KI-Sicherheitstool-Modul für CVE-2026-21858 + CVE-2025-68613 (n8n „Ni8mare" nicht authentifizierte beliebige Dateilese- & Expression-Injection-RCE-Vollkette).

🛡️ KI-Sicherheitswerkzeug-Modul
n8n Full Chain (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
Offizielles Sicherheitsaudit-Modul für das KI-Sicherheitswerkzeug-Ökosystem





🌐 Web-Demo • 📚 Projekt-Website • 💬 Community-Chat
Website-Navigation: Startseite • Updates • Downloads • Module
Dieses Modul bietet Diagnosewerkzeuge und eine vollständige Exploit-Kette für n8n-Workflow-Automatisierungsinstanzen, genannt Ni8mare.
Die Angriffskette kombiniert ein unauthentifiziertes beliebiges Dateilesen (CVE-2026-21858), verursacht durch Content-Type-Verwechslung, mit einem authentifizierten Expression-Injection-Sandbox-Bypass (CVE-2025-68613). Durch Senden einer manipulierten Content-Type: application/json-Anfrage an ein exponiertes Datei-Upload-Formular kontrolliert ein Angreifer das filepath-Argument, um interne Systemdateien zu lesen (/proc/self/environ, Konfiguration und SQLite-DB). Der erlangte encryptionKey und der Passwort-Hash ermöglichen die Offline-Fälschung eines Administrator-JWT-Cookies. Nach der Authentifizierung entkommt die Expression-Injection über this.process.mainModule.require der JavaScript-Sandbox, um beliebige Systembefehle auszuführen.
"Vom Dateilesen zur vollständigen Systemübernahme in drei Schritten."
Während das Dateilesen einen aktiven Formular-Workflow mit binärer Ausgabe erfordert, funktioniert die Expression-Injection zuverlässig auf Standard-n8n-Installationen, ohne dass spezielle Nodes oder explizit aktivierte Systemberechtigungen erforderlich sind.
| Spezifikation | Zugewiesener Wert | Anmerkungen |
|---|---|---|
| CVE-Identifikatoren | CVE-2026-21858 + CVE-2025-68613 |
Vollständige Kette: Unauthentifiziertes Dateilesen bis RCE |
| Schweregrad | Kritisch (CVSS v3.1: 10.0 + 9.9) | Unauthentifizierte RCE-Kette |
| Schwachstellentypen | CWE-200 / CWE-94 |
Content-Type-Verwechslung / Code-Injection |
| Betroffene Komponente | n8n Workflow Automation Engine | Versionen <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Gepatchte Versionen | 1.121.0 (AFR) / 1.120.4+ (RCE) | Offizielle Hersteller-Patches veröffentlicht |
| Erforderliche Berechtigungen | Keine | Unauthentifizierter Erstzugriff über öffentliches Formular |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 oder höher.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true und beschränken Sie Prozessfähigkeiten in Docker-Containern.⚠️ WICHTIG: Dieses Modul wurde speziell für die sichere Ausführung und Diagnose innerhalb des KI-Sicherheitswerkzeug-Ökosystems entwickelt. Verwenden Sie stets verifizierte Module aus offiziellen Repositorys.
Um die Überwachungs- und Diagnoseskripte auszuführen, stellen Sie sicher, dass die Kern-Engine des KI-Sicherheitswerkzeugs installiert ist: