
WPair ist ein defensives Sicherheitsforschungstool, das die CVE-2025-36911 (z. B. WhisperPair) Schwachstelle im Google Fast Pair Protokoll demonstriert. Diese Schwachstelle betrifft Millionen von Bluetooth-Audiogeräten weltweit und ermöglicht unbefugtes Pairing und potenziellen Mikrofonzugriff ohne Zustimmung des Benutzers.
CVE-2025-36911 (z.B. WhisperPair) Schwachstellen-Scanner & Forschungswerkzeug


Funktionen • Installation • Verwendung • So funktioniert's • Sicherheitslücke • Danksagungen
Diese Anwendung ist eine unabhängige Umsetzung, die von @ZalexDev in eigener Verantwortung erstellt wurde. Die ursprünglichen Forscher der KU Leuven haben die Sicherheitslücke entdeckt und veröffentlicht, jedoch keinen Code herausgegeben und stehen in keiner Verbindung zu diesem Projekt. Ihre Nennung in den Danksagungen dient ausschließlich der Anerkennung ihres Forschungsbeitrags.
WPair ist ein defensives Sicherheitsforschungstool, das die CVE-2025-36911-Sicherheitslücke im Google Fast Pair-Protokoll demonstriert. Diese Sicherheitslücke betrifft Millionen von Bluetooth-Audiogeräten weltweit und ermöglicht unbefugtes Pairing sowie potenziellen Mikrofonzugriff ohne Zustimmung des Benutzers.
Zweck: Hilft Sicherheitsforschern, Geräteherstellern und Endbenutzern, angreifbare Geräte zu identifizieren, die Firmware-Updates benötigen.
| Funktion | Beschreibung |
|---|---|
| BLE-Scanner | Erkennt Fast Pair-Geräte, die die Dienst-UUID 0xFE2C ausstrahlen |
| Schwachstellentester | Nicht-invasiver Check, ob Gerät gegen CVE-2025-36911 gepatcht ist |
| Exploit-Demonstration | Vollständiger Proof-of-Concept für autorisierte Sicherheitstests |
| HFP-Audiozugriff | Demonstriert Mikrofonzugriff nach der Ausnutzung |
| Live-Hören | Echtzeit-Audiostreaming zum Telefonlautsprecher |
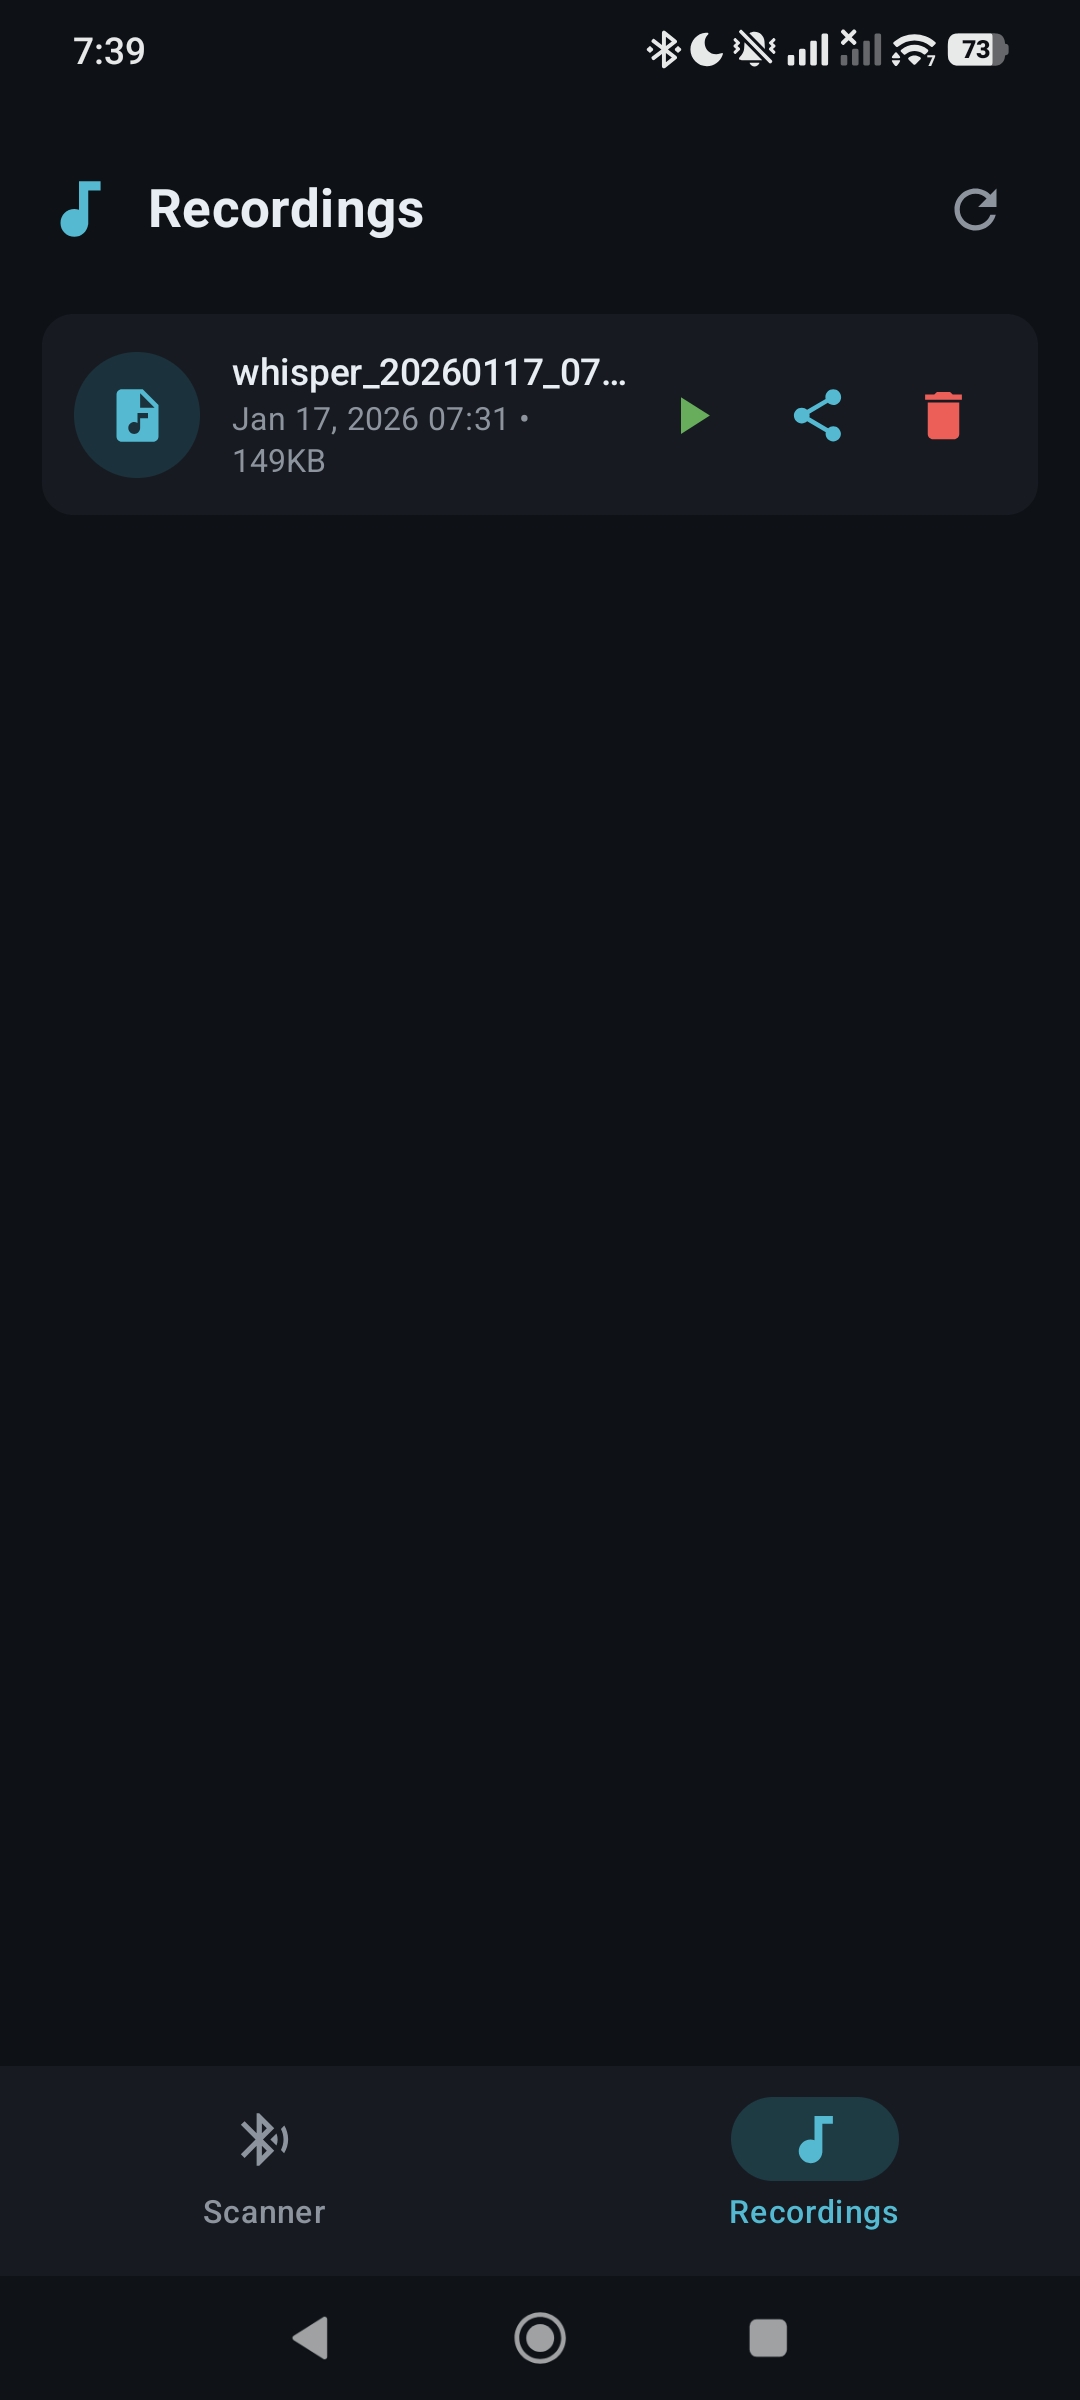
| Aufnahme | Gespeichertes Audio als M4A-Dateien speichern |
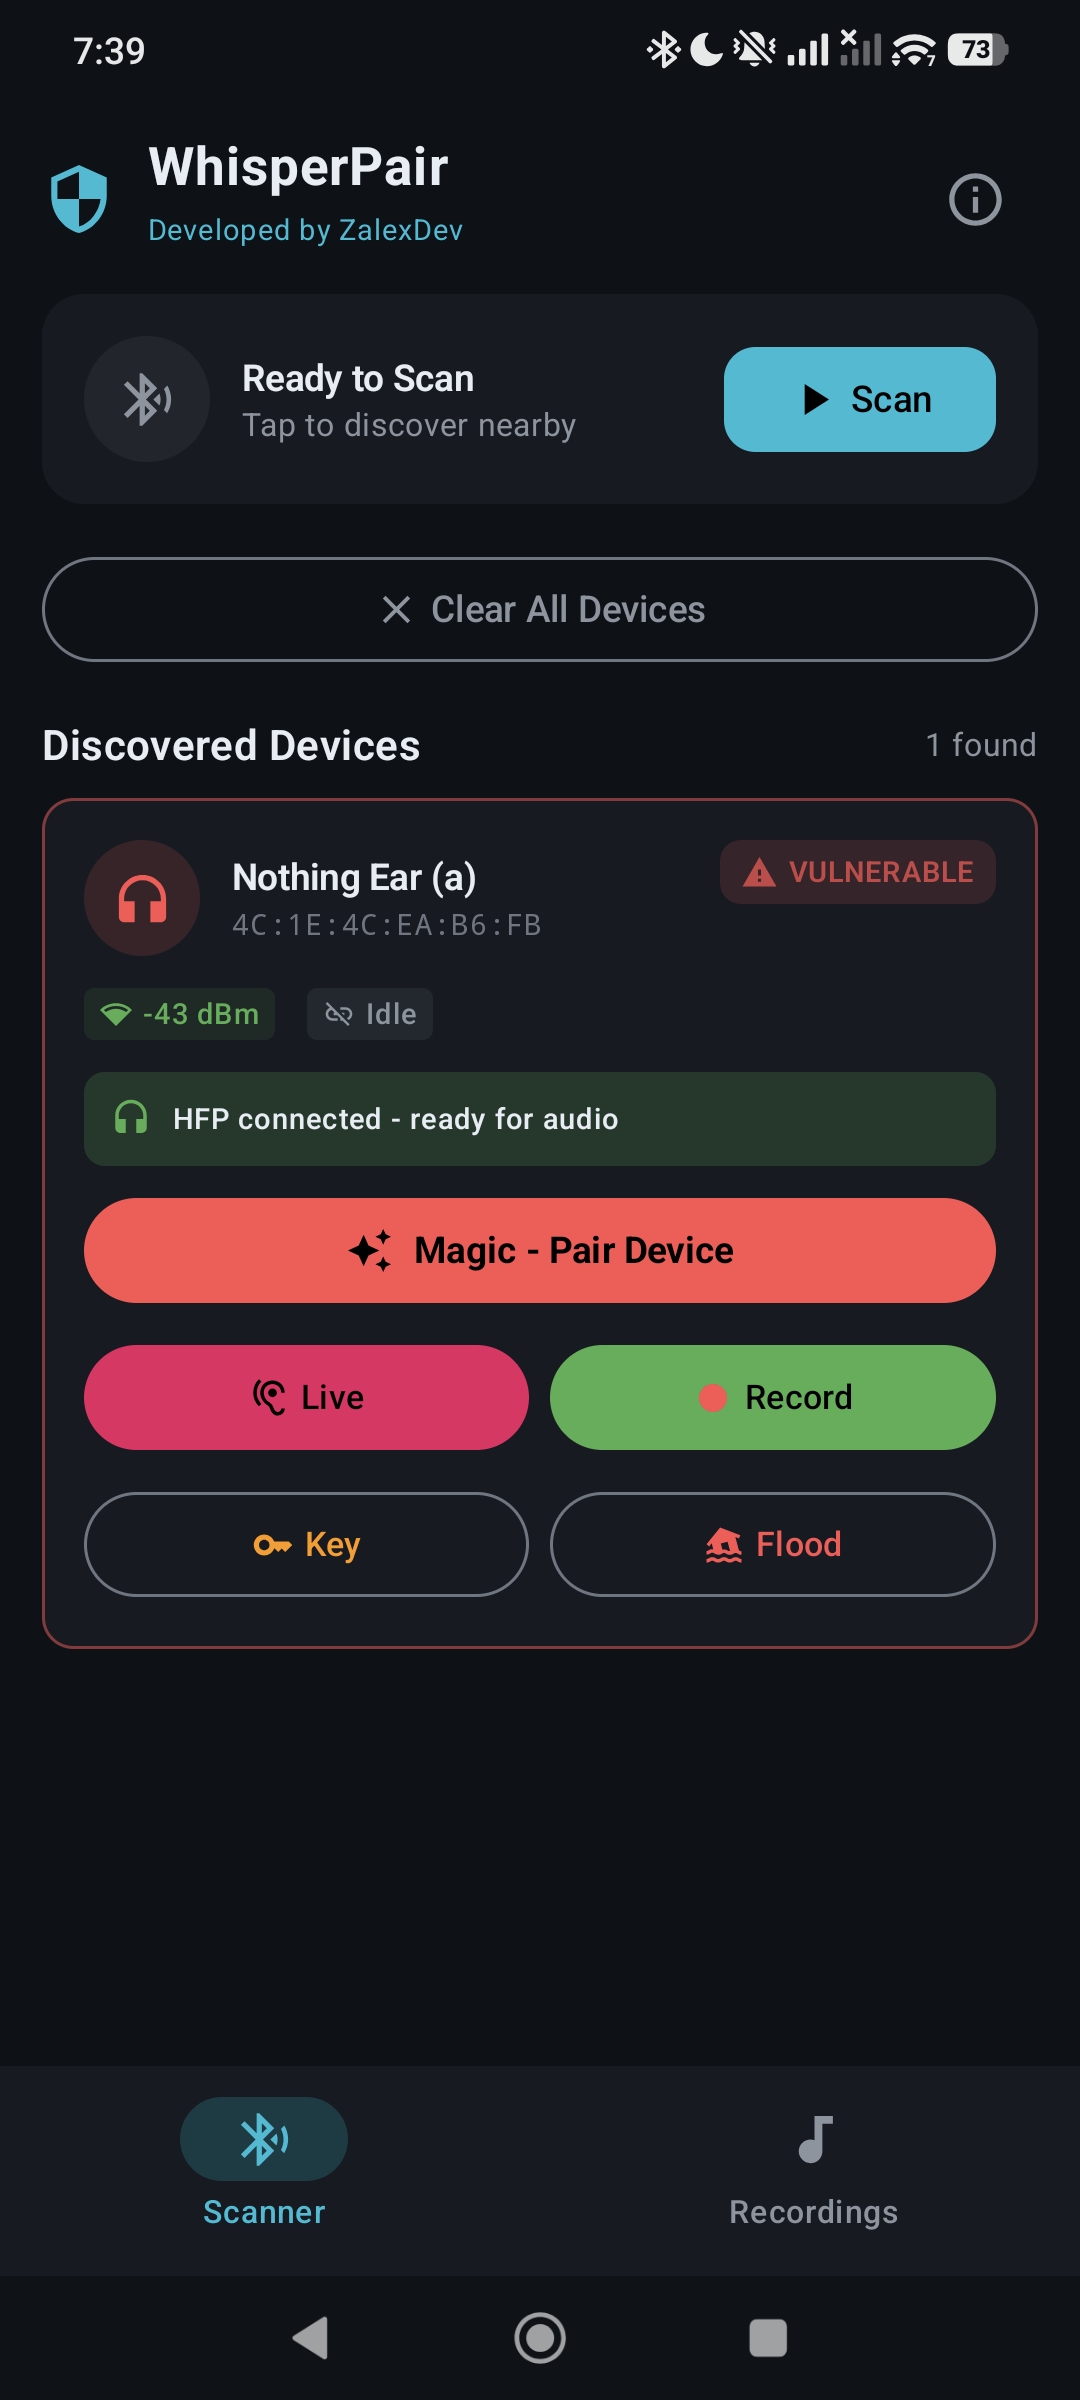
Dieses Tool enthält bewusst keine FMDN-Provisionierungsfunktionalität. Obwohl die Sicherheitslückenkette technisch gesehen die Registrierung kompromittierter Geräte im Google Find Hub Network zur dauerhaften Standortverfolgung ermöglicht, habe ich mich entschieden, diese Funktion nicht zu implementieren. Jemandes Kopfhörer in einen verdeckten Tracking-Beacon zu verwandeln, überschreitet eine klare ethische Grenze von der Sicherheitsforschung zum Stalkerware-Bereich. Die Account-Key-Schreib- und Audiozugriffsdemonstrationen reichen aus, um die Schwere der Sicherheitslücke zu beweisen.
WPair-vX.X.X.apk heruntergit clone https://github.com/zalexdev/whisper-pair-app.git
cd whisper-pair-app
./gradlew assembleDebug
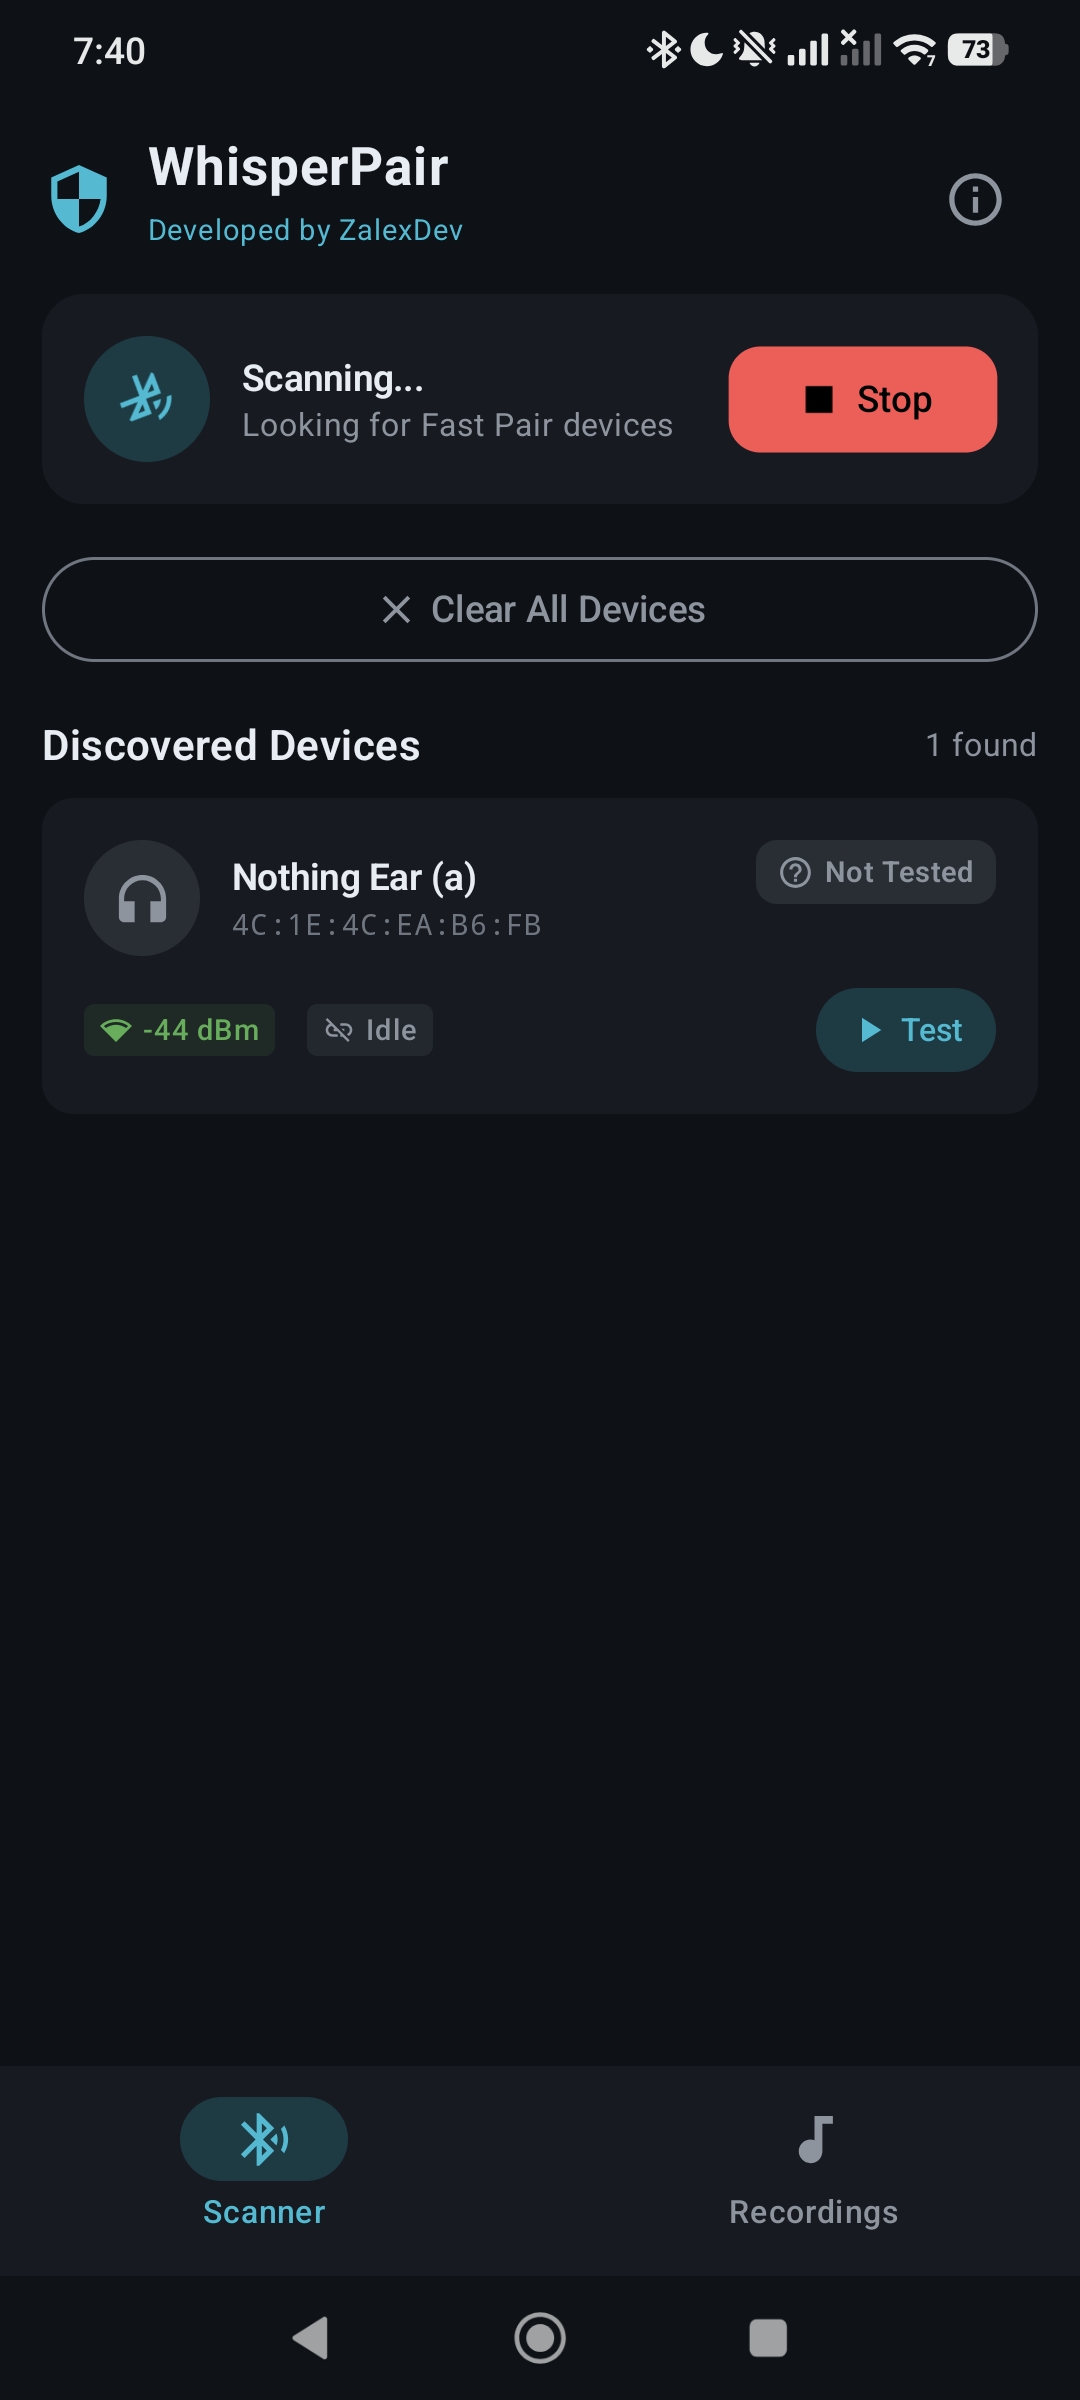
Tippe auf Scan, um nahegelegene Fast Pair-Geräte zu entdecken. Geräte im Pairing-Modus zeigen ein "Pairing"-Abzeichen.
Für Geräte, die nicht im Pairing-Modus sind, tippe auf Test, um zu prüfen, ob sie angreifbar sind. Dies ist nicht-invasiv und paart nicht mit dem Gerät.
| Status | Bedeutung |
|---|---|
VULNERABLE | Gerät ist von CVE-2025-36911 betroffen |
Patched | Gerät wurde mit Sicherheitsupdate aktualisiert |
Error | Test nicht eindeutig (Gerät möglicherweise bereits gepaart) |
Für angreifbare Geräte tippe auf Magic, um die vollständige Exploit-Kette zu demonstrieren:
Nach erfolgreichem Pairing:
sequenceDiagram
    participant App as WPair
    participant Target as Vulnerable Device
    participant BT as Android Bluetooth

    App->>Target: BLE Scan (0xFE2C service)
    Target-->>App: Fast Pair Advertisement

    Note over App: Vulnerability Test
    App->>Target: GATT Connect
    App->>Target: Read Model ID
    App->>Target: Write Key-Based Pairing (no signature)
    Target-->>App: Response (Vulnerable if accepted)

    Note over App: Exploitation
    App->>Target: Key-Based Pairing Request
    Target-->>App: Encrypted Response + BR/EDR Address
    App->>BT: createBond(BR/EDR Address)
    BT->>Target: Bluetooth Classic Pairing
    Target-->>BT: Pairing Complete

    Note over App: Audio Access
    App->>BT: Connect HFP Profile
    BT->>Target: HFP Connection
    App->>BT: Start SCO Audio
    Target-->>App: Microphone Stream
flowchart LR
    A[Scan] --> B{Fast Pair<br>Device?}
    B -->|Yes| C[Test Vulnerability]
    B -->|No| A
    C --> D{Vulnerable?}
    D -->|Yes| E[Exploit]
    D -->|No| F[Patched ✓]
    E --> G[Pair Device]
    G --> H[Connect HFP]
    H --> I[Access Microphone]
Schweregrad: Hoch CVSS-Score: 8.1 Betroffen: Google Fast Pair-Protokoll-Implementierungen
Das Fast Pair-Protokoll verwendet Key-Based Pairing zur Authentifizierung von Pairing-Anfragen. Die Sicherheitslücke besteht, weil:

