
 yuyudhn/azsubenum
DNS-basiertes Subdomain-Enumeration-Tool für Azure-Dienste, das App Services, Storage Accounts, Datenbanken, Key Vaults und CDN-Endpunkte mittels Permutations- und Auflösungstechniken untersucht.

AzSubEnum ist ein spezialisiertes Subdomain-Enumerationstool, das auf Azure-Dienste zugeschnitten ist. Dieses Tool wurde entwickelt, um Subdomains, die mit verschiedenen Azure-Diensten verbunden sind, sorgfältig zu suchen und zu identifizieren. Durch eine Kombination von Techniken und Abfragen dringt AzSubEnum in die Azure-Domänenstruktur ein, sondiert systematisch und sammelt Subdomains, die mit einer vielfältigen Palette von Azure-Diensten in Verbindung stehen.
AzSubEnum nutzt DNS-Auflösungstechniken und systematische Permutationsmethoden, um Subdomains aufzudecken, die mit Azure-Diensten wie Azure App Services, Storage Accounts, Azure-Datenbanken (einschließlich MSSQL, Cosmos DB und Redis), Key Vaults, CDN, E-Mail, SharePoint, Azure Container Registry und weiteren verbunden sind. Seine Funktionalität erstreckt sich auf das umfassende Scannen verschiedener Azure-Dienstdomänen, um zugehörige Subdomains zu identifizieren.
Mit diesem Tool können Benutzer eine gründliche Subdomain-Enumeration innerhalb von Azure-Umgebungen durchführen, was Sicherheitsexperten, Forschern und Administratoren dabei hilft, Einblicke in die weitläufige Landschaft der Azure-Dienste und ihrer entsprechenden Subdomains zu gewinnen.
Während meiner Lernreise zur Azure-AD-Ausnutzung entdeckte ich, dass das Azure-Subdomain-Tool Invoke-EnumerateAzureSubDomains von NetSPI nicht auf meiner Debian-PowerShell ausgeführt werden konnte. Folglich erstellte ich eine rudimentäre Implementierung dieses Tools in Python.
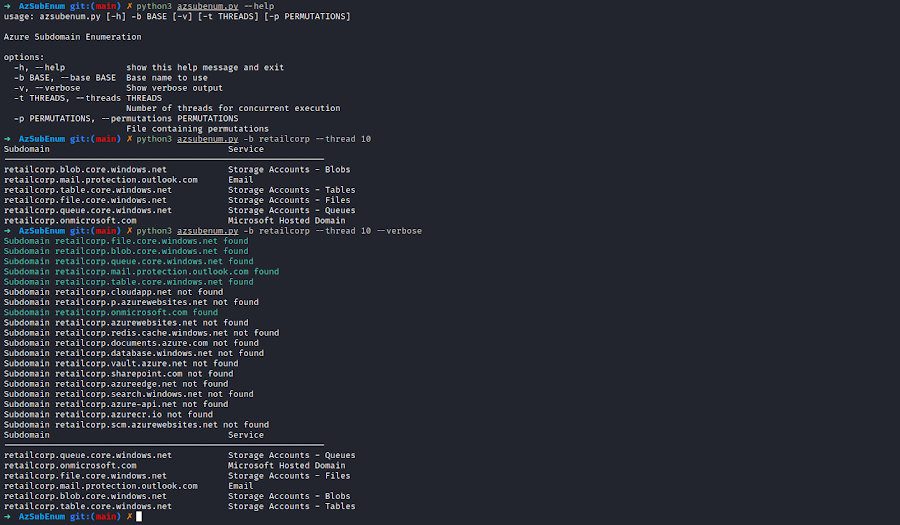
➜  AzSubEnum git:(main) ✗ python3 azsubenum.py --help
usage: azsubenum.py [-h] -b BASE [-v] [-t THREADS] [-p PERMUTATIONS]
                    [--blobsenum] [-bw BLOB_WORDLIST] [-bt BLOB_THREADS]

Azure Subdomain Enumeration and Blob Container Access Checker

options:
  -h, --help            show this help message and exit
  -b BASE, --base BASE  Base name to use
  -v, --verbose         Show verbose output
  -t THREADS, --threads THREADS
                        Number of threads for concurrent execution
  -p PERMUTATIONS, --permutations PERMUTATIONS
                        File containing permutations
  --blobsenum           Perform blob container enumeration
  -bw BLOB_WORDLIST, --blob-wordlist BLOB_WORDLIST
                        Path to a custom wordlist file for blob container
                        enumeration
  -bt BLOB_THREADS, --blob-threads BLOB_THREADS
                        Number of threads to use for blob container
                        enumeration
Grundlegende Enumeration:
python3 azsubenum.py -b retailcorp --threads 10
Verwendung von Permutations-Wortlisten:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt
Mit ausführlicher Ausgabe:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt --verbose
Blob-Container-Enumeration:
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum -bt 10
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum --blob-wordlist custom_wordlist.txt --blob-threads 10
Hast du Ideen, wie man dieses Tool verbessern kann? Lass uns beitragen!
BSD-3-Clause. Frei zur Nutzung, Änderung und Weitergabe (auch kommerziell), sofern die Urheberrechtshinweise beibehalten werden. Siehe LICENSE. Basiert auf NetSPI/MicroBurst (BSD-3-Clause).
Alle Handlungen und/oder Aktivitäten im Zusammenhang mit dem in diesem Tool enthaltenen Material liegen ausschließlich in deiner Verantwortung. Der Missbrauch der Informationen in diesem Tool kann zu strafrechtlichen Anklagen gegen die betreffenden Personen führen.






