 yunnijian/oneplus16-jailbreak
OnePlus 16 (PYB110) Jailbreak: CVE-2026-98260 + KernelSU / KernelSU Next / BakaSU / SukiSU Ultra LKM

OnePlus 16 (PYB110) Ein-Klick-Jailbreak-Tool.
Auf dem OnePlus 16 (PYB110, SM8950, Android 17 / ColorOS, Kernel 6.18.21-android17-5-gf957accaf563-ab15926176-4k) erfolgt die Rechteausweitung über CVE-2026-98260-6.18 / CVE-2026-98260-6.12 und das Laden von Kernel-Modus-root (KernelSU / FinaSU / KernelSU Next / BakaSU / SukiSU Ultra) als Ein-Klick-Tool und Quellcode.
Das Gerät hat keinen entsperrten Bootloader, zu Beginn steht nur adb shell (uid 2000) zur Verfügung. Das Tool steuert den geräteseitigen Exploit über Stellar (Standard) oder Shizuku mit Shell-Identität an und lädt schließlich ein LKM, das für den lokalen GKI 6.18.21 selbst kompiliert wurde: Sowohl die 98260-Zweige 6.18 als auch 6.12 verwenden ksud late-load, es ist kein KernelSU-LKM mehr eingebettet und es wird kein insmod-Fallback mehr verwendet.
Nur für Systemforschung an eigenen Geräten. Es bestehen Race- und Neustartrisiken, siehe Abschnitt „Risiken".
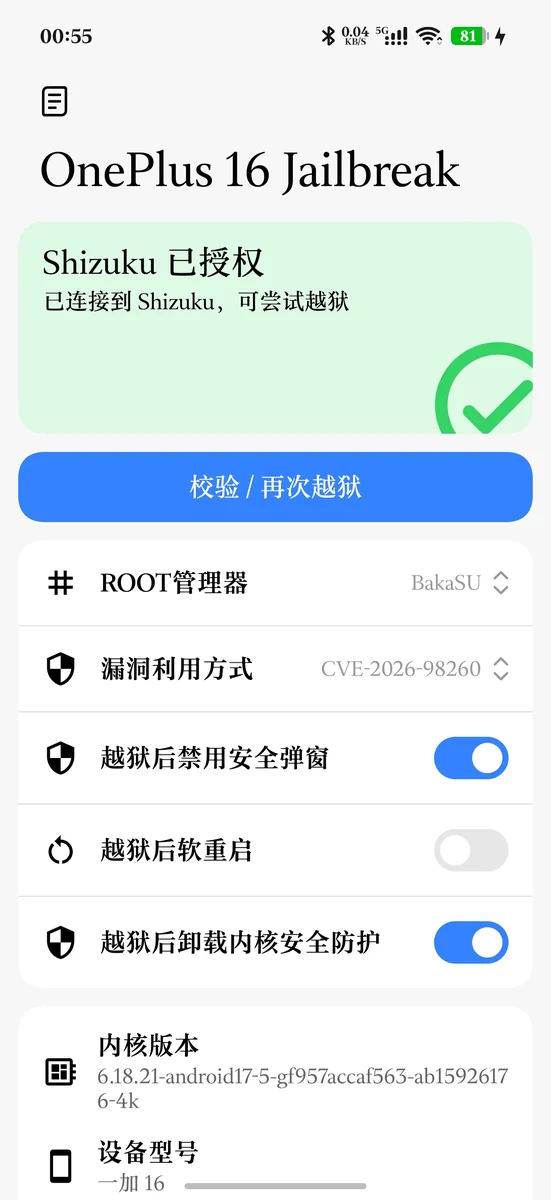
CVE-2026-98260-6.18, das das Rust-Tool mit einem einzigen Einstiegspunkt t98260 verwendet (mit eingebettetem bestehendem C-Plant: exec + POSIX-Timer-UAF, Fake-Cred-Pointer-Schreibvorgang; der cred-Unterprozess führt ein einmaliges Late-Load durch, kein rootd); CVE-2026-98260-6.12 ist ebenfalls ein Rust-Einstiegspunkt t61269 (kein rootd, Struktur identisch mit t98260). Beide verwenden ausschließlich ksud late-load.main db6263d3 (v3.3.1-27-gdb6263d3, versionCode 32707) mit dem lokalen 6.18.21 GKI neu kompiliert, 382.232 B, alle 229 UNDEF können aus syms.txt aufgelöst werden, auf echter Hardware verifiziert; ksud in derselben Version (6.618.008 B, uapi 6). Der Manager muss die gleichversionige KernelSU_v3.3.1-27-gdb6263d3_32707-release.apk verwenden (gleiche Signatur wie die alte Version 32680, adb install -r überschreibt direkt); der Supercall des alten Managers funktioniert weiterhin, aber es fehlen neue Funktionen wie das Modul-Preinit von UAPI6. Beachten Sie, dass ein UAPI6-ksud mit einem UAPI6-LKM kombiniert werden muss (ksud prüft dies beim Start) und nicht mit einem LKM der alten Version 5 gemischt werden darf.35253 abgestimmt (v4.2.0-rc3 danach 5785bdb8, 4.2.0-rc3-82, uapi 6), LKM 435.616 B; der Manager hat dieselbe Signatur wie 35252 und kann direkt per adb install -r überschrieben werden (35252 wurde auf echter Hardware verifiziert, 35253 ist eine Versionssynchronisierung).master 9b32bde4 neu kompiliertes LKM 496.744 B (alle 232 UNDEF aufgelöst), ksud 7.561.328 B (uapi 6), Manager v1.3.2 (33090); verwendet KSU_DYNAMIC_MANAGER mit dynamischer Signatur (ksud dynamic set-apk).dev da0b3f37 (v3.4.2-87-gda0b3f37, Manager versionCode 33442) neu kompiliertes LKM 489.264 B, ksud 7.611.344 B (uapi 6); der Manager wird vom Benutzer installiert, in der App auswählbar, auf echter Hardware verifiziert (33442-6).v4.3.0 (HEAD e67b14e6) neu kompiliertes LKM 545.040 B, ksud 7.858.624 B (uapi 6), Manager 41100; sowohl 41068 als auch 4.3.0 (41100-6) wurden auf echter Hardware verifiziert.t61269 (mit eingebetteter, für dieses Repository angepasster Version exploit/src/t61269_plant.c der timer.c aus YuKongA/CVE-2026-98260). Ab v1.68 vollständig an 6.18 angeglichen: rootd / t61269_su / run612.sh wurden entfernt, In-Process-Preflight → UAF-Fake-Cred → cred-Unterprozess mit einmaligem ksud late-load --kmi android16-6.12 und anschließendem Parken, der Abschluss erfolgt durch dasselbe parallele finish_manager, Fehlerausgänge/Semantik für erneutes Ausführen im selben Boot sind identisch (Unterschiede siehe Abschnitt 6.12). Die alte Kette lief zuvor auf dem PLZ110 mit SukiSU 41100 erfolgreich; die Einzeleinstiegsversion muss auf einem 6.12.69-Gerät erneut getestet werden.NavigationBar-Komponente): Die Startseite enthält gruppierte Einstellungen (ROOT-Manager-Dropdown + Einstiegspunkte „Erweiterte Funktionen" und „Benutzerhandbuch"; die Exploit-Kette wird automatisch nach Kernel ausgewählt: 6.18.21→6.18, 6.12.69→6.12), die Protokollseite zeigt den aktuellen Lauf streamingmäßig an, die Verlaufsseite speichert das vollständige Protokoll jedes Laufs (filesDir/history/<Zeitstempel>.log, anzeigbar/löschbar, durch Wischen nach links auf einem Eintrag erscheint die Schaltfläche „Exportieren", die beim Klick die .log exportiert und das System-Teilen aufruft); die release-signierte APK v1.91 wurde bereits erstellt (6.547.292 B, md5 2b81b5c48c01df25d78189b55a8d0f32).roro2239/Stellar, Shizuku-Deep-Branch, SDK com.github.roro2239:Stellar-API:1.0.3) wird bevorzugt, Shizuku als Fallback; das Manifest registriert sowohl StellarProvider als auch ShizukuProvider, zur Laufzeit wird in der Reihenfolge Stellar → Shizuku das verfügbare Backend ausgewählt, Berechtigungsanfragen/newProcess laufen über das ausgewählte Backend.t98260, den 6.12-Einstiegspunkt t61269, zwei SUSFS-ko und das hybridmount-6.18.21.ko für 6.18 (assets/pyb110 ca. 8 MB, release-APK ca. 6,3 MB); ksud ist nicht mehr integriert, es wird zur Laufzeit direkt aus lib/arm64 der installierten Manager-APK ausgeführt, daher muss zuerst der ausgewählte Manager installiert werden.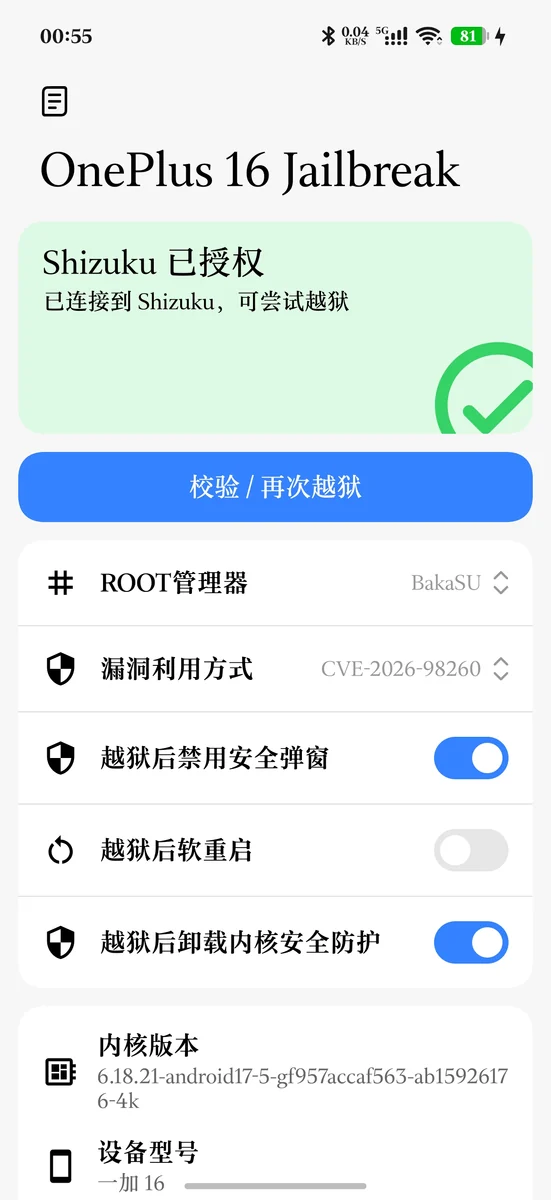 1 · App-Einstellungsseite |
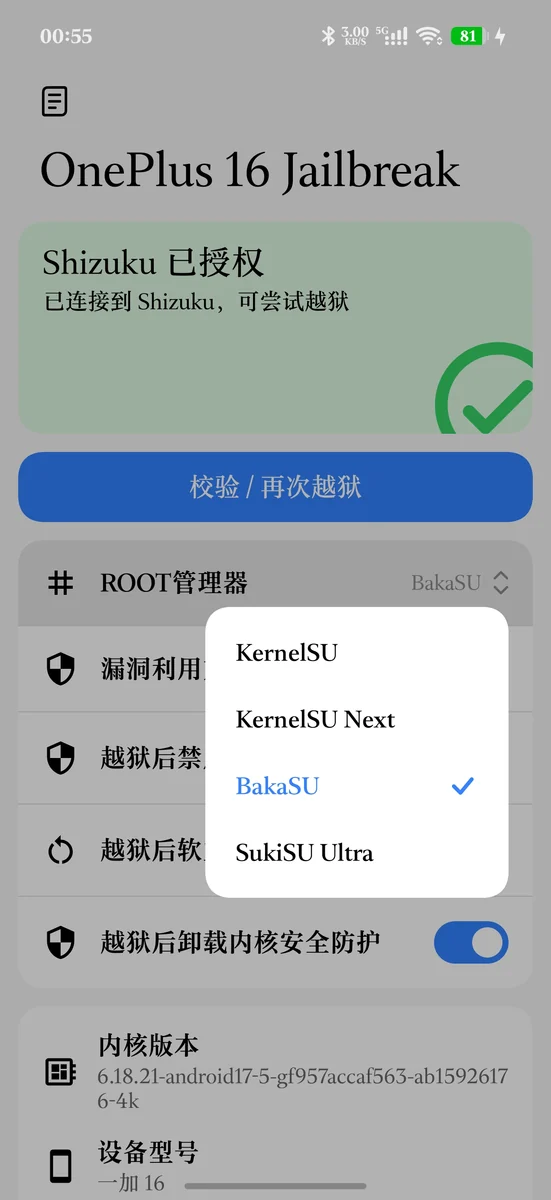 3 · ROOT-Manager |
||
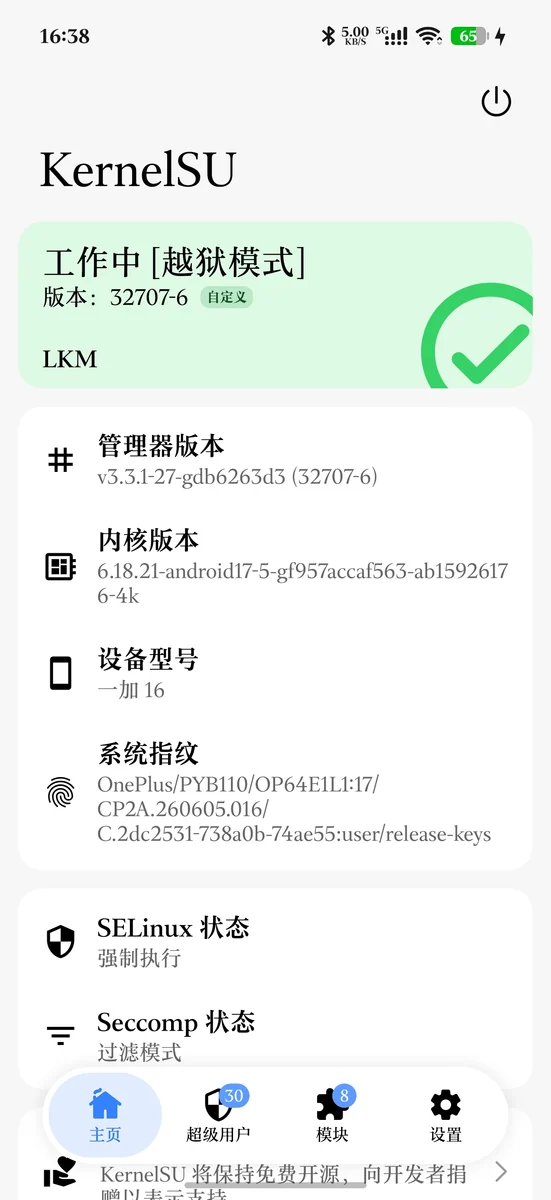 4 · KernelSU-Manager |
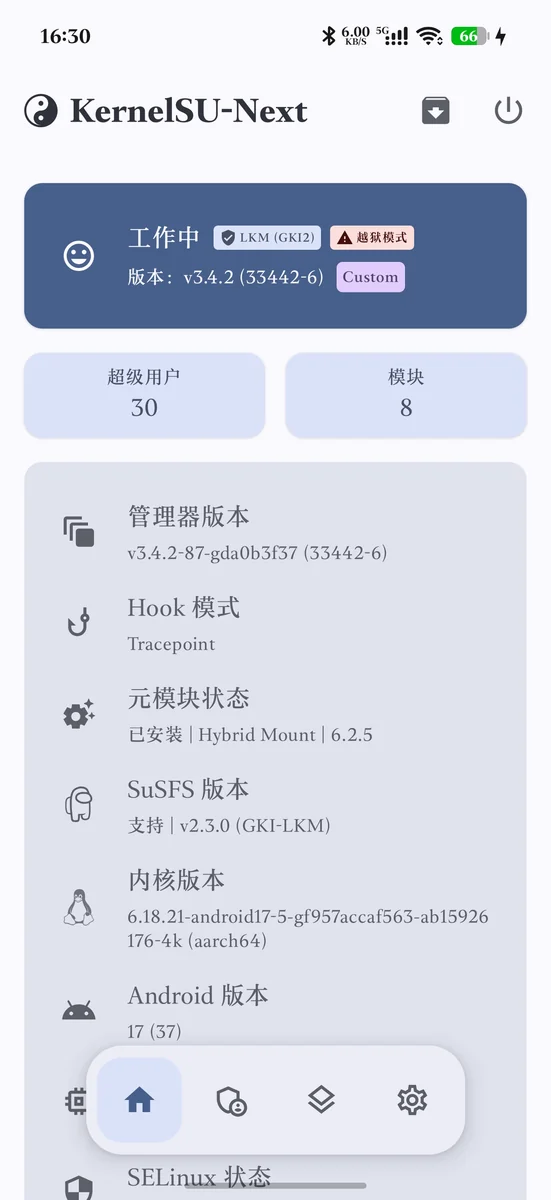 5 · KernelSU-Next-Manager |
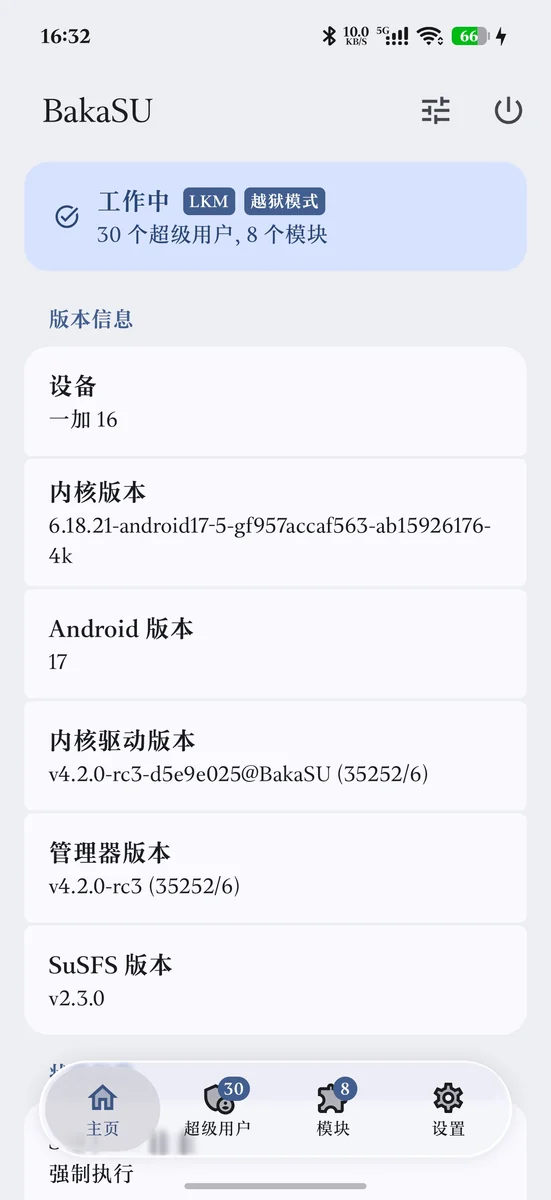 6 · BakaSU-Manager |
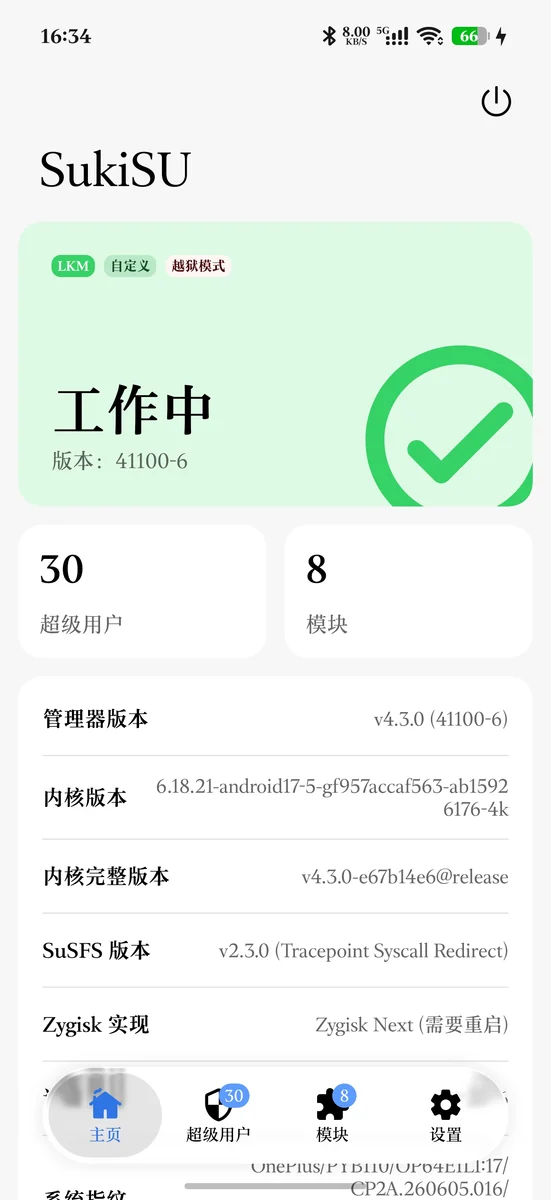 7 · SukiSU Ultra-Manager |
